
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnerabilidad de Divulgación de Información en Microsoft Edge (basado en Chromium)
 ianxtianxt/ecologyexp.jar
Lectura del archivo de configuración de la base de datos de Weaver OA
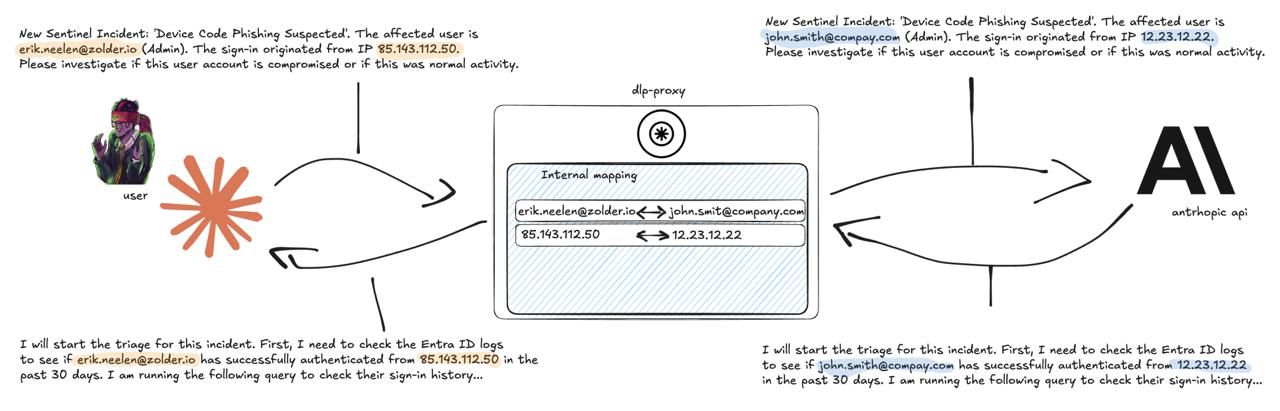 zolderio/token-proxy
Un proxy transparente de redacción de PII para el tráfico de API de LLM. Se sitúa entre una aplicación y un proveedor de LLM (actualmente Anthropic),…
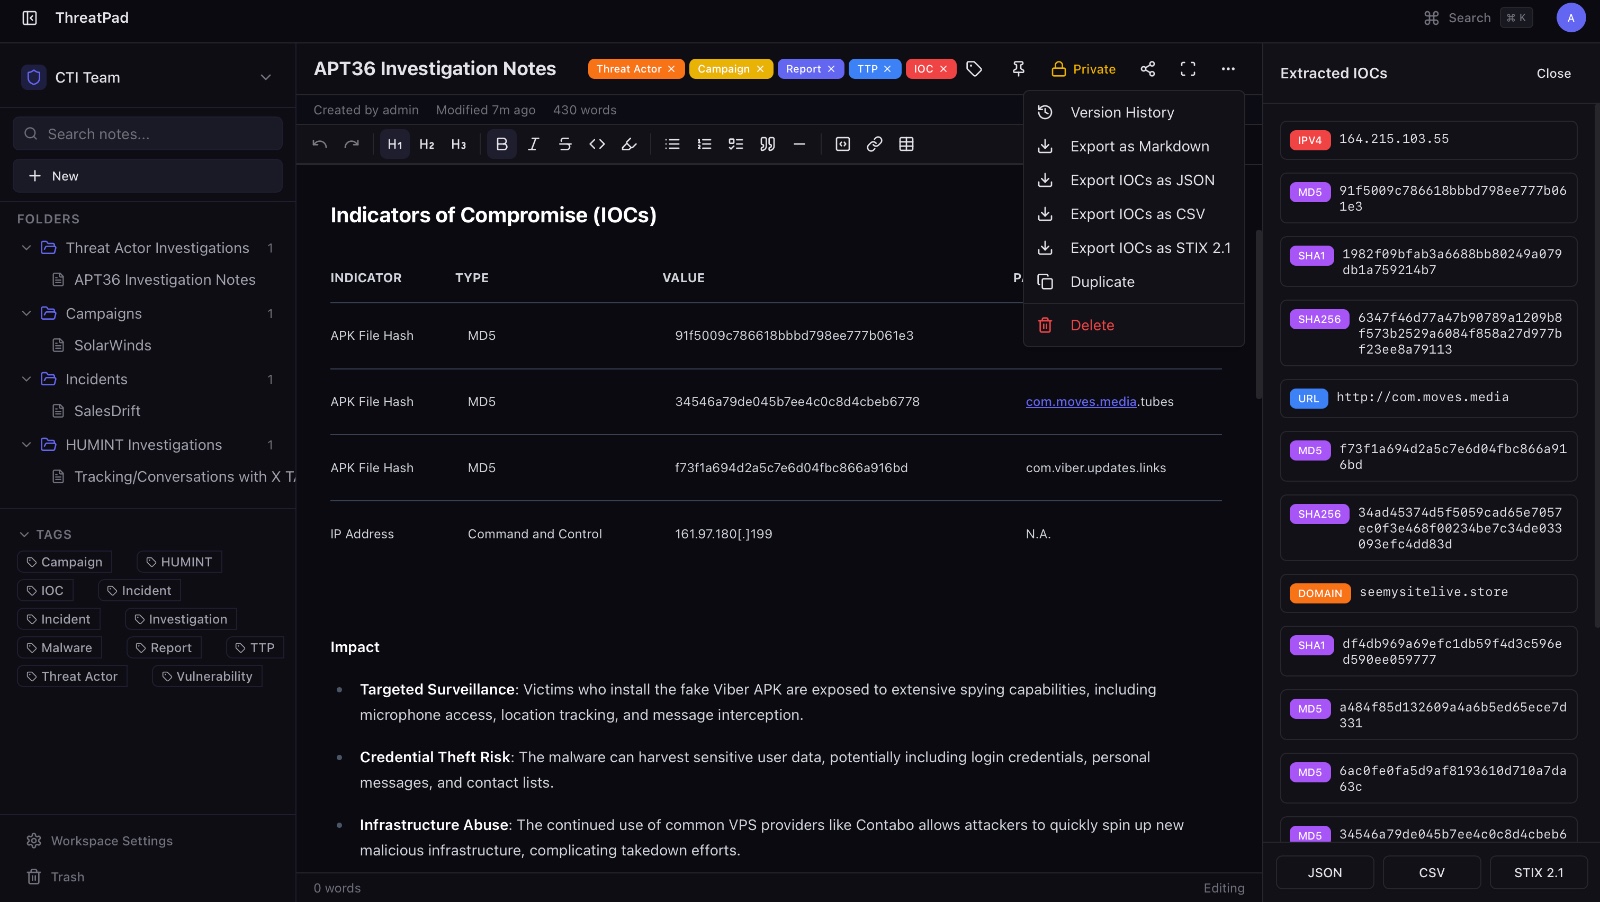 bhavikmalhotra/threatpad
Plataforma colaborativa de toma de notas de código abierto para equipos de ciberseguridad y CTI. Extracción automática de IOC, exportación STIX 2.1,…
 abubakarsiddik31/zdr
Guía seleccionada sobre configuraciones de retención de datos cero para APIs de LLM. Cubre endpoints ZDR específicos de proveedores, modelos de…
 princessauroraj/chinese-cybercrime-research
Recursos para aprender más sobre actores de ciberdelincuencia de habla china.
 dankirk/cve-2017-0065
Explotando el manejador de URL read:// de Edge
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análisis estático y de memoria completo de Overlord RAT: arquitectura del agente en Go, C2 sobre HTTP/2 + WebSocket, inyección reflectiva de DLL,…
 r3mrum/loki-parse
Un script en Python que puede detectar y analizar el tráfico de red relacionado con loki-bot (malware). Este script puede ser útil para analistas de…
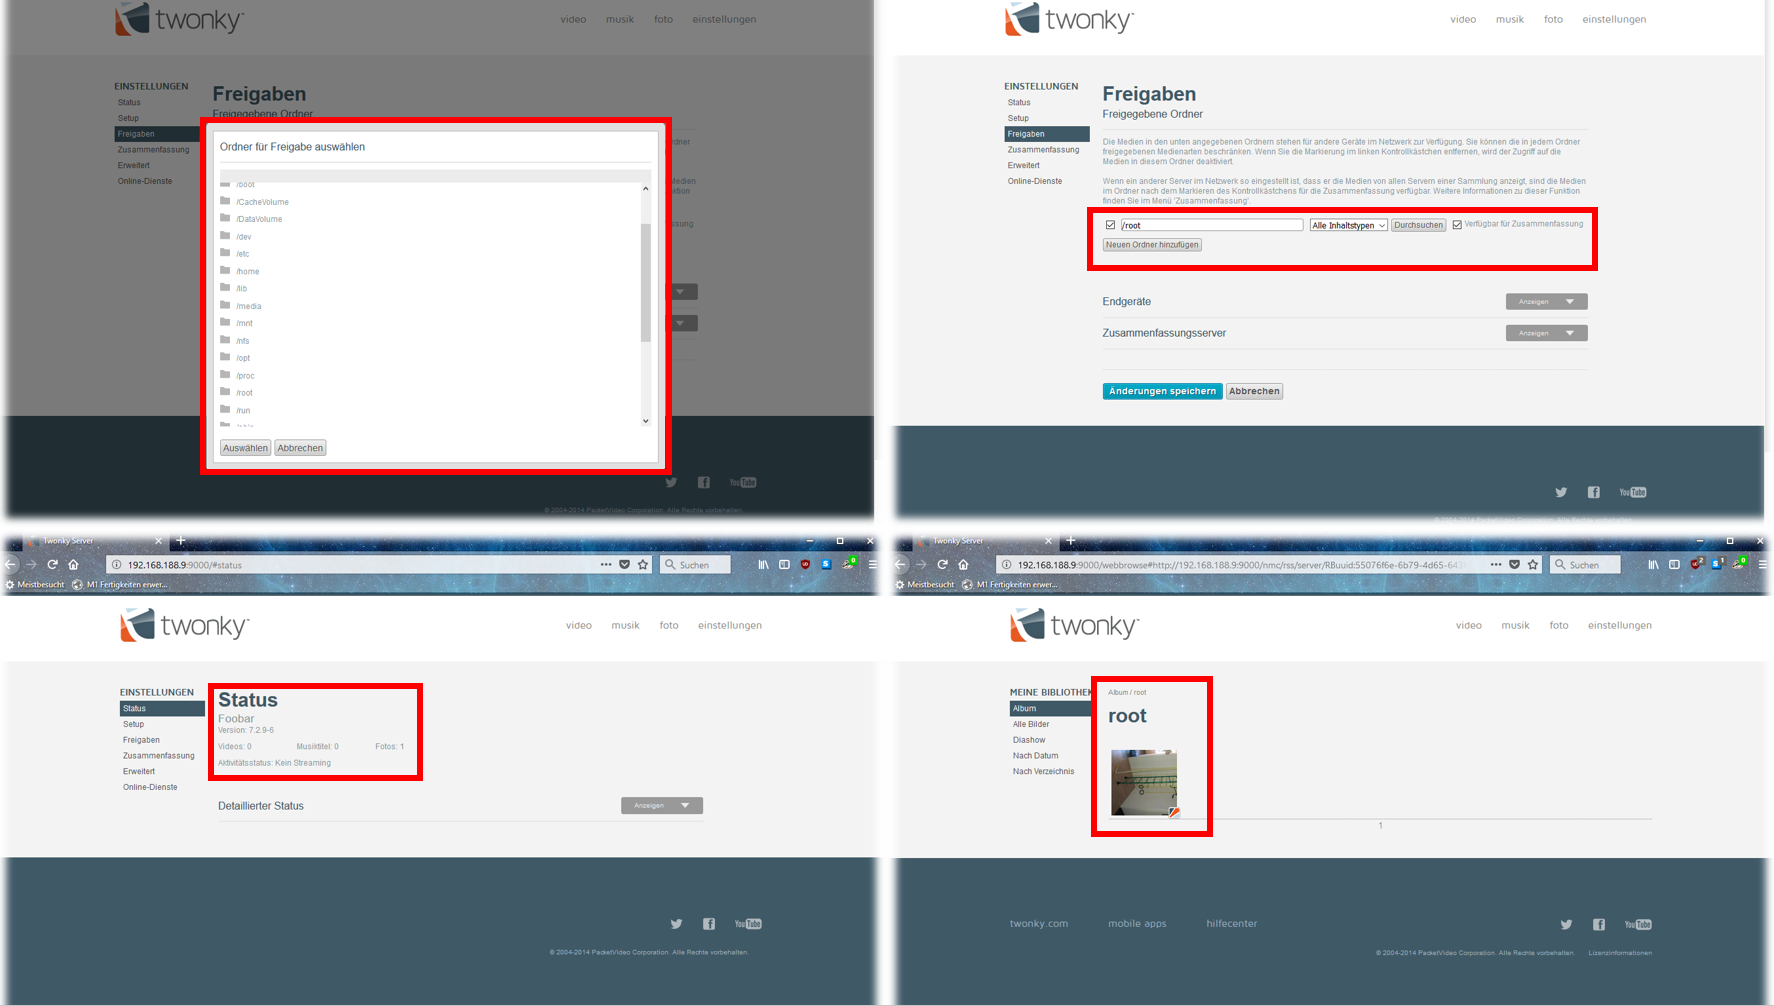 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 Recorrido de directorios CVE-2018-7171
 lucacav/steg-tools
Una lista de herramientas y material sobre esteganografía y ocultación de información
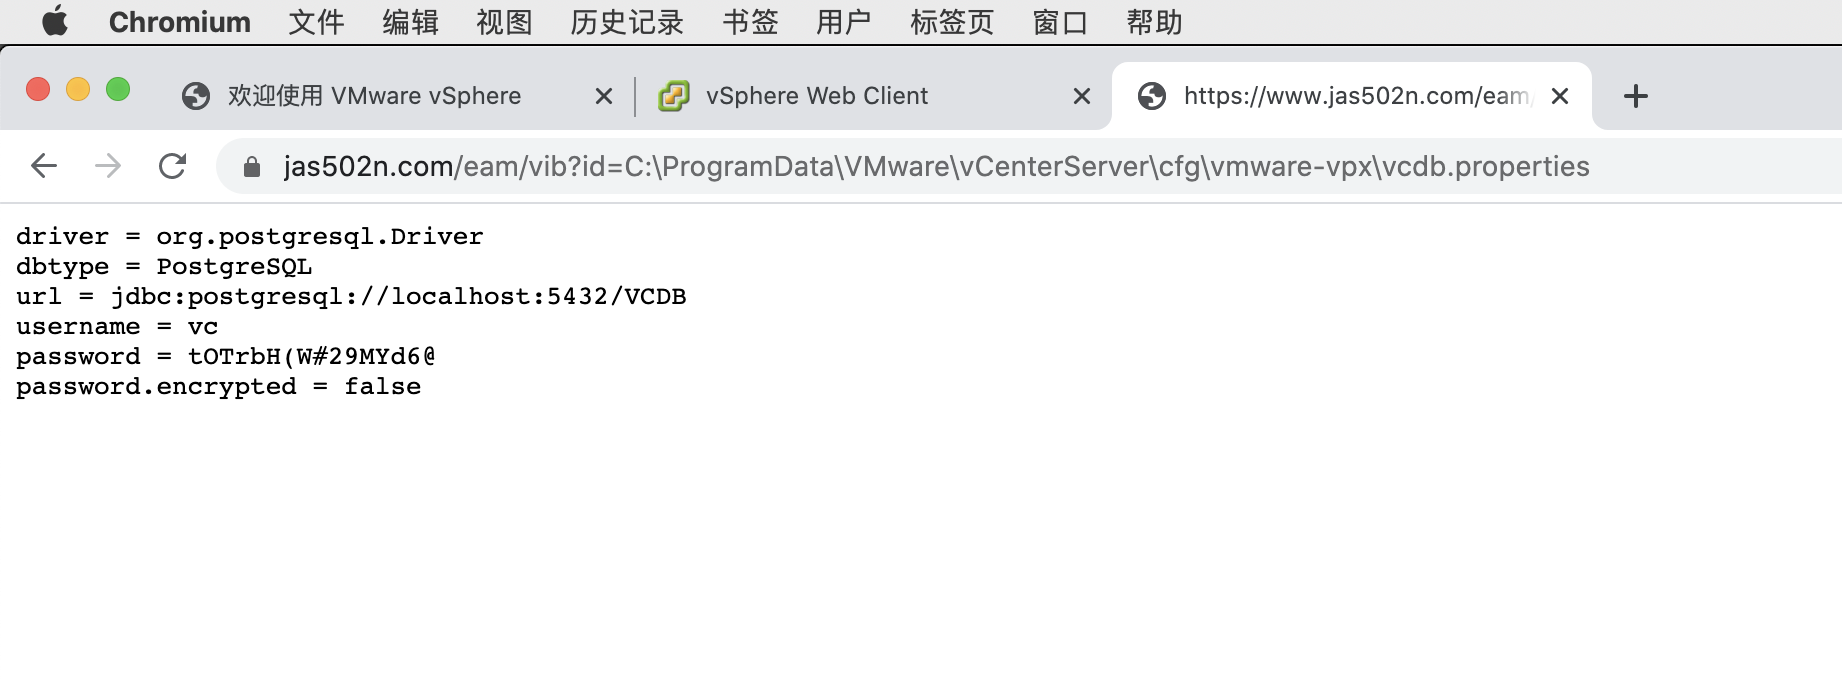 jas502n/vmware_vcenter
VMware vCenter (No autenticado)
 catatonicprime/tospovirus
Un gusano que infecta WiFi Pineapple.
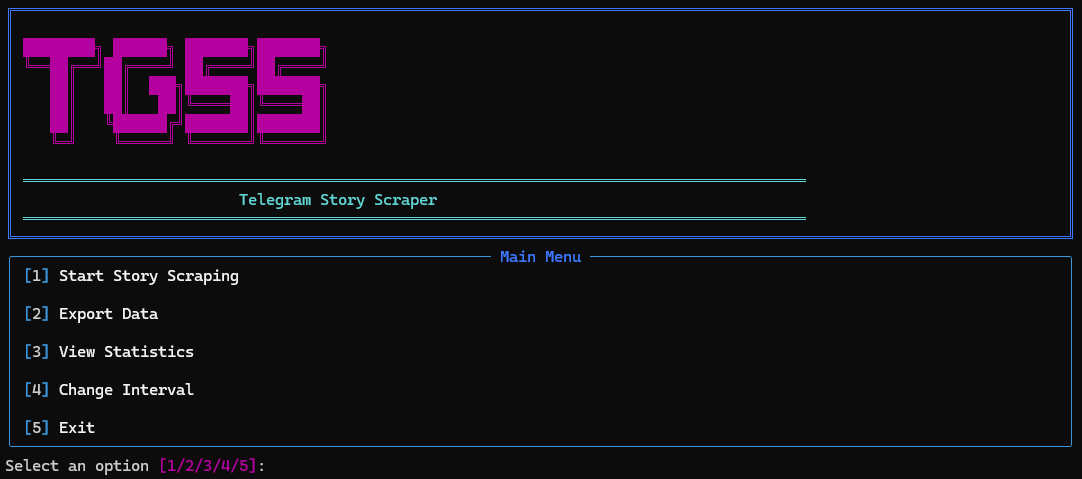 robertaitch/telegram-story-scraper
Un script de Python que te permite extraer y descargar automáticamente historias de tus amigos de Telegram usando la biblioteca Telethon. El script…
 taurusomar/pulsegram
Keylogger basado en Python con integración de bot de Telegram para capturar pulsaciones de teclas, contenido del portapapeles y capturas de pantalla…
 kamalx06/xxeripper
Escáner XXE de caja negra que detecta inyección en banda, basada en errores y ciega fuera de banda mediante línea base estadística, fingerprinting de…
 darksh3llru/dark-doh
Herramienta de transferencia encubierta de archivos que utiliza DNS-over-HTTPS: codifica fragmentos de payload en registros TXT, aplica ofuscación…








