
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 awidardi/opsxcq-cve-2016-10033
Para resolver el problema de CTFS.me
 pixel-defaultbr/cve-2023-50164
Exploit educativo para CVE-2023-50164 (Apache Struts 2) que demuestra path traversal y ejecución remota de código mediante la subida de archivos…
 androidteacher/cve-2025-64424-coolify-
Laboratorio CTF contenerizado para aprender y explotar CVE-2025-64424, una RCE por inyección de comandos en Coolify. Incluye entorno vulnerable, guía…
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 mrintern/thm_steelmountain_cve-2014-6287
una versión en python3 del exploit escrito para CVE-2014-6287. Útil para completar la sala "Steel Mountain" en TryHackMe.com sin necesidad de usar…
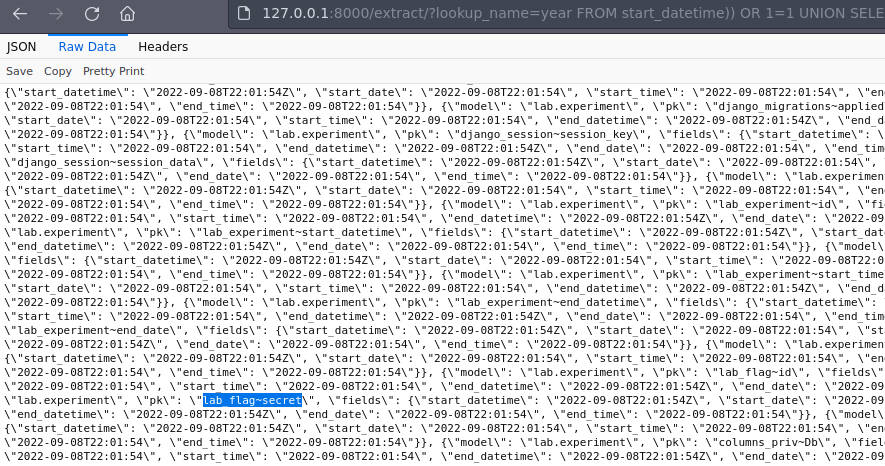 lnwza0x0a/ctf_django_cve-2022-34265
# Desafío CTF basado en Docker que demuestra la inyección SQL en las funciones de base de datos Trunc() y Extract() de Django (CVE-2022-34265) con…
 amusedx/cve-2026-22686
Desafío CTF centrado en la evasión de sandbox mediante la revisión de código fuente de un entorno de ejecución de JavaScript, diseñado para la…
 the-cyber-ledger/tcl-xss-labs
Una plataforma interactiva de entrenamiento XSS auto-alojada con 33 desafíos progresivamente más difíciles
 ethicalpap/cve-2025-29775
Entorno de laboratorio educativo que demuestra la vulnerabilidad SAMLStorm (CVE-2025-29775) en la biblioteca xml-crypto. Incluye un proveedor de…
 echosecure/vuln-chain-lab
PoC laboratorio Docker: encadenando bypass de subida de archivos + XSS almacenado para crear cuentas de administrador. Recurso educativo para…
 arnavps/ctf-web-exploitation
Una colección exhaustiva de 12 desafíos de explotación web contenerizados que cubren CVE-2023-25690, bypasses de WebAuthn, contrabando HTTP/3 y…
 xxxtectationxxx/react2shell-cve-lab
Un entorno vulnerable autoalojado de Next.js que se ejecuta en Docker para simular CVE-2025-55182. Creado para investigación educativa en seguridad y…
 trailofbits/break-golf
Golf de criptoanálisis: rompe esquemas y demuéstralo en Lean 4. Tablero de prueba de concepto.
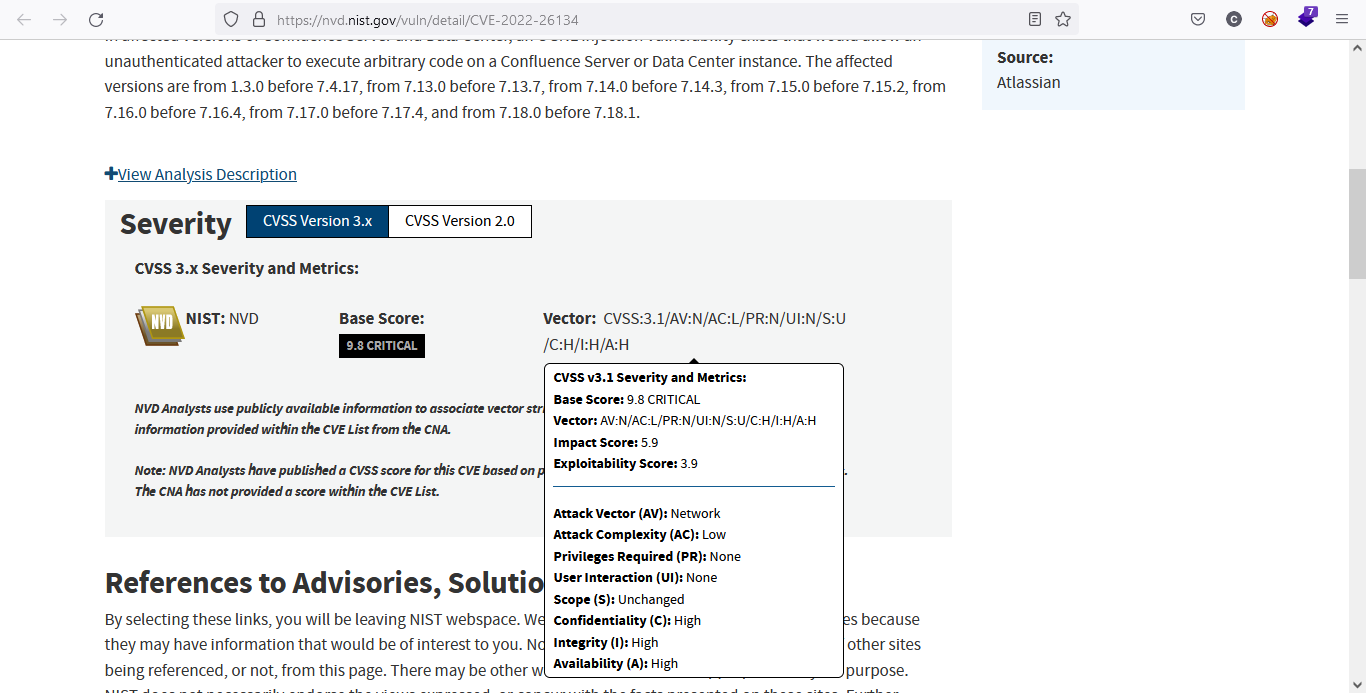 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Un laboratorio interactivo que muestra la vulnerabilidad RCE no autenticada de Confluence Server y Data Center.
 owasp/mimosa
Plataforma de desafíos de seguridad de aplicaciones web de código abierto con registro de aprobación automática, generación de volcados SQL e…
 eddieoz/dual-ec-drbg
Cuaderno educativo de Jupyter que demuestra la puerta trasera criptográfica Dual_EC_DRBG (CVE-2014-8610) con ataque de recuperación de estado NIST…
 0xw1ld/cve-2026-29000
Generador de exploits basado en Rust para CVE-2026-29000, una omisión de autenticación en pac4j-jwt mediante JWT con alg:none anidado en JWE, que…
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
Exploit autenticado de lectura arbitraria de archivos para el plugin File Away de WordPress (CVE-2025-2539). Incluye PoC, flujo de ataque, firmas de…








