
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit

 killaboi/stealmybitcoin-poc
Una versión pública del desafío Steal My Bitcoin
 tani2shell/php2shell-lab
Laboratorio de pentest de caja negra para la familia de corrupción de memoria del motor PHP2Shell (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2).…
 planners1490/sclock
VM polimórfica de 256 ranuras vinculada al hardware, MBA no lineal y protector de binarios Apple Secure Enclave para macOS arm64 (Apple Silicon) —…
 taniungou/php2shell-lab
Laboratorio de pentest de caja negra para la familia de corrupción de memoria del motor PHP2Shell (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2).…
 owasp/decodebox
Codifica. Decodifica. Identifica. Decodificación inteligente para cualquier dato.
 capture0x/confirmesc
Enumerador de privesc para Linux que confirma la explotabilidad y te da el comando exacto para obtener una shell de root, sin necesidad de buscar en…
 yv1ing/secbox
Realización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 liquid-sec/variatype.htb-cve-2025-66034
Script de exploit en Python para CVE-2025-66034 en la máquina Variatype de HackTheBox, que proporciona ejecución de comandos y payloads de reverse…
 horkimhab/cve-2026
Educational collection of CVE proof-of-concept resources and vulnerability research material for authorized lab testing, defensive study, and secure…
 rdelasierra-uy/portfolio
Vitrina profesional: writeups de Hack The Box, informes, casos de estudio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 saqibnet/blackbox-pentesting-infsecos
Prueba de penetración completa de caja negra contra SecOS:1 (VulnHub) — explotación de CSRF, escalada de privilegios mediante CVE-2015-1328…
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
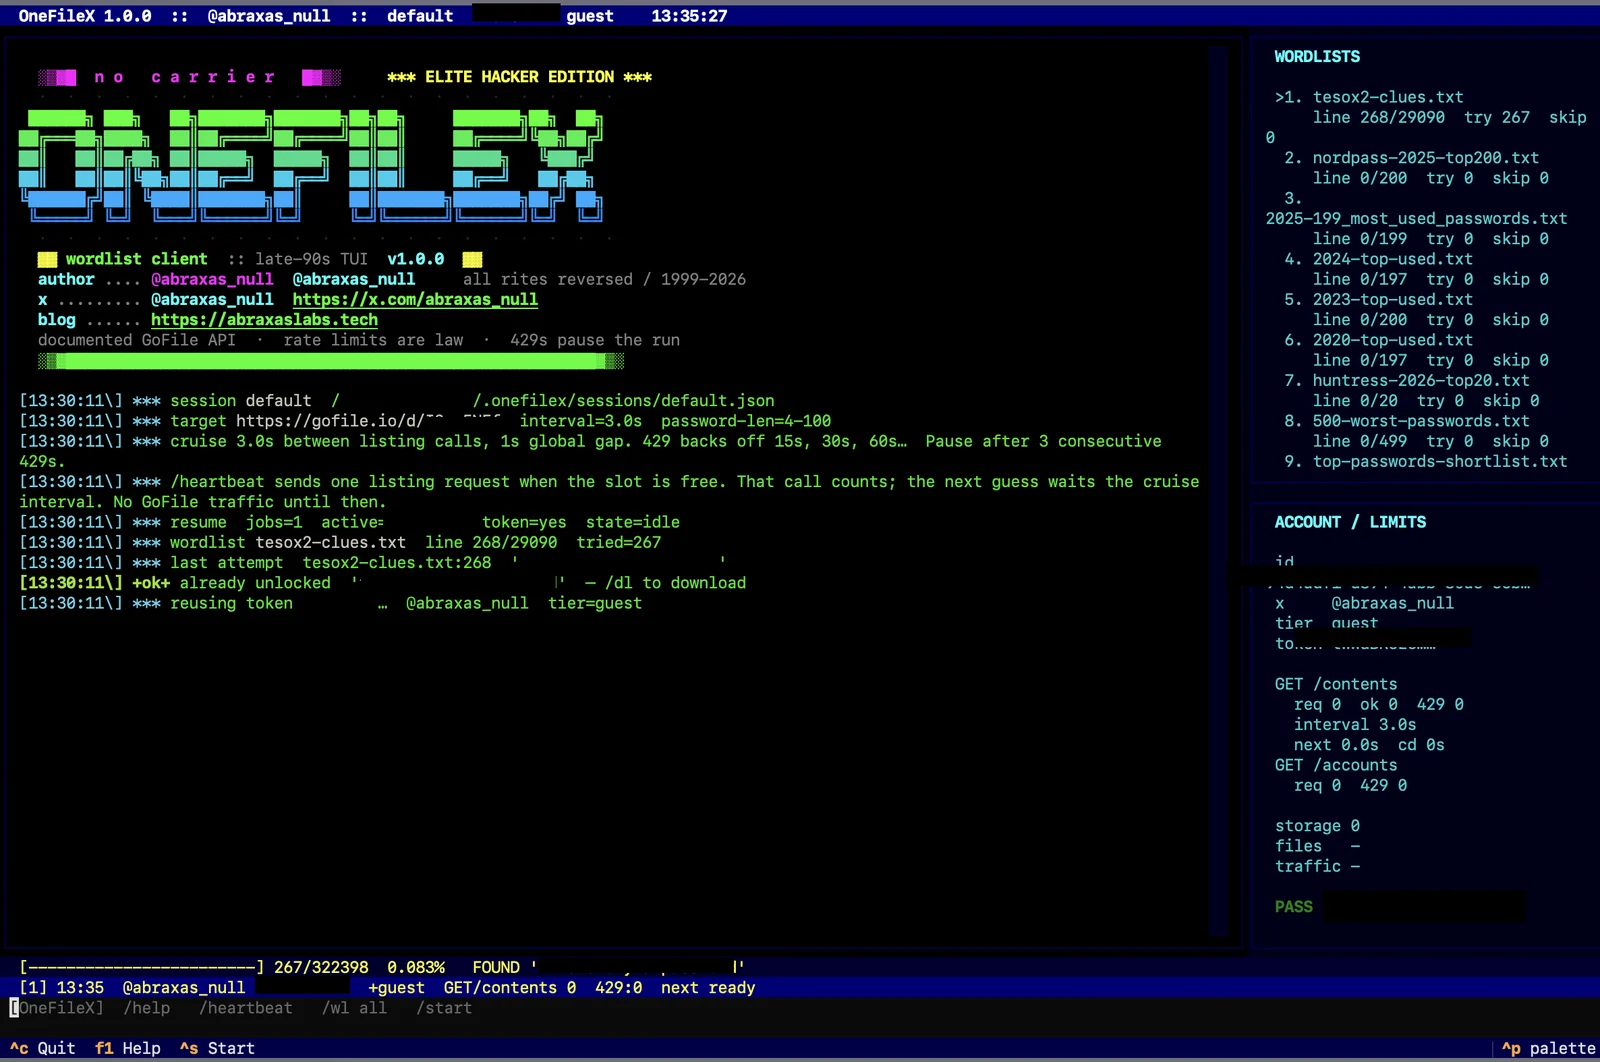 abraxas/gofilex
Fuerza bruta de listas de palabras para contraseñas de descarga de GoFile (gofile.io)
 gmh5225/kernel-ctf
Colección de desafíos CTF de explotación del kernel de Linux que abarcan vulnerabilidades de desbordamiento de búfer, use-after-free y condiciones de…
 portswigger/splitting-the-email-atom
Materiales de investigación y herramientas para explotar discrepancias en analizadores de direcciones de correo electrónico y así eludir controles de…
 b4sith-sec/gu3ssweak
Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10
 harry178945/cve-2026-38526
PoC en Python que explota CVE-2026-38526 en Krayin CRM <= 2.2.x: carga autenticada de webshell en PHP a través de /admin/tinymce/upload que conduce a…








