Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xxxtectationxxx/react2shell-cve-lab
Escalada de PrivilegiosSeguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
Compartir
GitHubxxxtectationxxx/react2shell-cve-lab

React2Shell-CVE-Lab

Un entorno vulnerable autoalojado de Next.js que se ejecuta en Docker para simular CVE-2025-55182. Creado para investigación educativa en seguridad y práctica de CTF.

Ver Repositorio
133hace 11 mesesAún no revisado

⚛️ React2Shell: Laboratorio Vulnerable CVE-2025-55182

Security Rating Docker Next.js Difficulty

⚠️ ADVERTENCIA: APLICACIÓN INTENCIONALMENTE VULNERABLE

Este repositorio contiene una aplicación Dockerizada configurada específicamente para ser vulnerable a CVE-2025-55182 (React2Shell).

  • NO implemente este contenedor en un entorno de producción o en un servidor público expuesto a Internet.
  • NO ejecute esto en una máquina que contenga datos sensibles sin un aislamiento de red adecuado.
  • Este laboratorio es estrictamente para fines educativos, investigación de seguridad y simulaciones CTF.

🎯 Resumen del Desafío

Este laboratorio está diseñado como un escenario Web simple a Root, perfecto para principiantes que deseen practicar la explotación de vulnerabilidades y la escalada básica de privilegios.

  • Dificultad: Fácil (Apto para Principiantes)
  • Tiempo Estimado: ~15 Minutos
  • Objetivo: Explotar la vulnerabilidad RCE para obtener acceso inicial, luego escalar privilegios a root.
  • Flags a Capturar:
    1. 🚩 Flag de Usuario: user.txt
    2. 🚩 Flag de Root: root.txt

🔍 Análisis de Vulnerabilidad

React2Shell (CVE-2025-55182) es una vulnerabilidad de severidad máxima (CVSS 10.0) de Ejecución Remota de Código (RCE) Crítica encontrada en React Server Components (RSC) y su implementación downstream en el framework Next.js.

El Fallo

La vulnerabilidad existe en cómo React maneja las Server Actions. Un atacante no autenticado puede ejecutar código arbitrario en el servidor enviando una única solicitud HTTP especialmente diseñada. Esto elude los límites de seguridad previstos de los Server Components.

Componentes y Versiones Afectados

Según el aviso oficial, los siguientes componentes están afectados:

1. React Server DOM (Versiones 19.0, 19.1.0, 19.1.1, 19.2.0)

  • react-server-dom-webpack
  • react-server-dom-parcel
  • react-server-dom-turbopack

2. Framework Next.js

  • Next.js 15.x.x: Versión inicial hasta versiones anteriores al parche de diciembre de 2025.
  • Next.js Canary: Versiones experimentales que usan React 19 beta/rc.

✅ Configuraciones Seguras: Las aplicaciones que usan React 18 (estándar en Next.js 14 e inferiores) NO ESTÁN AFECTADAS por esta vulnerabilidad específica.


🚀 Instalación y Uso del Laboratorio

Este laboratorio utiliza Docker para garantizar un entorno seguro, aislado y reproducible. No se requiere configuración local de Node.js.

Requisitos Previos

  • Docker Desktop o Docker Engine.
  • Docker Compose.

Inicio Rápido

  1. Clonar el Repositorio

    git clone https://github.com/xxxTectationxxx/React2Shell-CVE-Lab.git
    cd React2Shell-CVE-Lab
    
  2. Iniciar el Contenedor Víctima Descargamos la imagen preconfigurada directamente desde Docker Hub (agus33ina/web3-portfolio:v1):

    docker compose up -d
    
  3. Acceder al Objetivo Abra su navegador o Burp Suite y navegue a:

    http://localhost:3000
    
  4. Notas de Explotación

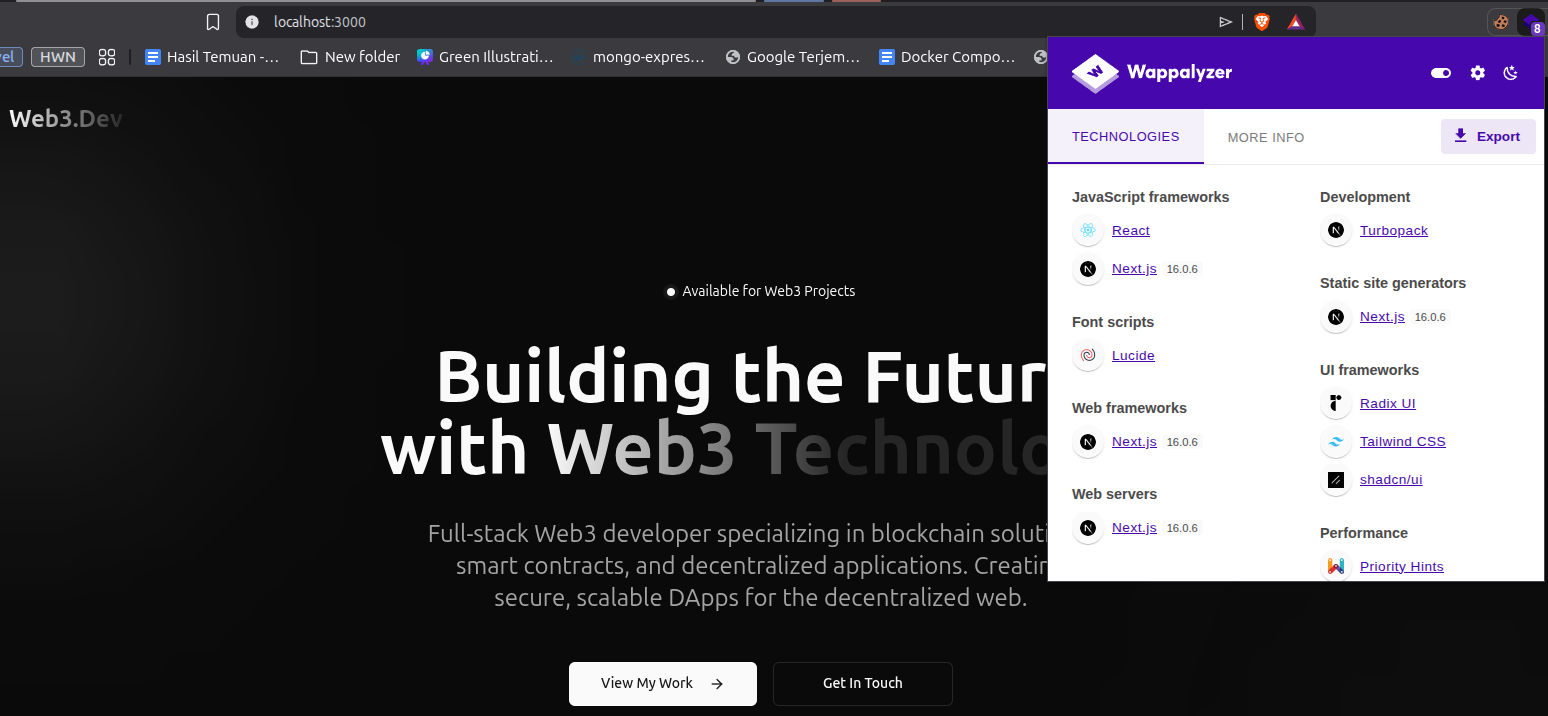
    • La aplicación está ejecutando Next.js 15 con Server Actions habilitadas.
    • Use herramientas como Nuclei o la creación manual de payloads para probar la vulnerabilidad.
  5. Apagar

    docker compose down
    

🛠️ Stack Técnico

image image
  • App Vulnerable: Web3 Portfolio (Next.js 15 / React 19 RC)
  • Contenedorización: Docker (Alpine Linux Node.js 20)
  • Puerto: 3000

📚 Referencias

Para una profundización en la cadena de explotación y los detalles técnicos, consulte:

  1. Biblioteca de CVE de ProjectDiscovery: https://cloud.projectdiscovery.io/library/CVE-2025-55182
  2. Blog de Seguridad Invicti: Análisis Crítico de RCE de React2Shell
  3. Blog Oficial de React: Vulnerabilidad de Seguridad Crítica en Componentes de Servidor de React

👤 Autor

Mantenido por Agus33ina.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →