
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit

 ggfuchsi-oss/spectrida-reverse_engineering_stack
Análisis binario paralelo con IDA Pro, nomenclatura de funciones potenciada por IA, grafo de conocimiento Neo4j y motor de emulación/hooking/fuzzing…
 nirvanaon/now
NØW es una herramienta de codificación y ofuscación de shellcode basada en palabras que transforma bytes de shellcode crudo en prosa en inglés de…
 owasp/owaspbugbounty
Este es un contenedor de aplicaciones web que funcionan con OWASP Bug Bounty for Projects
 cipherspy/cve-2026-42945-poc
exploit para CVE-2026-42945
 brnpl/flutter-reverse-engineering-labs
Desafíos prácticos para aprender a realizar ingeniería inversa de aplicaciones Flutter.
 hac01/owasp-top-10-k8s-2025
Laboratorio práctico de captura de banderas para el OWASP Kubernetes Top 10 (2025). Explota 11 debilidades reales de clúster, captura banderas, luego…
 duriantaco/ravage
Evidencia primero de pruebas autónomas de seguridad web para objetivos controlados y autorizados. Con laboratorios reproducibles, pistas de…
 ruia-ruia/cve-2022-29582-exploit
Exploit para CVE-2022-29582 dirigido al Kernel CTF de Google
 securelayer7/promptpurify
Barrera de seguridad contra inyección de prompts para aplicaciones LLM. Modelo compacto que supera a barreras de seguridad de código abierto más…
 kali-mx/cve-2023-38408
PoC para la reciente vulnerabilidad crítica que afecta a OpenSSH versiones < 9.3p2
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE mediante Type Confusion en Async Stack Trace (v8ctf submission)
 th3xace/offport_killer
Esta herramienta tiene como objetivo automatizar la identificación de posibles servicios que se ejecutan detrás de puertos identificados manualmente,…
 gmh5225/awesome-web3-security
Una lista curada de materiales y recursos de seguridad Web3 para pentesters y bug hunters.
 sobri3195/pegasus-pentest-arsenal
Un completo kit de herramientas de prueba de seguridad de aplicaciones web que combina 10 potentes funciones de prueba de penetración en una sola…
 himazawa/bento
Bento Toolkit es un contenedor mínimo basado en Fedora para pruebas de penetración y CTF con la dulce adición de aplicaciones GUI.
 spyboy-productions/spyboy-productions
Bot de Discord que proporciona herramientas de ciberseguridad, recopilación de información y recursos impulsados por la comunidad para entusiastas de…
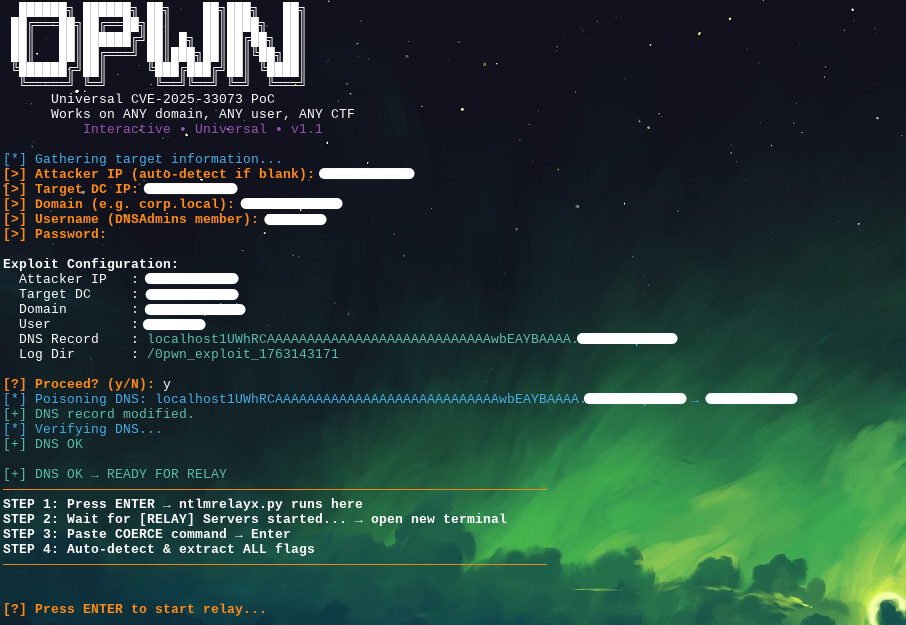 uziii2208/cve-2025-33073
Herramienta de explotación universal para CVE-2025-33073 dirigida a controladores de dominio de Windows con privilegios de DNSAdmins y WinRM…








