
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 anyaschukin/override
Explotación de binarios e ingeniería inversa (de ensamblador a C)
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 redgridtactical/redgridlink
Retirado el 27 de septiembre de 2026. Se conserva el código fuente final de la v1.7.0 como referencia; no hay nuevas descargas ni compras en la…
 al1ex/awesome-pentest
Colección de herramientas de pruebas de penetración
 0xtas/zenbuster
Herramienta de enumeración de URL y descubrimiento de contenido en Python con soporte de múltiples hilos.
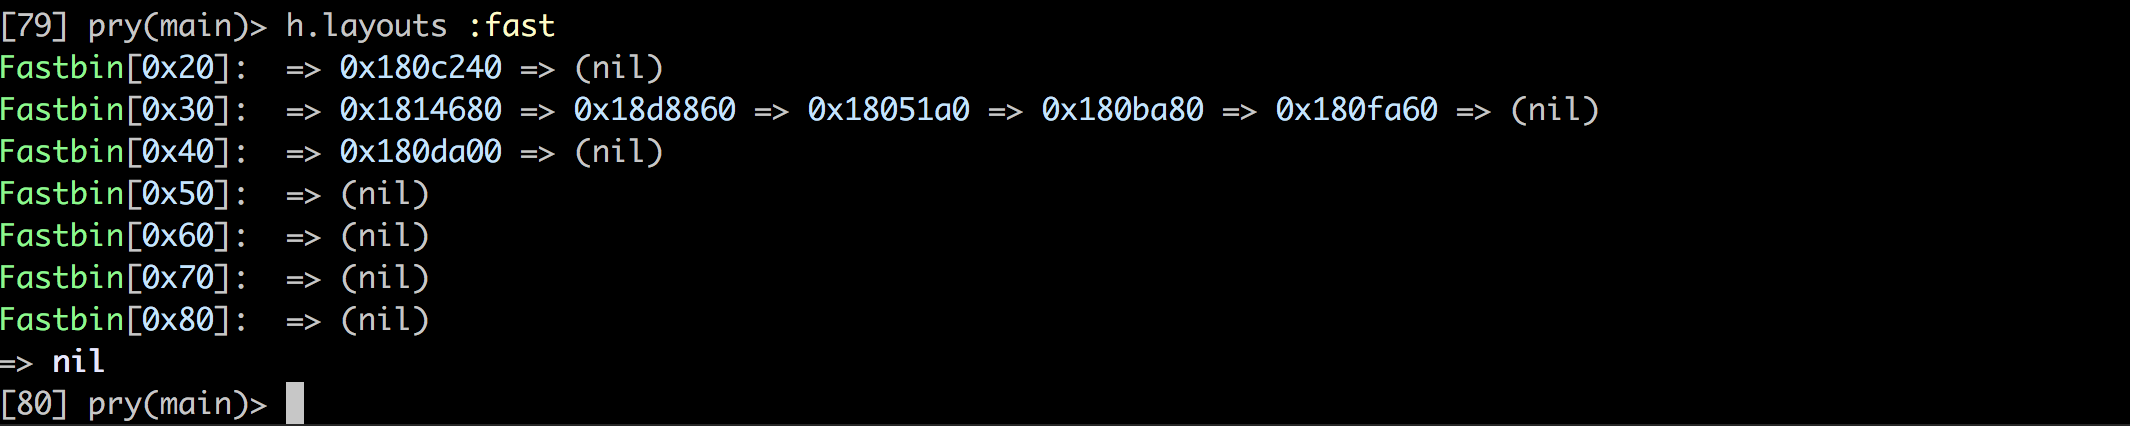 david942j/heapinfo
Información interactiva de la memoria para pwning / explotación
 vladko312/research_successful_errors
Whitepaper que presenta técnicas Error-Based y Boolean Error-Based Blind para SSTI y Code Injection, con payloads universales para seis lenguajes de…
 knowledge-wisdom-understanding/recon
Enumerar un objetivo basado en los resultados de Nmap
 sadfud/exploits
Mundo real y CTFs explotando POCs web/binarios.

 rawsec/rawsec-cybersecurity-list
Inventario curado de herramientas y recursos de ciberseguridad que cubren pruebas de penetración, forense, OSINT, seguridad web, análisis de malware,…
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Bypass de KASLR en Windows 11
 commando-x/vuln-bank-mobile
Una aplicación bancaria móvil deliberadamente vulnerable diseñada para practicar pruebas de seguridad móvil. Incluye vulnerabilidades comunes que se…
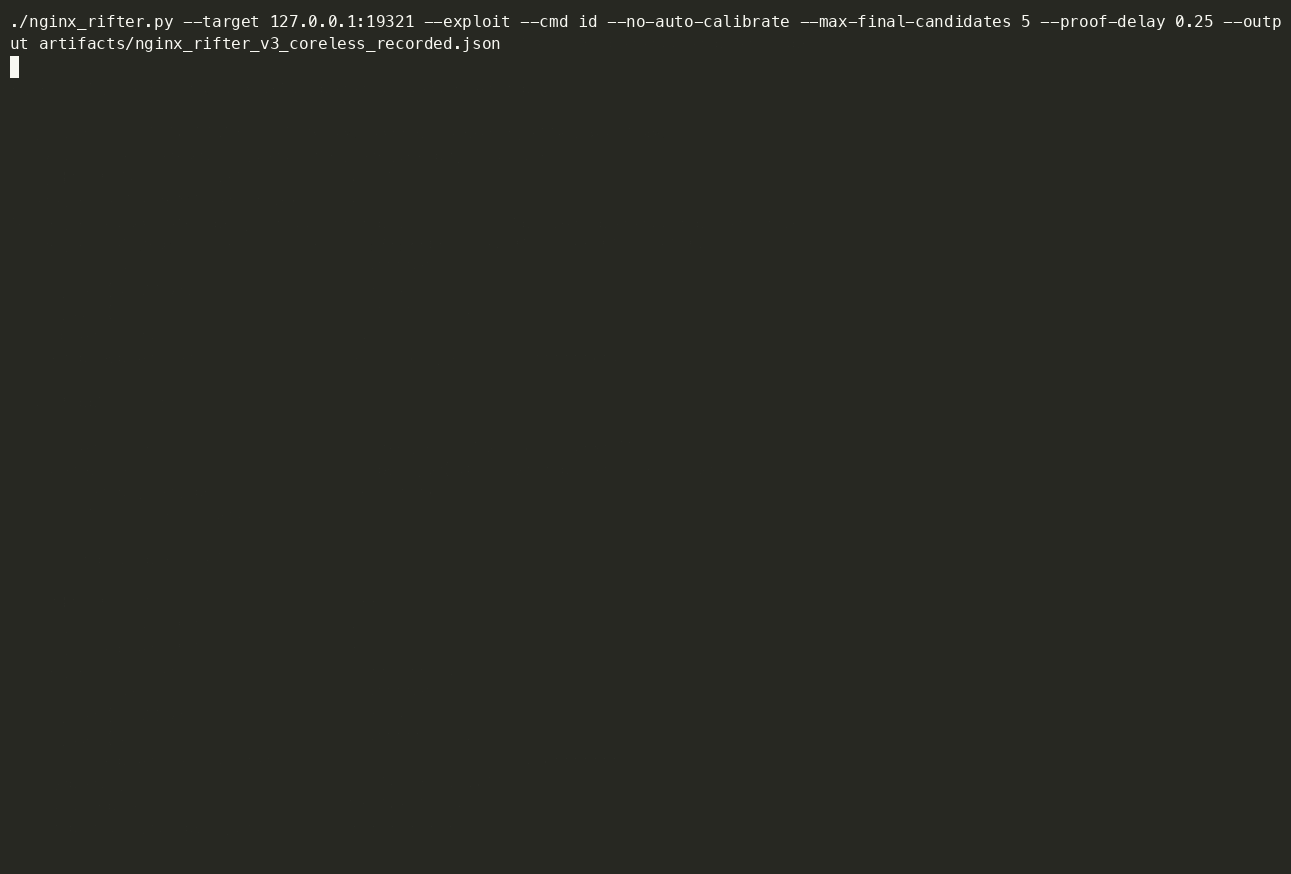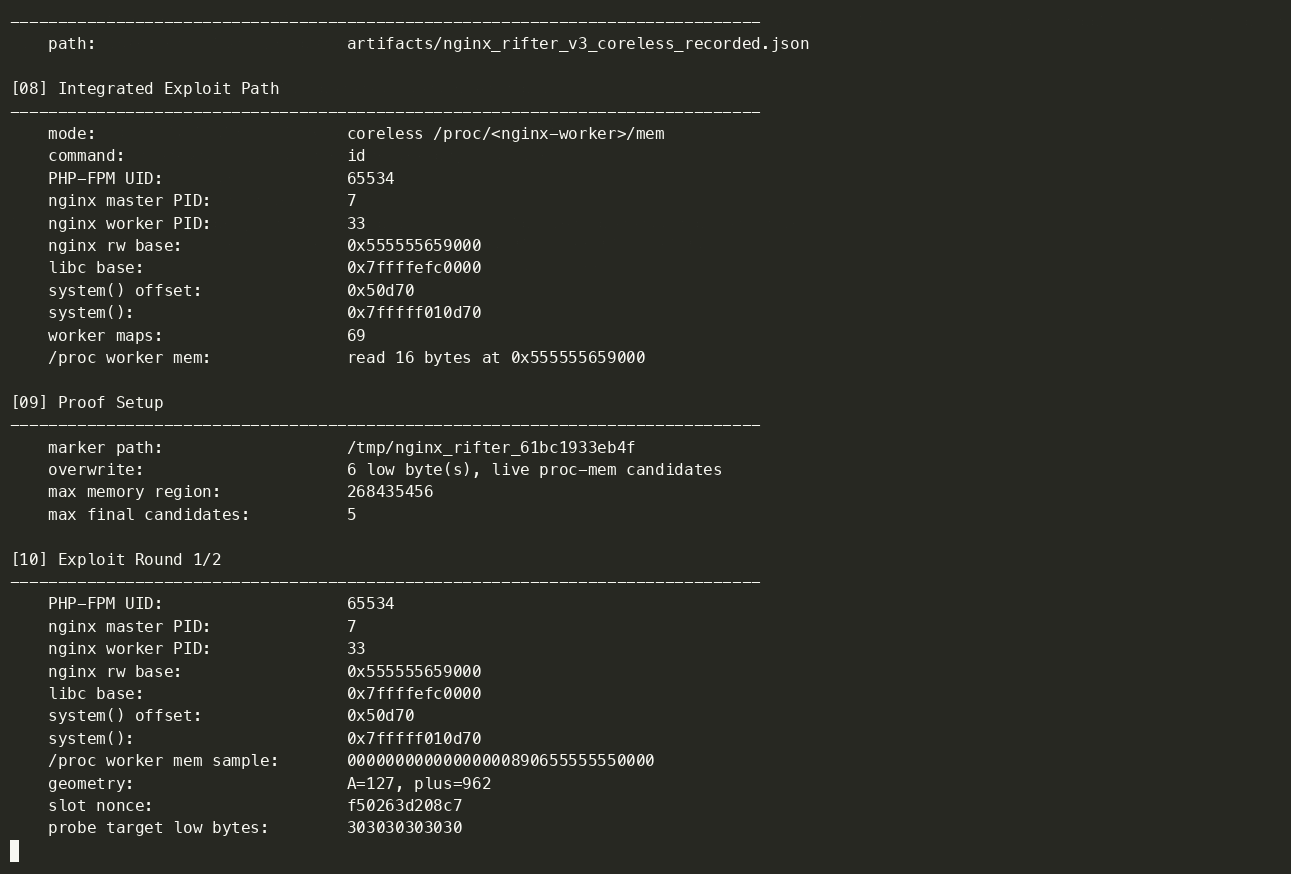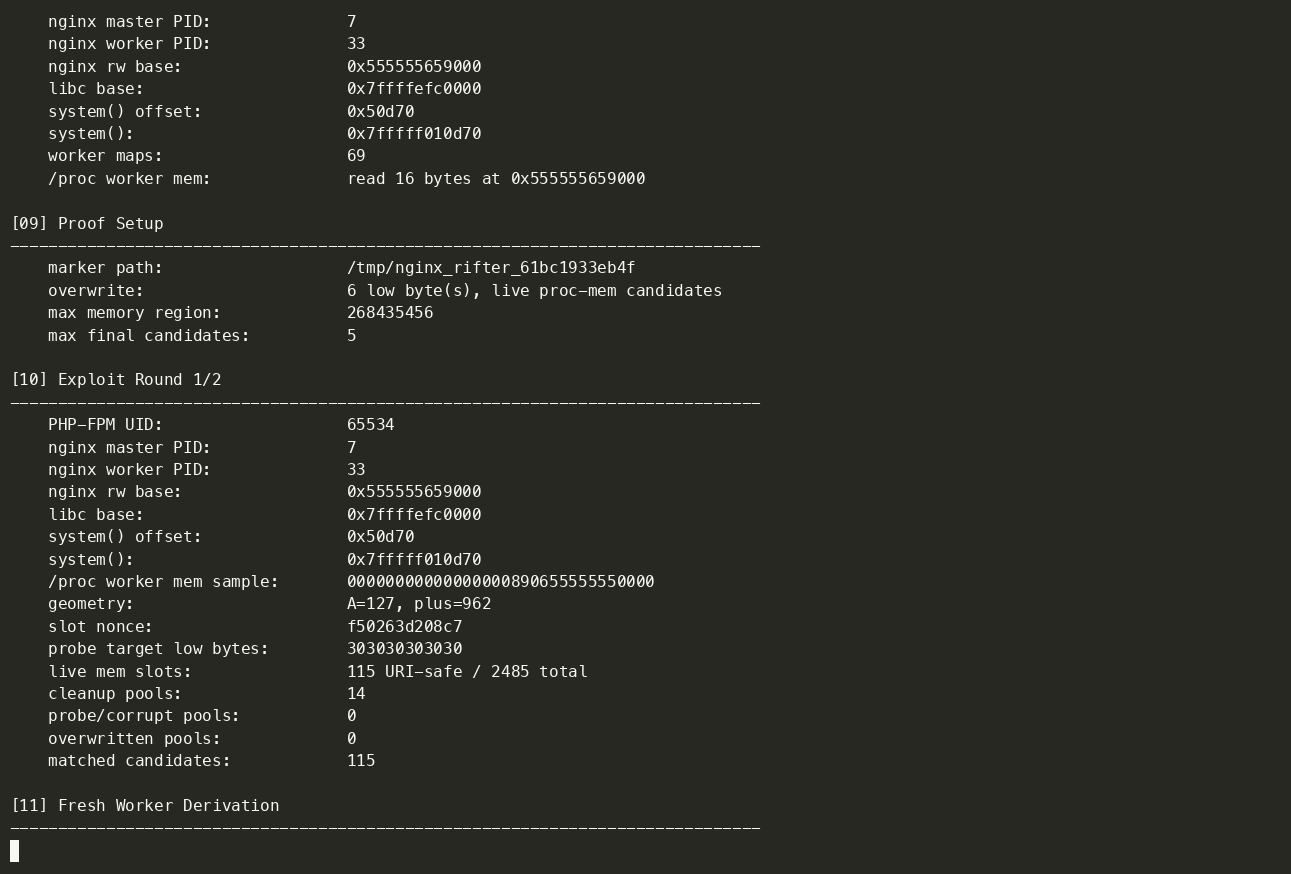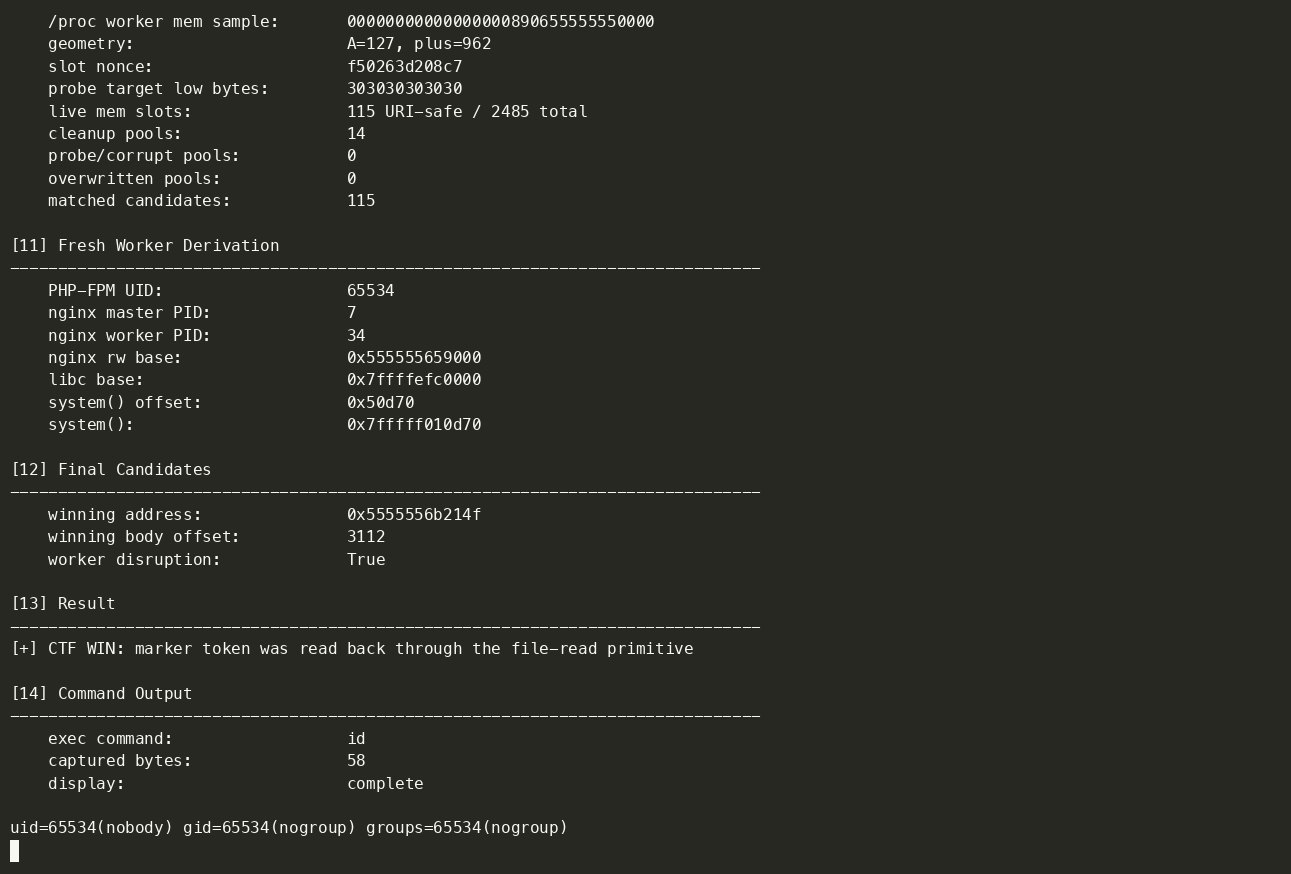 hamid-k/nginx-rift-private-lab
Laboratorio privado de Nginx Rift ASLR, cadena de exploits y grabaciones de demostración
 crixpwn/cve-2026-8389
Análisis técnico y exploit de prueba de concepto para CVE-2026-8389, una vulnerabilidad de confusión de tipos en BaselineJIT de SpiderMonkey en…
 aljavier/exploit_laravel_cve-2018-15133
Exploit para ejecución remota de código en Laravel con API_KEY (CVE-2018-15133)
 warxim/vucsa
Aplicación cliente-servidor deliberadamente vulnerable para aprender pruebas de penetración de clientes pesados no HTTP. Incluye desafíos de…
 portswigger/splitting-the-email-atom
Materiales de investigación y herramientas para explotar discrepancias en analizadores de direcciones de correo electrónico y así eludir controles de…








