Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
bento — Bento Toolkit es un contenedor mínimo basado en Fedora para pruebas de penetración y CTF con la dulce adición de aplicaciones GUI. | Kitploit
Herramientas/GitHubGitHub/himazawa/bento
Seguridad de ContenedoresExplotaciónIngeniería InversaRecopilación de InformaciónSeguridad WebCTFPruebas de Penetración
GitHubhimazawa/bento

bento

Bento Toolkit es un contenedor mínimo basado en Fedora para pruebas de penetración y CTF con la dulce adición de aplicaciones GUI.

Ver Repositorio
76647hace 5 añosRevisado por Kitploit
Compartir

Este software es experimental pero aceptamos sugerencias y contribuciones

Bento Toolkit para PT y CTF

Un bento (弁当, bentō) es una comida para llevar o empaquetada en casa de una sola porción de origen japonés.

Bento Toolkit es un contenedor Docker simple y mínimo para testers de penetración y jugadores de CTF.

Tiene la portabilidad de Docker con la adición de X, por lo que también puedes ejecutar aplicaciones GUI (como burp).

Requisitos previos

Para ejecutar bento necesitas Docker y un servidor Xorg en tu máquina anfitriona. En Windows puedes usar vcxsrv, xming, cygwin.

Probamos esta configuración con vcxsrv y cygwin.

  • vcxsrv: solo inicia XLaunch y sigue la configuración
  • cygwin: primero debes instalar xorg, luego iniciar XLaunch.

Instalación con Docker

  • git clone https://github.com/higatowa/bento && cd ./bento
  • genera un par de claves y coloca authorized_keys, que contenga tu clave pública, en ./keys.
  • docker build -t bento .
  • Como necesitamos reenviar X a nuestra máquina, primero debemos obtener su IP, y luego ejecutar: docker run --cap-add=NET_ADMIN --device /dev/net/tun --sysctl net.ipv6.conf.all.disable_ipv6=0 -p 22:22 -d bento
  • Conéctate vía ssh a la máquina Docker y reenvía el puerto 6000 (Xorg) con ssh -R 6000:localhost:6000 -L 8080:localhost:8080 tamago@bentoip
  • En el primer inicio de sesión se te pedirá cambiar la contraseña.

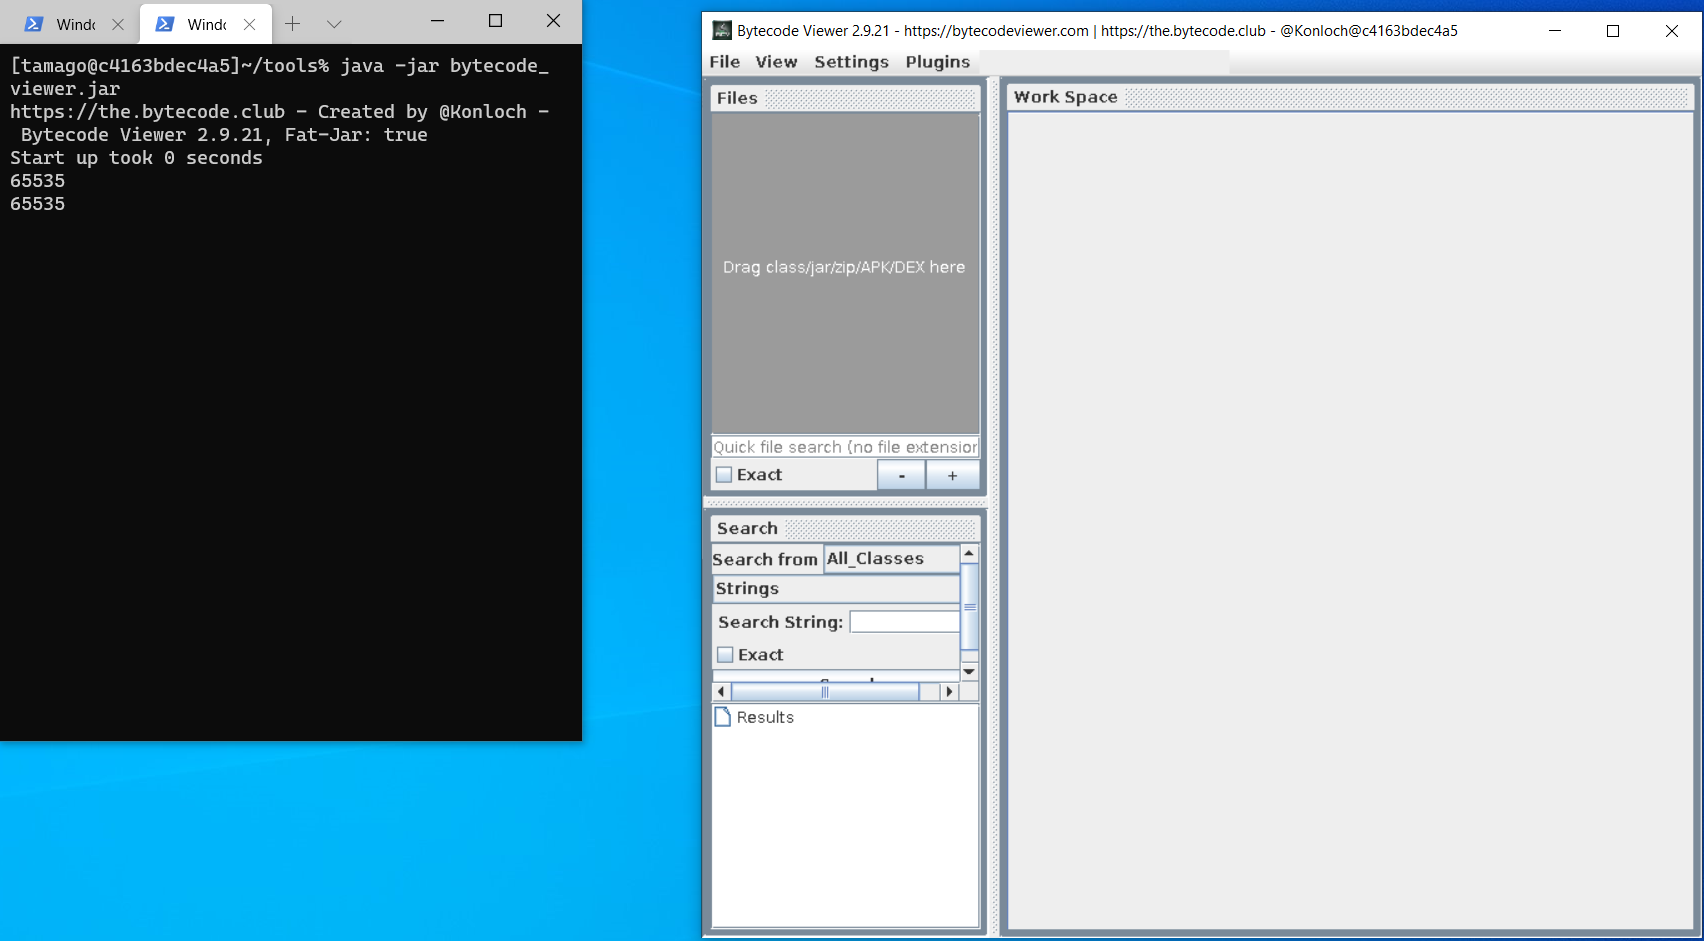
Para herramientas GUI, simplemente ejecútalas desde la terminal:
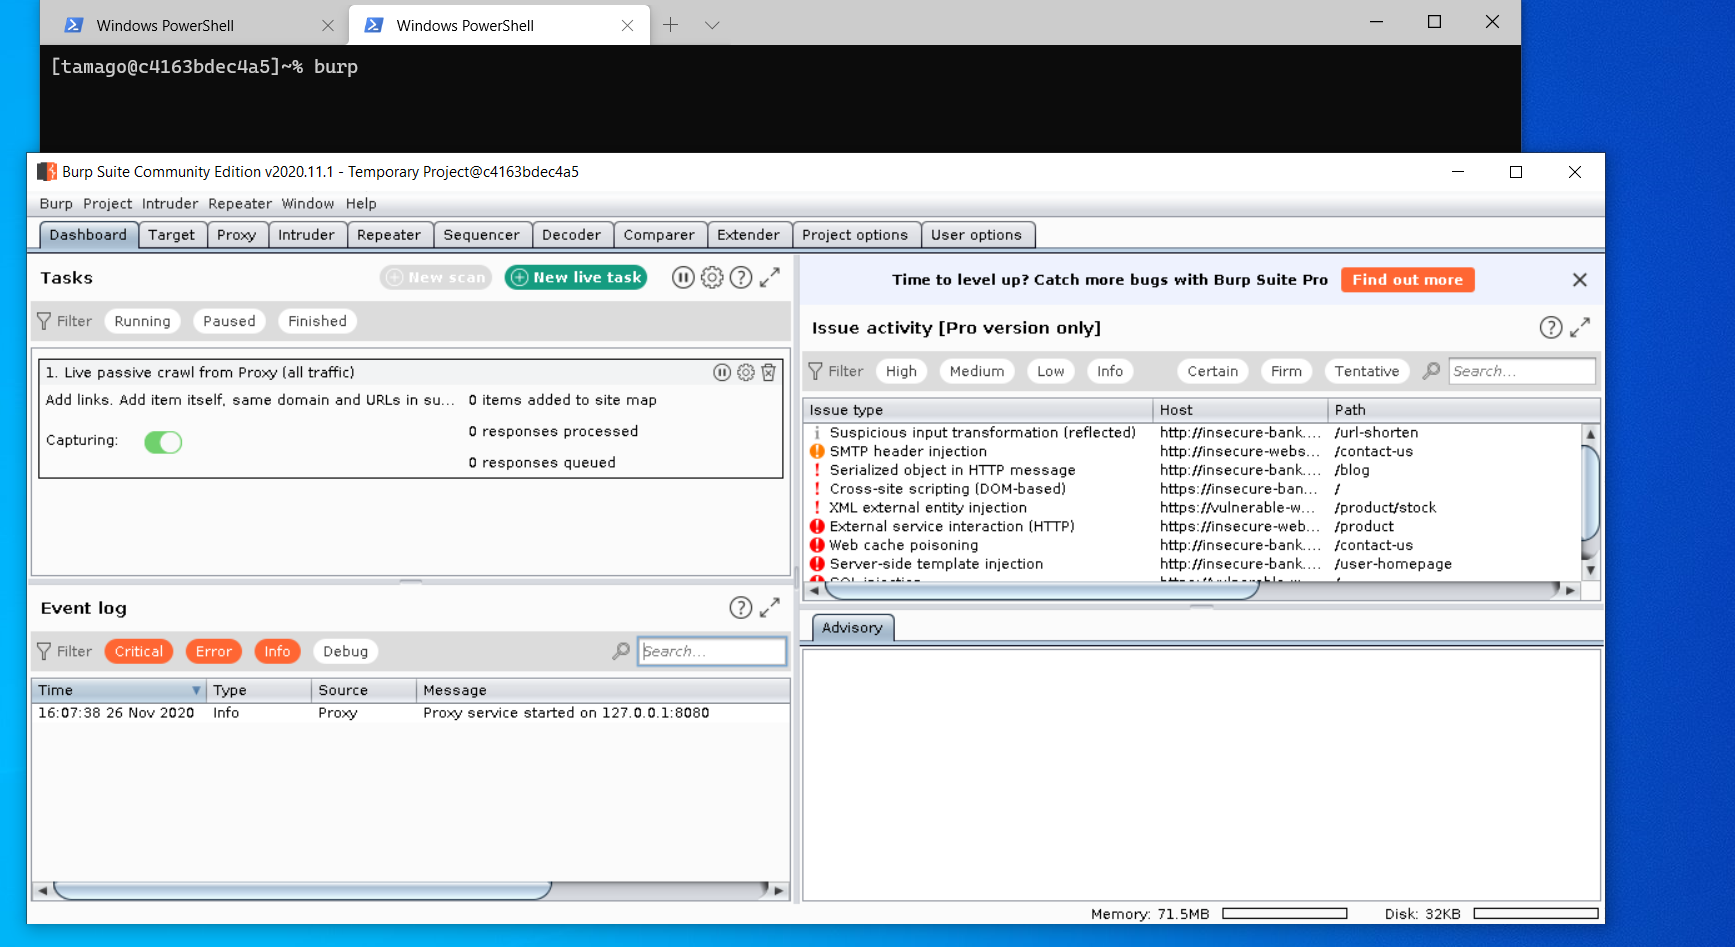
brup

bytecode vierwer

Instalación con Docker Compose

Para poder implementar rápidamente múltiples instancias de bento, decidimos escribir un archivo docker-compose.

Esto no es solo por estilo, sino que también añadimos un pad colaborativo, codimd.

Durante nuestro trabajo, tenemos la necesidad de compartir información sobre el objetivo, así que decidimos implementar en bento la solución que usamos a diario.

El pad está expuesto por defecto en el puerto 3000.
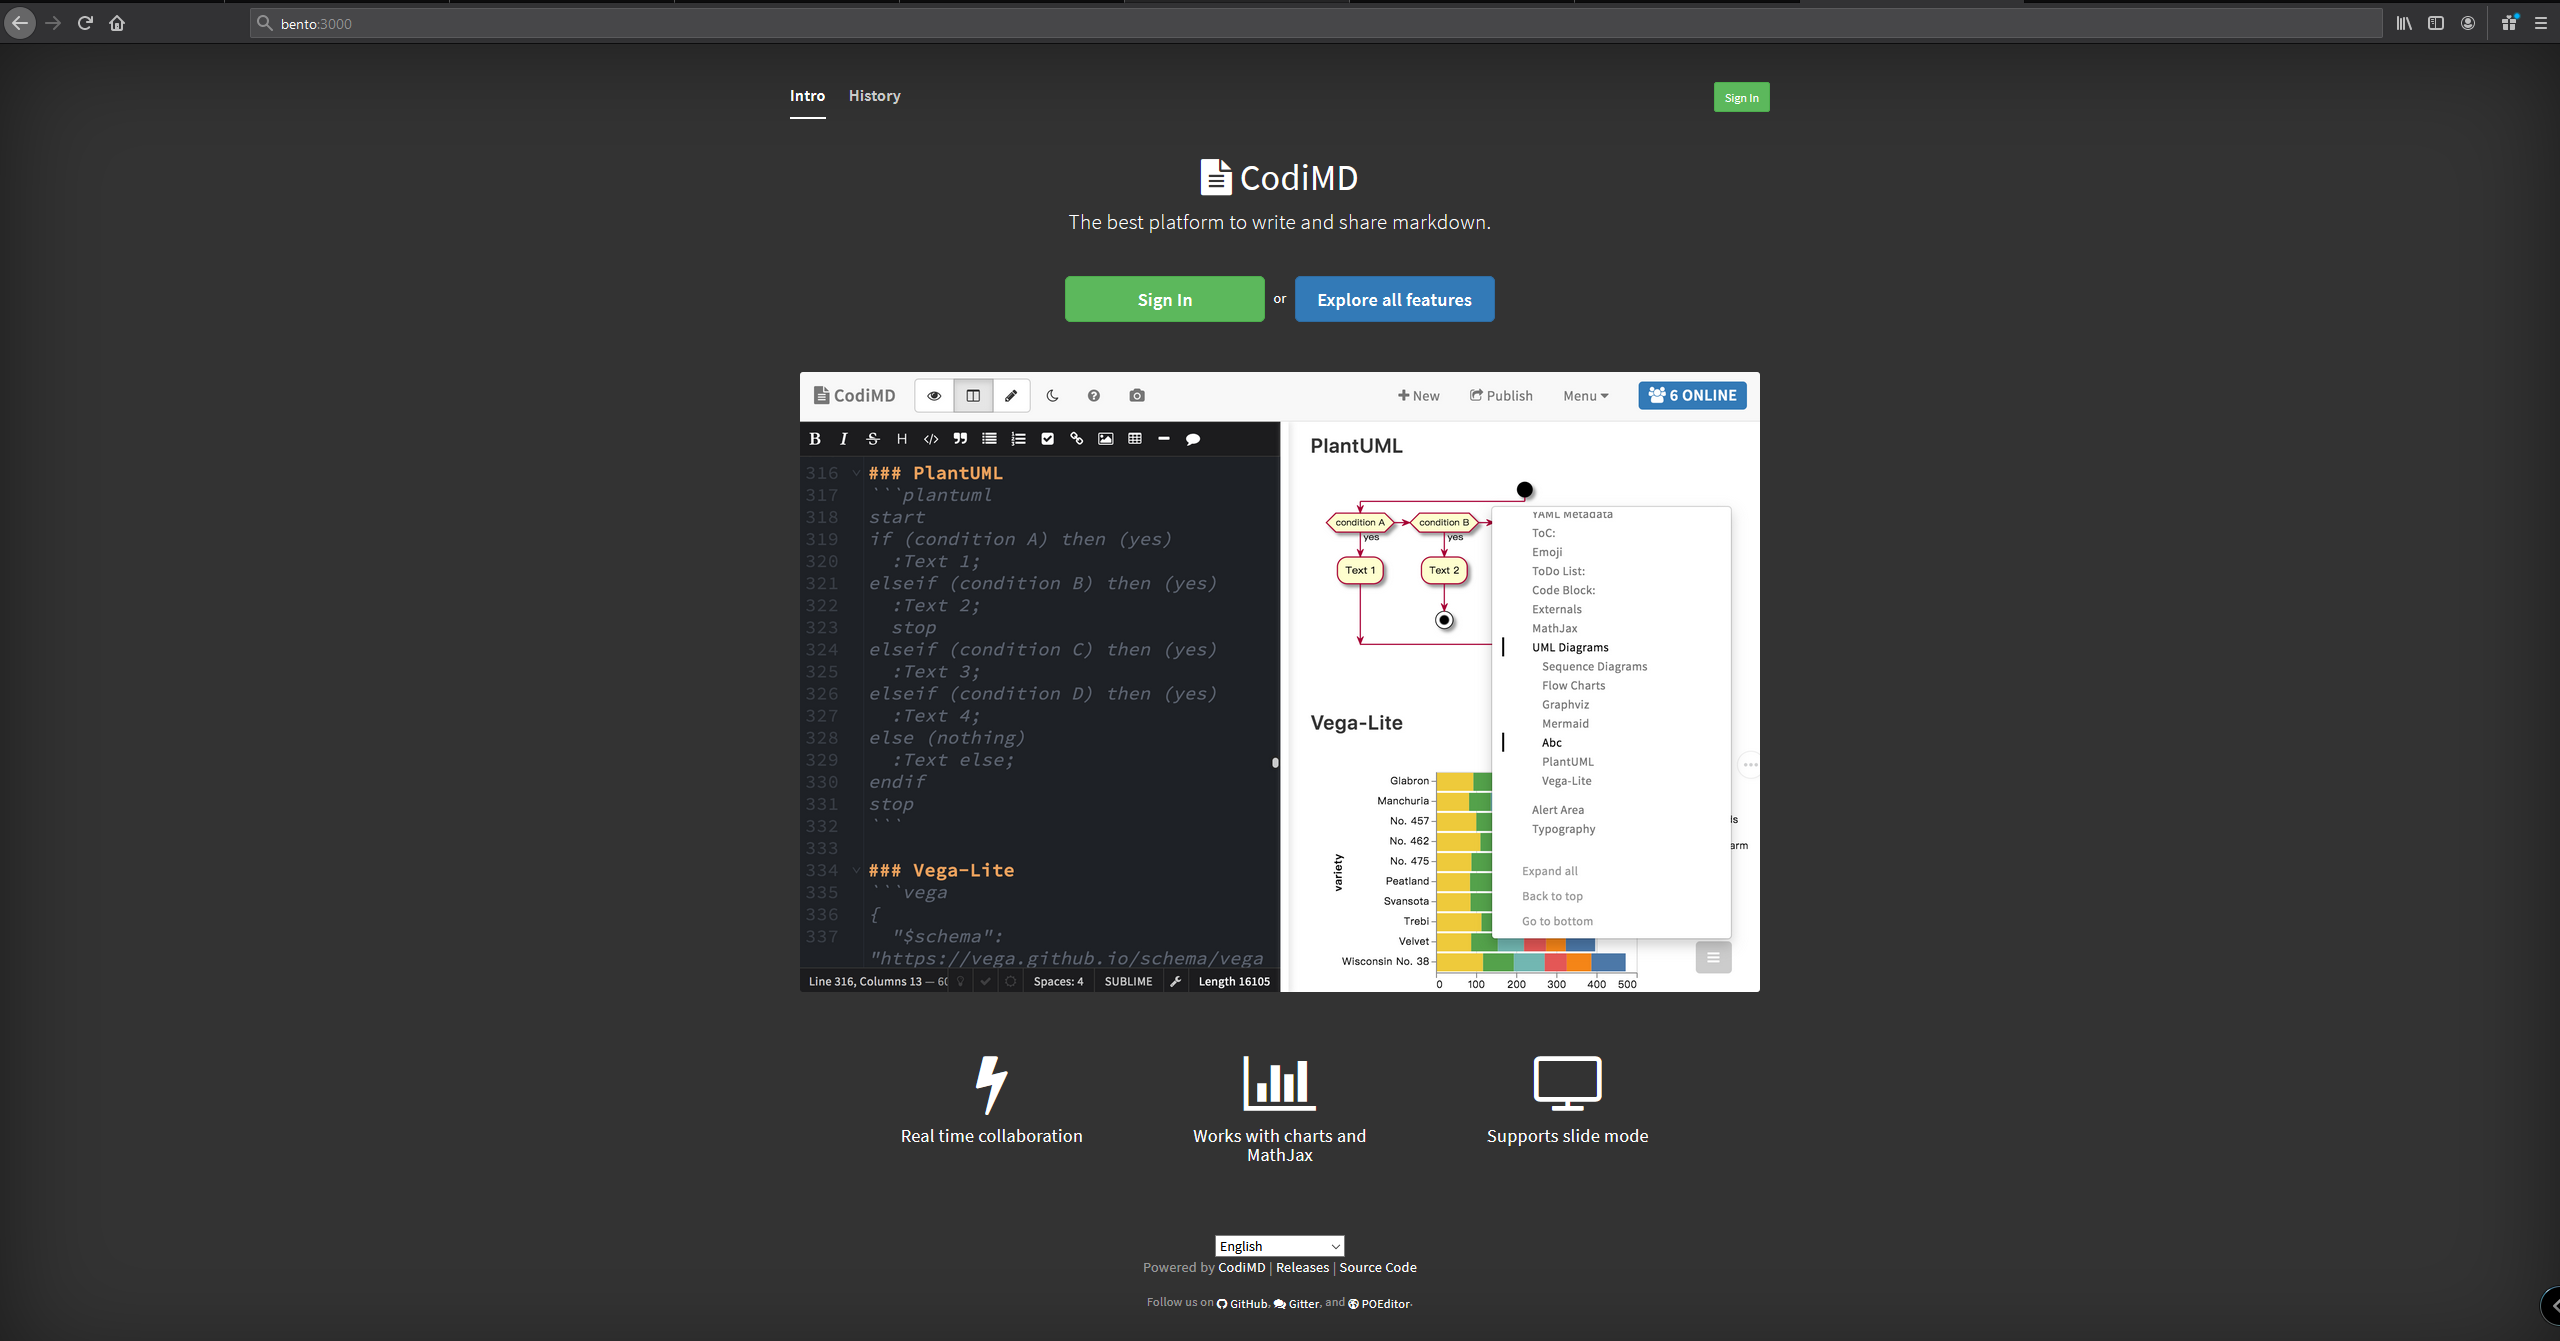
codimd

Reemplaza los pasos 3 y 4 del capítulo Instalación con Docker con:

docker-compose build y docker-compose up

en el directorio del proyecto.

Si deseas implementar solo bento sin codimd:

docker-compose up bento

Problemas conocidos

  • El navegador integrado de Burp no funciona si se ejecuta como usuario. Abordamos esto en el issue #3. Encontramos el problema y mientras esperamos que el equipo de Portswigger lo solucione, escribimos una pequeña solución alternativa, simplemente ejecuta /home/tamago/burp_fix/burp_fix.sh como root y lo arreglará.

Herramientas y utilidades actuales

No nos gustan las distros infladas distros, por lo que mantenemos este contenedor lo más mínimo posible, añadiendo solo herramientas útiles para PT y CTF web y de infraestructura, pero recuerda, siempre estamos abiertos a sugerencias.

Aquí hay una lista de herramientas y utilidades:

  • codimd
  • Burp Suite
  • gobuster
  • SecLists
  • odat
  • impacket
  • sqlmap
  • sqlplus,
  • mysql-client
  • openvpn
  • bytecode-viewer
  • ghidra
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →