
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - Alta - Remota - Escritura de archivos - Sesión Connect SET copyFromLocalToFs.allowDestLocal
 abraxas/opnsense-tunables-loader
OPNsense 26.7.6 - Alta - Remota - Inyección de línea de configuración - cargador de tunables
 nvansluis/test_cve-2023-46747
Script de Python para probar F5 BIG-IP para CVE-2023-46747 y agregar una cuenta de administrador si es vulnerable.
 abraxas/pfsense-ntp-gps-fudge
pfSense CE 2.9.0-DEVELOPMENT - Medio - Remoto - Inyección de configuración - NTP GPS/PPS fudge
 itskill-jp/wordpress-upgrade-check
Comprobación de solo lectura de cada versión del núcleo de WordPress en un servidor. Señala CVE-2026-87902 (corregida en 7.1.2 y backports), las…
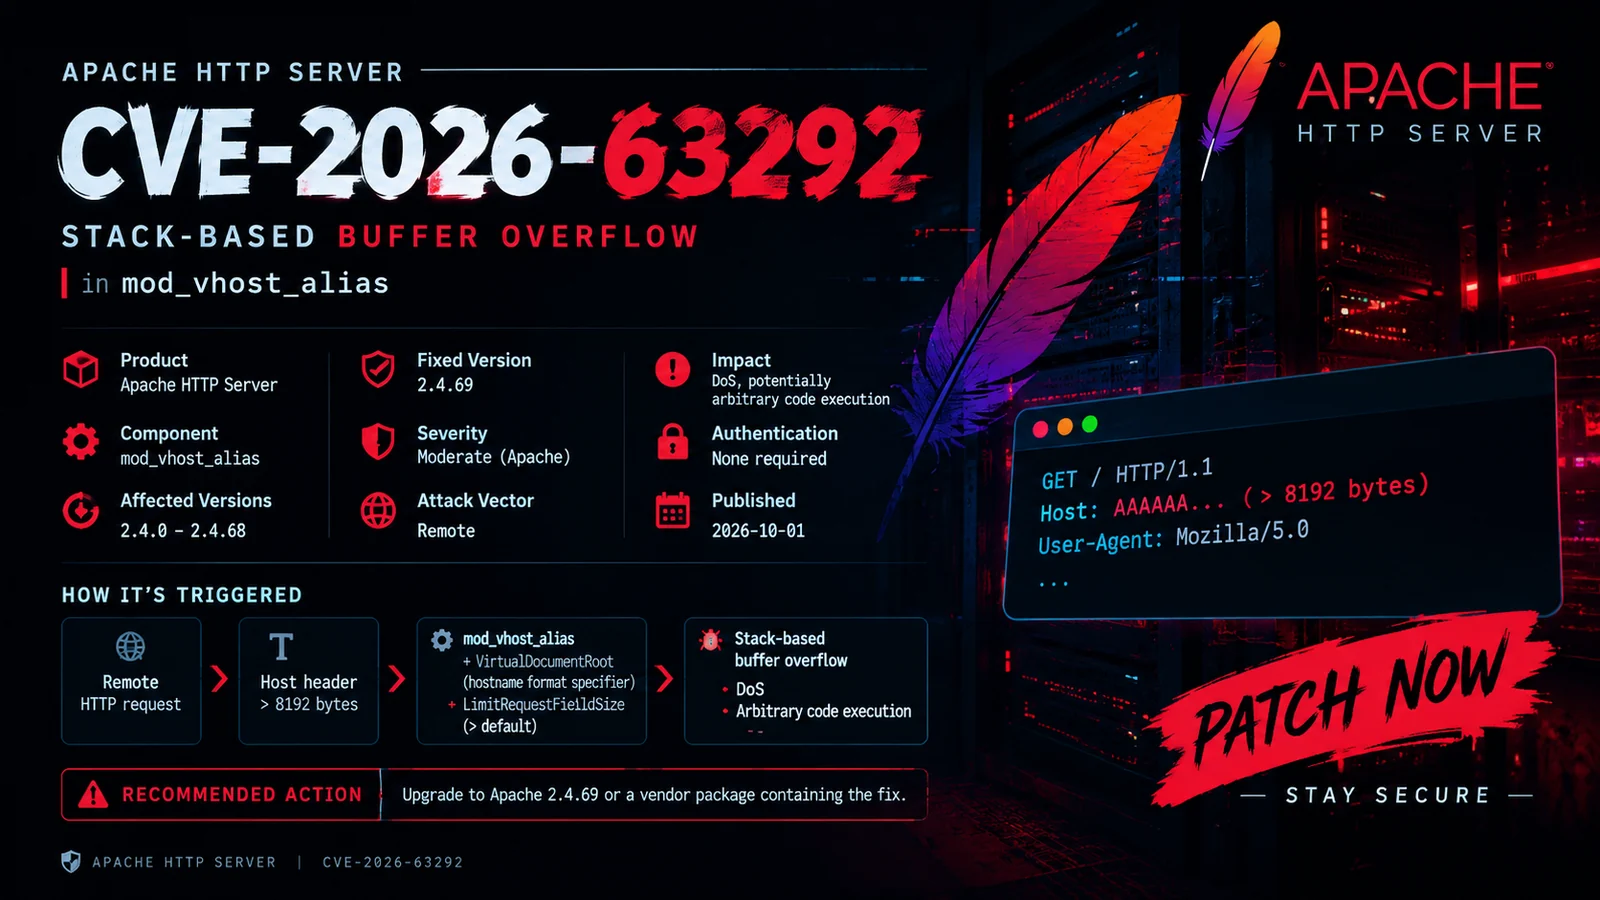 0xblackash/cve-2026-63292
Documenta CVE-2026-63292, un desbordamiento de búfer basado en pila en Apache mod_vhost_alias, con versiones afectadas, versión segura y…
 apaonum/brotli-cve-check
Habilidad de agente + script para escanear proyectos en busca de CVE-2026-111497 (Brotli), calificar la criticidad y sugerir correcciones
 pduggusa/redis-cve-2026-23479-check
Comprobador de versión seguro de solo lectura + regla Sigma para Redis CVE-2026-23479 (use-after-free autenticado -> RCE). Por DugganUSA.
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 plutosecurity/mcpwnfluence
Información sobre CVE-2026-27825 y CVE-2026-27826 descubiertas por Pluto Security y un script bash para identificar instancias vulnerables de…
 anecdotes-yair/trust-my-agent-ai
Guardaespaldas de Seguridad y Cumplimiento para agentes de OpenClaw
 the-infra-company/kcatcher
Captura lo que acecha en tus clústeres de Kafka.
 swiftdevcollective/xcodeprojectsecurity
Una aplicación de macOS para escanear archivos de proyectos de Xcode en busca de posibles problemas de seguridad.
 toxy4ny/php2shell-checker
Comprobador de paquetes PHP2Shell de solo lectura para Debian 12/13 (CVE-2026-109618, CVE-2026-109619).
 rdelasierra-uy/portfolio
Vitrina profesional: writeups de Hack The Box, informes, casos de estudio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Kit de herramientas automatizado para escanear, explotar y parchear CVE-2026-42945 (RCE crítico en nginx). Incluye escáner de red, exploit de heap…
 disrex-group/stylesmuggler-adobe-patches
composer require de la entrega del parche oficial APSB26-146 (CVE-2026-75650) de Adobe para Magento, mediante cweagans/composer-patches. Selecciona…
 chef-cft/salt-vulnerabilities
Comprueba CVE-2020-11651 y CVE-2020-11652








