
 0xblackash/cve-2026-63292
Documenta CVE-2026-63292, un desbordamiento de búfer basado en pila en Apache mod_vhost_alias, con versiones afectadas, versión segura y comprobaciones de configuración, y guía de parches.

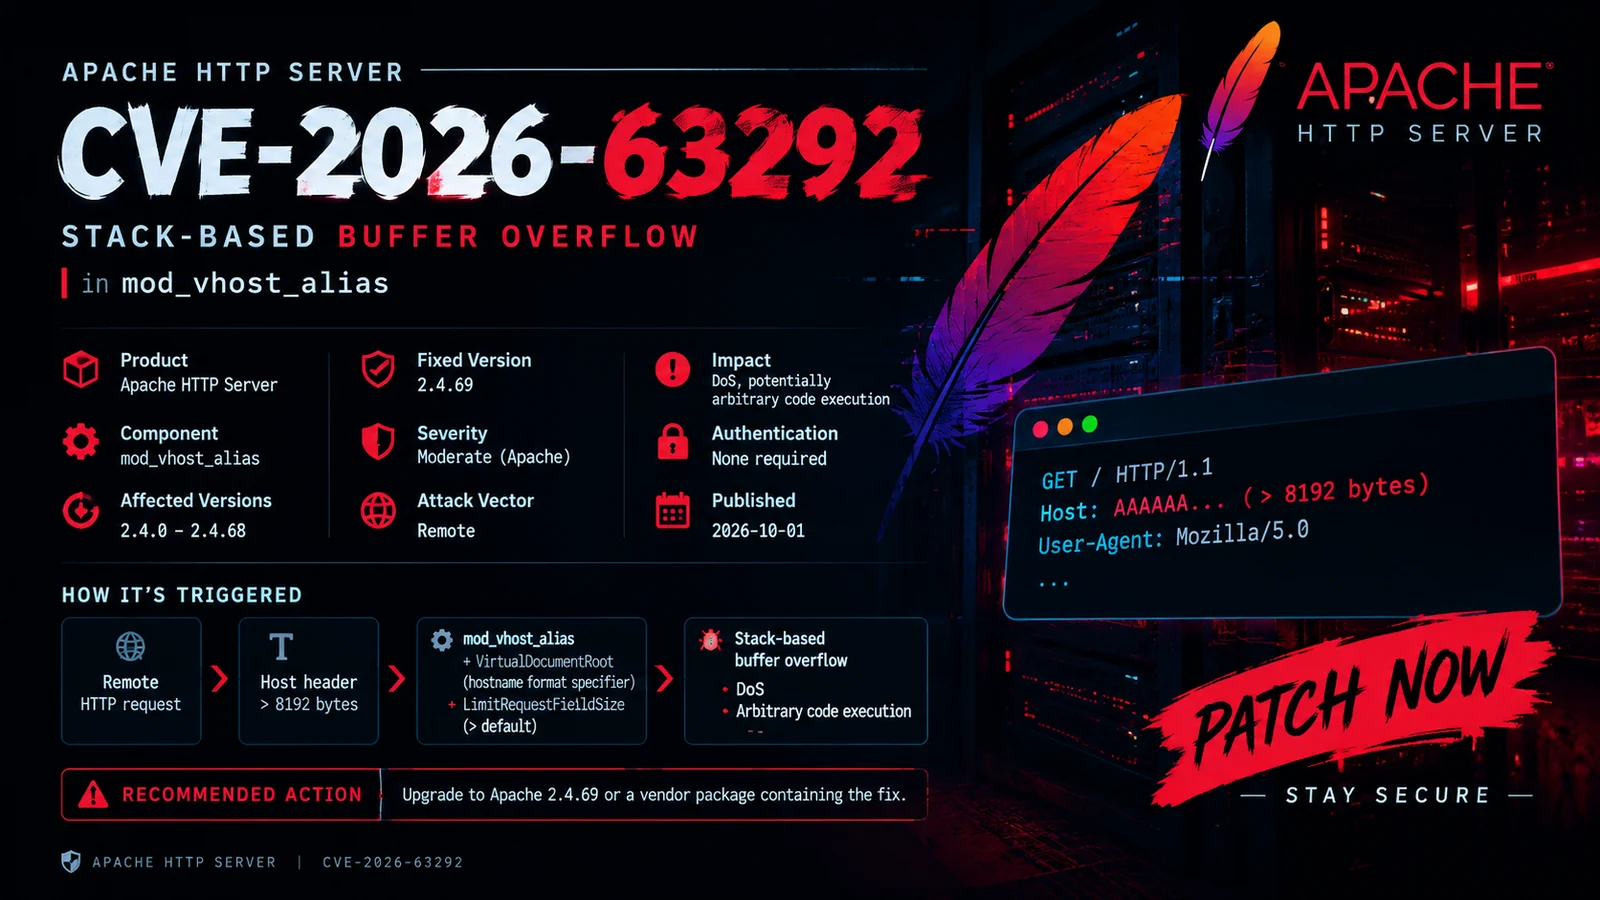
CVE-2026-63292 es una vulnerabilidad de desbordamiento de búfer basado en pila que afecta al módulo mod_vhost_alias de Apache HTTP Server.
El problema puede desencadenarse bajo configuraciones específicas del servidor que involucran encabezados HTTP Host de tamaño excesivo y especificadores de formato de nombre de host VirtualDocumentRoot.
CVE-2026-63292
├── Componente: mod_vhost_alias
├── Tipo: Desbordamiento de búfer basado en pila
├── CWE: CWE-121
├── Vector de ataque: Red
├── Autenticación: No requerida
└── Impacto: Denegación de servicio / Posible ejecución de código
| Apache HTTP Server | Estado |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Afectada |
2.4.69+ | ✅ Corregida |
Verifique siempre la versión del paquete proporcionada por el proveedor de su sistema operativo, ya que las distribuciones pueden aplicar correcciones de seguridad sin cambiar el número de versión upstream.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Procesamiento del formato de nombre de host
        │
        ▼
Encabezado Host de tamaño excesivo
        │
        ▼
Desbordamiento de búfer basado en pila
La vulnerabilidad está asociada a una combinación de configuración específica.
Los indicadores relevantes incluyen:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
Una configuración vulnerable debe evaluarse únicamente en un entorno de pruebas autorizado.
Compruebe la versión de Apache:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
Compruebe si mod_vhost_alias está cargado:
apachectl -M | grep vhost
o:
apache2ctl -M | grep vhost
Busque en la configuración:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
Compruebe LimitRequestFieldSize:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Actualice Apache HTTP Server a una versión que contenga la corrección de seguridad.
Afectada
2.4.0 ───────────────► 2.4.68
                         │
                         │ ACTUALIZAR
                         ▼
                     2.4.69+
                     CORREGIDA
Tras la actualización, verifique:
apache2 -v
Luego valide la configuración:
apachectl configtest
Reinicie el servicio si es apropiado para su entorno:
sudo systemctl restart apache2
Este repositorio se centra intencionalmente en la identificación segura de vulnerabilidades.
No proporciona:
El enfoque recomendado es la verificación de versión y configuración.
     ┌──────────────────────┐
     │ Identificar versión  │
     │ de Apache            │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Comprobar            │
     │ mod_vhost_alias      │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Revisar VirtualHost /│
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Comprobar            │
     │ configuración de     │
     │ encabezados de       │
     │ solicitud            │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Parchear / Verificar │
     │ paquete corregido    │
     └──────────────────────┘
| Propiedad | Valor |
|---|---|
| CVE | CVE-2026-63292 |
| Producto | Apache HTTP Server |
| Módulo | mod_vhost_alias |
| Vulnerabilidad | Desbordamiento de búfer basado en pila |
| CWE | CWE-121 |
| Vector | Red |
| Autenticación | No requerida |
| Afectadas | 2.4.0 – 2.4.68 |
| Corregida | 2.4.69 |
| Preocupación principal | Corrupción de memoria |
| Pruebas seguras | Comprobaciones de versión + configuración |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
Este proyecto está destinado a investigación de seguridad autorizada, pruebas defensivas, análisis de vulnerabilidades y fines educativos.
Pruebe únicamente sistemas que sean de su propiedad o para los que tenga permiso explícito de evaluación.
0xBlackash // Security Research
Understand • Verify • Patch • Secure






