
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Ejecuta Python, JavaScript y Bash no confiables en una jaula reforzada con límites de 5 segundos, 128 MB, 0.5 núcleos, PID y salida.
 codesource/copyfail-check
Archivado, movido a codesource/cve-check. Script de shell para detectar la exposición y las mitigaciones de CVE-2026-31431 (Copy Fail) en sistemas…
 vighnesh91/infrapulse-core
Un kit de herramientas de evaluación de seguridad de red interna de alta fidelidad y solo lectura para infraestructura Linux y Windows. Emplea una…
 nu0l/nginx-rift
CVE-2026-42945 Herramienta de escaneo y verificación de la vulnerabilidad de desbordamiento de montón (heap overflow) de NGINX
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 xiaoqimikko/spring-cvss-check
Escanea artefactos y código fuente de Java en busca de CVEs de Spring/Tomcat, compara las puntuaciones CVSS del proveedor frente a las de NVD,…
 krisiasty/vcheck
Herramienta de detección y mitigación de vulnerabilidades para los bugs Copy Fail y Dirty Frag (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 andrei-majer/bitlocker-hardening
Endurecimiento de BitLocker TPM+PIN contra CVE-2026-45585 (YellowKey)
 leitwacht/leitwacht
Leitwacht control plane — seguridad en tiempo de ejecución para GitLab Runner CI/CD: creación de políticas, multi-inquilino, auditoría, integración…
 hexatriene/nuc-winring0-fix
Solución permanente para la reinstalación del controlador vulnerable WinRing0 de Intel NUC (CVE-2020-14979) mediante Windows Update
 d0rb/shellscope
Auditor defensivo de exposición para Plex2Shell y php2shell: encuentra los tuyos antes de que ellos te encuentren.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Sencillo Ansible Playbook para mitigar las vulnerabilidades CopyFail (CVE-2026-31431) y DirtyFrag (CVE-2026-43284).
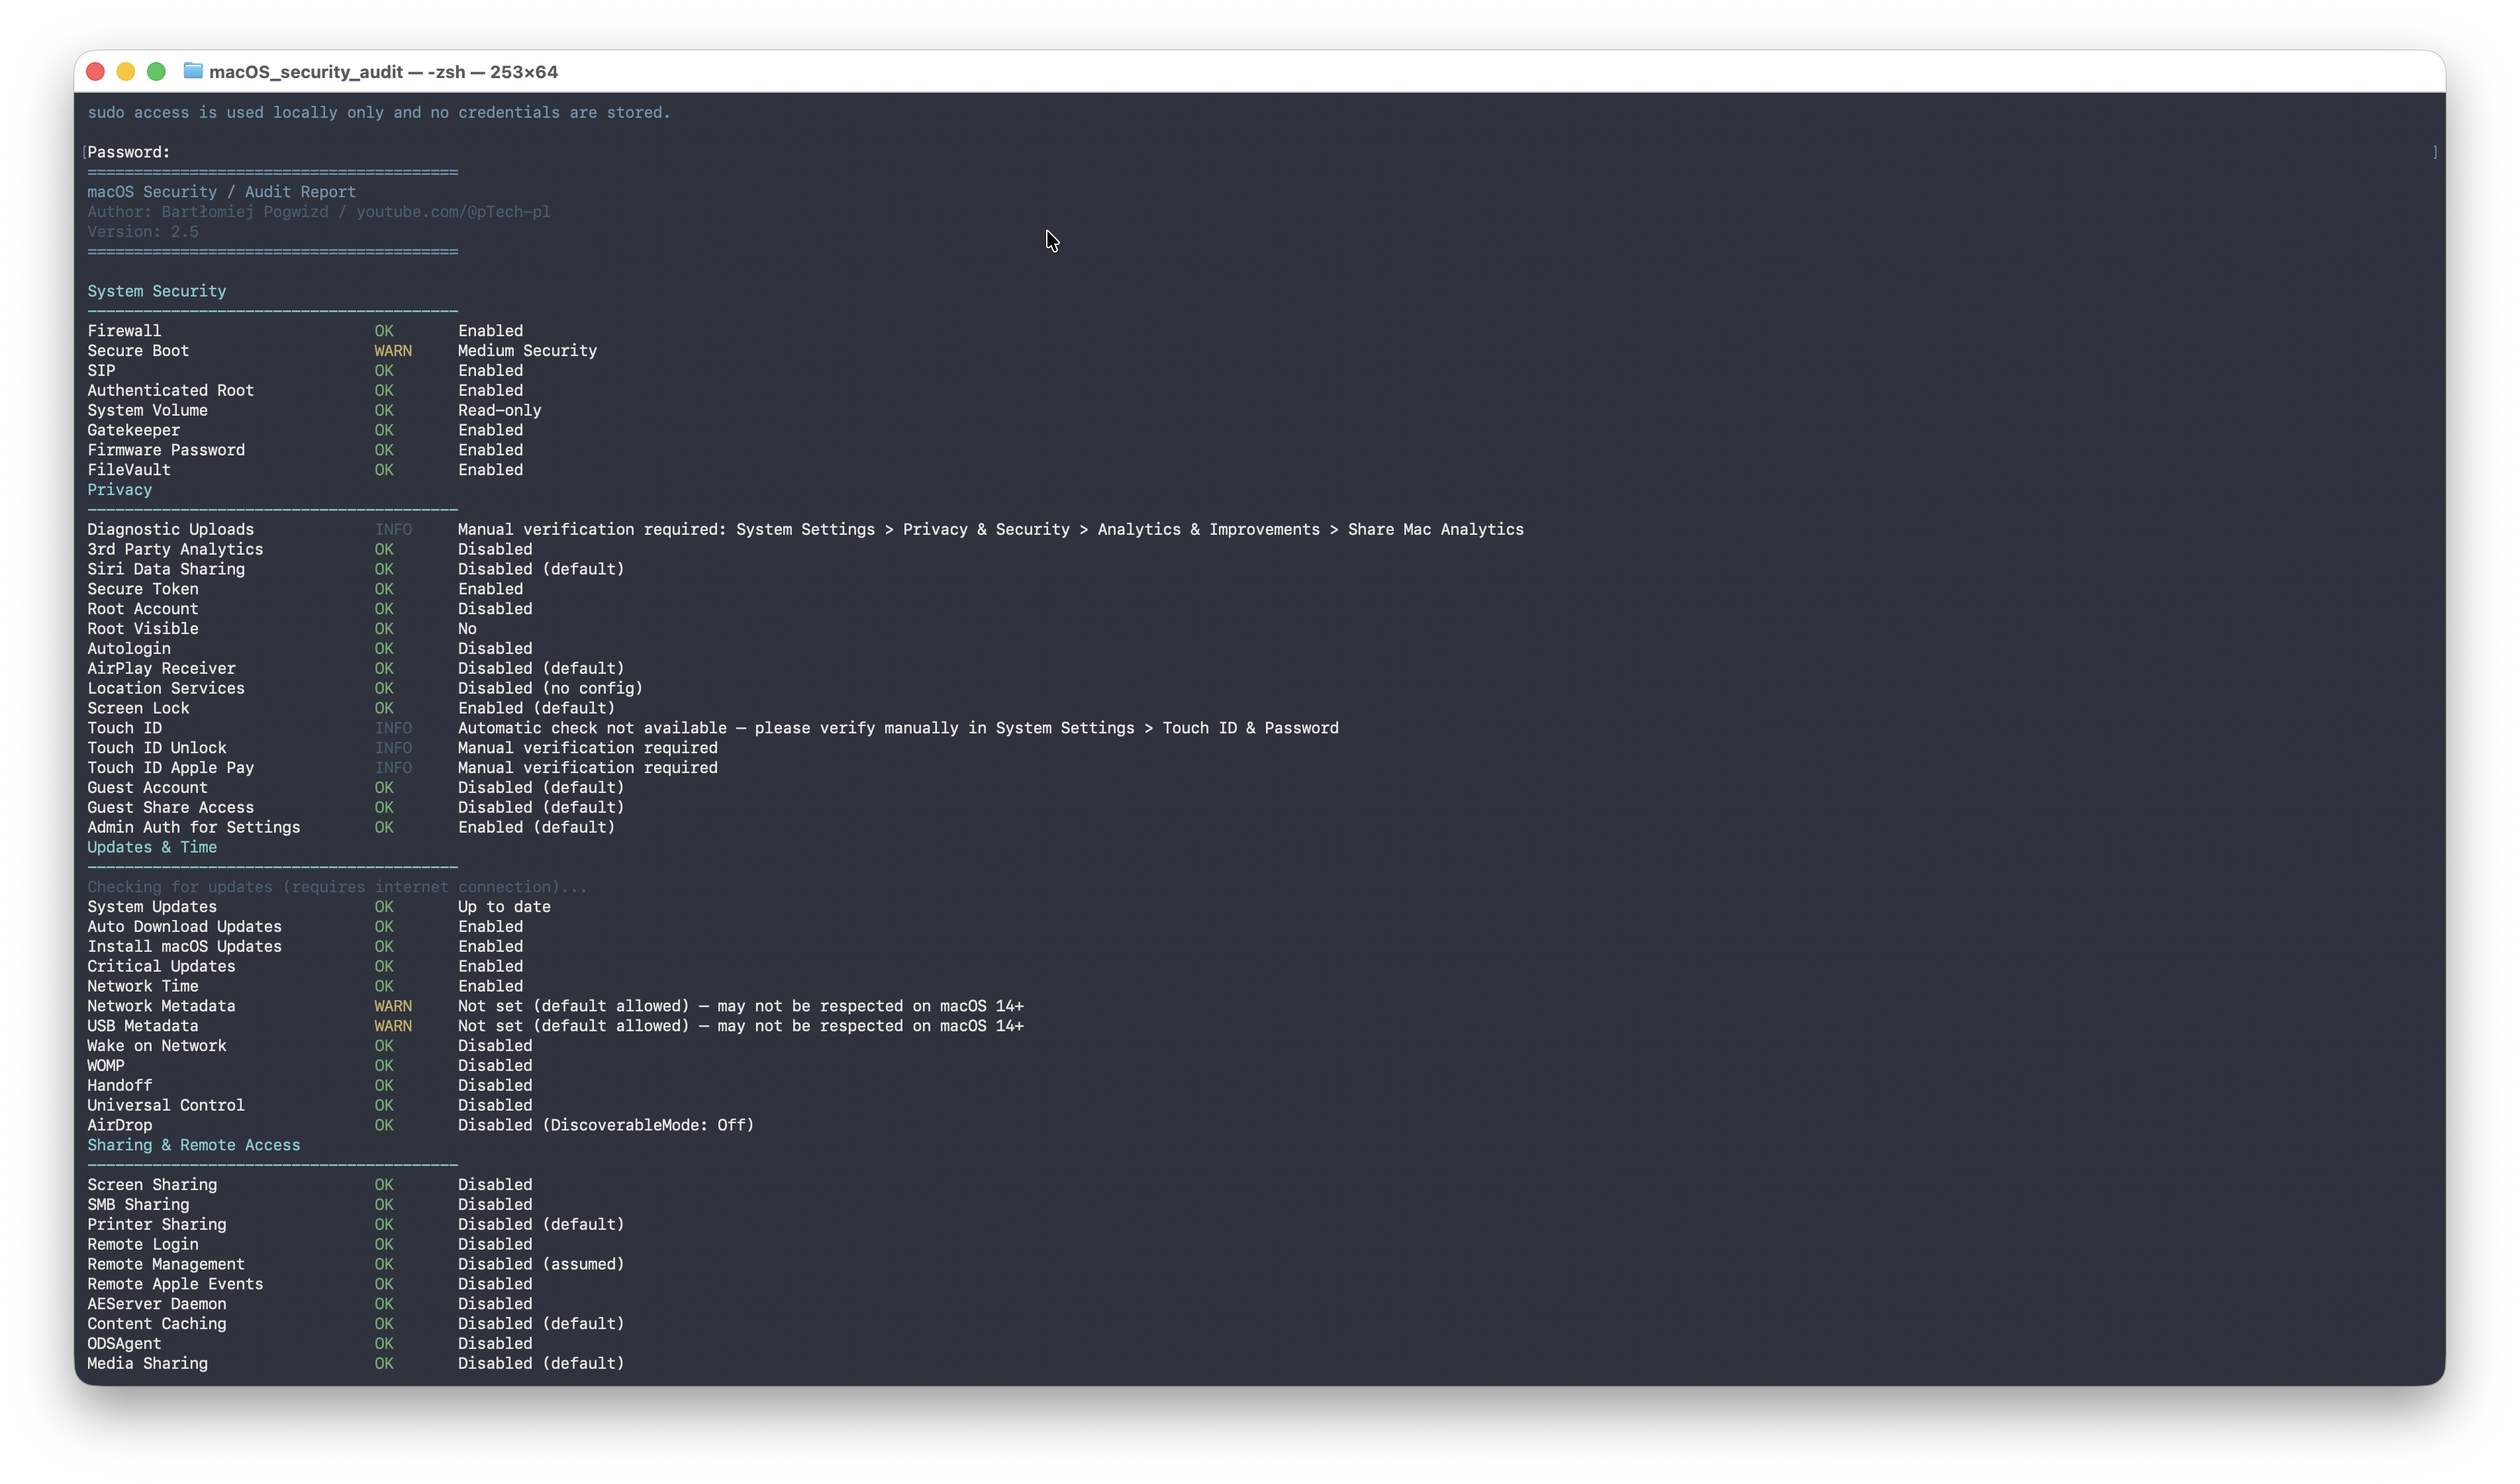 ptechpl/macos_security_audit
Script de macOS para auditoría
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticación OAuth2 de Keycloak usando Strimzi: evita la restricción de la lista de permitidos de URL de…
 affolter-engineering/hvt
CLI en Rust que sondea métodos HTTP (incluidos los verbos WebDAV y DeltaV) contra una URL objetivo para revelar manipulación de verbos, omisiones de…
 keysau/get-log4j-windows.ps1
Identificación de todos los componentes log4j en todos los servidores Windows, dominio completo, puede ser multidominio. CVE-2021-44228
 heroku/heroku-cve-2013-0333
Escanea aplicaciones de Heroku en busca de una vulnerabilidad crítica de ejecución remota de código en Rails (CVE-2013-0333) e identifica instancias…
 leonlai-tw/php-eol-cve-2026-109618-109619
Parches no oficiales para PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) en plataformas EOL: PHP 7.3 en CentOS/RHEL 7 (Remi), PHP 5.4 en…








