
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit
 noah4ever/sshconfig-lint
Linter basado en reglas para archivos de configuración del cliente OpenSSH que detecta hosts duplicados, archivos de identidad faltantes, algoritmos…
 ustayready/outpost
Herramienta de gestión de pruebas e informes de AWS
 zappaboy/vuln-scanner
Escáner de Evaluación de Vulnerabilidades con Generación de Informes
 nccgroup/sfpoldevchk
Comprobador de desviación de políticas de Salesforce
 jp1337/easywall
Interfaz web para el cortafuegos nftables en Linux, escrita en Go. Los cambios aplicados se revierten automáticamente después de 120 segundos a menos…
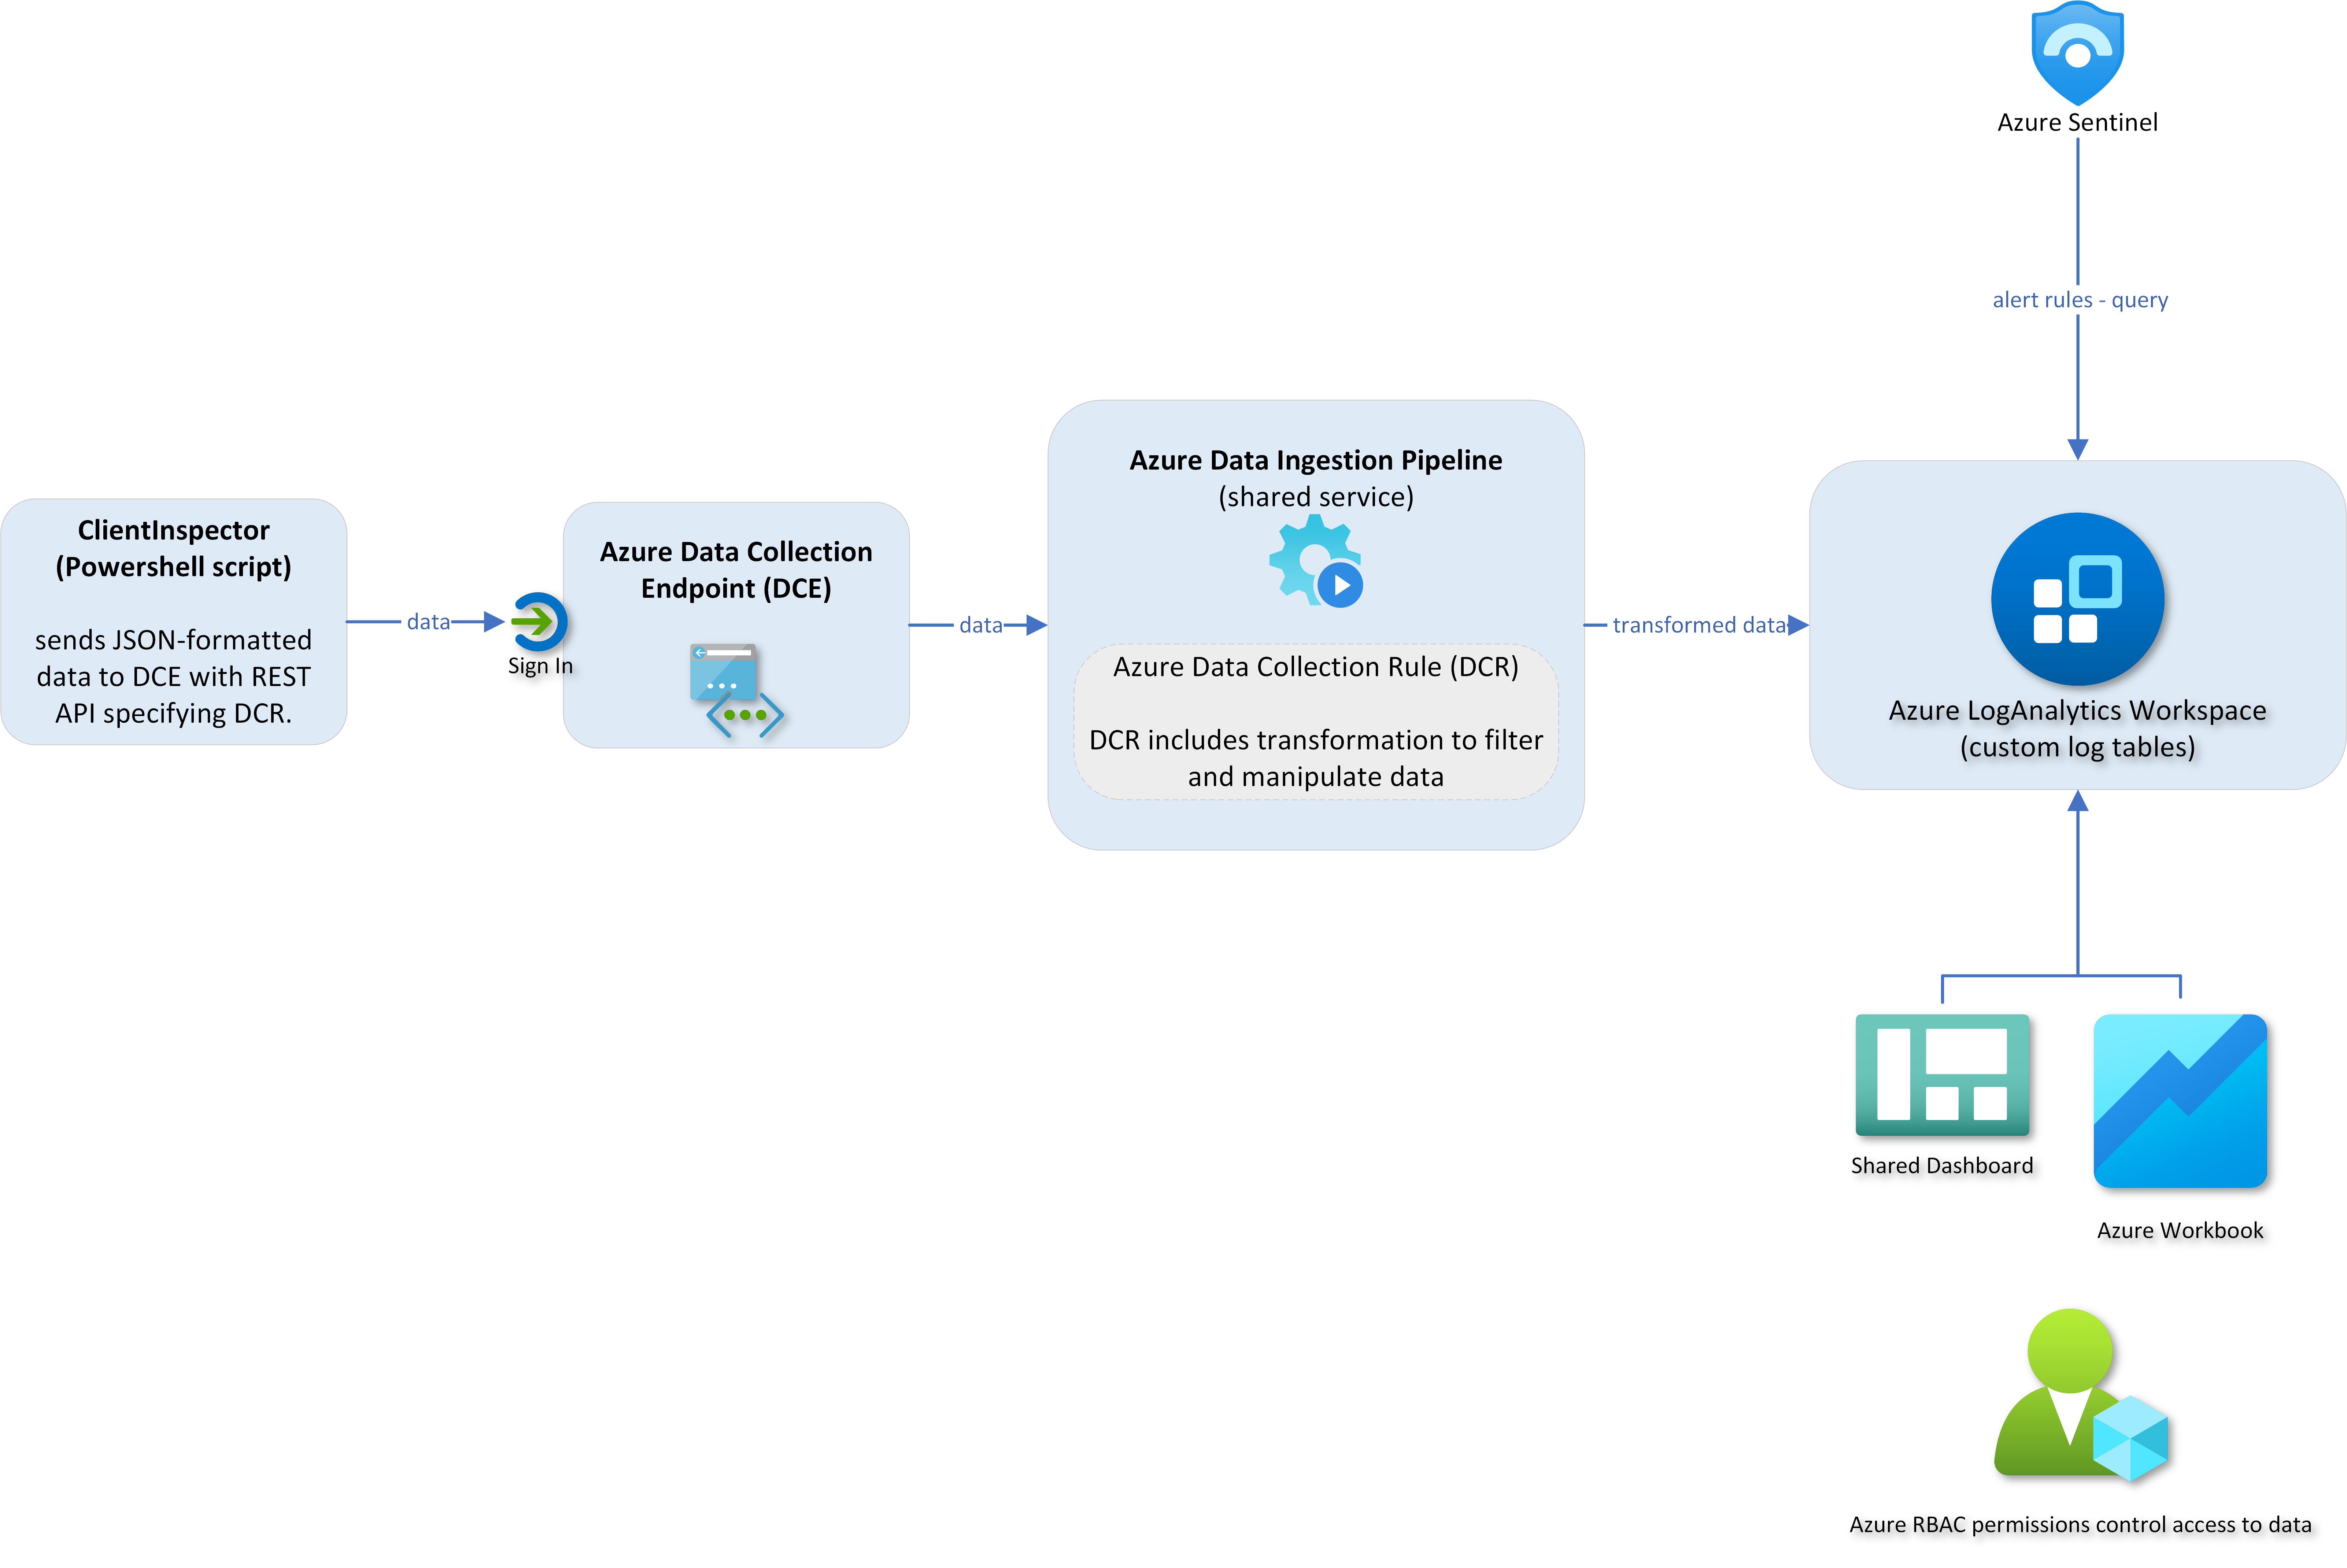 knudsenmorten/clientinspectorv2
Herramienta de inventario de clientes y detección de desviaciones basada en Azure que recopila datos de configuración de Windows (antivirus, parches,…
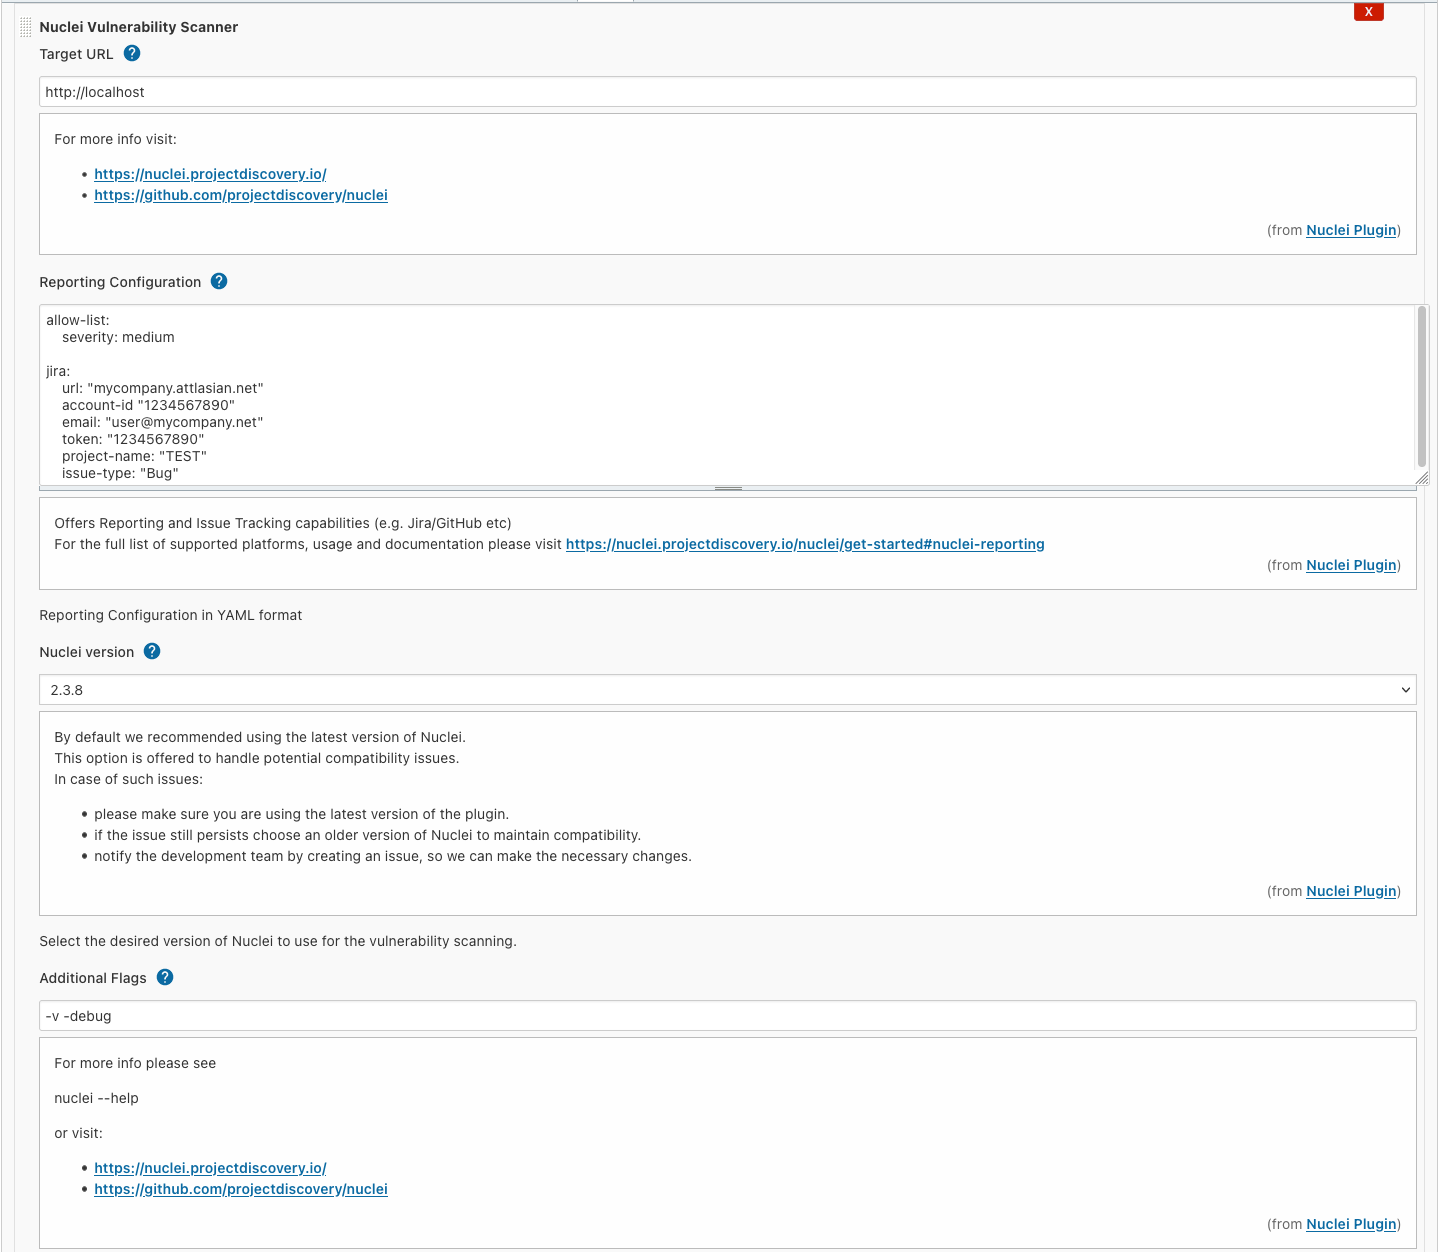 jenkinsci/nuclei-plugin
Nuclei es una herramienta rápida para el escaneo de vulnerabilidades dirigido y configurable, basada en plantillas, que ofrece una gran…
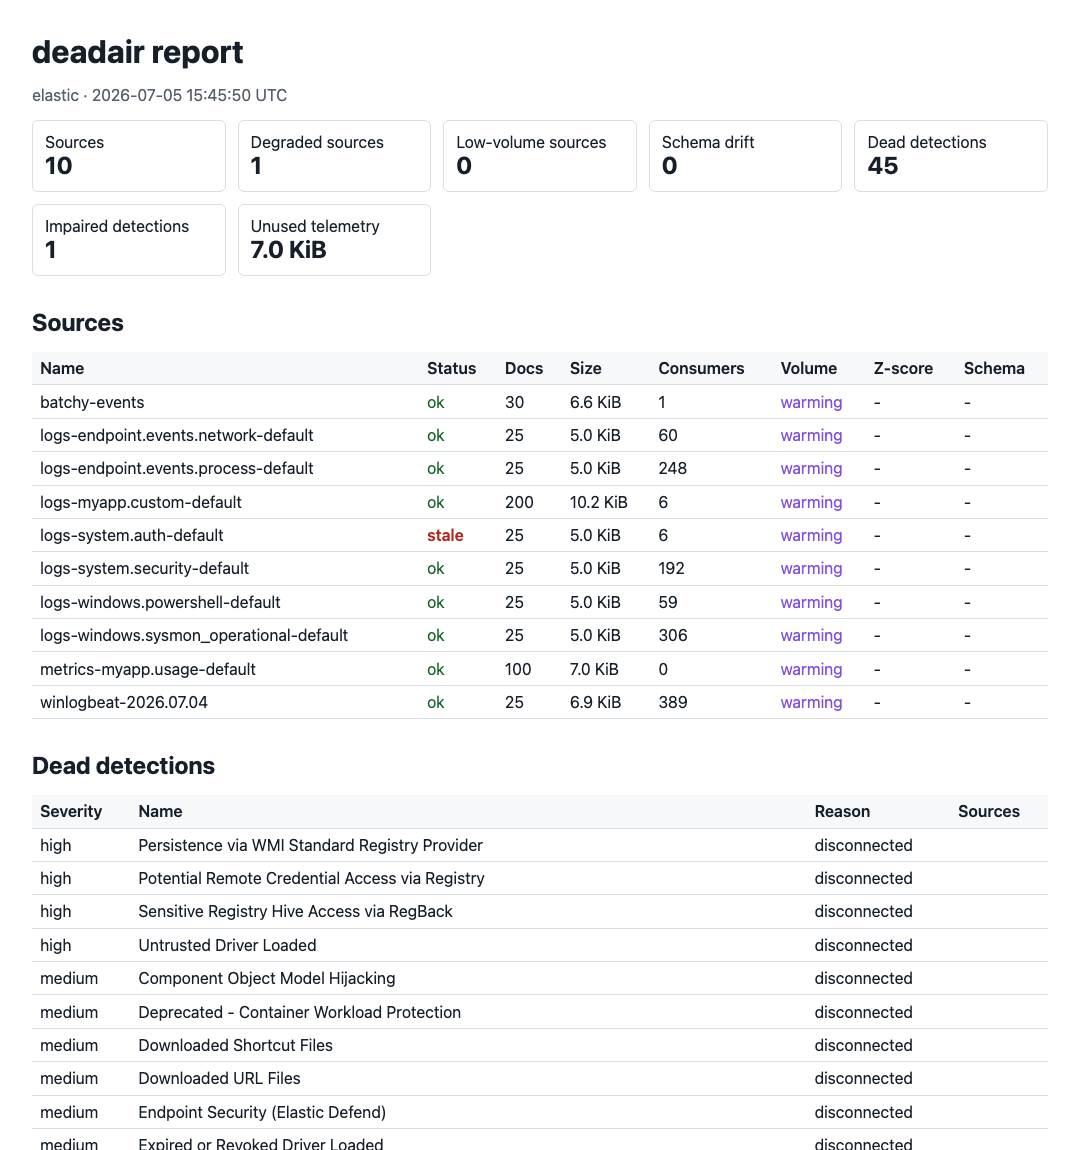 big-comfy/deadair
Encuentra las reglas de detección en tu SIEM que están funcionando a ciegas
 jhs/audit_couchdb
Detectar problemas de seguridad en un servidor Apache CouchDB
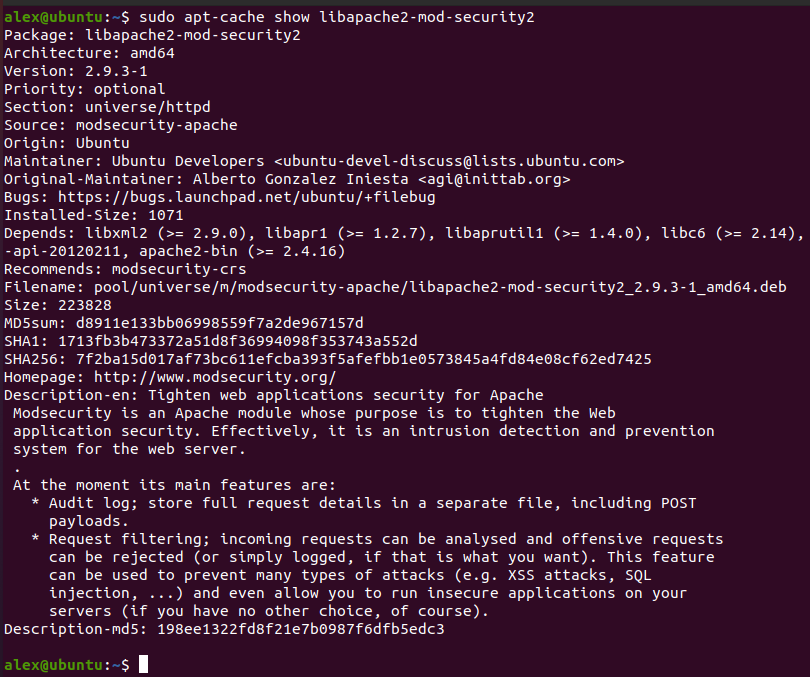 alt3kx/wafparan01d3
Quick WAF "paranoid" Doctor Evaluation | Herramienta WAFPARAN01D3
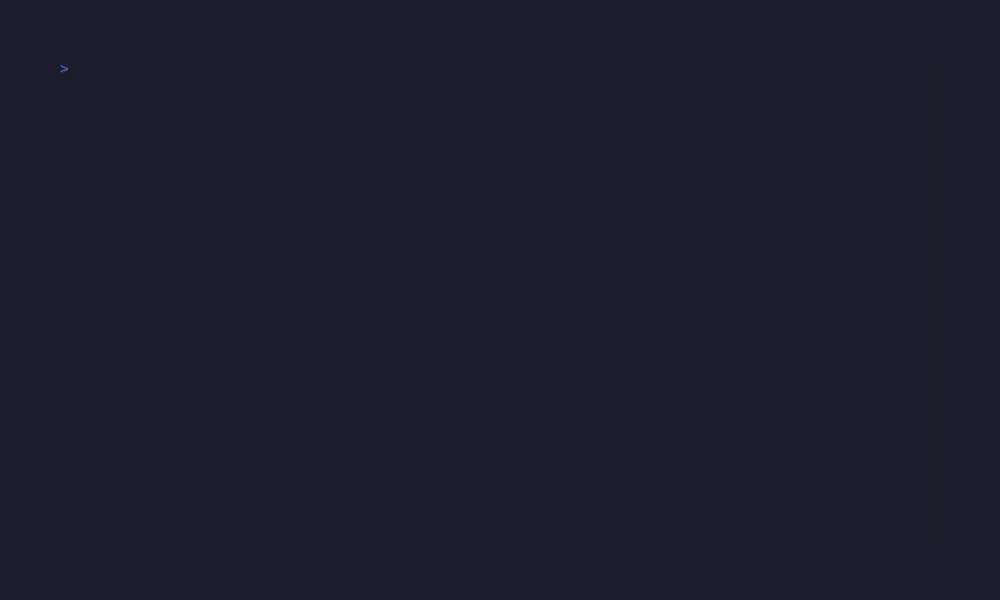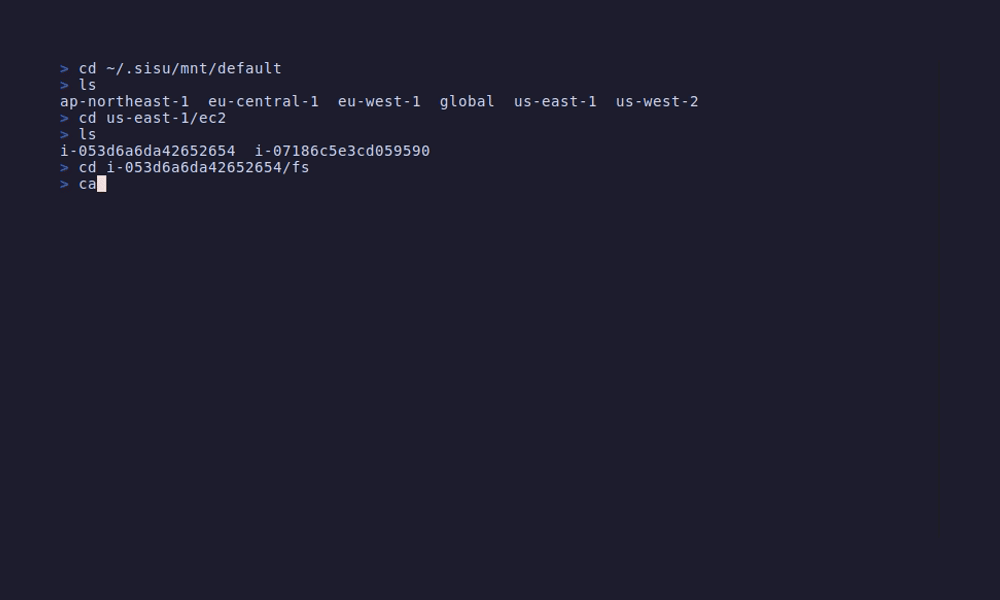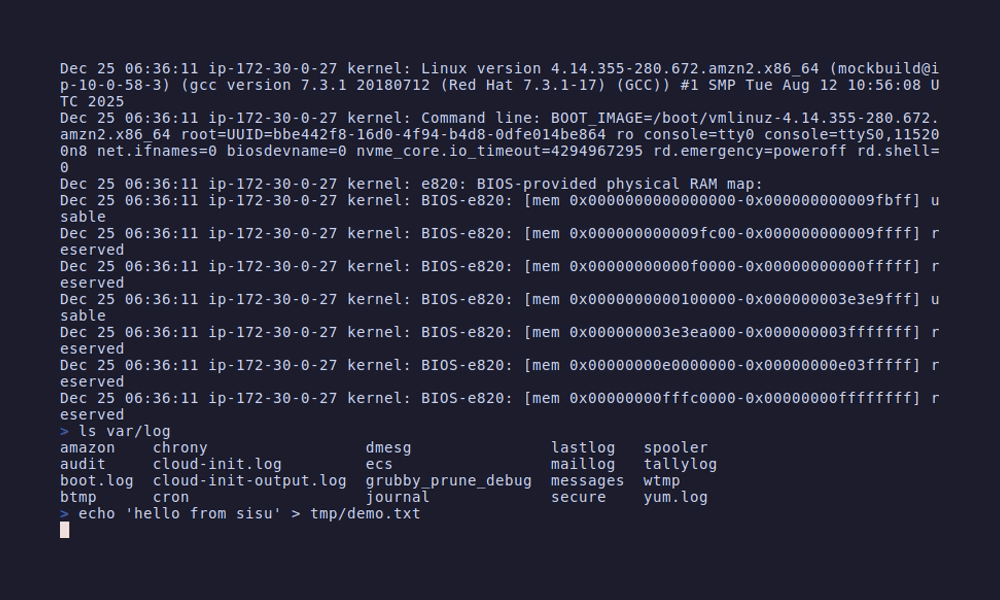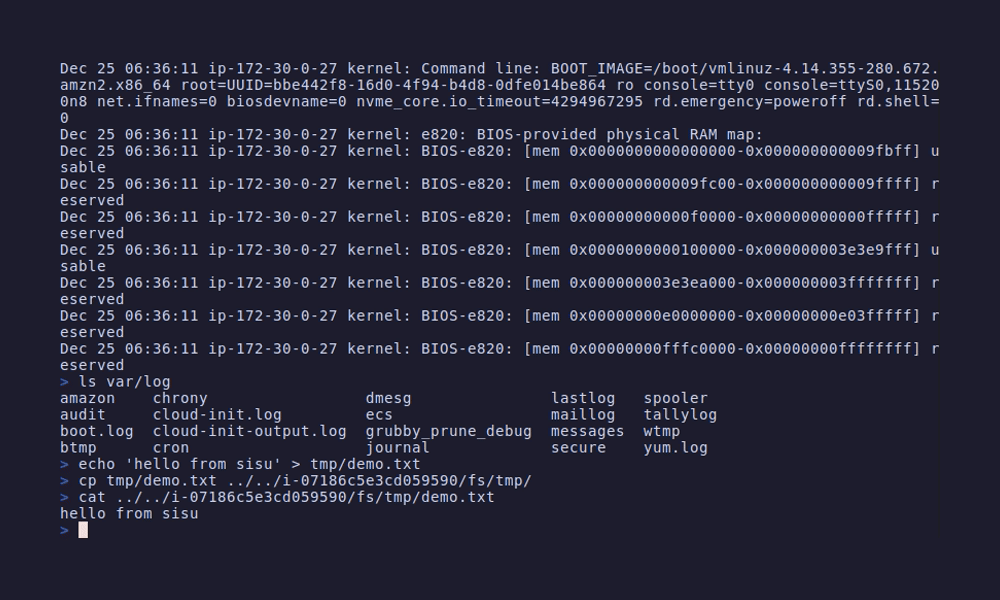 semonte/sisu
Monta los recursos de AWS como un sistema de archivos local para exploración de infraestructura, auditoría de seguridad y análisis de configuración…
 alrikrr/cisco-smart-exploit
Cisco SmartInstall Exploit [CVE-2018-0171]
 jdauphant/patch-openssl-cve-2014-0160
Parche openssl #heartbleed con ansible
 synacktiv/bissap
Una nueva herramienta de código abierto para auditar rápidamente los permisos de SAP.
 iot-onboarding/mud-visualizer
mud-visualizer es una herramienta para visualizar archivos MUD
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 ozergoker/cve-2021-40444
Vulnerabilidad de ejecución remota de código en Microsoft MSHTML CVE-2021-40444
 synacktiv/kcmapper
KcMapper es una herramienta de auditoría de seguridad para Keycloak. Exporta la configuración de tu Keycloak (realms, clients, users, roles, etc.) a…








