
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/alrikrr/cisco-smart-exploit
Descifrado de ContraseñasReconocimientoAnálisis de VulnerabilidadesExplotaciónAuditoría de ConfiguraciónSeguridad de Redes
GitHubalrikrr/cisco-smart-exploit

Cisco-Smart-Exploit

Cisco SmartInstall Exploit [CVE-2018-0171]

Ver Repositorio
18734hace 3 añosAún no revisado
Compartir

Cisco-Smart-Exploit

Exploit de Cisco SmartInstall CVE-2018-0171

Inspirado en C. Papathanasiou PoC

Este script de Python 3 utiliza el puerto 4786 en un dispositivo Cisco que ejecuta SmartInstall para explotar CVE-2018-0171. Con el uso de este exploit, un atacante puede crear un payload, enviarlo al dispositivo Cisco y luego extraer el contenido del archivo running-config.

El script Cisco Smart Exploit puede:
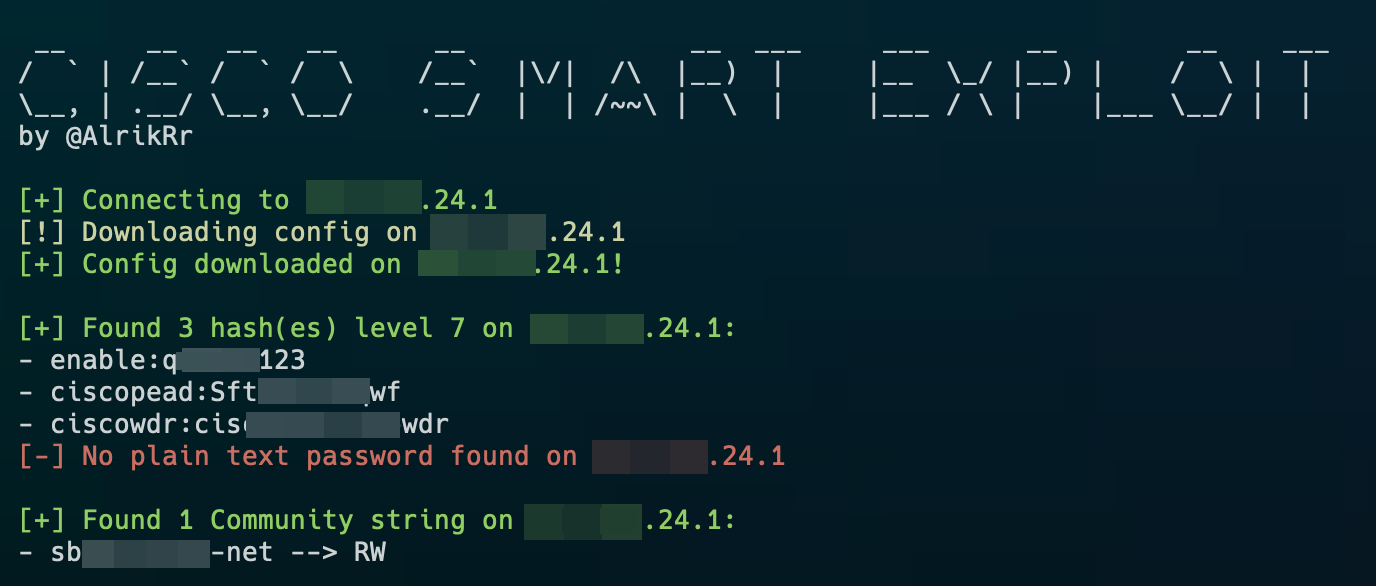
  • Extraer el archivo running-config
  • Analizar y descifrar hashes secret 7
  • Analizar contraseñas en texto plano
  • Analizar todas las Community String

Usage Script

Requisitos

Aquí está la lista de requisitos para usar el script:

  • tftpy==0.8.2
  • c7decrypt para descifrado de secret 7
    • gem install c7decrypt

Uso

 __     __   __   __      __              __  ___     ___      __        __    ___
/  ` | /__` /  ` /  \    /__`  |\/|  /\  |__)  |     |__  \_/ |__) |    /  \ |  |
\__, | .__/ \__, \__/    .__/  |  | /~~\ |  \  |     |___ / \ |    |___ \__/ |  |
by @AlrikRr

usage: cisco-se.py [-h] (-i IP | -f FILE | -c CONFIG)

optional arguments:
  -h, --help  show this help message and exit
  -i IP       Single IP Address
  -f FILE     File that contains IP list
  -c CONFIG   running-config File standalone

Ejemplos :

python3 cisco-se.py -i 192.168.10.1

python3 cisco-se.py -f ip_list.txt

python3 cisco-se.py -c running-config.txt

Lista de IPs de salida de Nmap

Para la opción -f FILE, aquí hay un ejemplo usando nmap:

nmap -p 4786 10.20.30.0/24 --open -Pn -oG - | awk '/Up$/{print $2}' > ip_list.txt

Lista de Tareas

  • Manejar el error de tiempo de espera para algunas IP durante client.download()
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






