
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 yifanzhg/cve-2023-45158
Prueba de concepto de exploit para CVE-2023-45158, una vulnerabilidad de inyección de comandos en web2py. Demuestra la ejecución remota de código…
 4m3rr0r/cve-2011-2523-poc
Exploit en Python para CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
 hex00-0x4/cve-2025-24893-xwiki-rce
Esta vulnerabilidad podría permitir que un usuario malintencionado ejecute código remoto enviando solicitudes debidamente elaboradas al motor de…
 nanowraith/cve-2024-23692
Exploit de prueba de concepto para CVE-2024-23692, que demuestra la inyección de comandos en HFS mediante solicitudes HTTP manipuladas para ejecutar…
 skynoxk/cve-2025-48703
Ejecución remota de código en el panel web de CentOS
 langz337/cve-2026-63030
Herramienta de exploit en Python que encadena la confusión de rutas por lotes REST de CVE-2026-63030 con la inyección SQL de CVE-2026-60137 para…
 0xblackash/cve-2026-24061
CVE-2026-24061
 saidbenaissa/cve-2025-11953-vulnerability-demo
Demostración de CVE-2025-11953: Vulnerabilidad crítica de RCE en React Native CLI (CVSS 9.8). Investigación educativa en seguridad con exploits de…
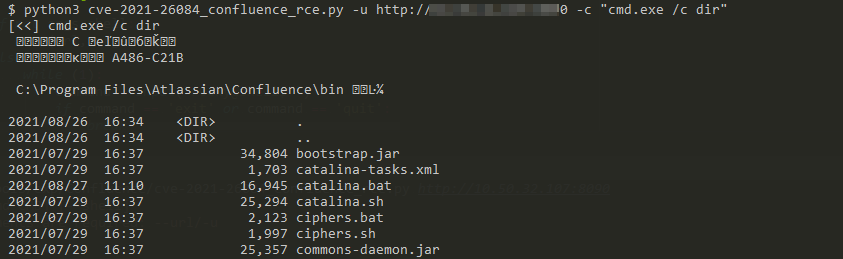 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence RCE pre-autenticación inyección OGNL con eco
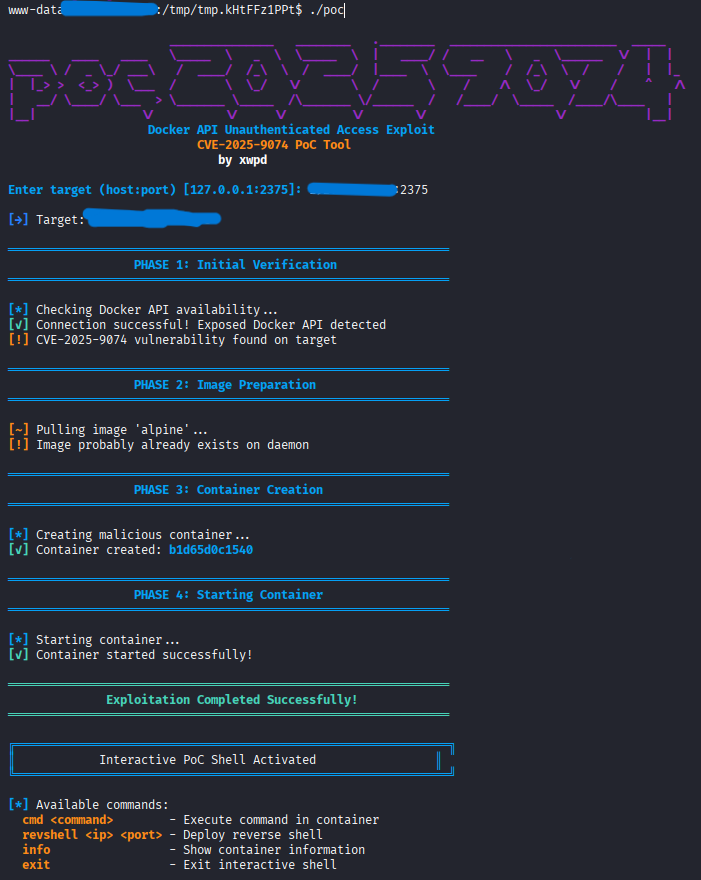 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Prueba de Concepto). Un marco de explotación sofisticado para CVE-2025-9074, que apunta a puntos finales de la API de…
 dakotanelson/multicat
RAT PoC que utiliza la librería de exfiltración de datos sneaky-creeper
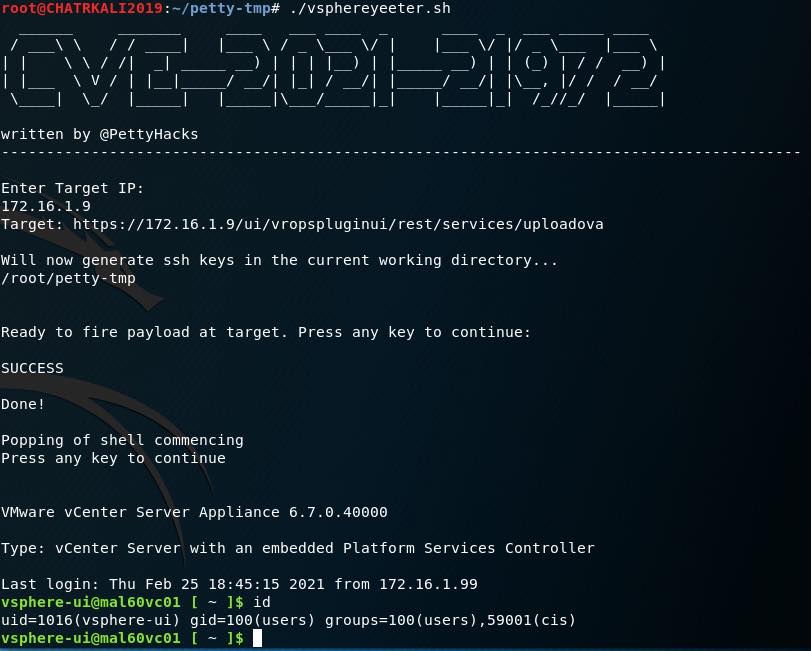 pettyhacks/vsphereyeeter
Exploit PoC para CVE-2021-21972
 likekabin/cve-2018-2628
Exploit en Python para CVE-2018-2628 dirigido a servidores WebLogic, que proporciona ejecución remota de comandos mediante un webshell JSP con…
 falcon-lnhg/strutsshell
Shell de línea de comandos interactiva para explotar Apache Struts CVE-2017-5638. Automatiza la explotación HTTP/HTTPS con interacción de shell en…
 badb33f/apache-log4j-poc
Prueba de concepto de la vulnerabilidad de búsqueda LDAP en Apache Log4j. CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 Vulnerabilidad de Inyección de Comandos en Atlassian Bitbucket
 ridpath/cve-2021-26828-ultimate
ScadaFlare Framework de explotación RCE autenticado para ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 Ejecución Remota de Código








