#1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 maximilianmarx/bassmaster-rce
Explotando CVE-2014-7205 mediante la inyección de JavaScript arbitrario que resulta en Ejecución Remota de Código.
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP
 111ddea/xstream_cve-2022-41966
Código de depuración y prueba de concepto para CVE-2022-41966, demostrando la explotación de la vulnerabilidad de deserialización XStream en Java.
 drackyjr/cve-2025-3248-exploit
Un framework integral de explotación en Python para probar y demostrar CVE-2025-3248, una vulnerabilidad crítica de ejecución remota de código sin…
 windecks/cve-2023-46404
PoC y Writeup para CVE-2023-46404.
 guardia-ai/gitlab-component
Escáner de cumplimiento de la Ley de IA de la UE para pipelines de CI/CD de GitLab: detecta bibliotecas de IA/ML y publica la clasificación de riesgo…
 marcstraube/zappzarapp-php-security
PHP 8.4+ biblioteca de seguridad (espejo)
 nmurilo/cve-2008-4687-exploit
Exploit en Python para CVE-2008-4687 que apunta a ejecución remota de código en MantisBT mediante un parámetro sort manipulado en…
 manhndd/cve-2019-19204
Desbordamiento de búfer en el heap en Oniguruma (función fetch_interval_quantifier)
 manhndd/cve-2019-19203
Desbordamiento de búfer en el montón en Oniguruma (función gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
Aplicación Ruby on Rails deliberadamente insegura diseñada para estudiar las vulnerabilidades del OWASP Top 10 y practicar técnicas de pruebas de…
 pandamingx/cve-2020-5421
Reproducción de la vulnerabilidad de seguridad Spring CVE-2020-5421
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) RCE no autenticado a través del evaluador GraalVM INLINE (HostAccess.ALL). Lab + PoC, verificado e2e…
 r00t4dm/jenkins-cve-2017-1000353
Exploit de prueba de concepto para Jenkins CVE-2017-1000353, una vulnerabilidad de ejecución remota de código mediante deserialización insegura en la…
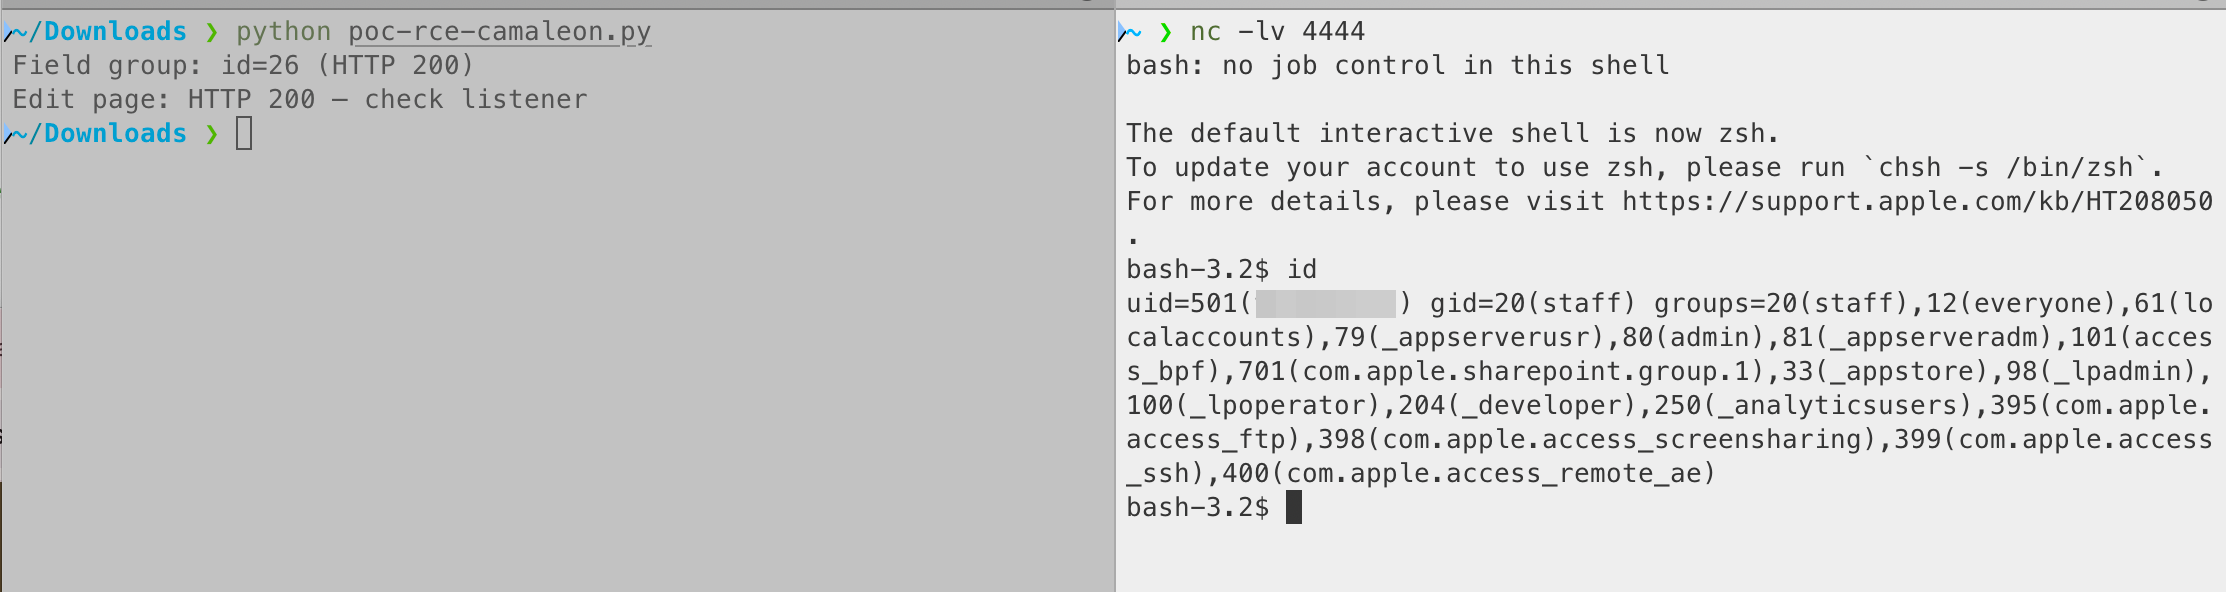 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Aviso de Seguridad: Camaleon CMS - RCE Autenticado mediante el Campo Personalizado `select_eval`
 nxgn-kd01/react2shell-scanner
Detecta la vulnerabilidad RCE CVE-2025-55182 (React2Shell) en React Server Components. Escáner rápido y preciso con cero falsos positivos.
 datawiza-inc/spring-rec-demo
El código de demostración que muestra el reciente RCE Spring4Shell (CVE-2022-22965)