Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-27876 — CVE-2026-27876 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-27876
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHub0xblackash/cve-2026-27876

CVE-2026-27876

CVE-2026-27876

Ver Repositorio
339hace 7 mesesAún no revisado
Compartir

🚨 CVE-2026-27876 - RCE crítica en Grafana mediante expresiones SQL

Grafana Zero-Day Vulnerability

Grafana Severity CVSS

Una vulnerabilidad encadenada que permite escrituras arbitrarias de archivos mediante expresiones SQL, lo que conduce a una ejecución remota de código (RCE) total en el host.


📋 Resumen

ID de CVE: CVE-2026-27876
Gravedad: Crítica (CVSS v3.1: 9.1)
Publicado: 27 de marzo de 2026
CWE: CWE-94 (Control inadecuado de la generación de código / inyección de código)

La función de expresiones SQL de Grafana (introducida/reimplementada en v11.6.0 con sintaxis similar a MySQL) permite a los usuarios transformar datos de consultas usando SQL conocido. Sin embargo, esta capacidad permitió inadvertidamente escrituras arbitrarias de archivos en el sistema de archivos. Cuando se encadena con componentes específicos (incluido un plugin de Grafana Enterprise), esto conduce a la ejecución remota de código (RCE).

Los atacantes con permisos suficientes pueden sobrescribir archivos críticos (por ejemplo, el controlador Sqlyze o las configuraciones de fuentes de datos de AWS), obteniendo potencialmente una conexión SSH al host de Grafana.

Nota: La función subyacente existe en Grafana OSS, pero la cadena de explotación completa a menudo involucra componentes de plugins Enterprise. Se recomienda encarecidamente a todos los usuarios actualizar para prevenir futuros vectores de ataque.
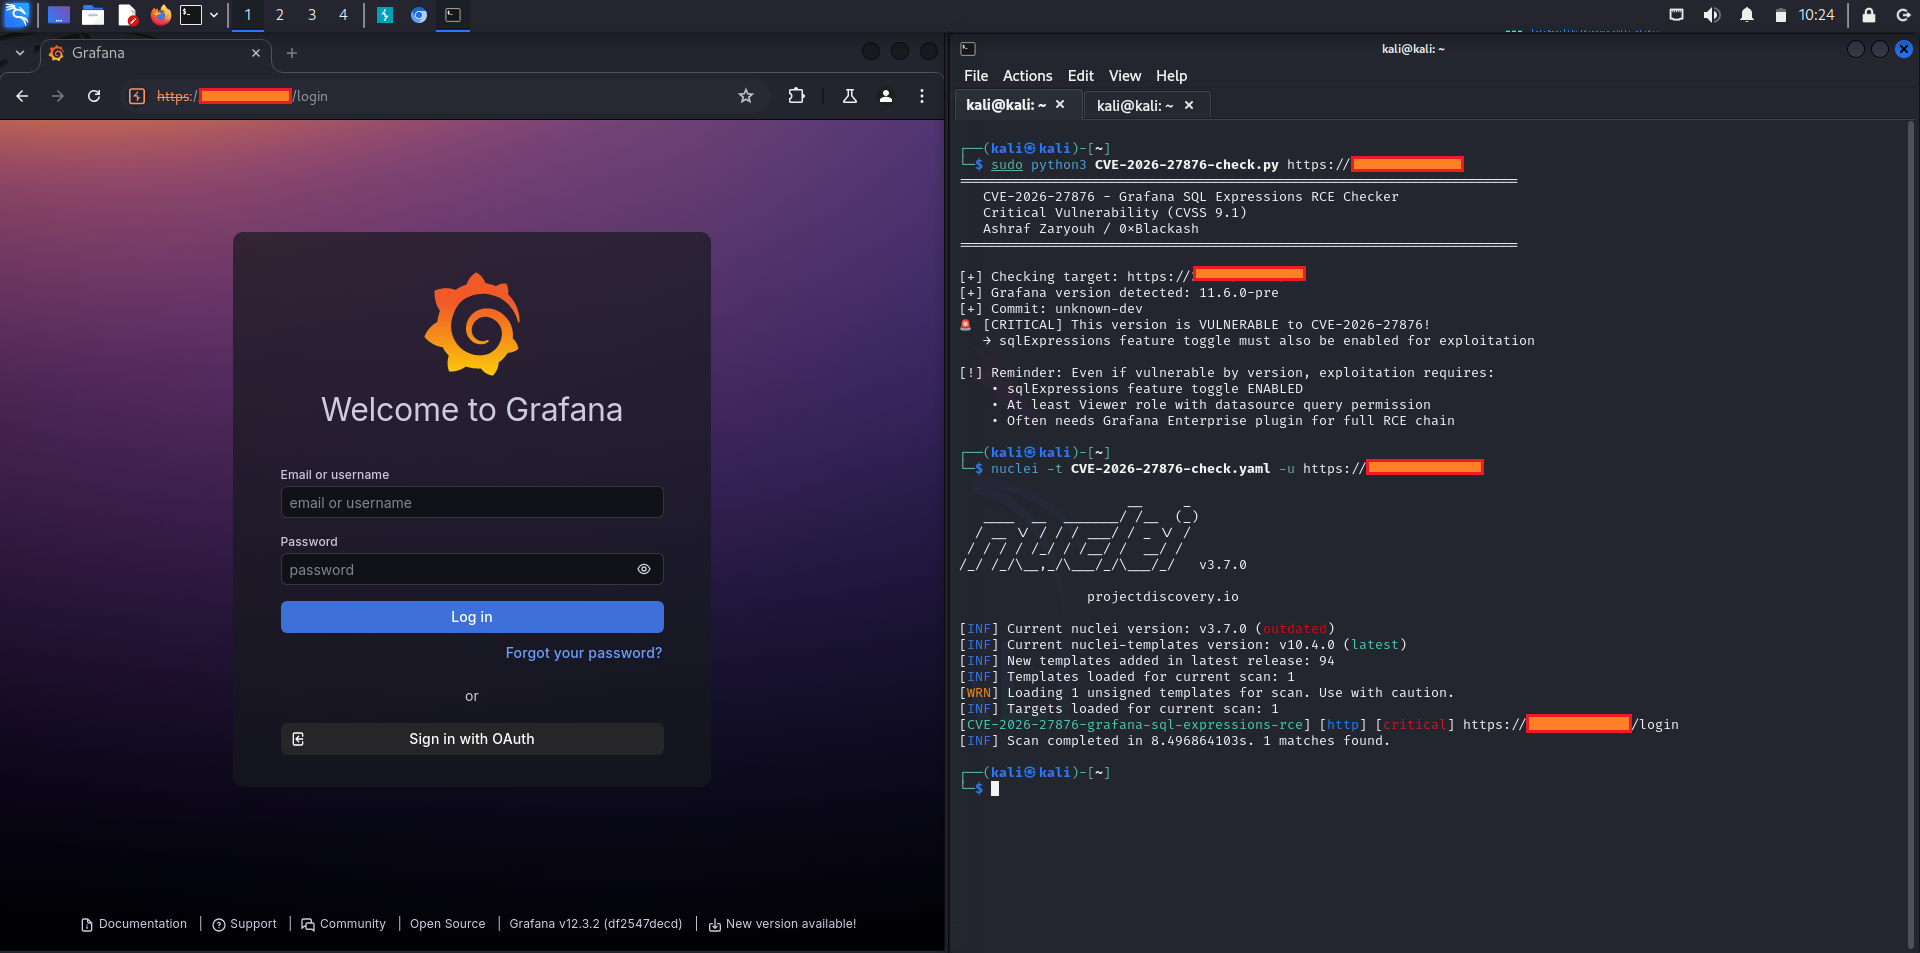

⚡ Impacto

  • Ejecución remota de código en el servidor/host de Grafana
  • Posible compromiso total del sistema (robo de datos, persistencia, movimiento lateral)
  • La cadena confirmada puede conducir a acceso SSH
  • Afecta entornos de monitoreo/visualización con alto impacto empresarial
cve-2026-27876 1

Requisitos previos para la explotación:

  • El interruptor de función sqlExpressions debe estar habilitado
  • El atacante necesita acceso para ejecutar consultas de fuentes de datos (rol de Visor o superior)

Vector de ataque: Red (AV:N)
Complejidad del ataque: Baja (AC:L)
Privilegios requeridos: Altos (PR:H)
Interacción del usuario: Ninguna (UI:N)
Alcance: Cambiado (S:C)
Confidencialidad/Integridad/Disponibilidad: Alta (C:H/I:H/A:H)


📌 Versiones afectadas

  • Grafana v11.6.0 y posteriores (hasta las versiones parcheadas)
  • Afecta específicamente a instancias con sqlExpressions habilitado

La participación de plugins Enterprise se ha señalado en varios informes para la cadena completa.


✅ Versiones corregidas

Actualice inmediatamente a una de las siguientes versiones parcheadas:

RamaVersión corregida
Última12.4.2
12.312.3.6
12.212.2.8
12.112.1.10
11.611.6.14

Los enlaces de descarga están disponibles en el sitio oficial de Grafana.


🛡️ Mitigación y soluciones alternativas

Recomendación principal

Actualice a una versión corregida lo antes posible.

Soluciones temporales (si la actualización se retrasa)

  1. Deshabilite el interruptor de función sqlExpressions (la medida individual más efectiva)
  2. Si usa Sqlyze: Actualice a v1.5.0+ o desactívelo
  3. Deshabilite todas las fuentes de datos de AWS (si están presentes)

⚠️ Las soluciones alternativas pueden afectar la funcionalidad y no eliminan por completo el riesgo en todos los escenarios.

Prácticas recomendadas adicionales

  • Audite y restrinja los permisos de los usuarios para la ejecución de consultas de fuentes de datos
  • Revise y minimice los plugins instalados
  • Supervise la actividad inusual de consultas o modificaciones de archivos en los directorios de Grafana
  • Aplique segmentación de red y autenticación sólida

🕒 Cronología

  • 2025-02-06: La función de expresiones SQL se reimplementó y se publicó en v11.6.0
  • 2026-02-23: Incidente interno declarado; Grafana Cloud parcheado poco después
  • 2026-03-09: Lanzamiento privado para clientes bajo embargo
  • 2026-03-25/26: Divulgación pública y lanzamiento de seguridad
  • 27 de marzo de 2026: Publicación del CVE

Descubierto por: Liad Eliyahu (director de investigación en Miggo Security) a través del programa de recompensas por errores de Grafana Labs. Se reconoce la divulgación responsable.


🔗 Referencias

  • Blog oficial de la versión de seguridad de Grafana: https://grafana.com/blog/grafana-security-release-critical-and-high-severity-security-fixes-for-cve-2026-27876-and-cve-2026-27880/
  • Página del CVE en Red Hat: https://access.redhat.com/security/cve/cve-2026-27876
  • Detalle en NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-27876
  • Relacionado: CVE-2026-27880 (DoS no autenticado mediante OpenFeature)

📢 Manténgase seguro

Actualice sus instancias de Grafana hoy mismo. Supervise los canales oficiales para cualquier aviso de seguimiento.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →