Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ai-code-review — Herramienta CLI impulsada por IA que revisa el código en busca de vulnerabilidades de seguridad, errores y antipatrones utilizando LLMs. Admite proveedores locales y en la nube, diferencias de git e integración con CI/CD. | Kitploit
Herramientas/GitHubGitHub/jaydendancer12/ai-code-review
Análisis Estático de Código (SAST)Análisis de VulnerabilidadesAnálisis de CódigoScripting y AutomatizaciónDevSecOpsAprendizaje y EducaciónRutas de Aprendizaje y CursosSeguridad de IA
Compartir
GitHub
jaydendancer12/ai-code-review

ai-code-review

Herramienta CLI impulsada por IA que revisa el código en busca de vulnerabilidades de seguridad, errores y antipatrones utilizando LLMs. Admite proveedores locales y en la nube, diferencias de git e integración con CI/CD.

Ver Repositorio
357hace 9 mesesAún no revisado

🔍 codereview

Revisión de código impulsada por IA en tu terminal.

Un comando. Comentarios instantáneos. Detecta vulnerabilidades de seguridad, errores y malas prácticas antes de que lleguen a producción.

Python License: MIT Tests

Instalación · Inicio rápido · Uso · Proveedores · Contribuir


Qué hace

codereview envía tu código a un LLM y devuelve una revisión estructurada y codificada por colores directamente en tu terminal — con clasificaciones de gravedad, referencias de línea y sugerencias concretas de corrección.

Sin navegador. Sin necesidad de PR. Sin esperar a compañeros. Solo:

codereview app.py
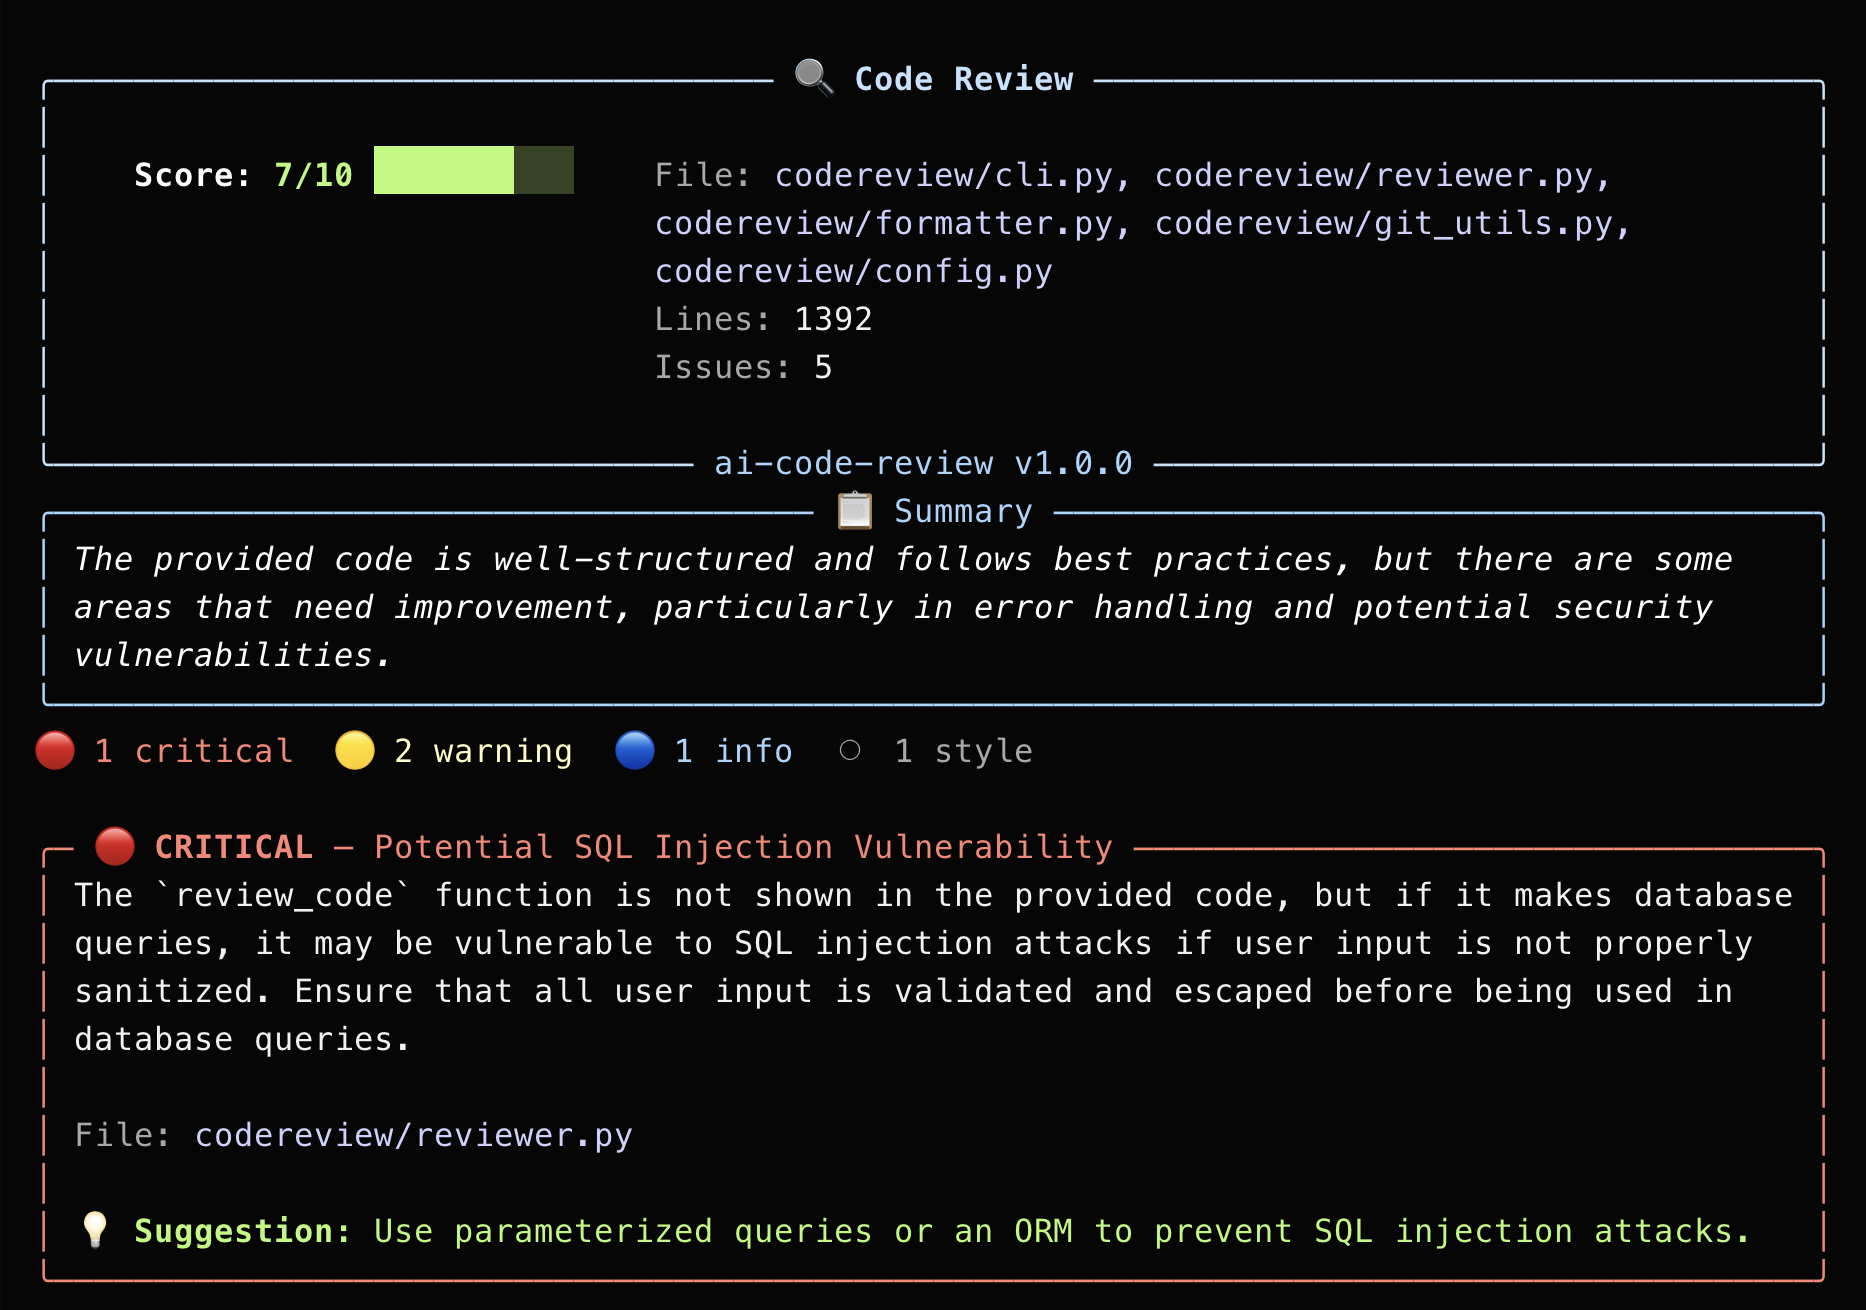
Detectando vulnerabilidades de seguridad reales — puntuación 2/10

bad-code-review

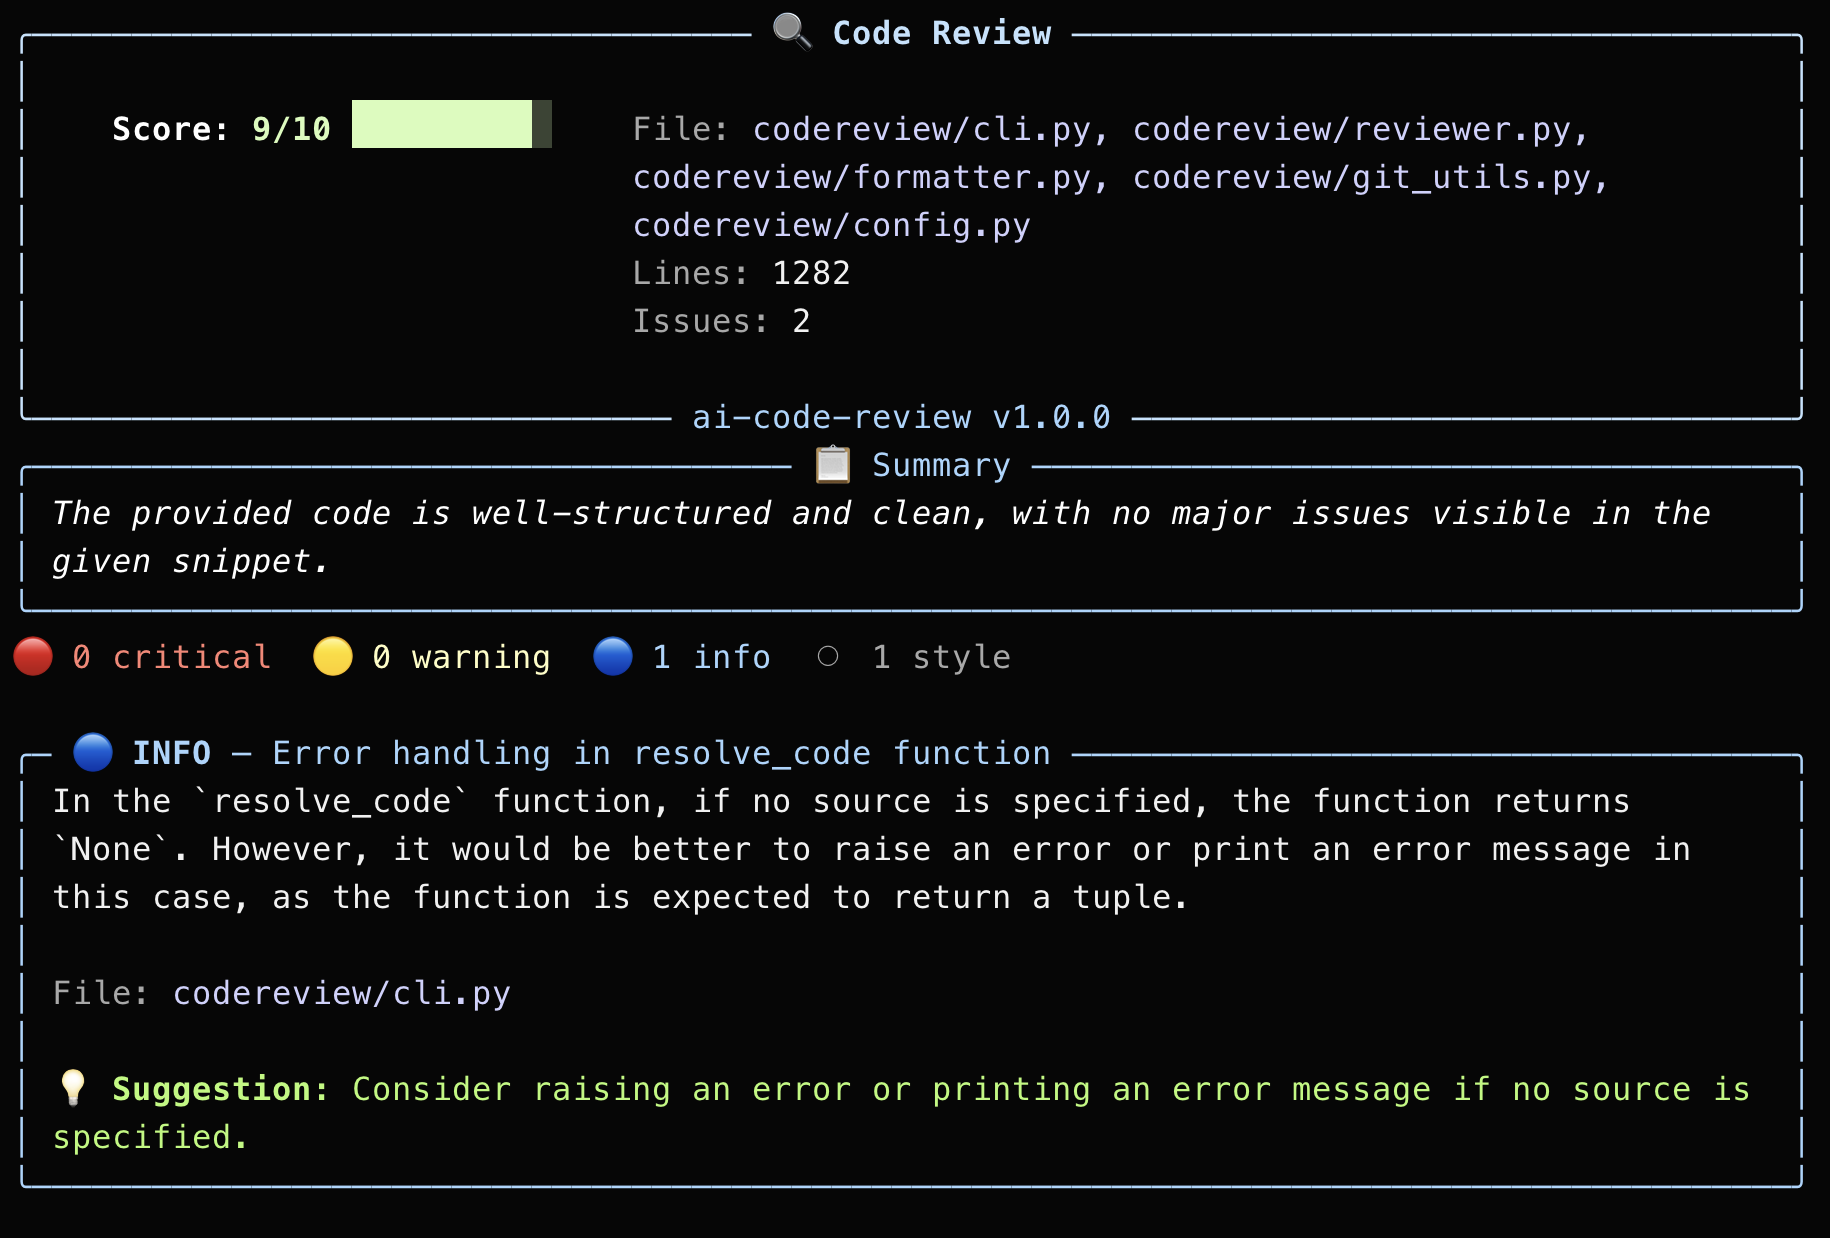
Revisando su propio código fuente — puntuación 9/10

self-review

Por qué

  • Desarrolladores en solitario — obtén un segundo par de ojos sin esperar a nadie
  • Verificación previa al commit — detecta errores antes de que lleguen al PR
  • Herramienta de aprendizaje — entiende por qué el código es problemático, no solo que lo es
  • Integración en CI — agrega a tu pipeline para revisiones automatizadas
  • Gratuito — funciona con Groq (nivel gratuito, sin tarjeta de crédito) o completamente offline con Ollama

Lo que detecta

GravedadLo que encuentraEjemplo
🔴 CríticoVulnerabilidades de seguridad, pérdida de datos, fallosInyección SQL, eval() en entrada de usuario, secretos hardcodeados
🟡 AdvertenciaErrores, falta de manejo de errores, condiciones de carreraDivisión por cero, excepciones no capturadas, fugas de recursos
🔵 InformaciónMejoras de rendimiento, mejores patronesAsignaciones innecesarias, faltas de caché, consultas N+1
⚪ EstiloNombrado, formato, documentaciónFaltas de docstrings, nombrado inconsistente, código muerto

Instalación

Desde el código fuente (recomendado)

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
./install.sh

O manualmente:

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
pip install -e .

Todas las dependencias (rich, requests) se instalan automáticamente. No hay nada más que configurar.


Inicio rápido (gratuito, 60 segundos)

codereview necesita un LLM para analizar tu código. La opción gratuita más rápida es Groq — sin tarjeta de crédito, sin prueba, solo gratis.

Paso 1 — Obtén una clave API gratuita

  1. Ve a console.groq.com
  2. Regístrate con Google o GitHub (toma 30 segundos)
  3. Haz clic en API Keys y luego en Create API Key
  4. Copia la clave (comienza con gsk_)

Paso 2 — Configura tu clave

export GROQ_API_KEY="gsk_tu_clave_aqui"

Para hacerlo permanente (para no tener que configurarlo en cada sesión de terminal):

# Para zsh (predeterminado en Mac)
echo 'export GROQ_API_KEY="gsk_tu_clave_aqui"' >> ~/.zshrc
source ~/.zshrc

# Para bash (predeterminado en Linux)
echo 'export GROQ_API_KEY="gsk_tu_clave_aqui"' >> ~/.bashrc
source ~/.bashrc

Paso 3 — Inicializa

codereview --init groq

Paso 4 — Revisa código

codereview tu_archivo.py

Eso es todo. Ya estás ejecutando revisiones de código con IA.

¿Es la primera vez que lo ejecutas? Simplemente escribe codereview sin argumentos y te guiará a través de toda la configuración.


Uso

Revisar un archivo

codereview app.py

Revisar múltiples archivos

codereview src/auth.py src/db.py src/api.py

Revisar cambios staged de git (pre-commit)

git add .
codereview --staged

Revisar los últimos N commits

codereview --last 3

Revisar diff entre ramas

codereview --diff origin/main

Pipe de código desde stdin

cat suspicious_code.py | codereview --stdin

Usar un modelo específico

codereview app.py --model gpt-4

Usar un proveedor específico para una revisión

codereview app.py --provider ollama

Mostrar instrucciones de configuración

codereview --setup

Proveedores

codereview funciona con cualquier API compatible con OpenAI. Elige la que mejor se adapte a ti:

⚡ Groq (recomendado — gratuito, rápido)

export GROQ_API_KEY="gsk_tu_clave_aqui"
codereview --init groq
  • Costo: Nivel gratuito, sin tarjeta de crédito requerida
  • Velocidad: La inferencia más rápida disponible
  • Modelo: Llama 3.3 70B
  • Obtén una clave: console.groq.com

🏠 Ollama (gratuito, completamente offline)

# 1. Instala Ollama
# Mac: Descarga desde https://ollama.com
# Linux: curl -fsSL https://ollama.com/install.sh | sh

# 2. Descarga un modelo
ollama pull llama3

# 3. Inicia el servidor
ollama serve

# 4. Inicializa (no se necesita clave API)
codereview --init ollama
  • Costo: Gratuito para siempre
  • Velocidad: Depende de tu hardware
  • Privacidad: El código nunca sale de tu máquina
  • Modelo: Cualquier modelo que soporte Ollama

🧠 OpenAI

export OPENAI_API_KEY="sk-..."
codereview --init openai
  • Costo: Pago por token
  • Modelo: GPT-3.5 Turbo (predeterminado), GPT-4 con --model gpt-4
  • Obtén una clave: platform.openai.com

🔮 Anthropic

export ANTHROPIC_API_KEY="sk-ant-..."
codereview --init anthropic
  • Costo: Pago por token
  • Modelo: Claude 3 Haiku (predeterminado)
  • Obtén una clave: console.anthropic.com

Configuración

La configuración se almacena en ~/.codereview/config.json:

{
  "provider": "groq",
  "model": "llama-3.3-70b-versatile",
  "base_url": "https://api.groq.com/openai/v1",
  "max_tokens": 2048,
  "temperature": 0.2
}

Las claves API nunca se almacenan en el archivo de configuración. Se leen únicamente de las variables de entorno.

Sobrescribe cualquier cosa mediante variables de entorno

export CODEREVIEW_API_KEY="cualquier-clave"     # Sobrescritura universal
export CODEREVIEW_MODEL="gpt-4"                 # Sobrescribe el modelo

Sobrescribe mediante banderas de CLI

codereview app.py --model gpt-4 --provider openai

Cómo funciona

Tu Código  -->  CLI codereview  -->  API LLM  -->  Salida Estructurada en Terminal
(archivo/diff)     (constructor de prompt)    (cualquier proveedor)  (hallazgos codificados por colores)

  1. Entrada — codereview lee tu archivo, diff de git, cambios staged o stdin
  2. Prompt — Construye un prompt de revisión enfocado con reglas estrictas para prevenir problemas alucinados
  3. LLM — Envía a cualquier API compatible con OpenAI (Groq, OpenAI, Anthropic, Ollama)
  4. Parse — Extrae JSON estructurado de la respuesta del LLM
  5. Visualización — Renderiza hallazgos codificados por colores y ordenados por gravedad en tu terminal

Qué lo hace diferente de ChatGPT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →