
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline de fuzzing impulsada por LLM y potenciada por el GitHub Security Lab Taskflow Agent
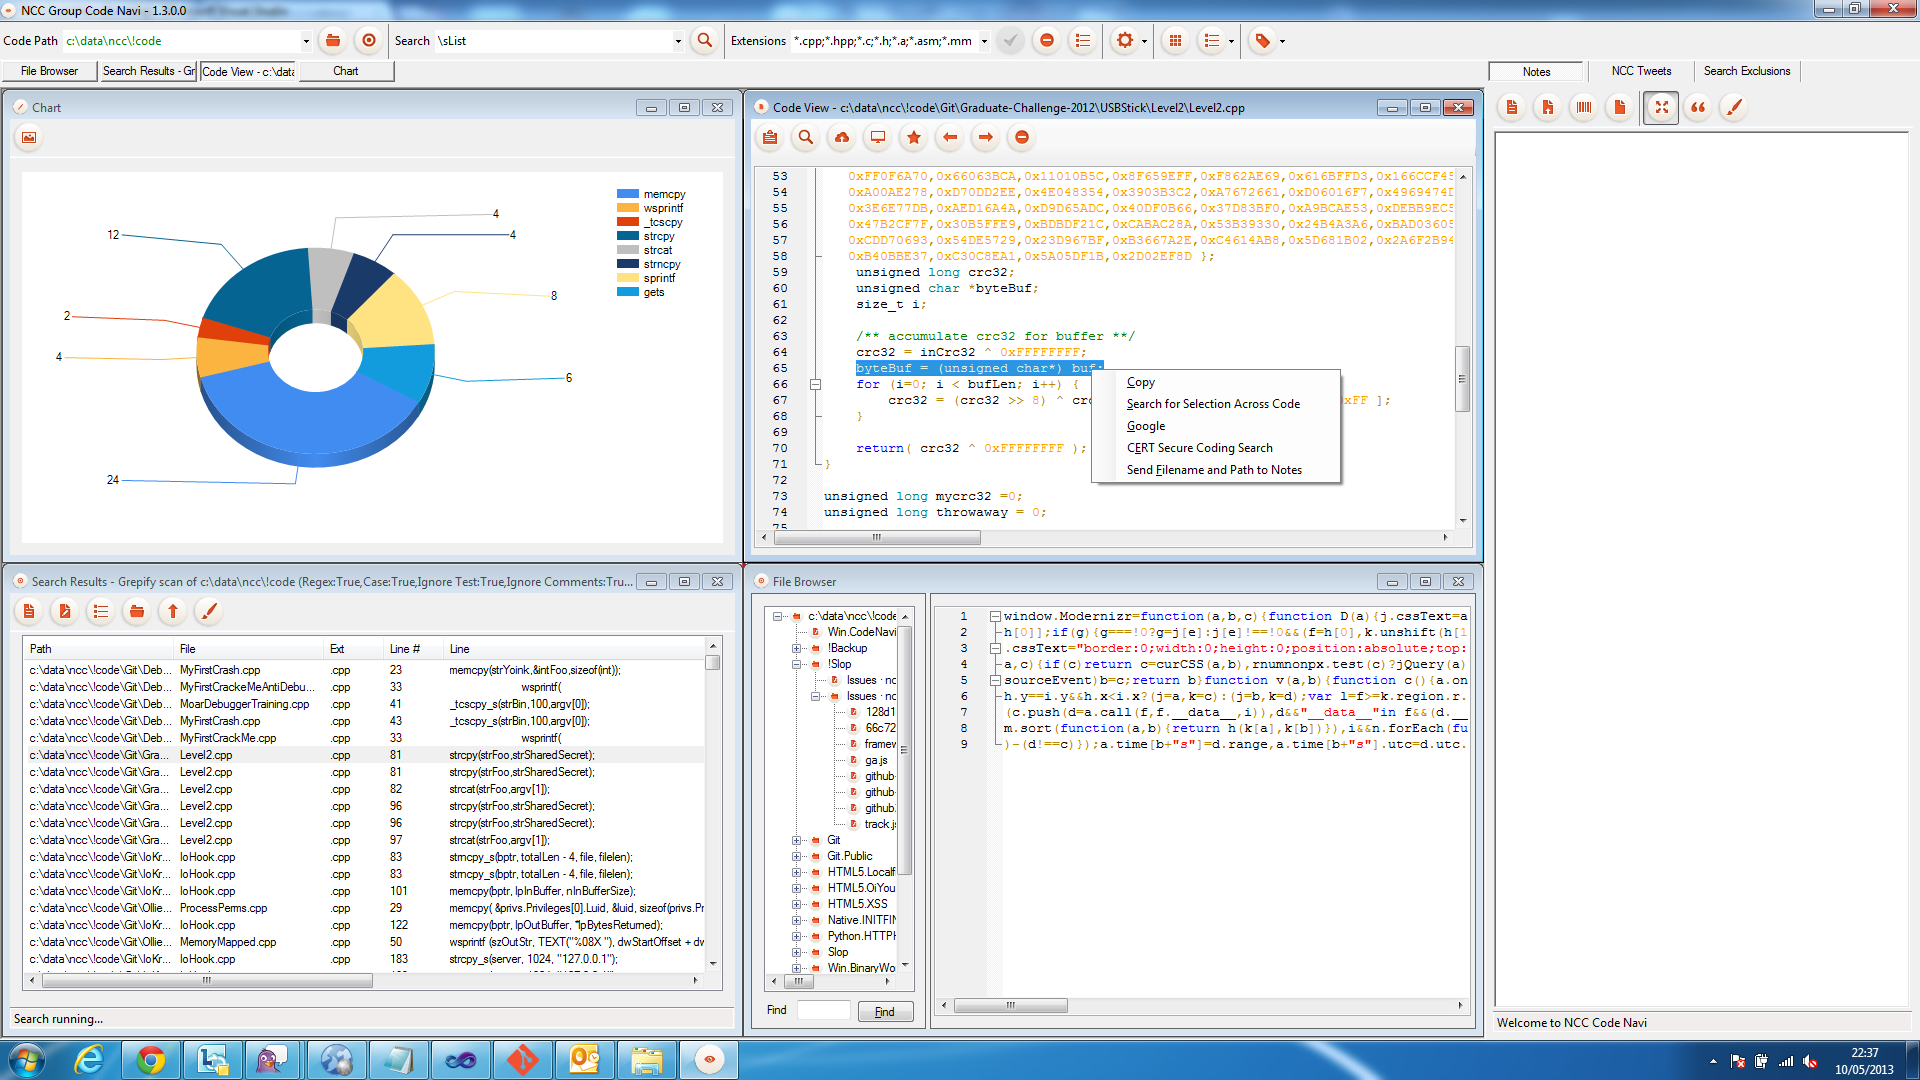 nccgroup/ncccodenavi
NCC Code Navigator
 atmoner/githubfind3r
Herramienta de línea de comandos para búsqueda rápida de repositorios, usuarios y commits de GitHub con el fin de recopilar inteligencia de fuentes…
 blackvectorops/semantic_firewall
Genera huellas digitales semánticas deterministas para funciones de Go. Detecta backdoors al estilo xz y verifica la equivalencia semántica mediante…
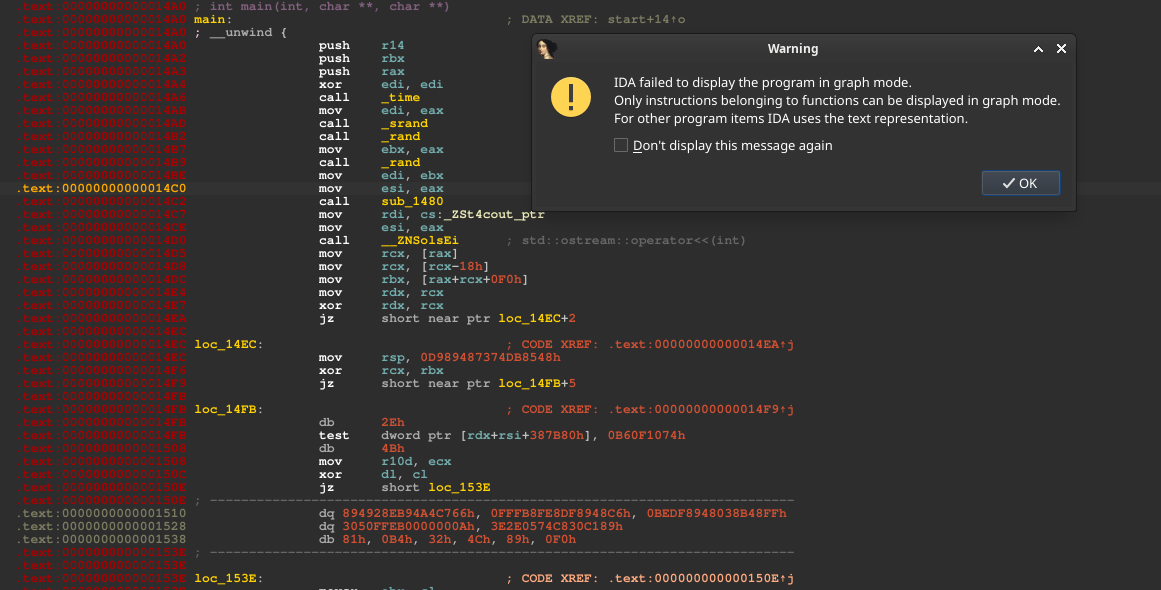 zydak/leetobfuscator
Ofusca C/C++ mediante pases de LLVM: cifrado de cadenas, aplanamiento del flujo de control, reescritura MBA y anti-análisis para derrotar la…
 jra89/cve-2019-19634
Esto es un exploit de bypass de filtros que resulta en la subida arbitraria de archivos y ejecución remota de código en class.upload.php <= 2.0.4
 neuralprogram/qlcoder
Agente Framework para Sintetizar Consultas CodeQL
 yaklang/javajive
Descompilador de Java y operador de serialización en Go puro
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
Biblioteca Go para analizar y ejecutar reglas de detección Sigma contra entradas de registro, soportando modificadores de campo, coincidencia CIDR y…
 nccgroup/icpin
Una herramienta Pintool de monitorización de comprobación de integridad
 brianwrf/cve-2018-11788
Vulnerabilidad XXE en Apache Karaf (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
La Guía de referencia rápida de prácticas de codificación segura de OWASP
 n7on/dllspy
Descubre superficies de entrada y problemas de seguridad en ensamblados .NET compilados, sin necesidad de ejecutarlos.
 hazcod/claudleak
Caza de artefactos de codificación de IA que contienen secretos.
 mustafabilgici/sucoshscanny
"Sucosh" es un escáner automatizado de vulnerabilidades de código fuente y un marco de evaluación para Python(Flask-Django) & NodeJs capaz de…
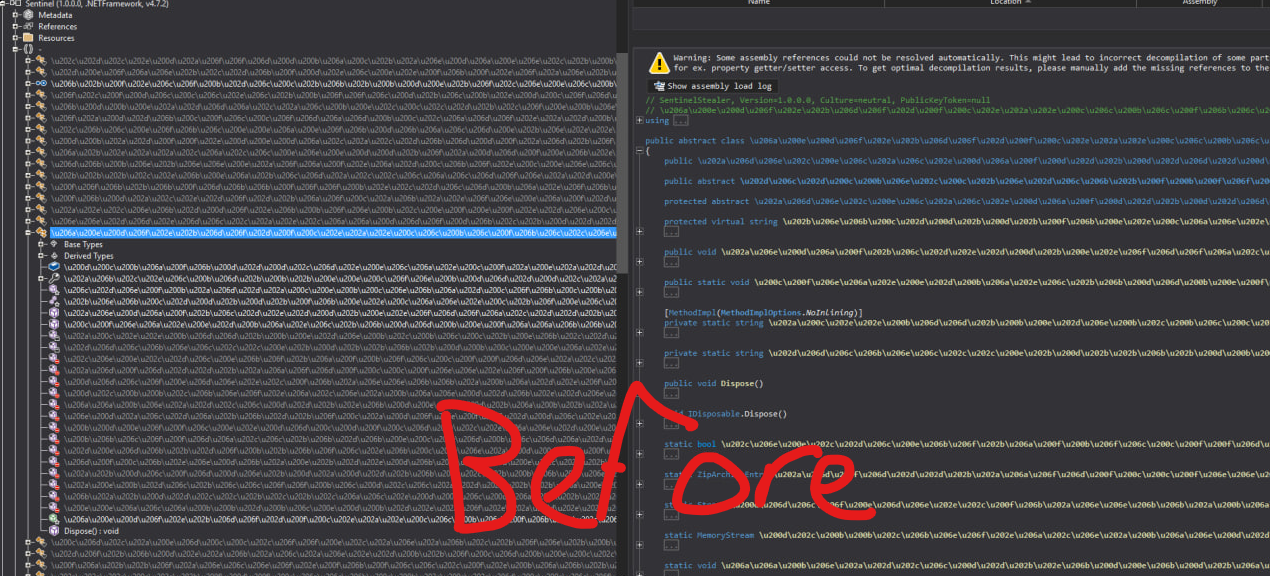 zypherion-technologies/unconfuserex
Un desofuscador de ConfuserEx2 con soporte para anti-manipulación, compresor, constantes, flujo de control y recuperación de recursos.
 ga1ois/blackhat-europe-2022
Selecciona Bugs del Binario Donde el Patrón Sea Como CVE-1337-Days








