Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mustafabilgici/sucoshscanny
Escáneres de VulnerabilidadesAnálisis Estático de Código (SAST)Análisis de VulnerabilidadesAnálisis de CódigoSeguridad WebDetección de Secretos
GitHubmustafabilgici/sucoshscanny

SucoshScanny

"Sucosh" es un escáner automatizado de vulnerabilidades de código fuente y un marco de evaluación para Python(Flask-Django) & NodeJs capaz de realizar revisión de código en procesos de desarrollo de aplicaciones web o análisis de código fuente.

Ver Repositorio
39542hace 2 añosRevisado por Kitploit
Compartir

Sucosh Scanny

"Sucosh" es un escáner automatizado de vulnerabilidades de código fuente (SAST) y un marco de evaluación para Python (Flask-Django) y NodeJs, capaz de realizar revisiones de código en procesos de desarrollo de aplicaciones web o análisis de código fuente. Puede detectar muchas vulnerabilidades (RCE, SSTI, Deserialización insegura, SSRF, SQLI, CSRF, etc.) en el código fuente dado. Por ahora, solo los módulos de detección de los lenguajes Python (Flask, Django) y NodeJs (Express JS) están terminados. En el futuro, se escribirán funciones de detección específicas para PHP (Laravel, Codeigniter), .NET, Go y otros lenguajes.

Ejemplo de uso

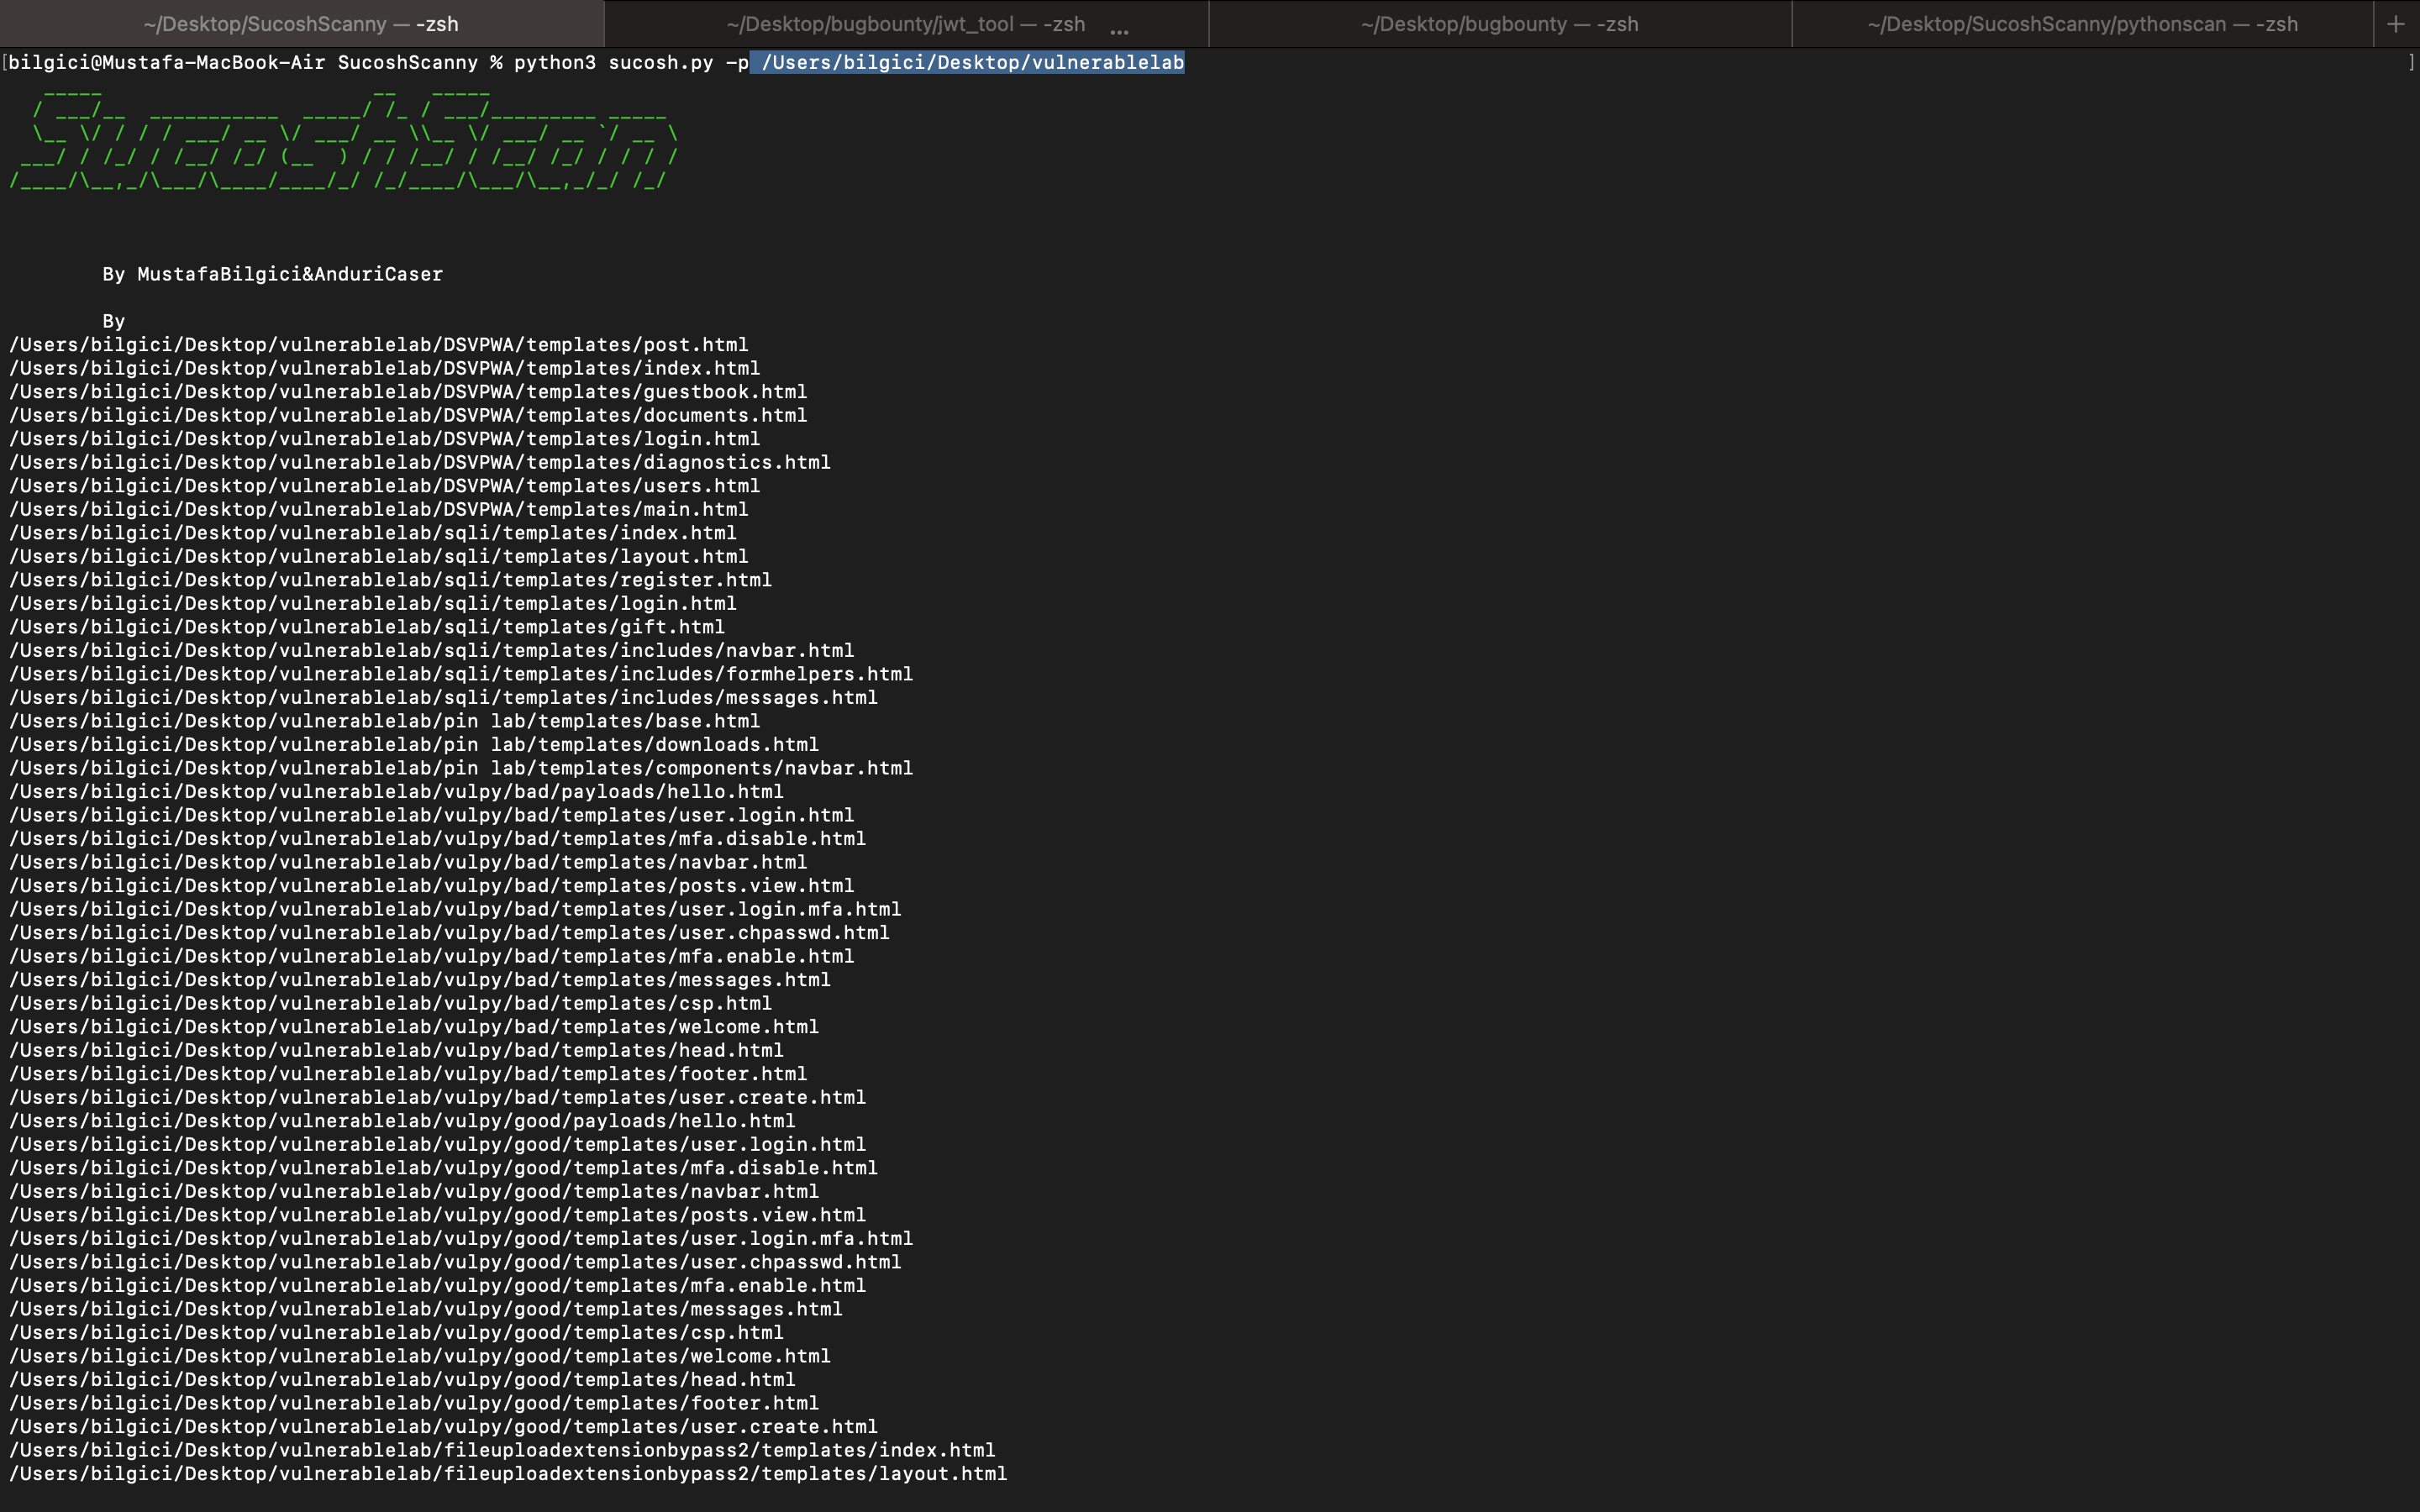
  • Análisis de código fuente de escaneo, por ejemplo: python3 sucosh.py -p <ruta_del_código>

Capturas de pantalla

Escaneo

Python

  • Flask
  • Django

Node Js.

  • Express JS.

Otros lenguajes y frameworks

  • Próximamente habrá actualizaciones

RCE

  • Encontrar funciones peligrosas
  • Encontrar funciones de mitigación
  • Rastrear entradas

LFI

  • Encontrar funciones peligrosas
  • Rastrear entradas

SSTI

  • Encontrar funciones peligrosas
  • Rastrear entradas

SSRF

  • Encontrar funciones peligrosas
  • Rastrear entradas

CSRF

  • Verificar token CSRF en formularios HTML

Detección de secretos

  • Verificar datos secretos (clave AWS, etc.)

SQLI

  • Encontrar concatenaciones de cadenas en estructuras SQL
  • Encontrar entradas en el código fuente

CVE

  • Verificar dependencias vulnerables

XSS

Reflejado

  • Encontrar concatenaciones de cadenas en estructuras SQL
  • Encontrar entradas en todos los lenguajes de programación

Almacenado

  • Encontrar funciones peligrosas en todos los lenguajes de programación
  • Encontrar entradas en todos los lenguajes de programación
  • Encontrar funciones de mitigación en todos los lenguajes de programación

DOM

  • Encontrar funciones peligrosas DOM y en todos los lenguajes de programación
  • Encontrar funciones de mitigación DOM en todos los lenguajes de programación
  • Encontrar entradas DOM en todos los lenguajes de programación
  • Encontrar versiones vulnerables de Jquery

Conjuntos de reglas personalizadas

  • Integración de conjuntos de reglas con YAML

Características web

Para equipos de desarrolladores

  • Panel de administración y paneles de desarrolladores
  • Gráficos de severidad de todas las vulnerabilidades
  • Listado de vulnerabilidades
  • Integración con API Key de Github o Gitlab

Contribuyentes ✨

Gracias a estas maravillosas personas:

AnduriCaser

✅

MustafaBilgici

✅
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →