
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 seifreed/yaraast
Una potente biblioteca de Python y herramienta CLI para analizar, examinar y manipular reglas YARA mediante la representación de Árbol de Sintaxis…
 spoofzu/jvmxray
Externalizar el acceso de aplicaciones Java a recursos protegidos como mensajes de log.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 en lote
 nuts7/cve-2023-27372
SPIP anterior a 4.2.1 permite la ejecución remota de código a través de valores de formulario en el área pública porque la serialización se maneja…
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
 josue87/wp_hunter
Análisis estático de plugins de wordpress
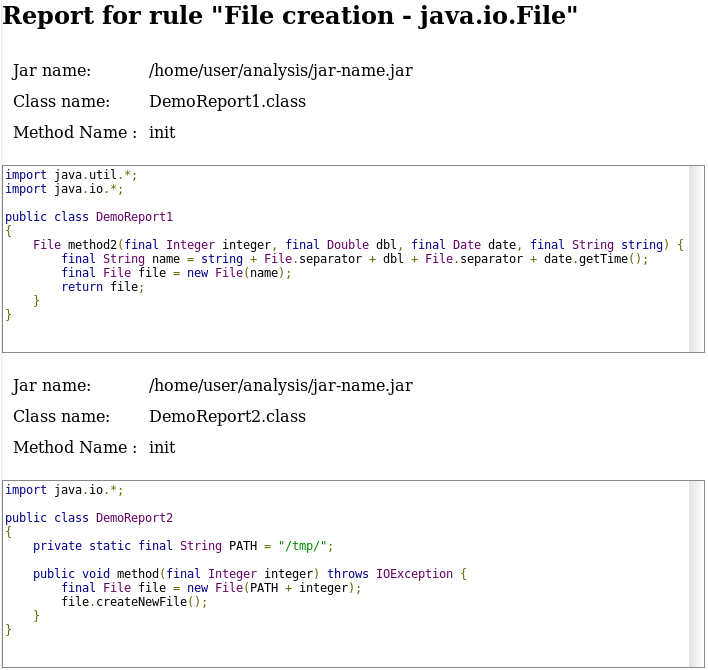 fergarrui/custom-bytecode-analyzer
Analizador de bytecode de Java personalizable mediante reglas JSON.
 silverplate3/my-cves
CVE's que encontré. informes técnicos, ejemplos de explotación y recorridos de sesiones de fuzzing
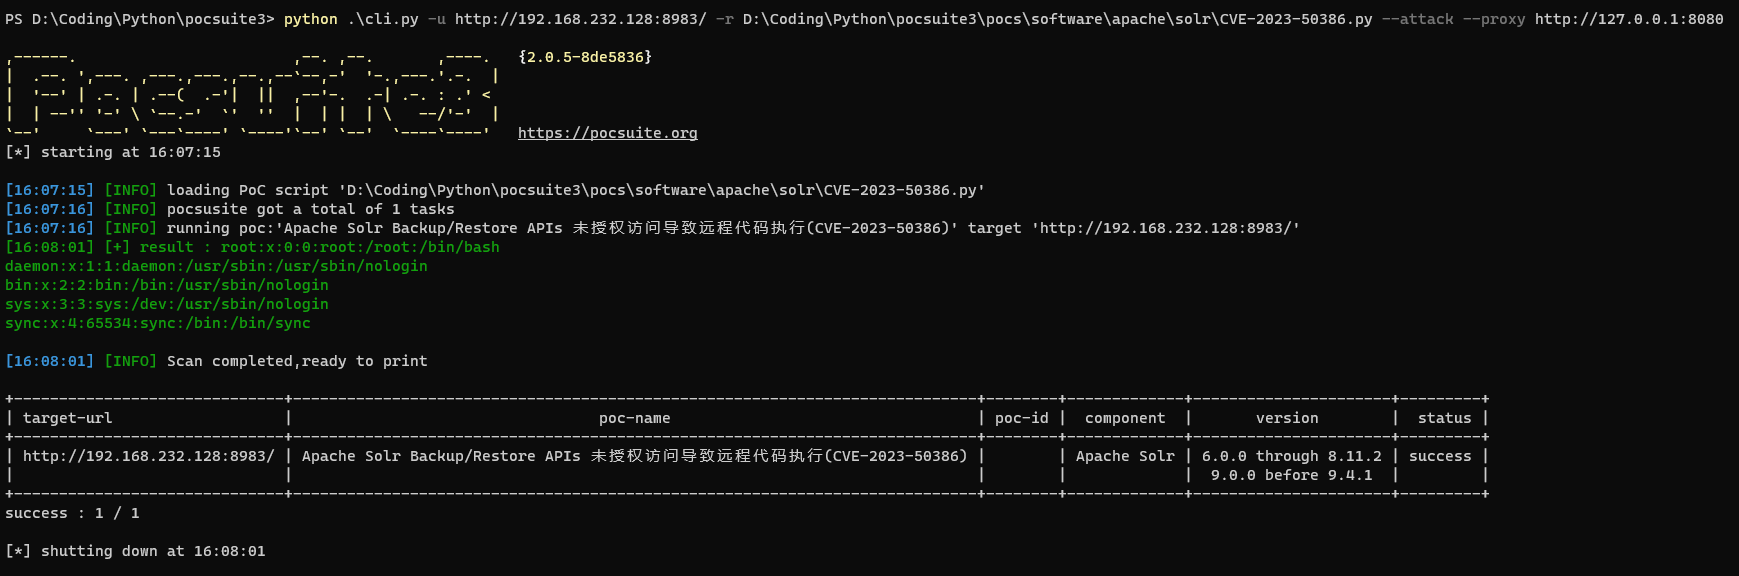 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
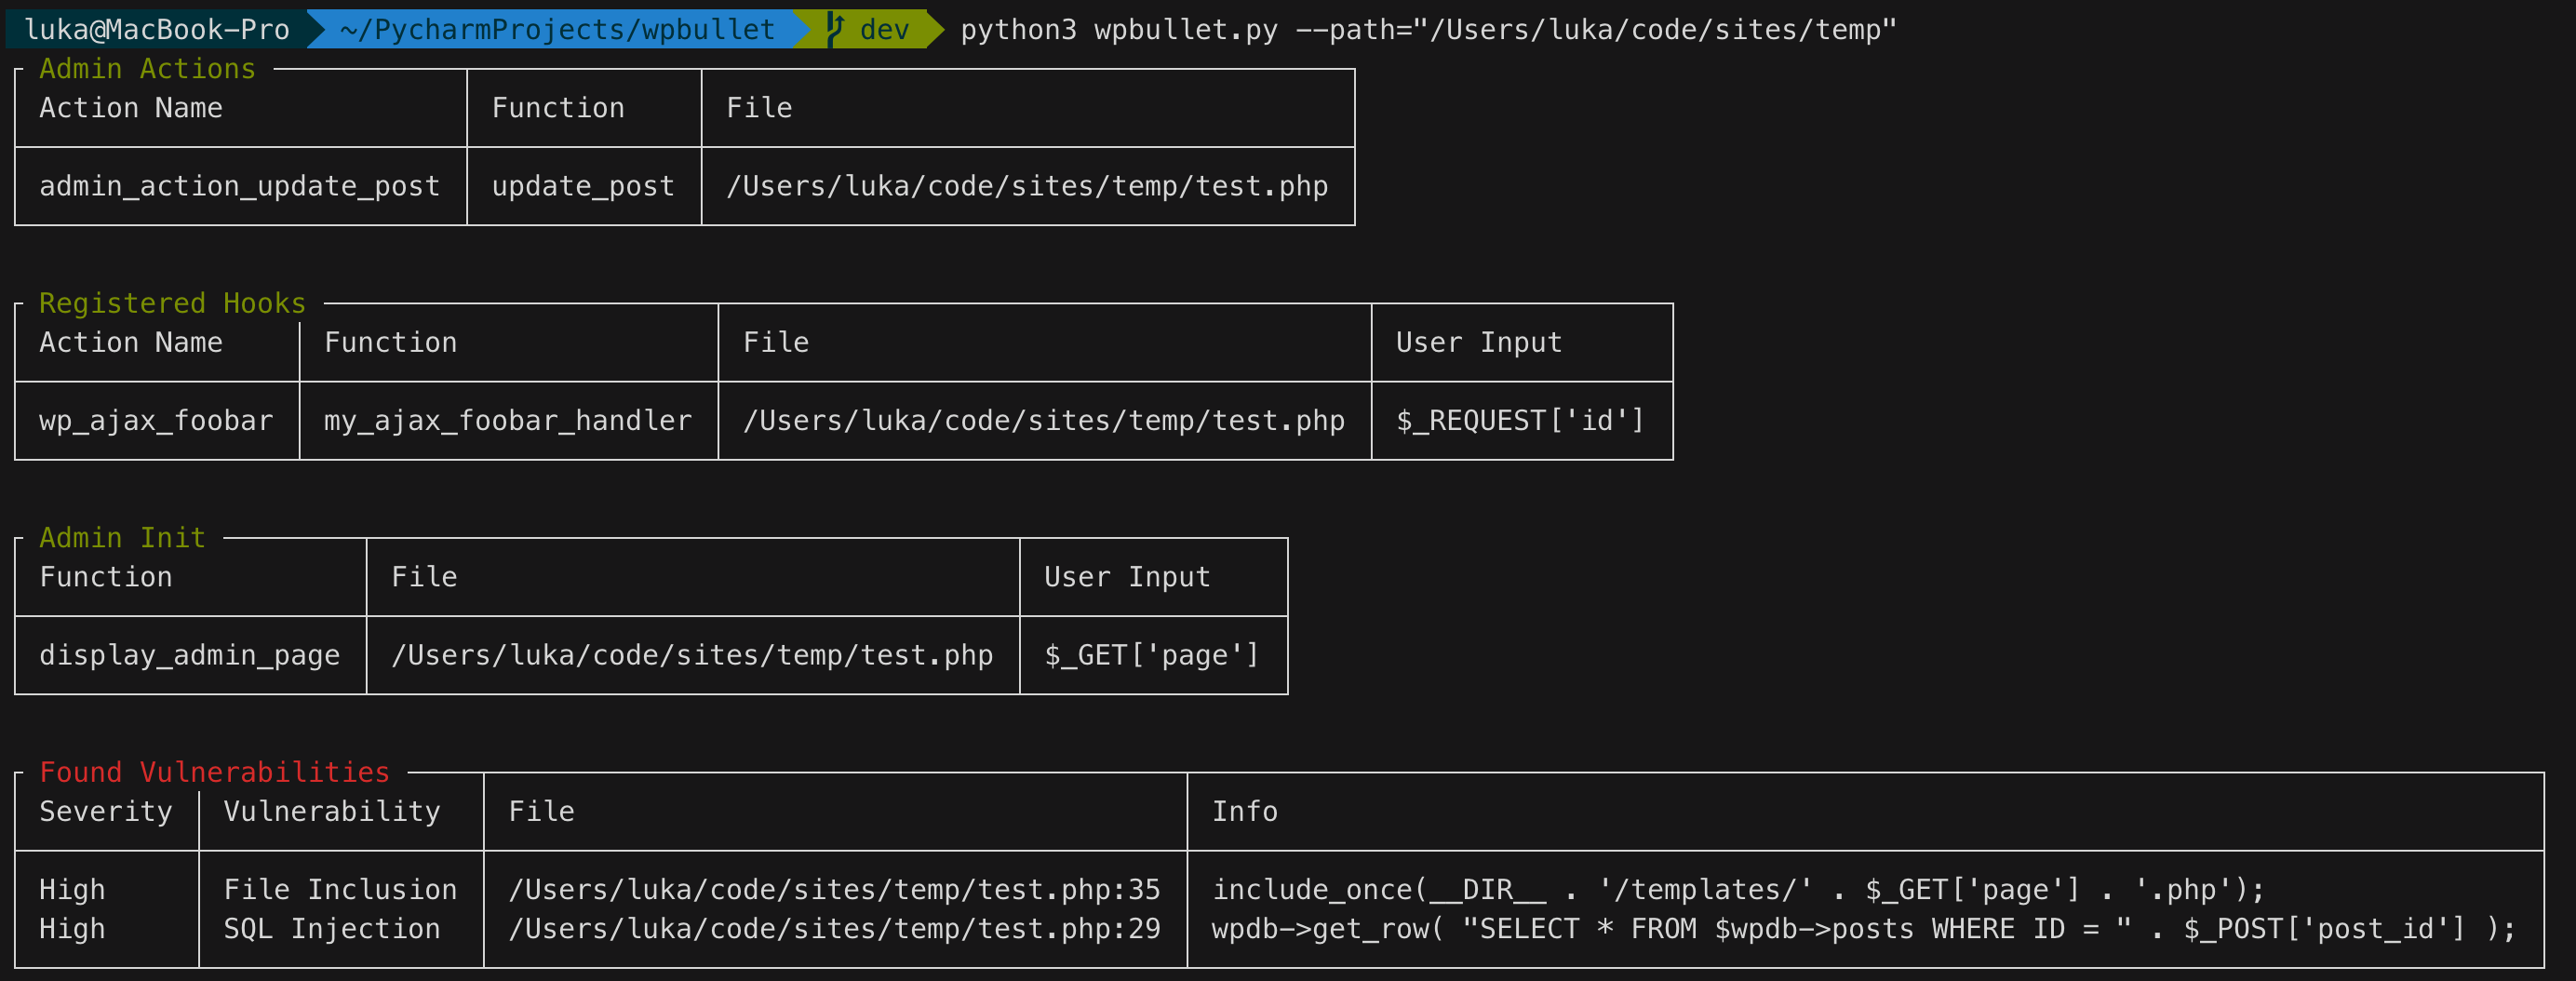 owasp/wpbullet
Escáner de análisis estático de código para plugins y temas de WordPress. Detecta vulnerabilidades como XSS e inyección SQL mediante un motor de…
 swelljoe/nelson
Encontrar vulnerabilidades mediante fuerza bruta básica
 airbus-cert/ditto
Ofusca scripts de PowerShell y JavaScript mediante análisis basado en tree-sitter con múltiples perfiles impostores configurables para sigilo, tamaño…
 fairyming/cve-2020-8840
Exploit PoC para CVE-2020-8840: inyección JNDI que conduce a ejecución remota de código en FasterXML jackson-databind. Incluye configuración del…
 owasp/cwe-sdk-javascript
Un SDK de Node.js para Common Weakness Enumeration (CWE) compatible con MITRE / CAPEC
 unkl4b/gitminer3
Herramienta para minería avanzada de contenido en Github
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Vulnerabilidad de resolución de plantilla en Spring Cloud Netflix Hystrix Dashboard CVE-2021-22053
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 Código PoC para CVE-2021-25641 RCE mediante deserialización de datos no confiables; afecta versiones <= 2.7.6 con…
 mr-xn/cve-2022-24086
CVE-2022-24086 sobre la RCE en Magento








