
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit

 mnk-works/portainer-cve-2026-44848-checker
Comprobador no destructivo para CVE-2026-44848: falta de autorización en Portainer en los endpoints de plugins de Docker
 rui0828/cve-2026-21440-adonisjs-bodyparser
Laboratorio de reproducción basado en Docker para CVE-2026-21440. Una vulnerabilidad de path traversal / escritura arbitraria de archivos en…
 oscerd/cve-2026-79986
Reproductor y análisis de CVE-2026-79986, un path traversal en Apache Camel camel-azure-files donde los nombres del listado de recursos compartidos…
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - Alta - Remoto - Privilegio residual - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - Alta - Remota - Escritura de archivos - Sesión Connect SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
Script de Python para probar F5 BIG-IP para CVE-2023-46747 y agregar una cuenta de administrador si es vulnerable.
 apaonum/brotli-cve-check
Habilidad de agente + script para escanear proyectos en busca de CVE-2026-111497 (Brotli), calificar la criticidad y sugerir correcciones
 nsk-394/kavach-loop
Remediación de vulnerabilidades en bucle cerrado: detectar -> reproducir el exploit -> generar el parche -> verificar con un arnés de prueba. Ejemplo…

 schroeder-sys/pantheon-souverainete
Infraestructura cloud modular, redundante y 100% soberana para liberarse de los GAFAM. Guías técnicas, arquitectura Zero-Trust y cifrado interno…
 q0524/cve-2026-44825_ctf
Desafío CTF de Apache Solr en Docker que reproduce el bypass de autenticación por credenciales predeterminadas CVE-2026-44825, con configuración de…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
Herramienta de evaluación de vulnerabilidades y compromiso para CVE-2025-31324 y CVE-2025-42999
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Caso de estudio de defensa contra zero-days del kernel de Linux sin tiempo de inactividad. Para la CLI automatizada y el framework de notaría de…
 the-infra-company/kcatcher
Captura lo que acecha en tus clústeres de Kafka.
 suriyaboon/hackthebox-facts
HTB Facts es una máquina Linux fácil que presenta Camaleon CMS y MinIO. Obtén acceso de administrador mediante registro abierto y una vulnerabilidad…
 ejfkdev/oss
CLI de almacenamiento de objetos compatible con S3 multicloud para listar, exportar y descargar buckets en AWS, Aliyun, Tencent, Huawei y más, con…
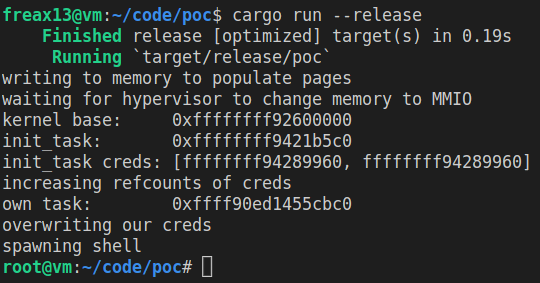 freax13/cve-2023-46813-poc
Prueba de concepto de exploit para CVE-2023-46813 dirigido a AMD SEV-SNP. Escala privilegios manipulando los cambios de tipo de memoria del…
 chef-cft/salt-vulnerabilities
Comprueba CVE-2020-11651 y CVE-2020-11652
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Ejecuta Python, JavaScript y Bash no confiables en una jaula reforzada con límites de 5 segundos, 128 MB, 0.5 núcleos, PID y salida.








