
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit
 xmcyber/xmgoat
Laboratorio de seguridad en Azure basado en Terraform con entornos intencionalmente mal configurados para práctica práctica de ataques y compromiso.…
 boringtools/git-alerts
Herramienta para detectar y monitorear repositorios públicos de usuarios de una organización de GitHub en busca de secretos y archivos sensibles.
 nccgroup/whalescan
Whalescan es un escáner de vulnerabilidades para contenedores de Windows, que realiza varias comprobaciones de referencia, así como la verificación…
 op7ic/blueteam.lab
Laboratorio de detección del Blue Team creado con Terraform y Ansible en Azure.
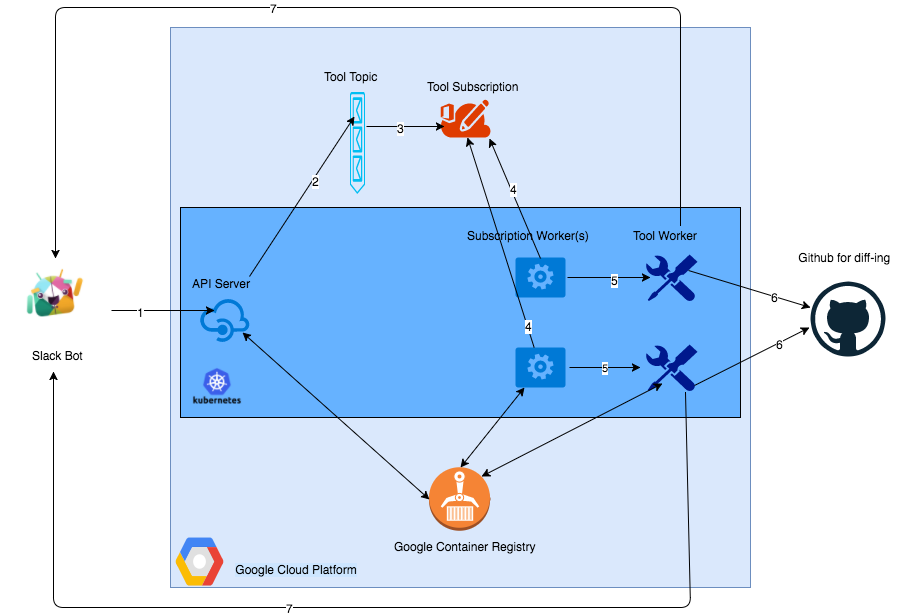 anshumanbh/kubebot
Un Slackbot de pruebas de seguridad construido con un backend de Kubernetes en la Plataforma Google Cloud.
 litmuschaos/chaos-operator
Operador de Kubernetes para inyectar experimentos de caos en cargas de trabajo nativas de la nube, automatizando las pruebas de resiliencia y el…
 cyberark/skywrapper
SkyWrapper ayuda a descubrir formas sospechosas de creación y uso de tokens temporales en AWS.
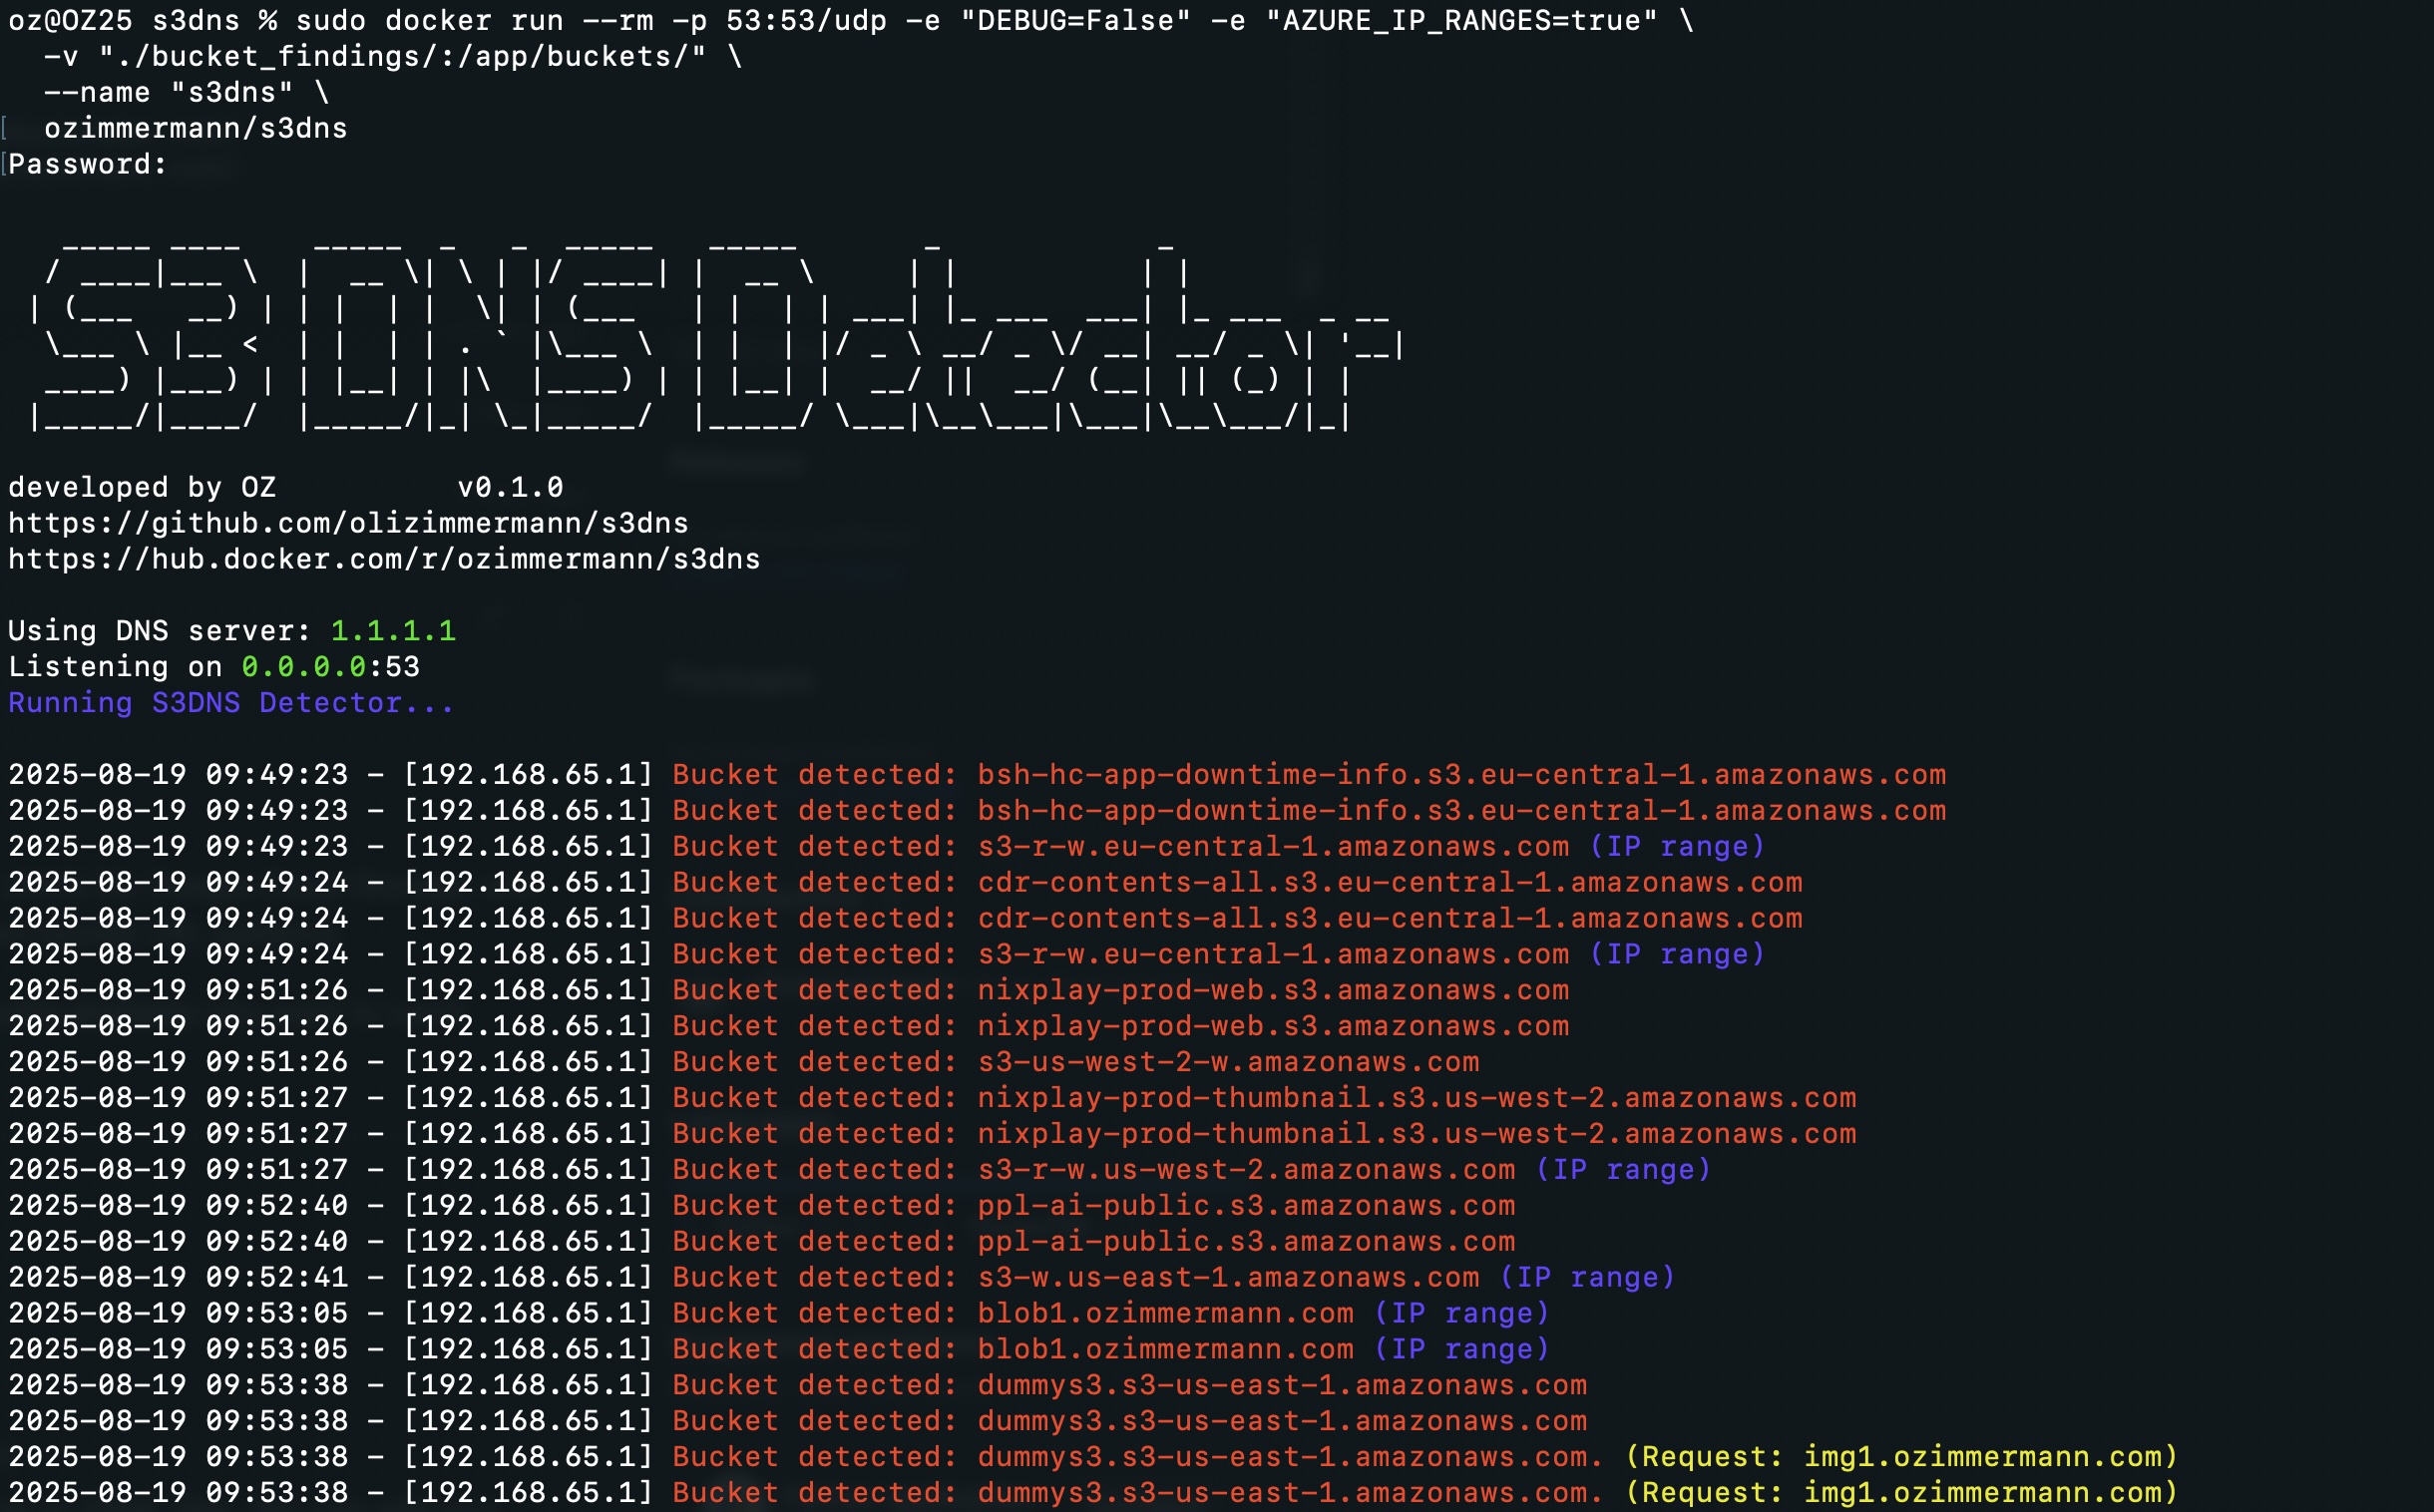 olizimmermann/s3dns
Servidor DNS pasivo que detecta buckets de almacenamiento en la nube expuestos (AWS S3, GCP, Azure) resolviendo solicitudes DNS, rastreando cadenas…
 mondoohq/installer
Scripts de instalación para Linux, macOS y Windows de cnquery y cnspec
 redsiege/autofunkt
Script de Python para automatizar la creación de redirectores serverless en la nube a partir de perfiles C2 maleables de Cobalt Strike
 iaga-team/iaga-sentinel
Capa de evidencia criptográficamente firmada y verificable mediante repetición para agentes de IA. Gobierna las acciones en el bucle, produce recibos…
 iknowjason/bluecloud
Campo de entrenamiento cibernético que incluye sistema Velociraptor + HELK con una máquina virtual Windows para pruebas de seguridad e I+D. Soporte…
 anssi-fr/dfir4vsphere
Módulo de PowerShell para análisis forense de VMWare vSphere
 synacktiv/shh
Asistente de endurecimiento de Systemd - Espejo de https://github.com/desbma/shh
 redbyte1337/credspy
Enumeración de usuarios de Entra ID y descubrimiento de métodos de autenticación a través de la API pública GetCredentialType
 aaronsvk/cve-2020-3956
Exploit PoC para VMware Cloud Director RCE (CVE-2020-3956)
 ttlab-research/awesome-wazuh
🛡️Listas geniales sobre todo tipo de temas interesantes de Wazuh XDR/SIEM
 rcarmo/agentbox
Sandbox basado en Docker para agentes de codificación con entornos aislados, herramientas de agente preinstaladas, control de servicios e inicio del…








