Kubebot
Un Slackbot de pruebas de seguridad construido con un backend de Kubernetes en Google Cloud Platform
NOTA: Ya no mantengo activamente este proyecto. Estoy trabajando en la versión 2 de Kubebot junto con algunas otras personas que probablemente se presentará en una de las próximas conferencias de seguridad.
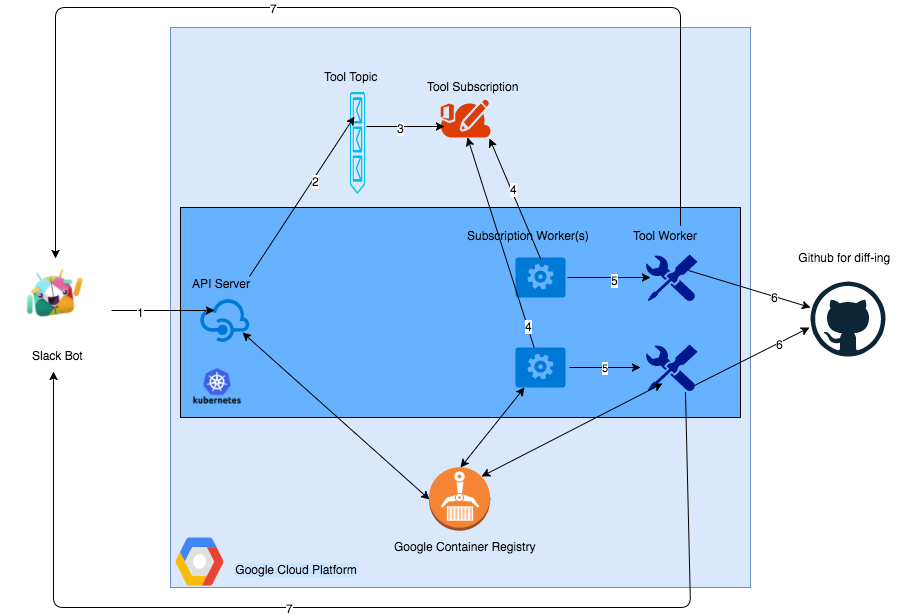
Arquitectura
Demo
Por favor, mira este video - https://youtu.be/RKvtyU3CcZk
Flujo de datos
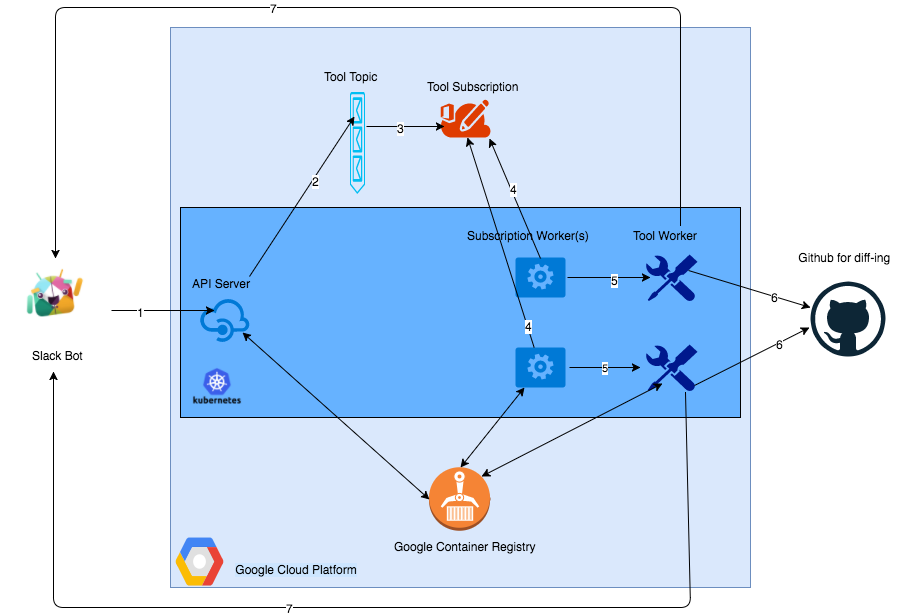
- 1 - Solicitud API (herramienta, objetivo, opciones) iniciada desde Slackbot, enviada al servidor API, que se ejecuta como un contenedor Docker en un clúster de Kubernetes (K8s) y se puede escalar.
- 2 - El servidor API deja la solicitud recibida como un mensaje en un Tema de Herramientas PubSub.
- 3 - Los mensajes se publican en la Suscripción de Herramientas.
- 4 - El/los Trabajador(es) de Suscripción, ejecutándose como contenedor(es) Docker en el clúster K8s, consume(n) el mensaje de la suscripción. El número de estos trabajadores también se puede escalar.
- 5 - Dependiendo de la herramienta, el objetivo y las opciones recibidas del usuario final, se inician los Trabajador(es) de Herramienta apropiados en el mismo clúster K8s como contenedores Docker. Los resultados se almacenan temporalmente en un directorio local de ese contenedor. Se clona el directorio de Github de esa herramienta.
- 6 - Se verifica si el archivo de resultados generado existía o no. Si no existía, se agrega y los cambios se envían a Github. Si existe, se comparan los archivos, se envía el nuevo archivo a Github y solo los cambios se envían al siguiente paso.
- 7 - Un webhook de los Trabajador(es) de Herramienta envía los cambios de vuelta a Slack. Los trabajadores de herramienta se eliminan porque ya no son necesarios.
PD - Todas las imágenes Docker del servidor API, Trabajador(es) de Suscripción y Trabajador(es) de Herramienta se descargan de Google Container Registry de esa cuenta de GCP antes de desplegarse en el clúster K8s.
Lista de herramientas integradas hasta ahora (Esta lista se irá actualizando a medida que se agreguen más herramientas. Hay algunas herramientas adicionales en la carpeta de herramientas pero aún están en desarrollo.)
Lista de flujos de trabajo automatizados integrados hasta ahora (Esta lista se irá actualizando a medida que se agreguen más flujos de trabajo)
Estructura de carpetas
- api - Contiene todo el código para el servidor API de Kubebot.
- config - Contiene los archivos de configuración para desplegar los componentes de Kubebot.
- cronjobs - Contiene un archivo de despliegue de muestra (.yaml) para configurar cronjobs que ejecuten una herramienta específica en un intervalo específico y envíen los resultados de vuelta a Slack mediante un Webhook.
- docs - Documentación
- imgs - Imágenes
- setup scripts - Algunos scripts que se utilizan para configurar Kubebot.
- subscriptionworker - Contiene el código para el trabajador de suscripción.
- tools - Todas las herramientas que Kubebot puede ejecutar. Algunas aún están en desarrollo.
- utils - Carpeta de utilidades.
- Un contenedor de utilidad llamado
checkfile se utiliza para realizar la operación diff en archivos de github para identificar cualquier cambio de la ejecución anterior de una herramienta con la última ejecución. Este contenedor se ejecuta después de cada contenedor de herramienta.
- Una utilidad llamada
converttobq se utiliza para convertir datos de herramientas en un formato ingerible por BigQuery. Esta utilidad se ejecuta en flujos de trabajo automatizados donde los resultados de cada herramienta se almacenan en BQ para que puedan ser consumidos por otras herramientas.
- Una utilidad llamada
wfuzzbasicauthbrute se utiliza para forzar por fuerza bruta el mecanismo de autenticación básica de endpoints almacenados en una tabla de BQ con todos los secretos almacenados en otra tabla de BQ
- .env.sample - Renombra este archivo a
.env y asegúrate de que los valores sean correctos cuando quieras desplegar Kubebot localmente.
- Makefile - makefile para construir tu entorno de Kubebot.
Primeros pasos
- Pre-requisitos - Por favor, asegúrate de que se cumplan todos estos prerrequisitos.
- Ejecutar Kubebot localmente - Este es un buen punto de partida para familiarizarse con Kubebot antes de ejecutarlo de forma remota.
- Integrar tus propias herramientas - Si quieres integrar tus propias herramientas en Kubebot, ¡es bastante fácil hacerlo!
- TAREAS PENDIENTES - ¡Por favor, ayúdame a mejorar Kubebot!
Ejecutar Kubebot de forma remota - Una vez que estés seguro de que Kubebot funciona como se espera localmente (usando Minikube) y ahora quieras liberarlo y usarlo al máximo en la nube, se puede desplegar en un clúster de Google Container Engine (GKE). Sin embargo, no puedo proporcionar instrucciones para el despliegue remoto todavía. Dicho esto, si hay interés, estaré encantado de ayudar. Y, si deseas simplemente usar Kubebot como una aplicación de Slack y no preocuparte por la infraestructura del backend, eso también se puede organizar mediante un pequeño plan de suscripción mensual, ya que alojaré el backend en mi cuenta personal de GCP y tú solo serías responsable de los costos normales de alojar un VPS en un proveedor de nube. No dudes en contactarme para discutir esas opciones.
Videos de demostración
Ejemplos de comandos Slash en Slack
 anshumanbh/kubebot







