
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit
 opsxcq/exploit-cve-2014-6271
Exploit de Shellshock + entorno vulnerable
 shipsecai/studio
Automatización de flujos de trabajo para equipos de seguridad
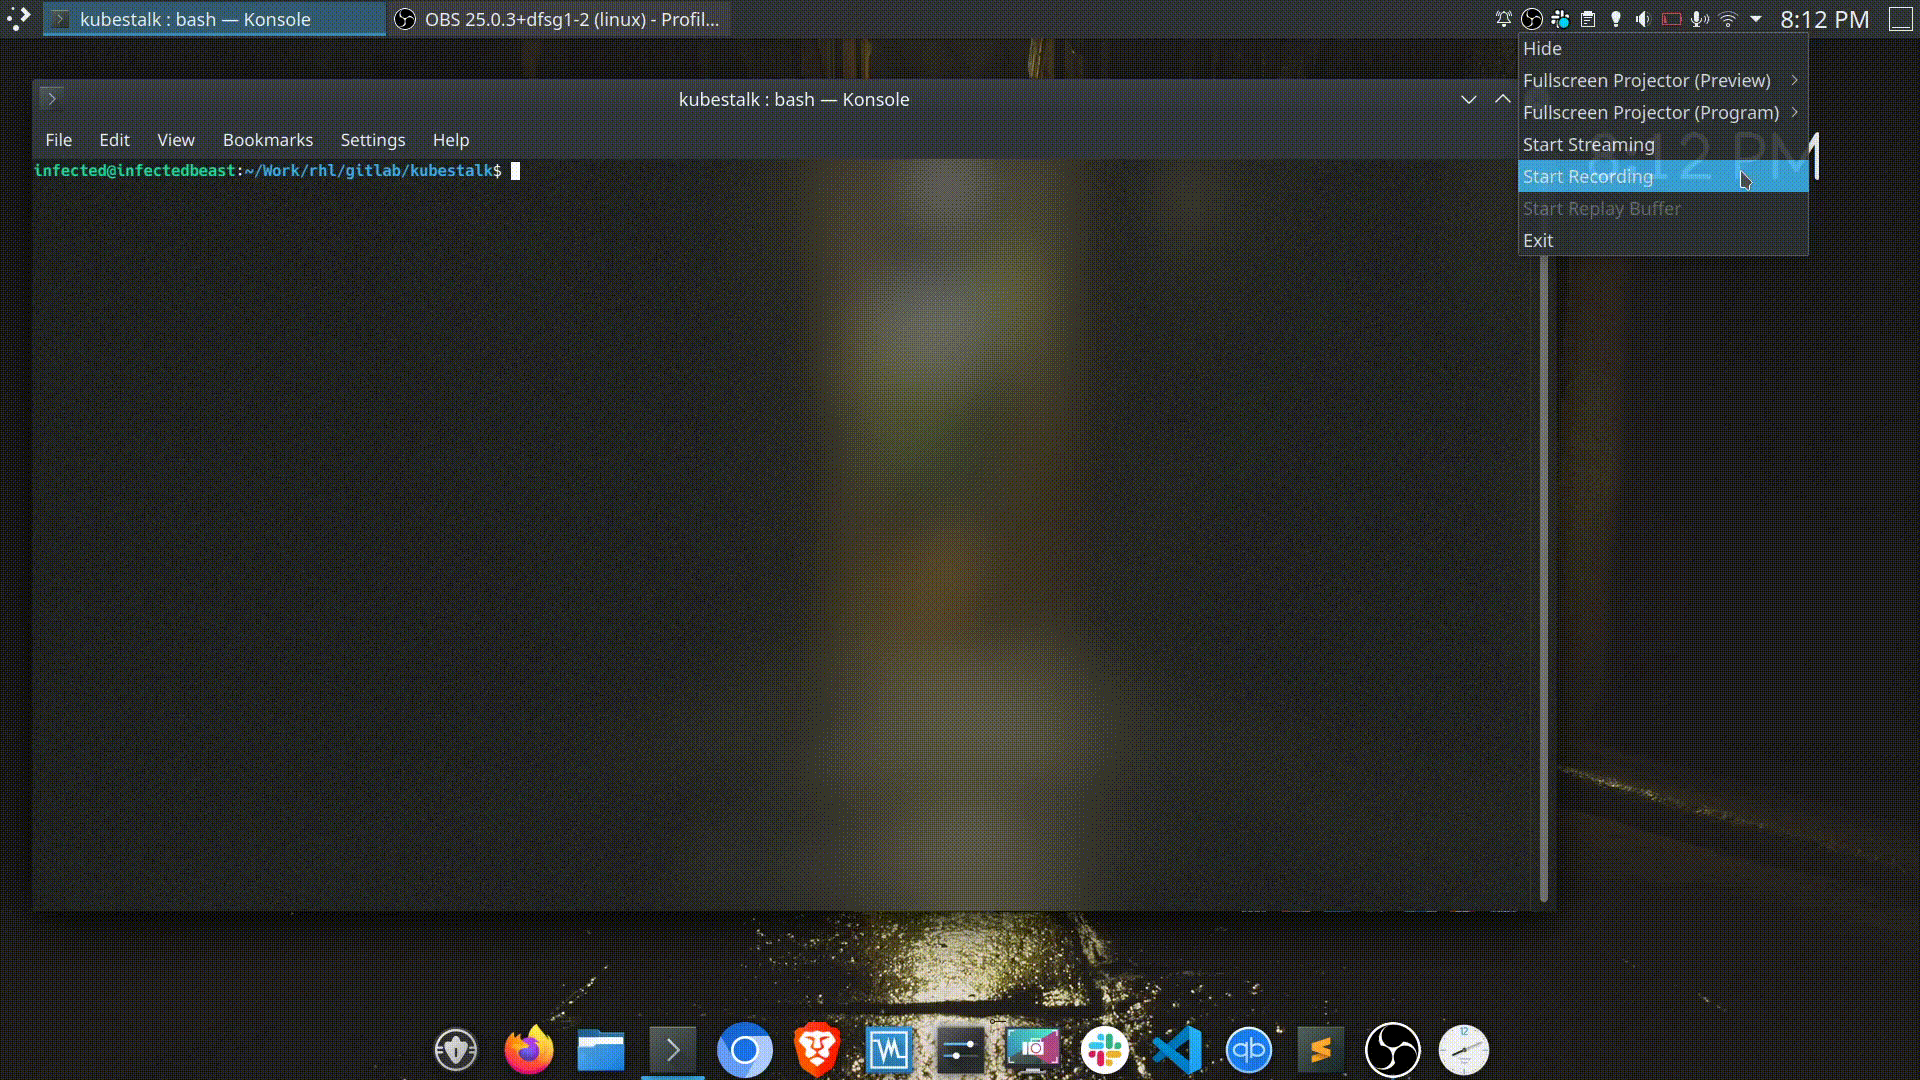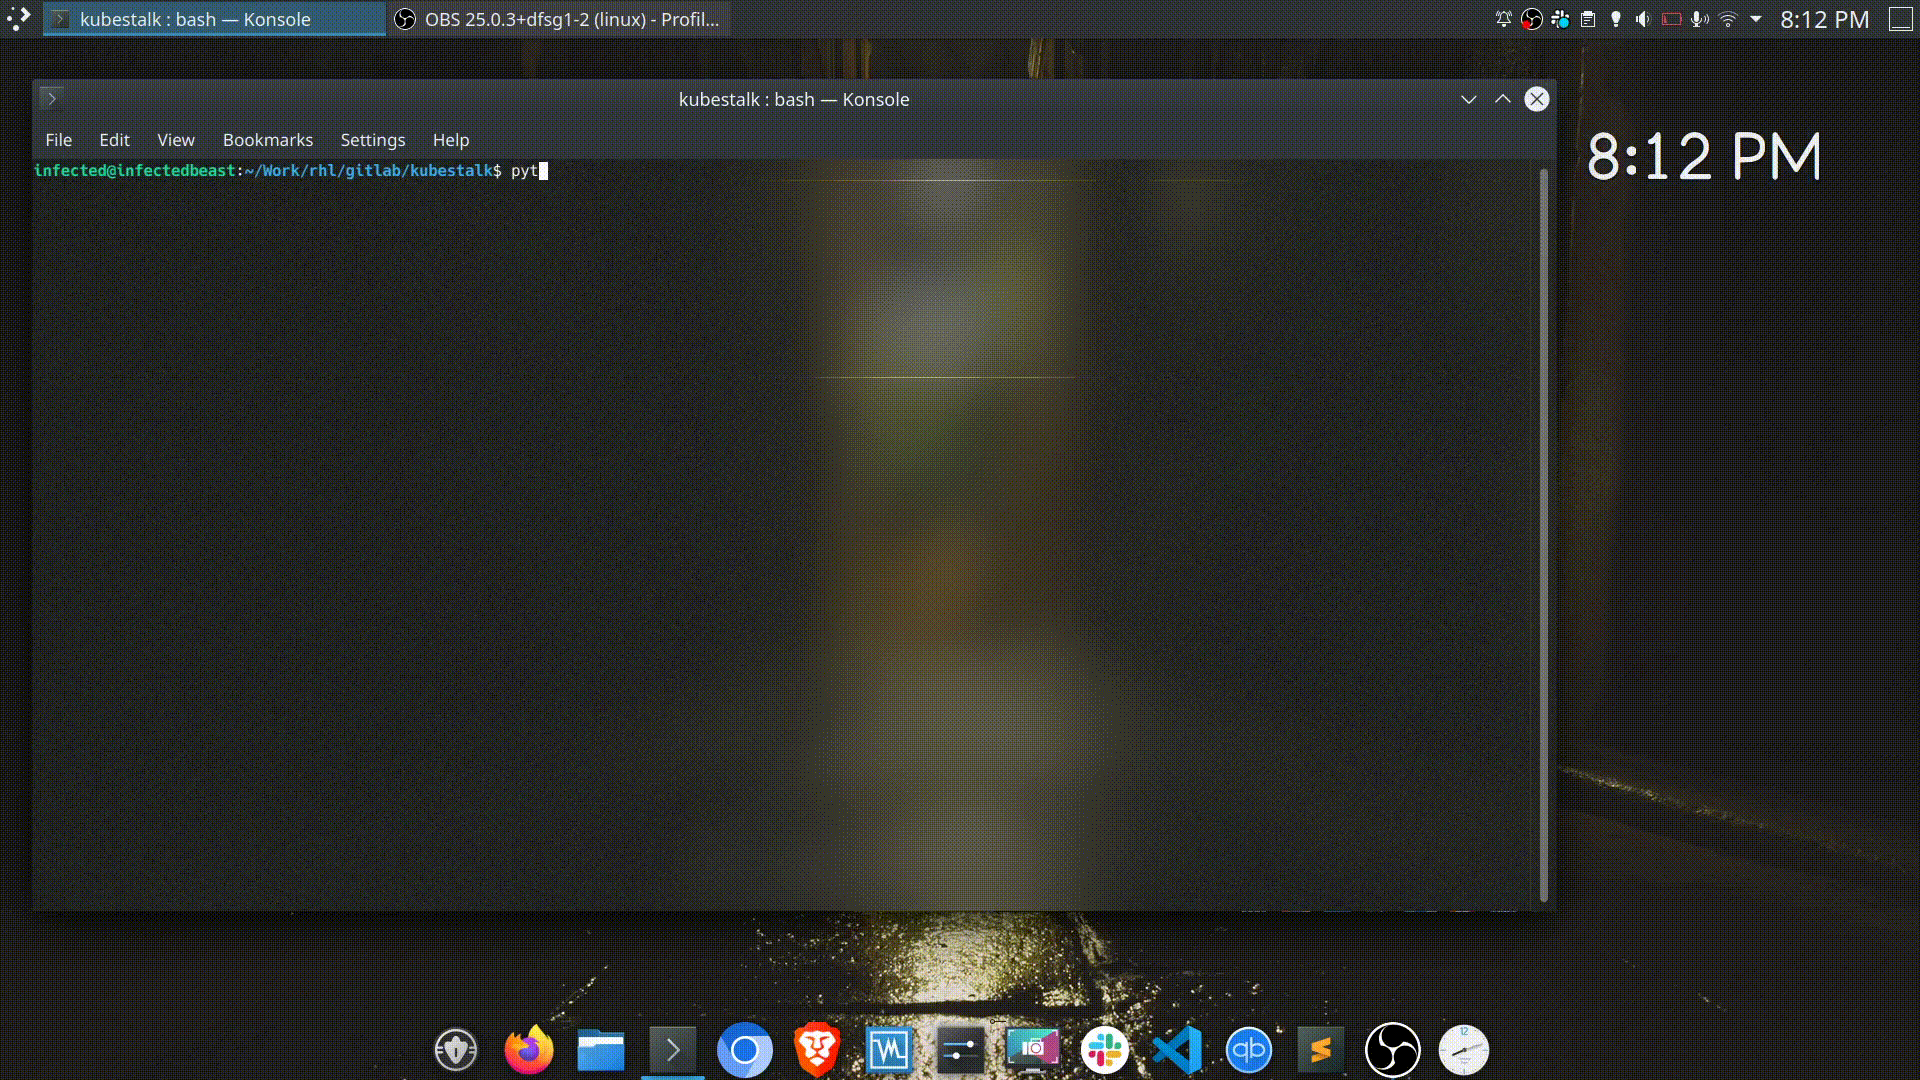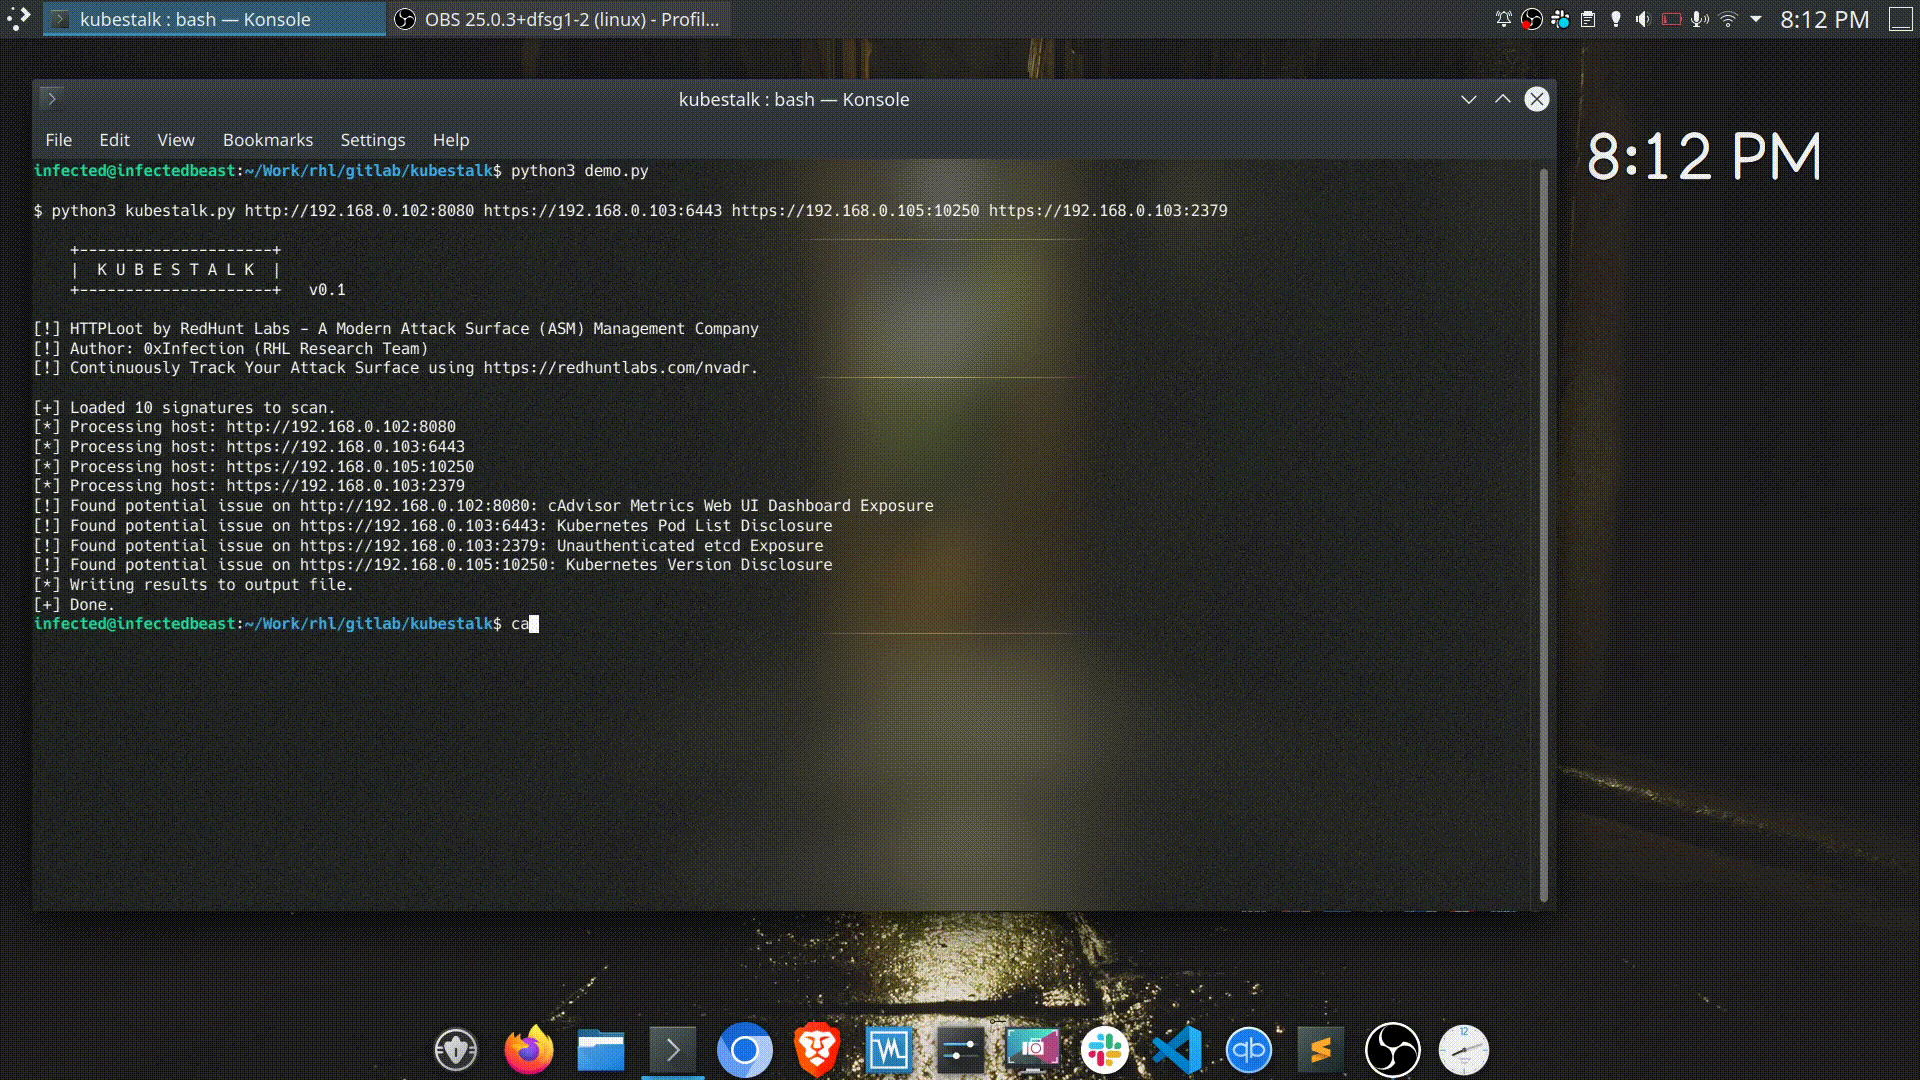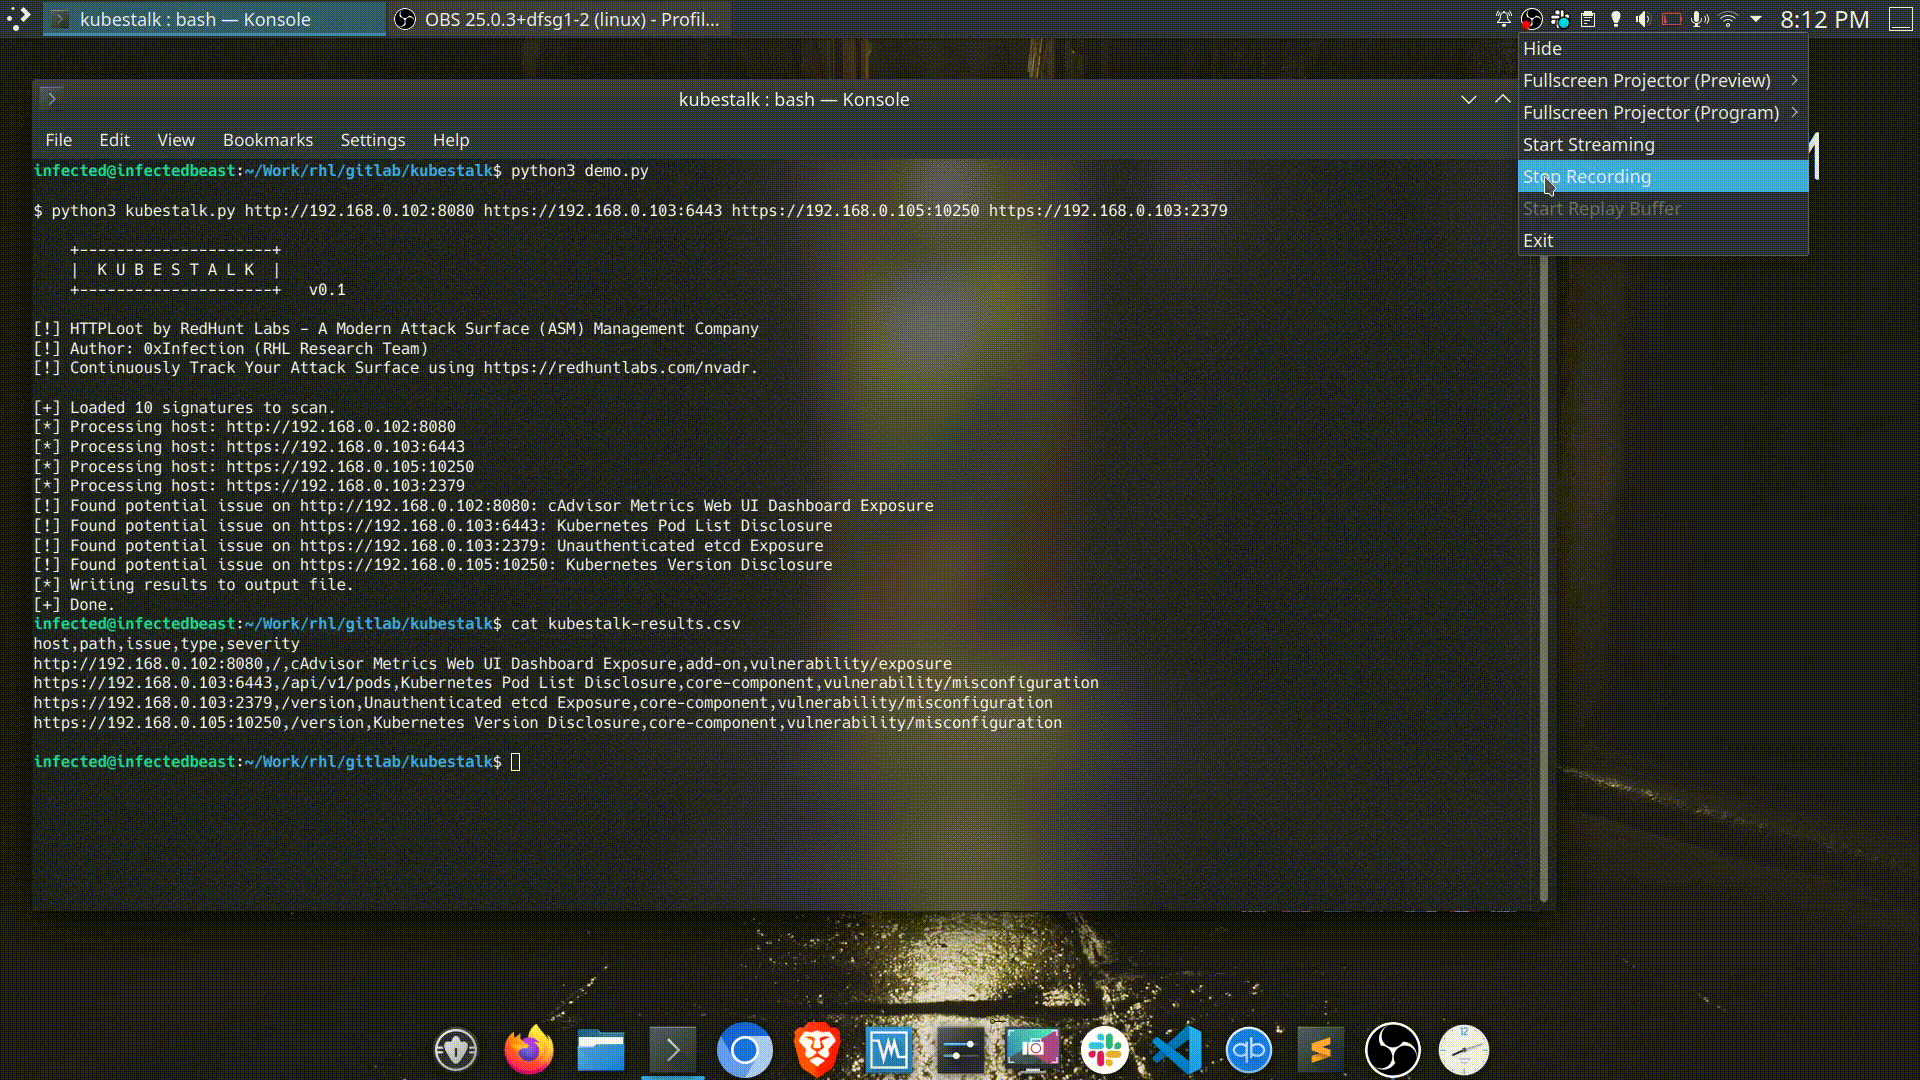 redhuntlabs/kubestalk
Herramienta de descubrimiento de superficie de ataque Kubernetes de caja negra que sondea clústeres no seguros, paneles expuestos y configuraciones…
 bert-janp/entratrace
Herramienta de investigación defensiva que documenta los endpoints de API observables y los user agents de herramientas ofensivas dirigidas a…
 dipjyotimetia/hybridtestframework
Pruebas de extremo a extremo de Web, API, Nube, Eventos y Seguridad
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 justinsteven/advisories
Repositorio personal de divulgaciones de avisos de seguridad que cubren vulnerabilidades en software web, en la nube, de infraestructura y de código…
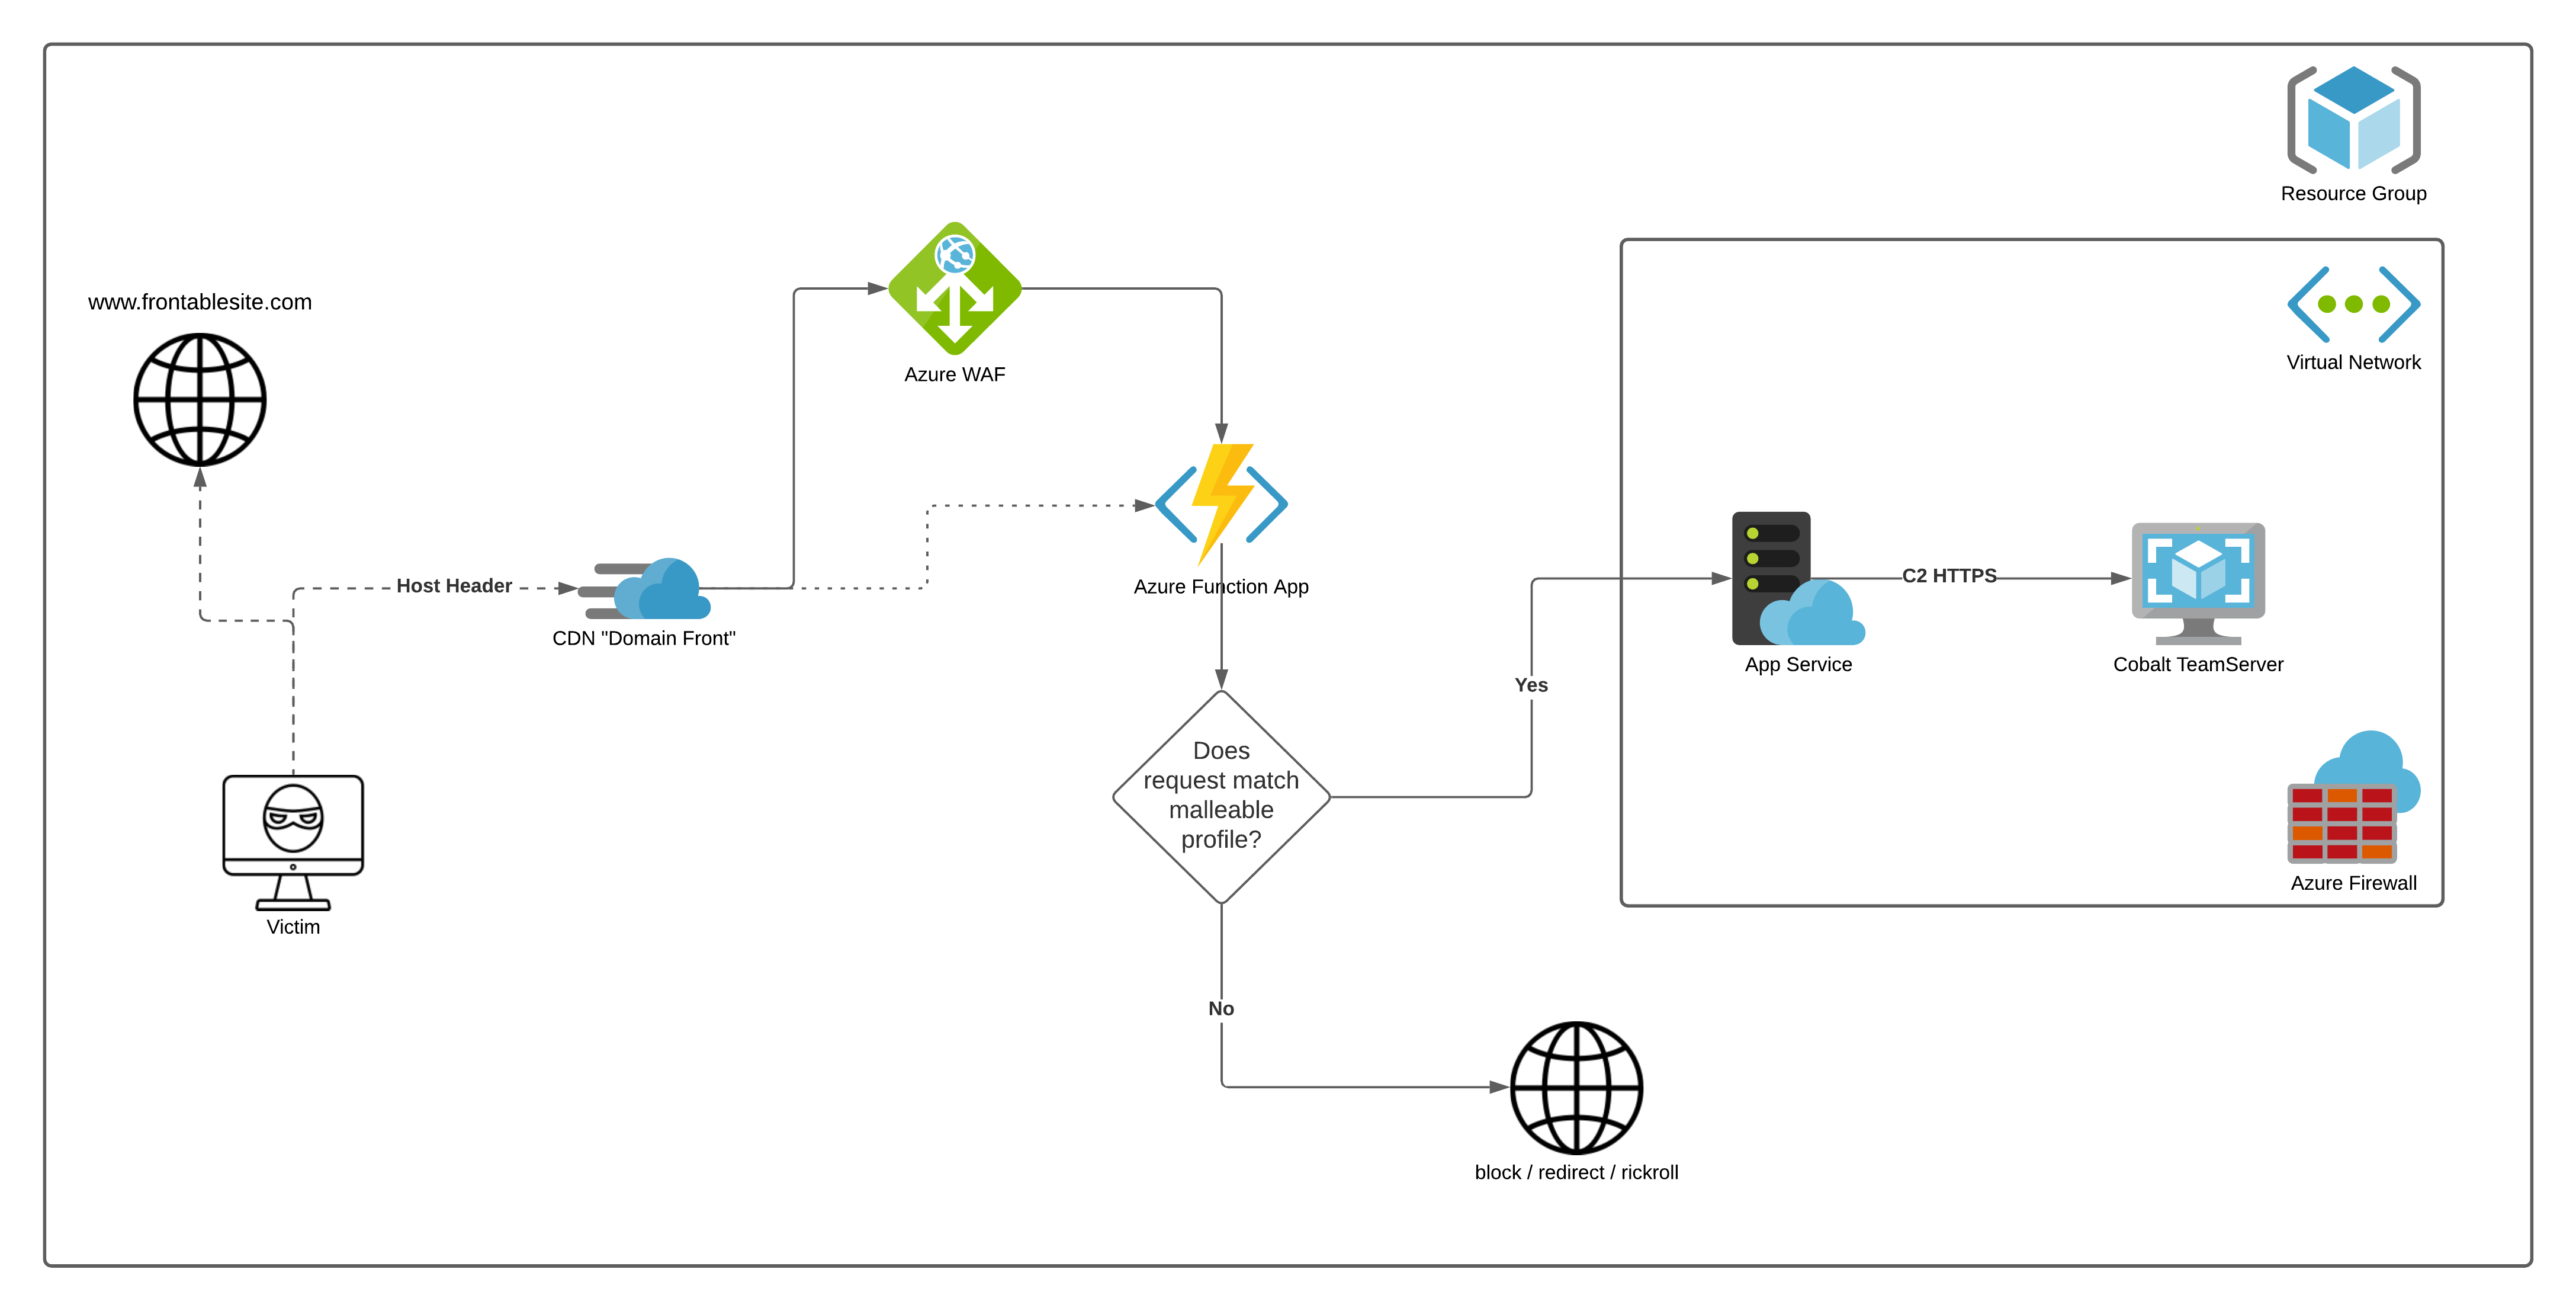 flangvik/azurec2relay
Función de Azure que valida y retransmite tráfico de balizas de Cobalt Strike utilizando perfiles C2 maleables, redirigiendo las solicitudes…
 g0ldencybersec/easyeasm
Herramienta de gestión de superficie de ataque de costo cero
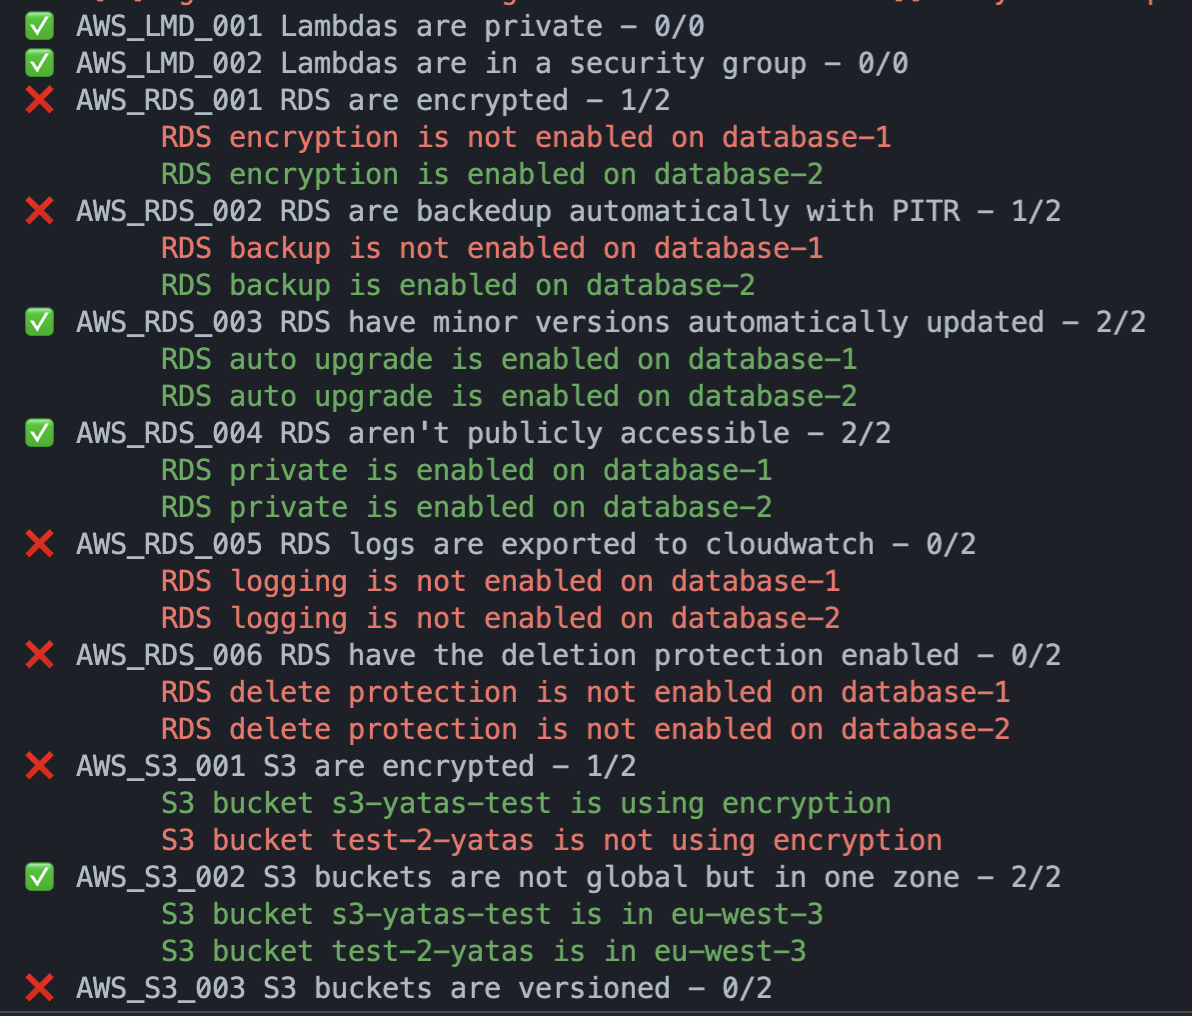 padok-team/yatas
: :owl::mag_right: Una herramienta simple para auditar tu infraestructura AWS/GCP en busca de configuraciones incorrectas o posibles problemas de…
 flangvik/cobaltbus
Integración de C2 externo de Cobalt Strike con Azure Servicebus, tráfico C2 a través de Azure Servicebus
 hakaioffsec/ingressnightmare-poc
Este es un código PoC para explotar las vulnerabilidades IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 y CVE-2025-1974).
 permiso-io-tools/cloudgrappler
Consulta detecciones en la nube de alta fidelidad para actores de amenazas conocidos en AWS, Azure y GCP utilizando registros de CloudTrail y reglas…
 dsccommunity/certificatedsc
Recursos DSC para simplificar la administración de certificados en un Windows Server.
 koenrh/s3enum
Herramienta de enumeración rápida y sigilosa de buckets de Amazon S3 para pentesters.
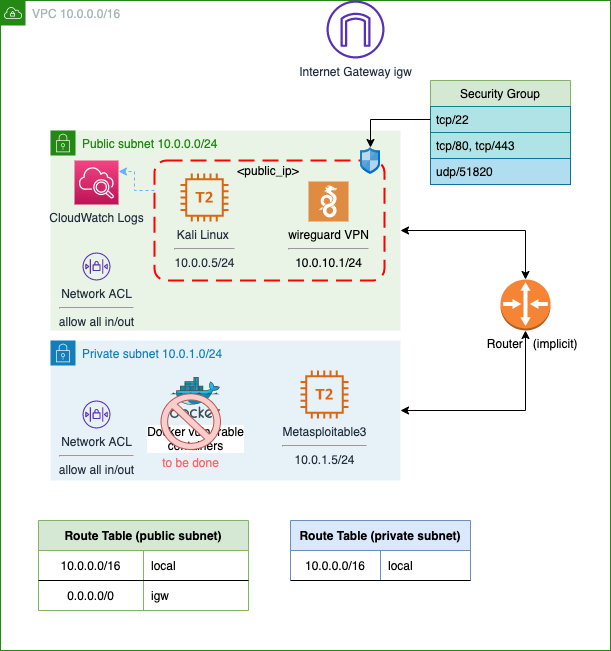 juanjosanz/aws-pentesting-lab
Laboratorio de pentesting con una instancia de Kali Linux accesible mediante SSH y VPN WireGuard, y con instancias vulnerables en una subred privada.
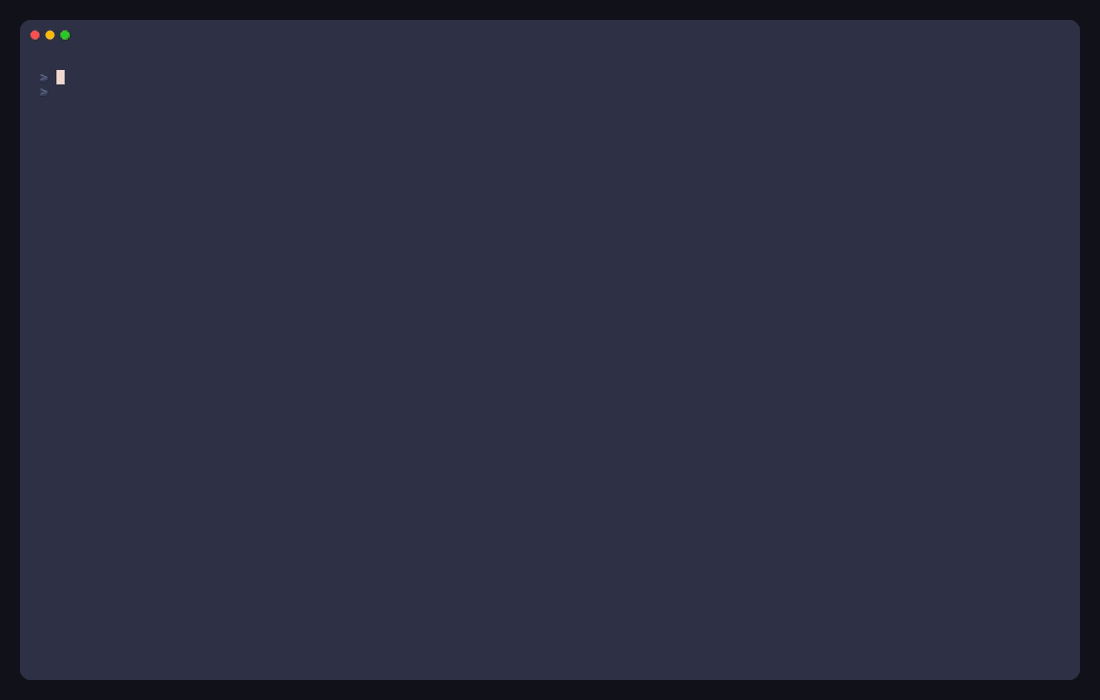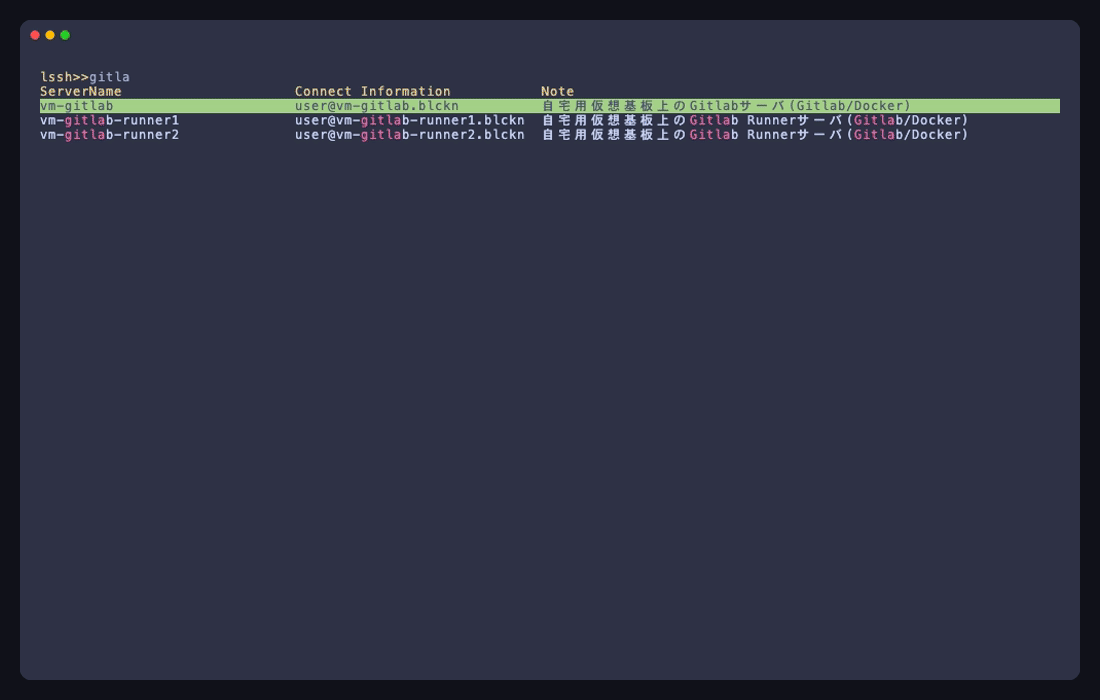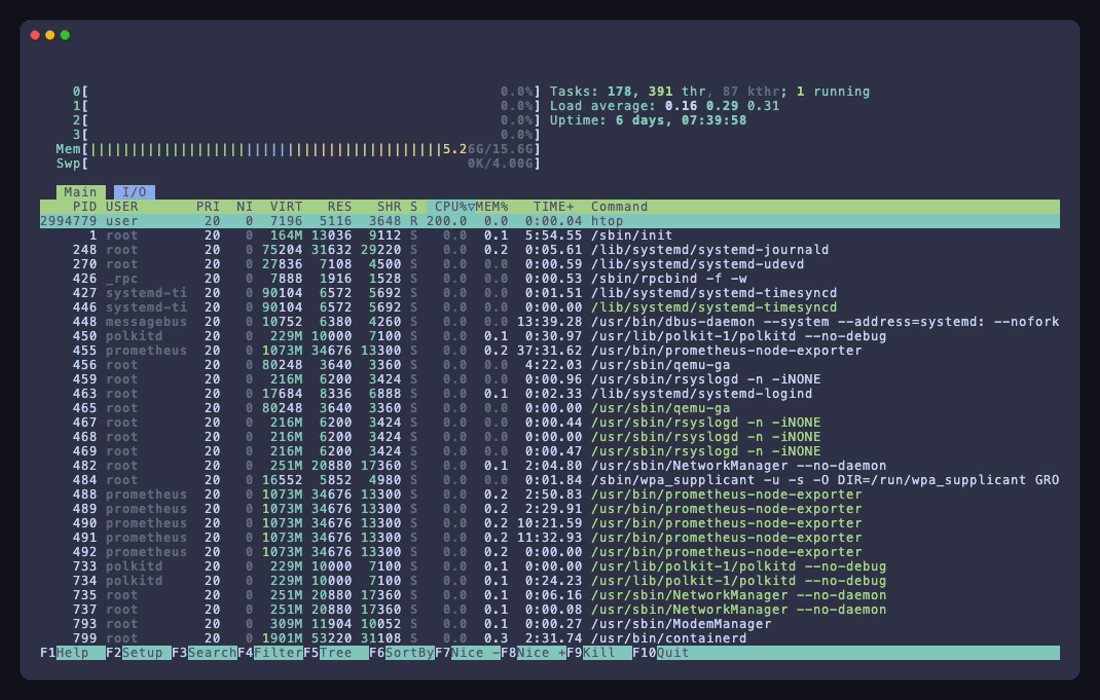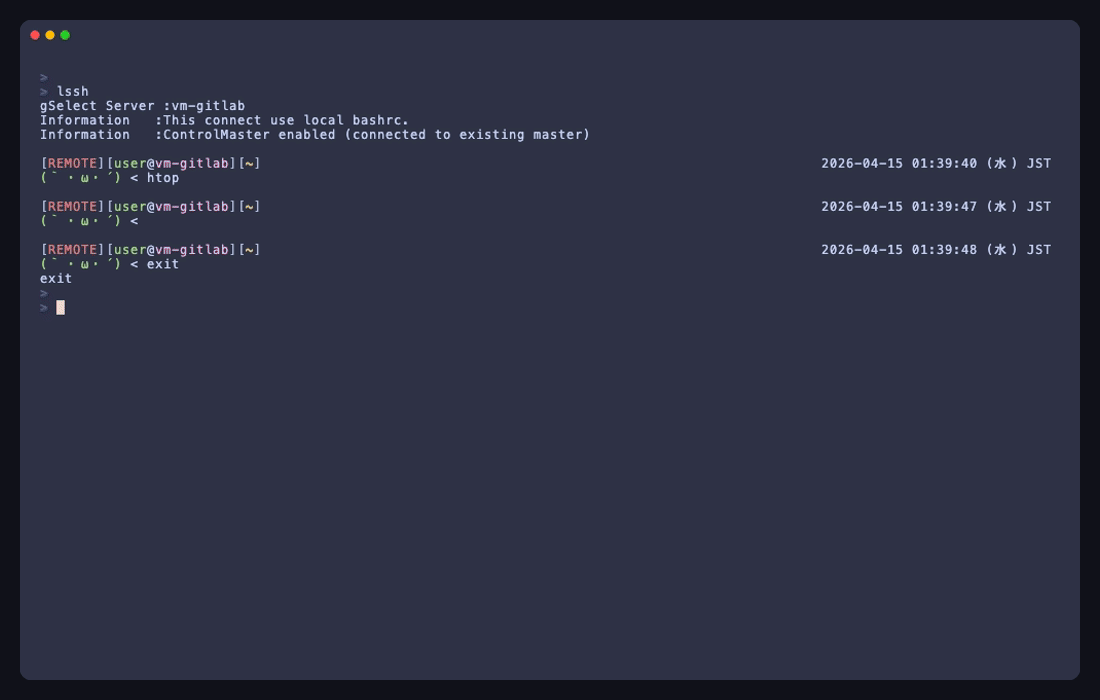 blacknon/lssh
Una suite de acceso remoto nativa de terminal para SSH, inventarios en la nube, conectores respaldados por proveedores, comandos paralelos, espacios…
 hackerhouse-opensource/cve-2018-10933
Exploit de bypass de autenticación libssh CVE-2018-10933 basado en Docker con cliente parcheado para probar vulnerabilidades del servidor SSH y…








