
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit

 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 demonslay335/cryptotester
Una utilidad para jugar con criptografía, orientada al análisis de ransomware.
 nmantani/fileinsight-plugins
FileInsight-plugins: caja de herramientas de decodificación del editor hexadecimal McAfee FileInsight para análisis de malware
 0xkirisame/spica
Detector de rootkits en Linux basado en eBPF que utiliza análisis de vista cruzada multicanal (sched_switch, NMI, /proc) para detectar DKOM,…
 ioactive/platbox
Herramienta de evaluación de seguridad de plataforma para volcar y analizar registros UEFI/SMM, espacio de configuración PCI, memoria física, flash…
 cmu-sei/kaiju
CERT Kaiju es una extensión de marco de análisis binario para el conjunto de herramientas de ingeniería inversa de software Ghidra. Este repositorio…
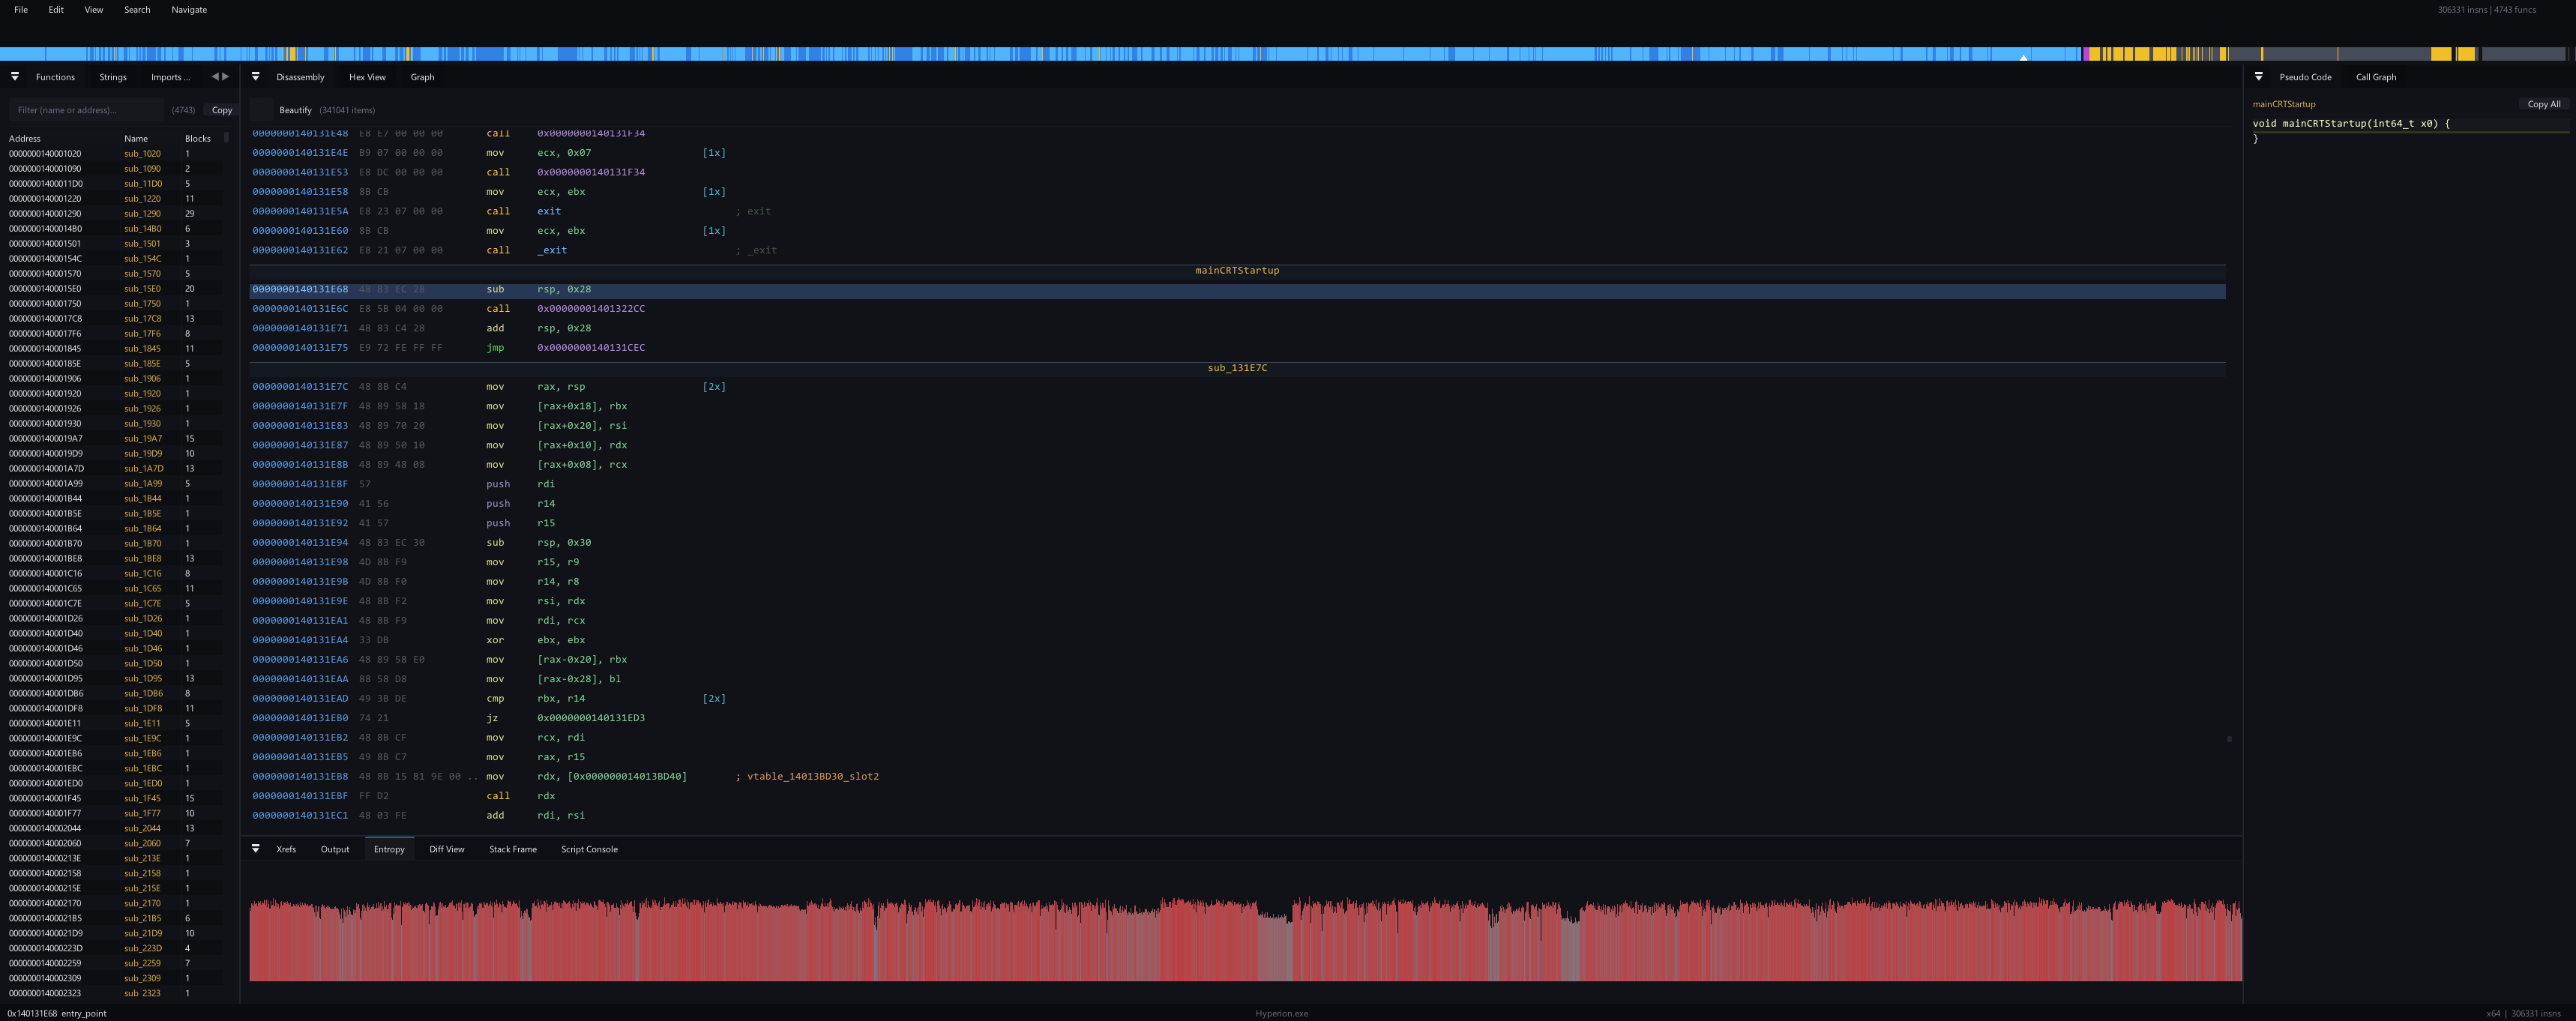 sidenai/hyperion-disassembler
Desensamblador y descompilador nativo multiarquitectura - PE/ELF/Mach-O, x86/x64/ARM64, scripting en Lua, recuperación de RTTI
 xoreaxeaxeax/schrodingers-toctou
Detecta cargas de memoria inventadas por el compilador que convierten C seguro en vulnerabilidades TOCTOU. Incluye auditorías automatizadas del…
 nalen98/ghidraemu
Emulador nativo de Pcode
 thebabush/llvm-jutsu
Ofuscación anti-LLM mediante conteo de dedos
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Desensamblador, descompilador y depurador estilo x64dbg para binarios PE/ELF con listado estilo IDA, gráficos de funciones, plugins de Lua, CLI y un…
 dr4k0nia/niximports
Un cargador de malware .NET, usando API-Hashing para evadir el análisis estático
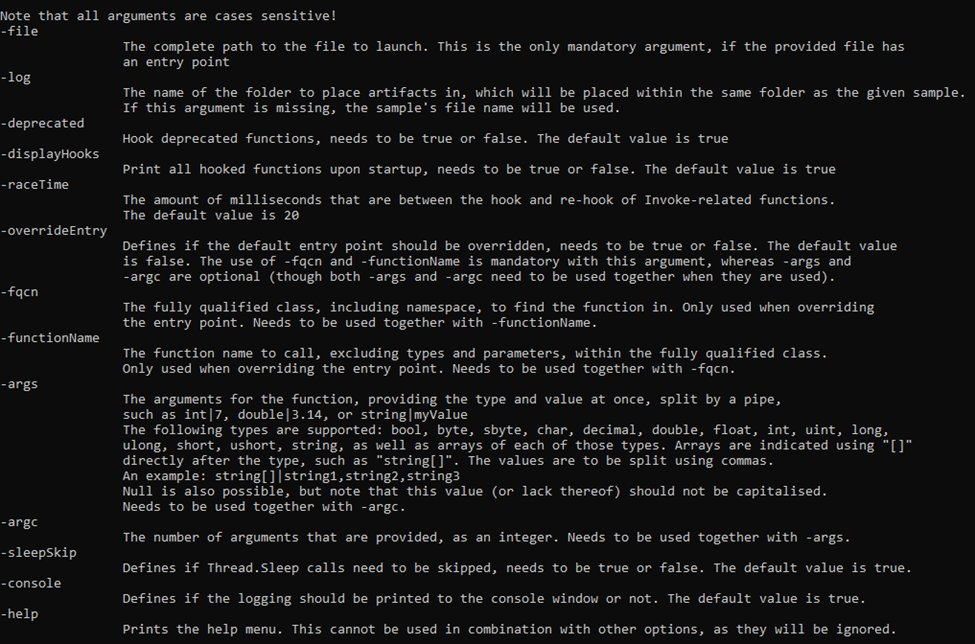 advanced-threat-research/dotdumper
Un desempaquetador y registrador automático para archivos dirigidos a DotNet Framework
 denuvosoftwaresolutions/simba
Desofuscación Eficiente de Expresiones Lineales Mixtas Booleanas-Aritméticas
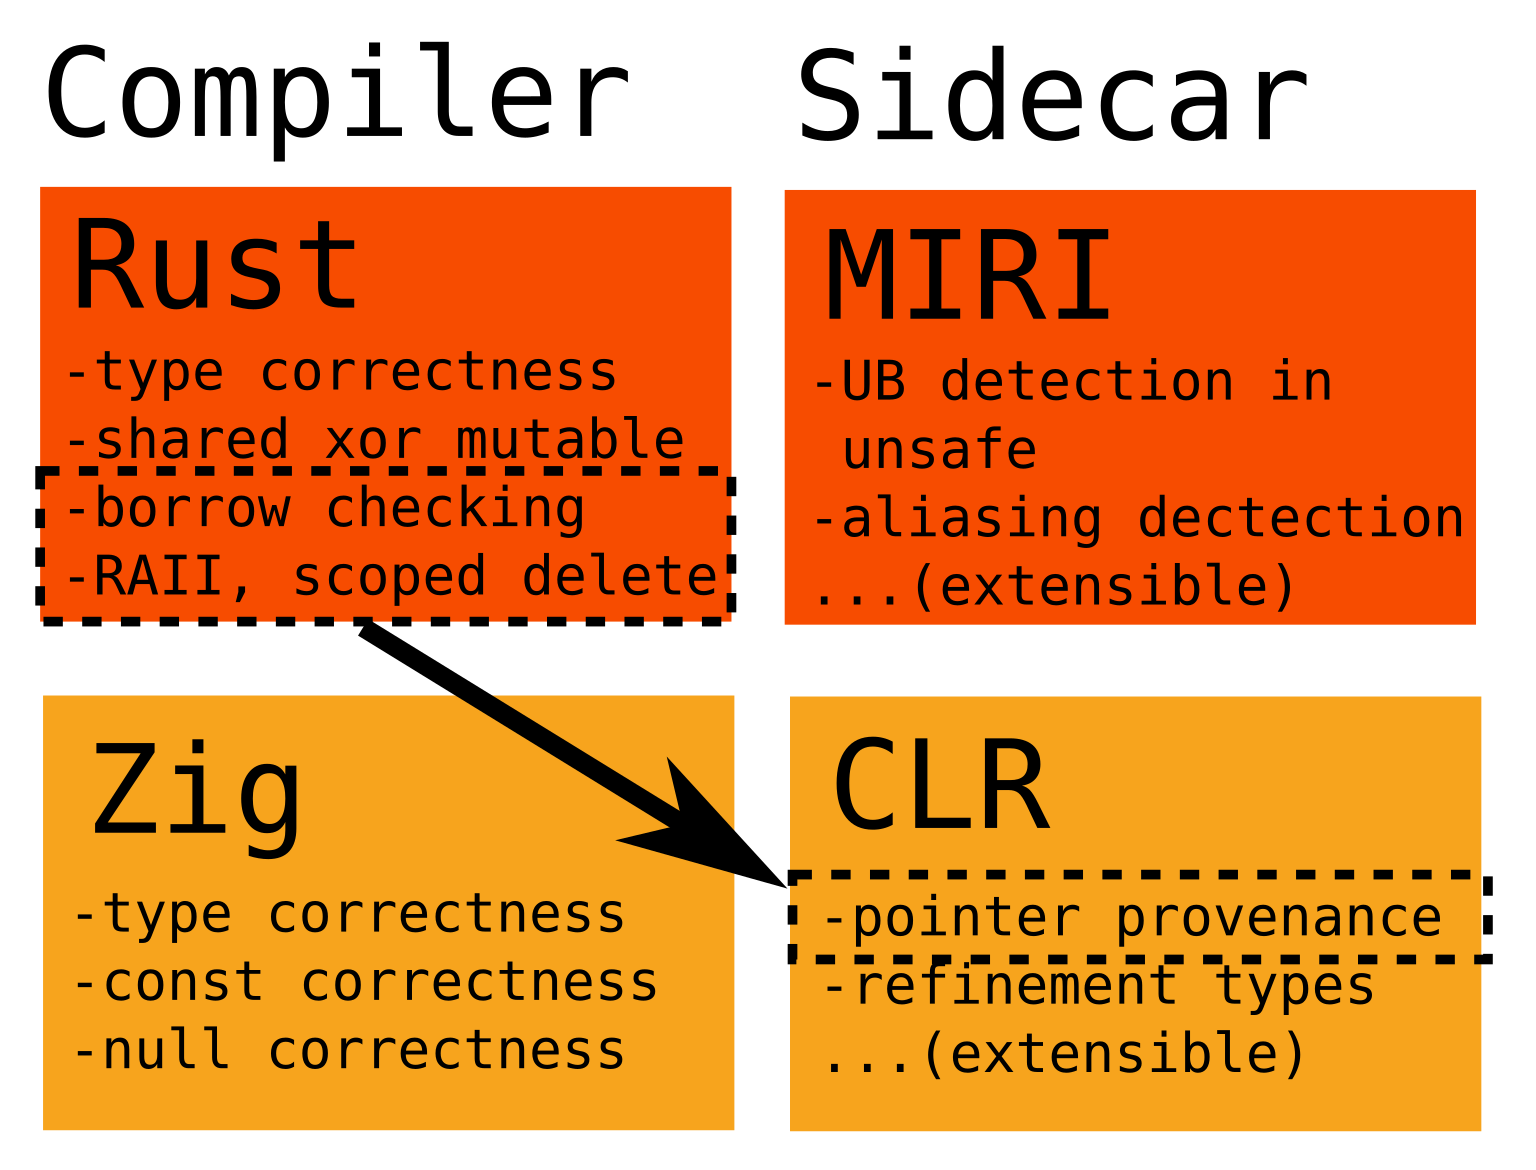 ityonemo/clr
Comprobador de duraciones y otros tipos de refinamiento
 symbioticsec/hermes-decomp
Un potente descompilador que te permite hacer ingeniería inversa en aplicaciones móviles React Native convirtiendo sus archivos de bytecode Hermes…








