
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 fuzztruction/fuzztruction
Fuzzer basado en inyección de fallos que muta programas generadores para producir entradas casi válidas para los objetivos, permitiendo el fuzzing de…
 arguslab/argus-saf
Marco de análisis estático basado en Scala para bytecode de Android y Java con análisis de flujo, descompilación y análisis de código nativo mediante…
 nodiuus/nocturne
Un virtualizador de código bin2bin para PE x86-64
 ioactive/melkor_elf_fuzzer
Melkor es un fuzzer del formato de archivo ELF muy intuitivo y fácil de usar para encontrar errores funcionales y de seguridad en los parsers de ELF.
 boratanrikulu/gobee
Escribe tus programas BPF en Go, no en C. gobee transpila un subconjunto de Go a C BPF y genera bindings tipados de cilium/ebpf.
 armadito/armadito-av
Repositorio principal del antivirus Armadito
 fboldewin/com-code-helper
Dos scripts de IDAPython te ayudan a reconstruir código Microsoft COM (Component Object Model)
 synacktiv/lumina_server
Servidor local para la función Lumina de IDA
 nazywam/autoit-ripper
Extraer scripts de AutoIt incrustados en binarios PE
 ricardoquesada/regenerator2000
An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
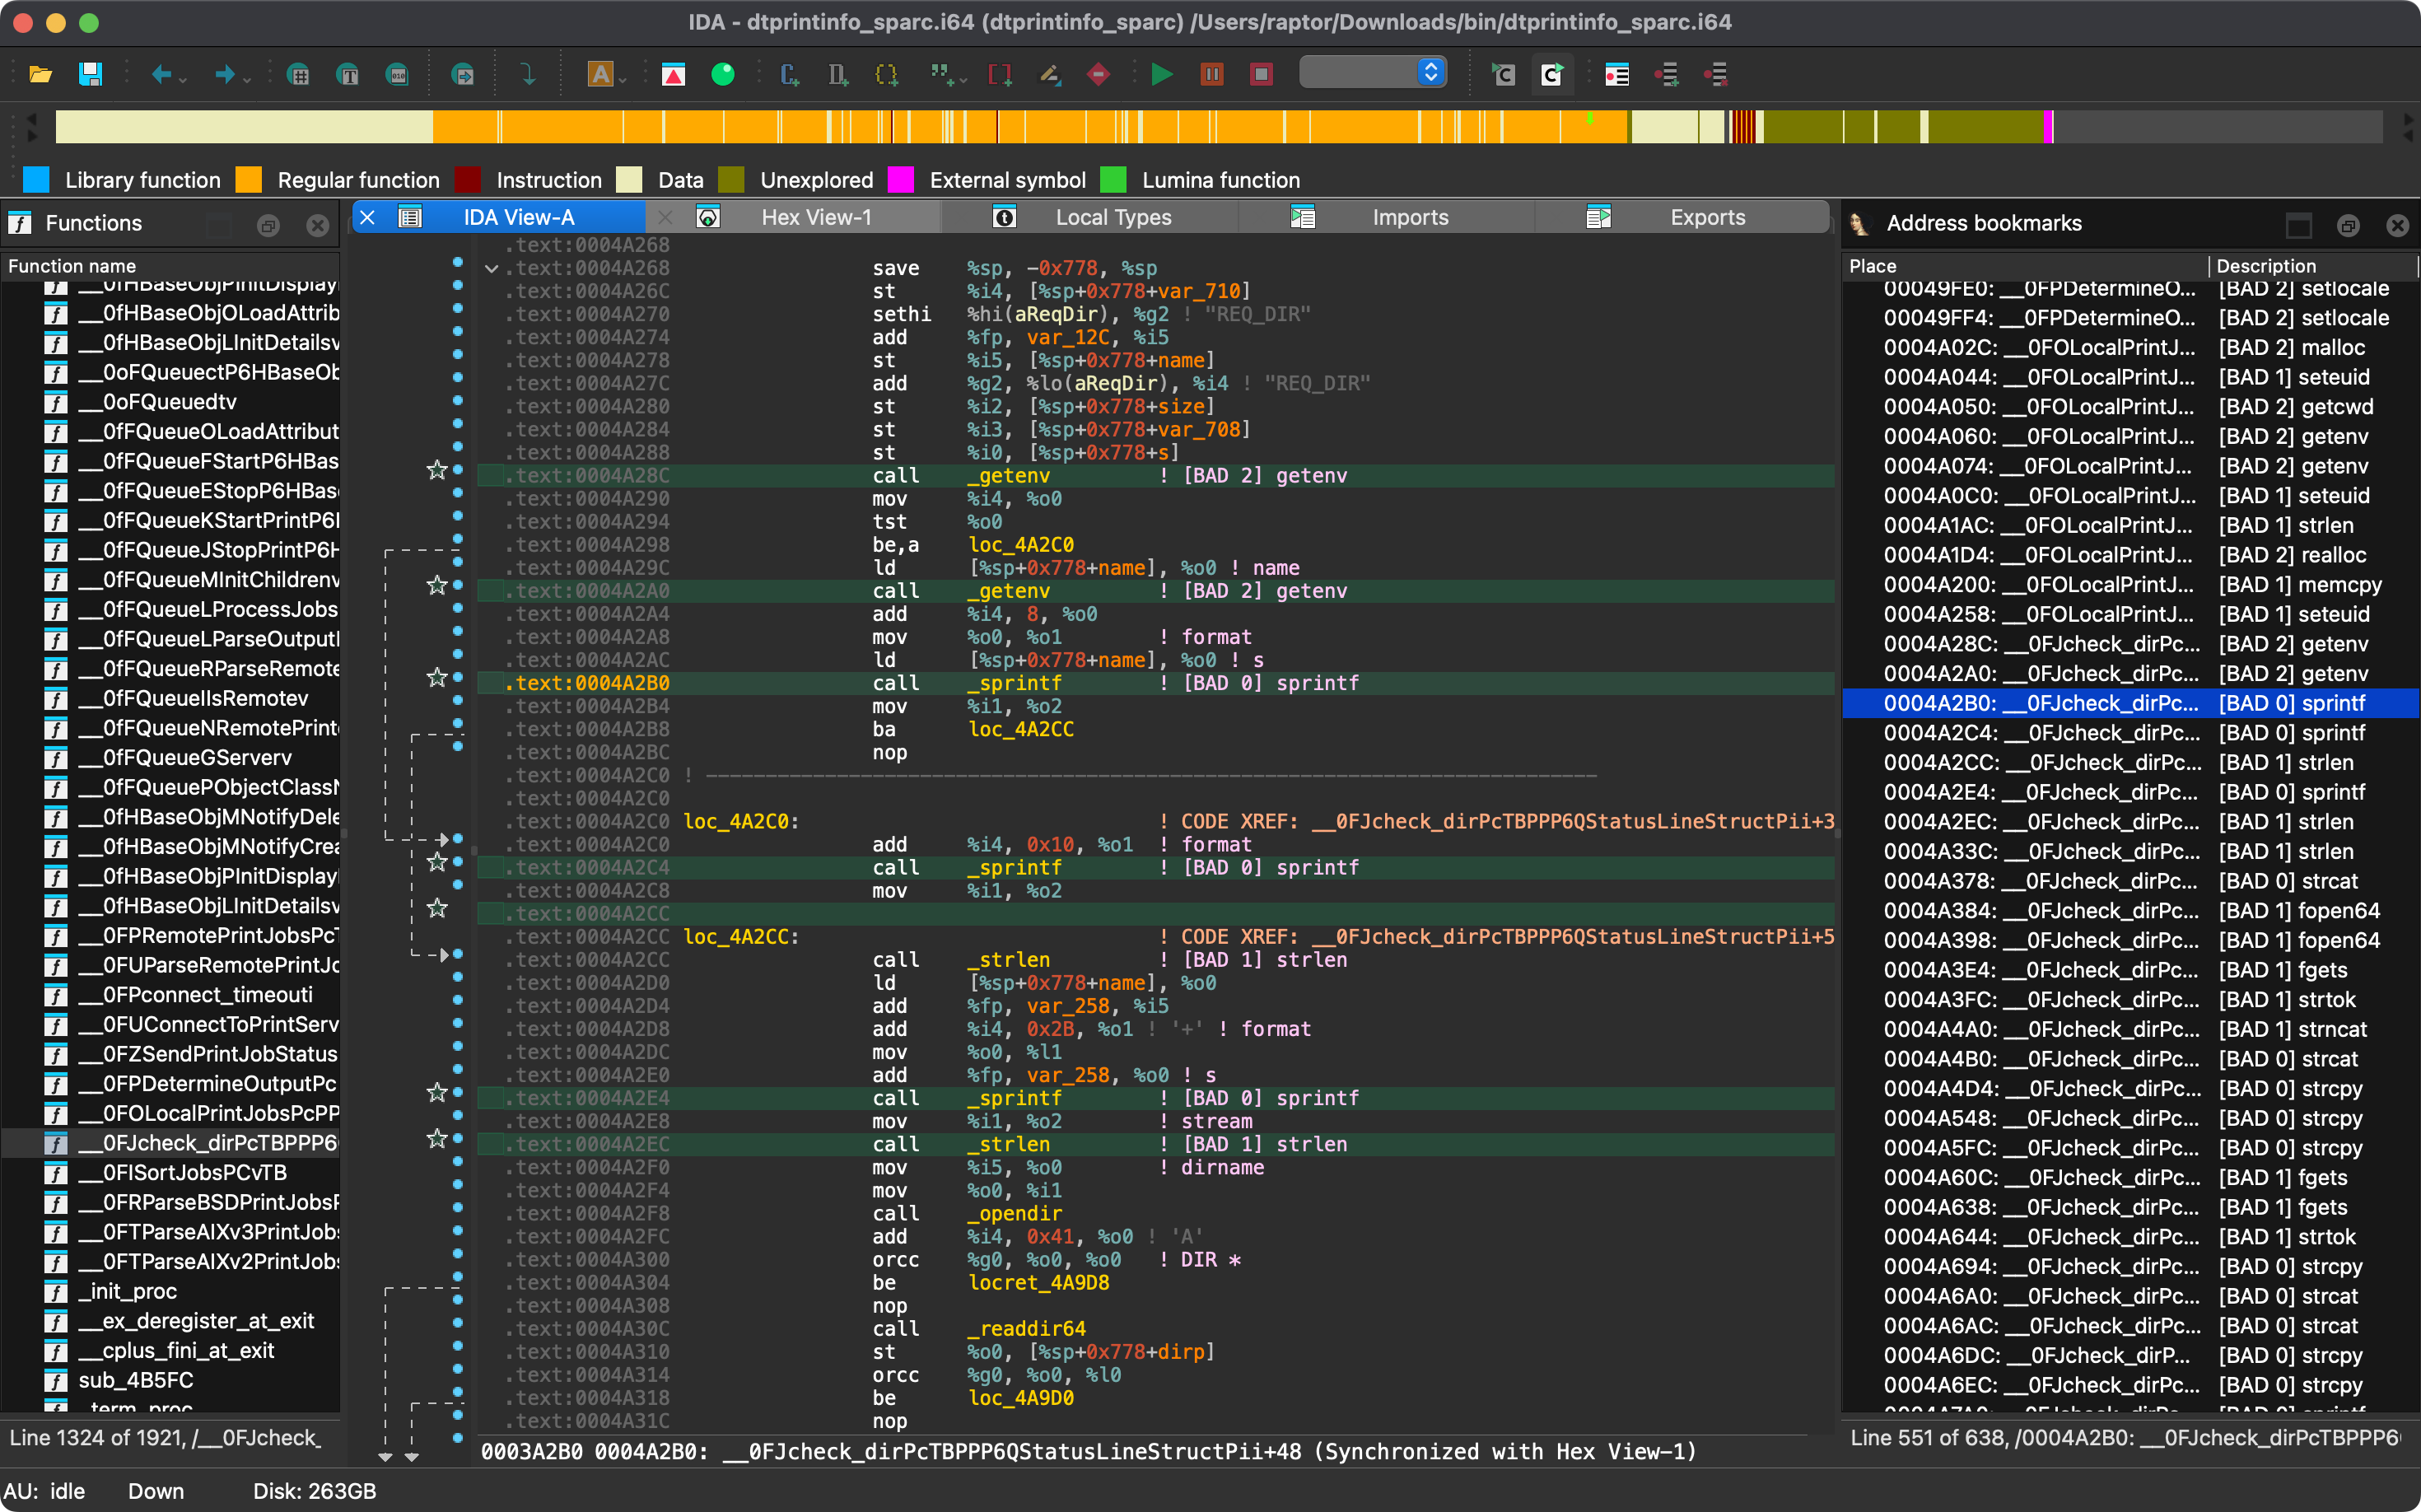 0xdea/rhabdomancer
Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.
 mzakocs/qualcomm_baseband_scripts
Colección de scripts para realizar ingeniería inversa del firmware de banda base / módem Qualcomm Hexagon
 takahiroharuyama/ida_haru
scripts/plugins para IDA Pro
 mrphrazer/obfuscation_analysis
Plugin de Binary Ninja para analizar y simplificar código ofuscado
 malwaretech/fakembr
Rootkit estilo TDL4 para suplantar solicitudes de lectura/escritura al registro maestro de arranque
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 galoisinc/mate
Suite interactiva de análisis de programas que utiliza Grafos de Propiedades de Código para buscar errores en código C y C++, unificando el análisis…
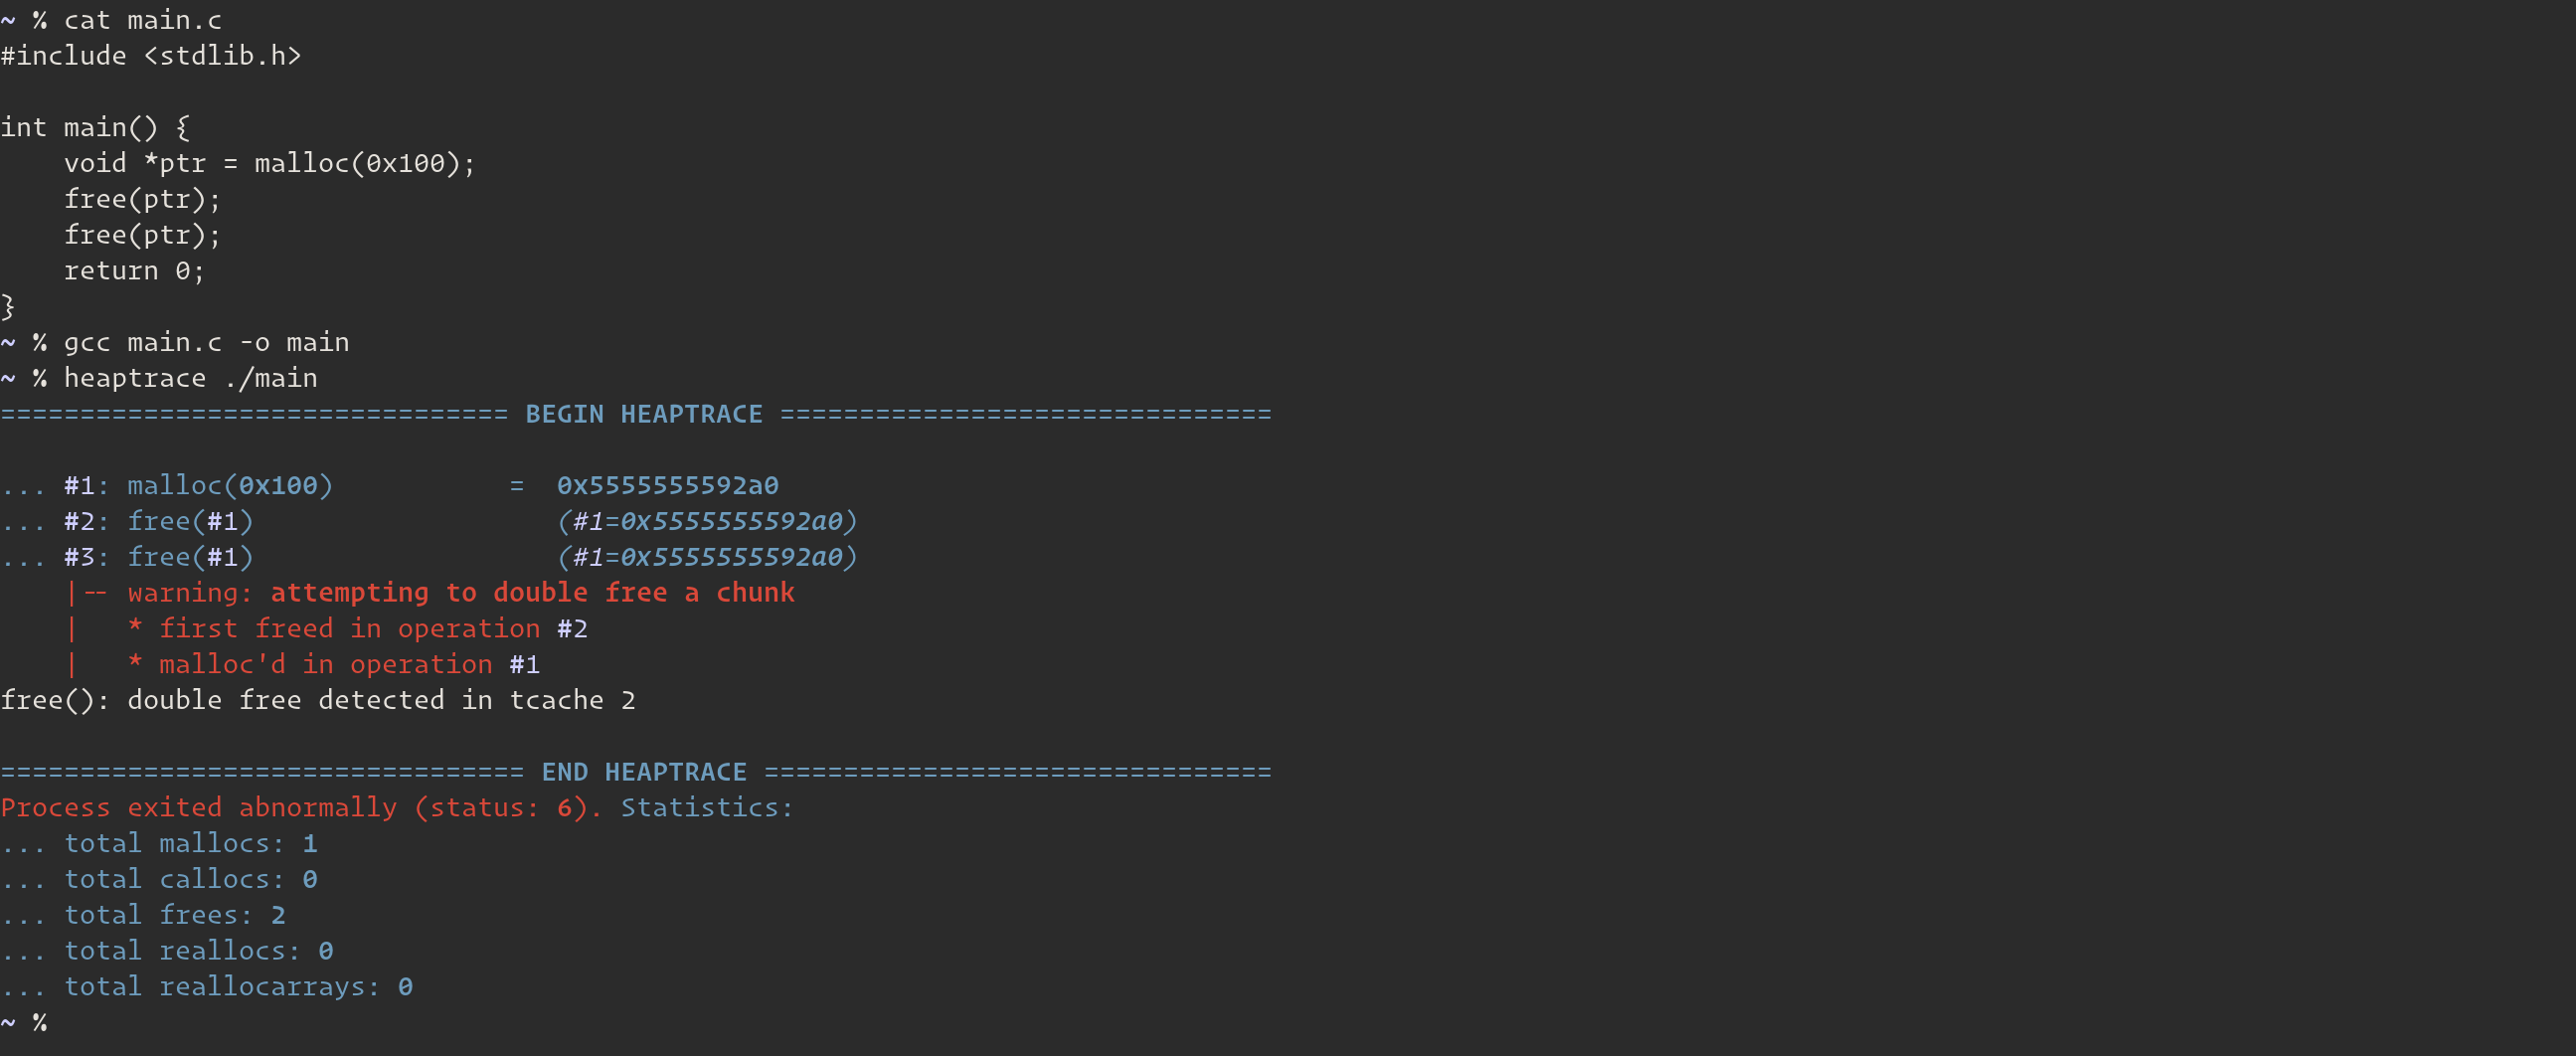 arinerron/heaptrace
Ayuda a visualizar operaciones de heap para pwn y depuración.








