
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 13h 50m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 3h 29m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 17h 42m
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 11h 29m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 6 días
angr preview#6

angr

GitHubangr/angr
9.0khace 7h 52m
capa preview#7

capa

GitHubmandiant/capa
6.1khace 14h 18m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 15h 11m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 2 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 26 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1663 resultados
z80-sans preview

z80-sans

GitHubnevesnunes/z80-sans

Fuente OpenType que desensambla instrucciones Z80

reverse-engineeringfuzzingctf+3
506hace 2 años
ConcoLLMic preview

ConcoLLMic

GitHubconcollmic/concollmic

Motor de ejecución concólica impulsado por agentes LLM que instrumenta el código fuente, resume las restricciones de ruta en lenguaje natural y…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
154hace 1 mes
MemITM preview

MemITM

GitHubamossys/memitm

Herramienta para realizar man-in-the-middle en memoria
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126hace 8 años
msidump preview

msidump

GitHubmgeeky/msidump

MSI Dump - una herramienta que analiza paquetes de instalación MSI maliciosos, extrae archivos, flujos, datos binarios e incorpora el escáner YARA.

static-analysisforensicsmalware-analysis+1
232hace 3 años
Thick-Client-Pentest-Checklist preview

Thick-Client-Pentest-Checklist

GitHubhari-prasaanth/thick-client-pentest-checklist

Una lista de verificación basada en OWASP con más de 80 casos de prueba

packet-sniffing-analysisvulnerability-analysisreverse-engineering+5
202hace 4 años
pylane preview

pylane

GitHubnteseyes/pylane

Un inyector de vms de Python con herramientas de depuración, basado en gdb.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
359hace 3 años
chimera preview

chimera

GitHubpenberg/chimera

Aísle código no confiable con acceso seguro al anfitrión.

dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
123hace 17 días
Brovan preview

Brovan

GitHubadvdebug/brovan

User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155hace 21h 5m
Bitmancer preview

Bitmancer

GitHubzimawhit3/bitmancer

Librería de Nim para Desarrollo de Seguridad Ofensiva
ids-ips-evasionshellcodepost-exploitation+4
200hace 3 años
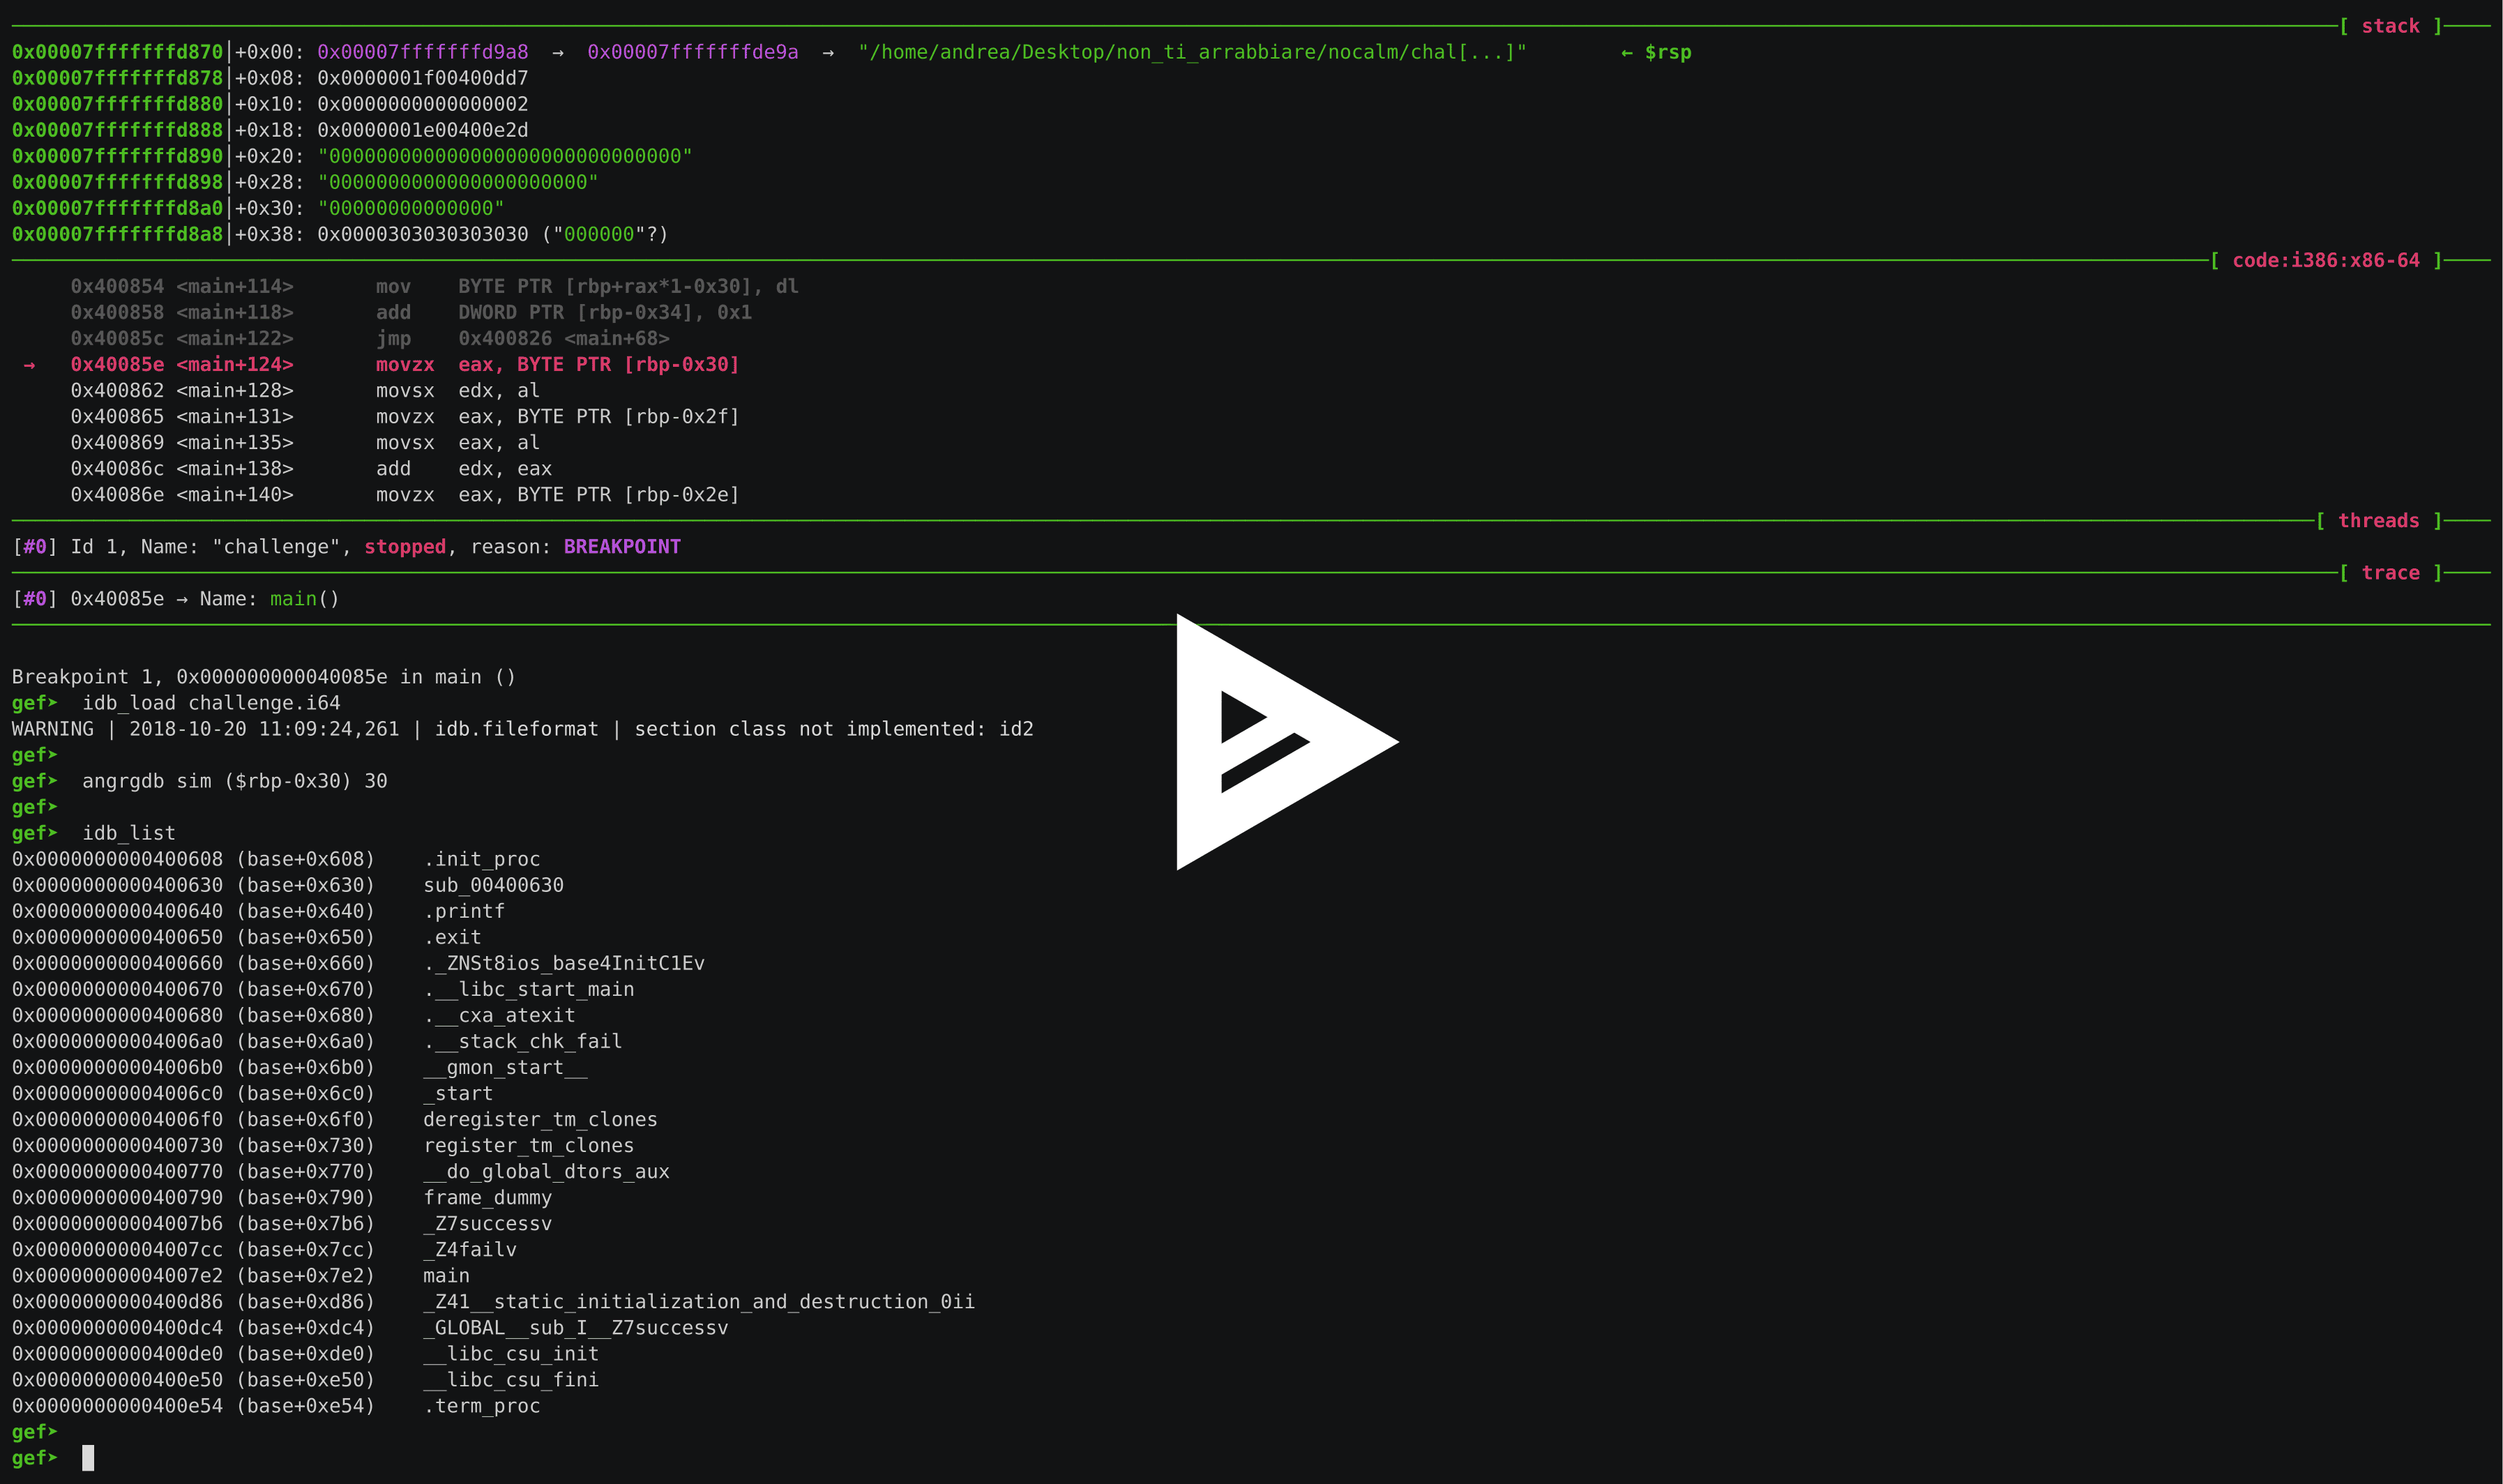
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

Usa angr dentro de GDB. Crea un estado de angr a partir del estado actual del depurador.
exploitationreverse-engineeringdebuggers+1
204hace 6 años
dncil preview

dncil

GitHubmandiant/dncil

La biblioteca de código abierto del equipo FLARE para desensamblar instrucciones de Common Intermediate Language (CIL).
reverse-engineeringmalware-analysisbinary-analysis
178hace 3 meses
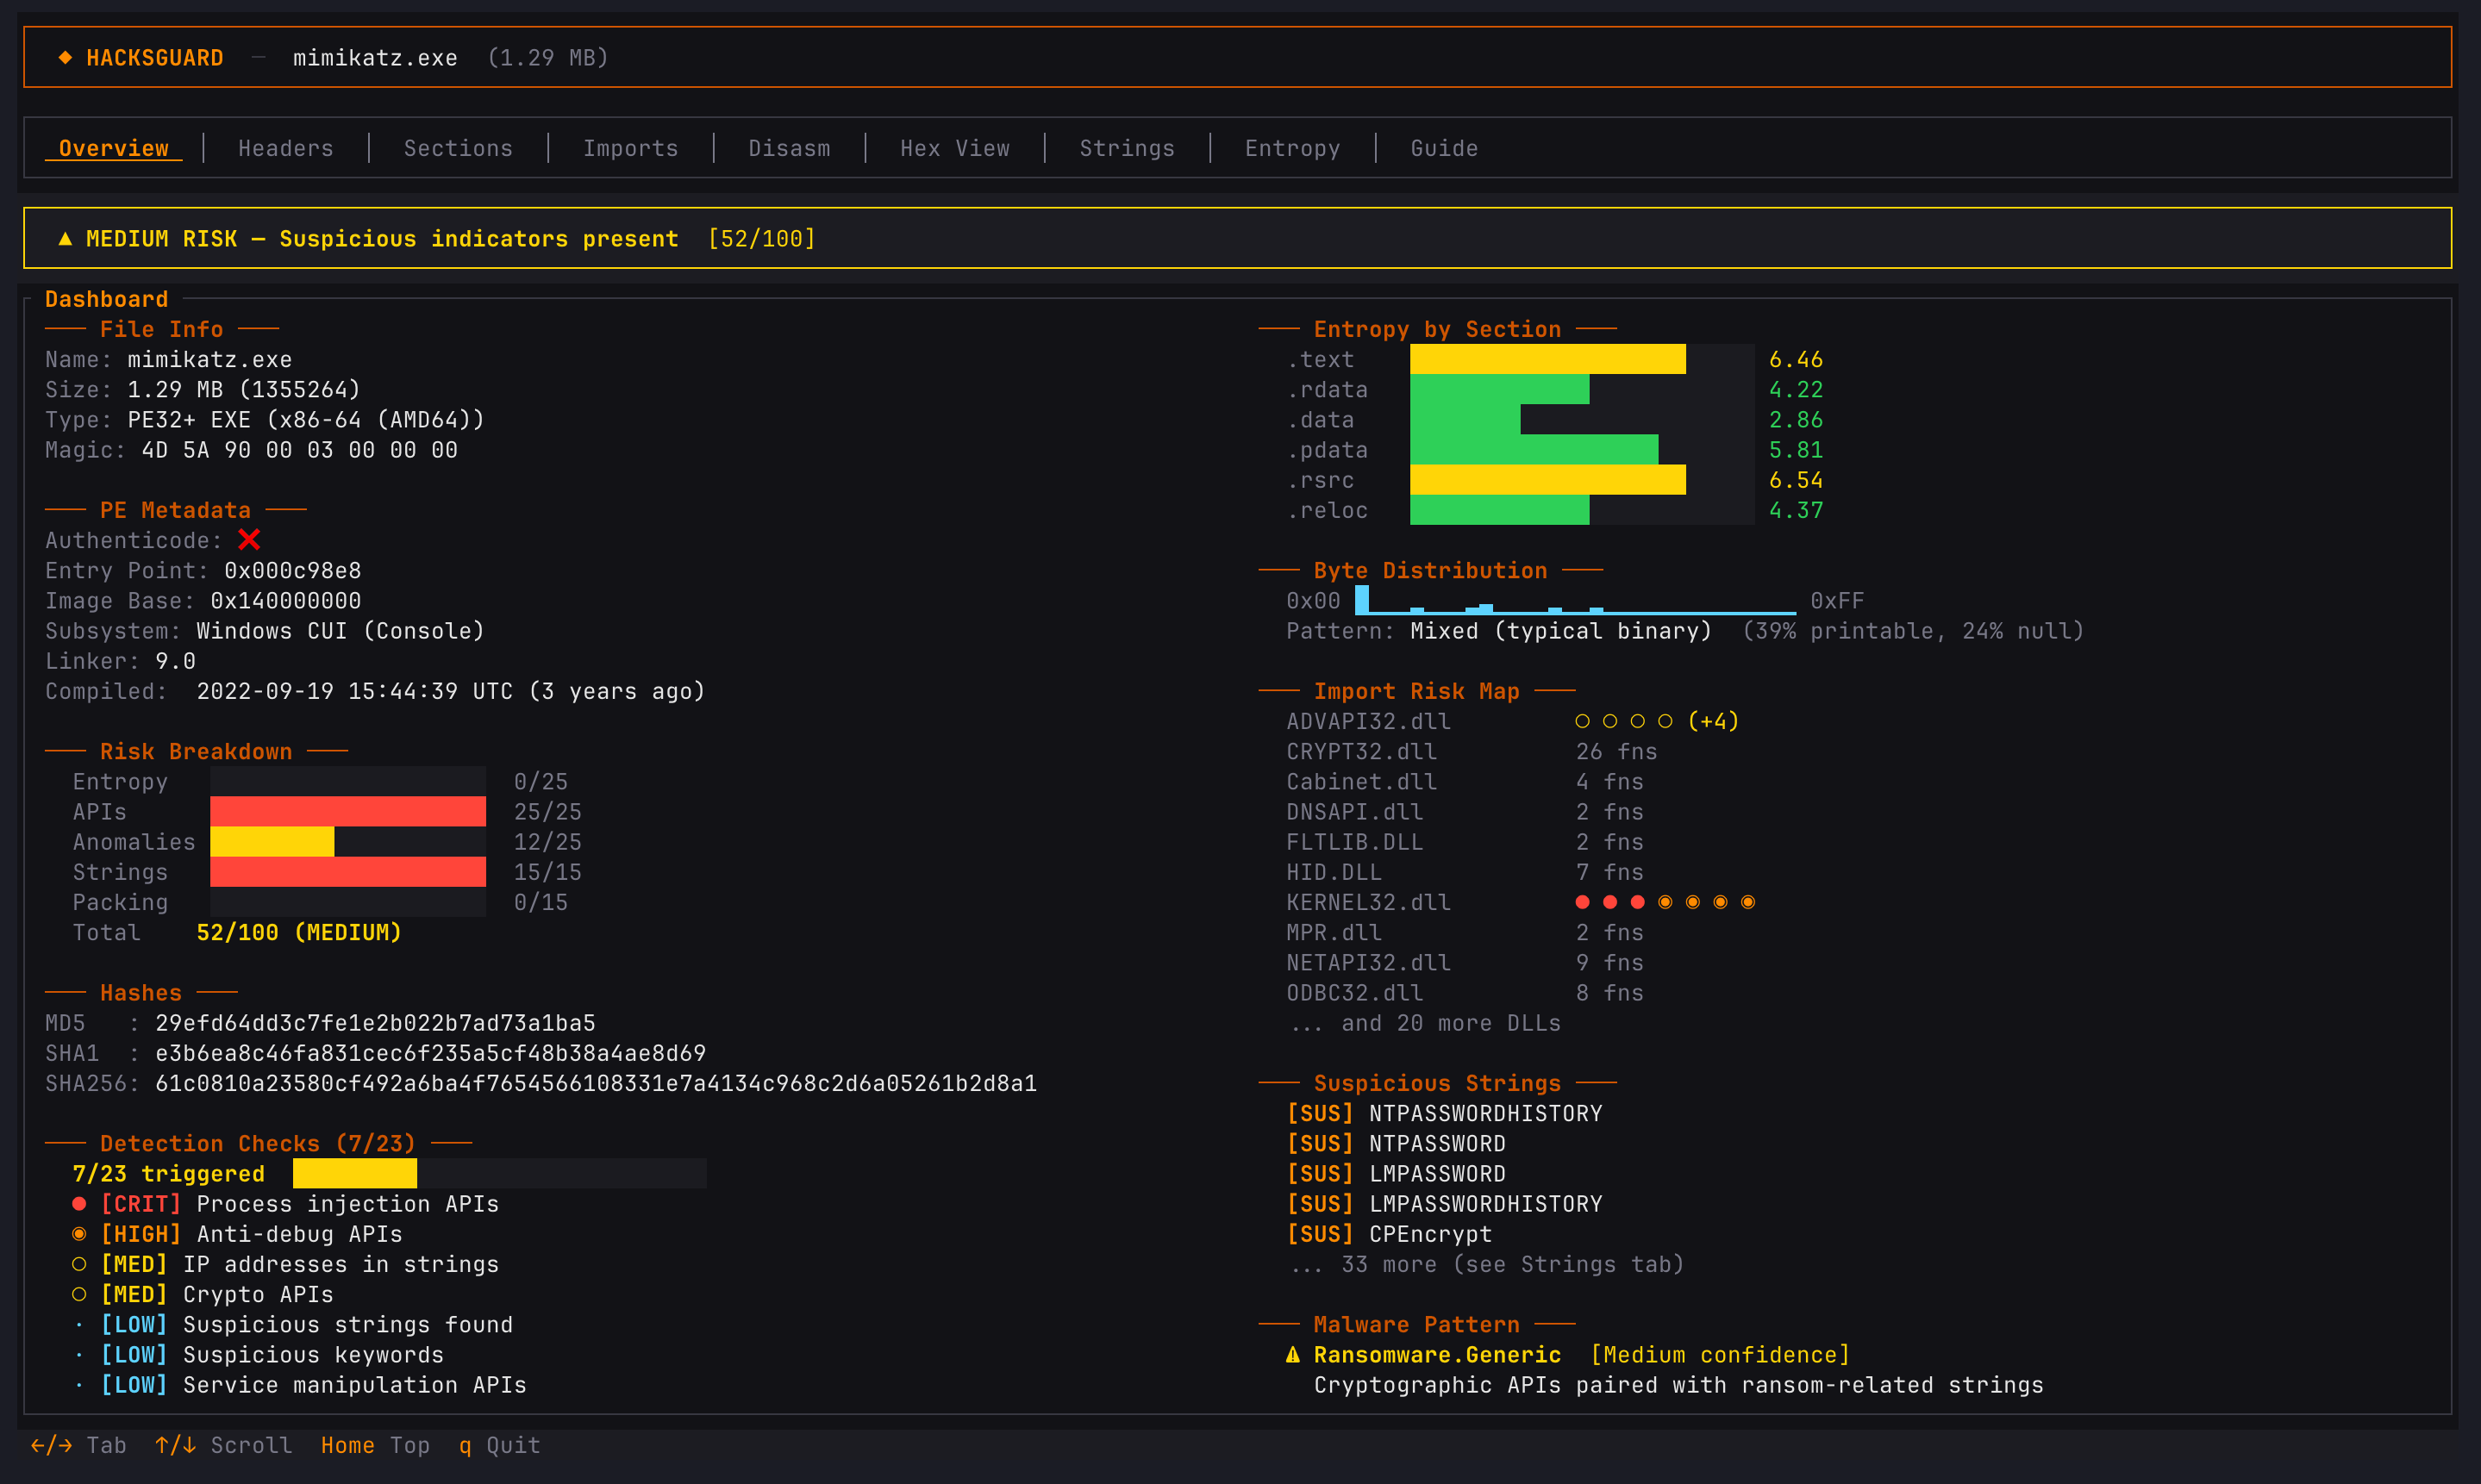
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

Una herramienta de análisis de malware con interfaz TUI, ultrarrápida y multi-hilo, construida en Rust. Incluye análisis profundo de PE, escaneo YARA…

static-analysisreverse-engineeringforensics+2
201hace 1 mes
LeakedHandlesFinder preview

LeakedHandlesFinder

GitHublab52io/leakedhandlesfinder

Herramienta de identificación de handles de procesos de Windows filtrados

privilege-escalationexploitationpenetration-testing+1
298hace 4 años
gustave preview

gustave

GitHubairbus-seclab/gustave

GUSTAVE es una plataforma de fuzzing para kernels de SO embebidos. Está basada en QEMU y AFL (y todos sus hermanos del forkserver). Permite realizar…
embedded-systems-securityfuzzingbinary-analysis
203hace 5 años
r2d2 preview

r2d2

GitHubdnakov/r2d2

🤖🏴‍☠️ plugin de radare2 para GPT-4 🦜. Resuelve crackmes automáticamente 🪄
reverse-engineeringbinary-analysisai-assisted-reversing
276hace 2 años
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Analizador para $LogFile en NTFS

disk-forensicsforensicsdata-recovery+3
218hace 5 meses
idasec preview

idasec

GitHubrobindavid/idasec

Plugin de IDA para ingeniería inversa e interacciones dinámicas con la plataforma Binsec
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
117hace 8 años
elfloader preview

elfloader

GitHubgamozolabs/elfloader

Un aplanador de archivos ELF independiente de la arquitectura para shellcode

payload-generationreverse-engineeringshellcode+1
234hace 4 años
Anterior1…293031…93Siguiente








