
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 9h 40m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 8h 48m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 13h 32m
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 7h 19m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 6 días
angr preview#6

angr

GitHubangr/angr
9.0khace 1 día
capa preview#7

capa

GitHubmandiant/capa
6.1khace 10h 9m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 11h 1m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 2 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 26 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1662 resultados
choronzon preview

choronzon

GitHubcensus/choronzon

Un fuzzer evolutivo basado en conocimiento
vulnerability-analysisexploitationfuzzing+1
272hace 10 años
findyara-ida preview

findyara-ida

GitHuboalabs/findyara-ida

Plugin de Python para IDA para escanear binarios con reglas Yara

static-analysisvulnerability-analysisreverse-engineering+2
184hace 4 años
disrobe preview

disrobe

GitHub1-3-7/disrobe

Suite CLI en Rust que descompila estáticamente, desofusca y desempaqueta código nativo, bytecode, scripts, firmware y paquetes de aplicaciones en más…
android-securitystatic-analysisreverse-engineering+4
168hace 13 días
fuzzuf preview

fuzzuf

GitHubfuzzuf/fuzzuf

Marco de fuzzing modular con un DSL (HierarFlow) para componer bucles de fuzzing a partir de primitivas reutilizables. Compatible con AFL, libFuzzer,…
vulnerability-analysisfuzzingpenetration-testing+2
385hace 2 años
awesome-reverse-engineering-and-malware-analysis preview

awesome-reverse-engineering-and-malware-analysis

GitHubzx41r/awesome-reverse-engineering-and-malware-analysis

Un mapa verificado de ingeniería inversa y análisis de malware. Desensambladores, desempaquetado, desarrollo de exploits, fuzzing, DFIR y los…
reverse-engineeringfuzzingmalware-analysis+8
82hace 14 días
mtk_bp preview

mtk_bp

GitHubnccgroup/mtk_bp

Herramientas para analizar y realizar ingeniería inversa del firmware de banda base de MediaTek, incluida la extracción de archivos, el análisis de…

embedded-systems-securitystatic-analysisreverse-engineering+4
76hace 27 días
NimGetSyscallStub preview

NimGetSyscallStub

GitHubs3cur3th1ssh1t/nimgetsyscallstub

Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…
payload-generationexploitationshellcode+2
232hace 4 años
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Juguetes scripts para jugar con la API JS de WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
244hace 2 años
SAFE preview

SAFE

GitHubgadiluna/safe

SAFE: Embeddings de funciones auto-atentivos para similitud binaria

reverse-engineeringbinary-analysismachine-learning+1
176hace 3 años
rdx preview

rdx

GitHubch0pin/rdx

A native APK and DEX decompiler written in Rust
android-securitystatic-analysiscode-analysis+6
163hace 3 días
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

Seminarios web técnicos sobre ingeniería inversa, análisis de malware y protección de software.
reverse-engineeringmalware-analysisbinary-analysis+7
153hace 1 mes
frida-extract preview

frida-extract

GitHuboalabs/frida-extract

Herramienta de extracción basada en Frida.re para RunPE (y MapViewOfSection)
dynamic-analysis-sandboxingreverse-engineeringforensics+3
114hace 9 años
redexer preview

redexer

GitHubplum-umd/redexer

El marco de instrumentación binaria Redexer para bytecode Dalvik
android-securitystatic-analysisdynamic-analysis-sandboxing+4
174hace 5 años
inhale preview

inhale

GitHubnetspooky/inhale

Una herramienta de análisis y clasificación de malware.
static-analysishash-analysisforensics+3
191hace 5 años
CVE-2025-21298 preview

CVE-2025-21298

GitHubynwarcs/cve-2025-21298

Prueba de concepto y detalles para CVE-2025-21298

memory-forensicsvulnerability-analysisexploitation+2
197hace 1 año
oregami preview

oregami

GitHubshemesh999/oregami

Plugins y scripts de IDA para analizar el marco de uso de registros
static-analysisreverse-engineeringdebuggers+1
182hace 7 meses
HookDump preview

HookDump

GitHubzeroperil/hookdump

Detección de hooks de productos de seguridad
defensive-toolsbinary-analysisred-teaming
325hace 5 años
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

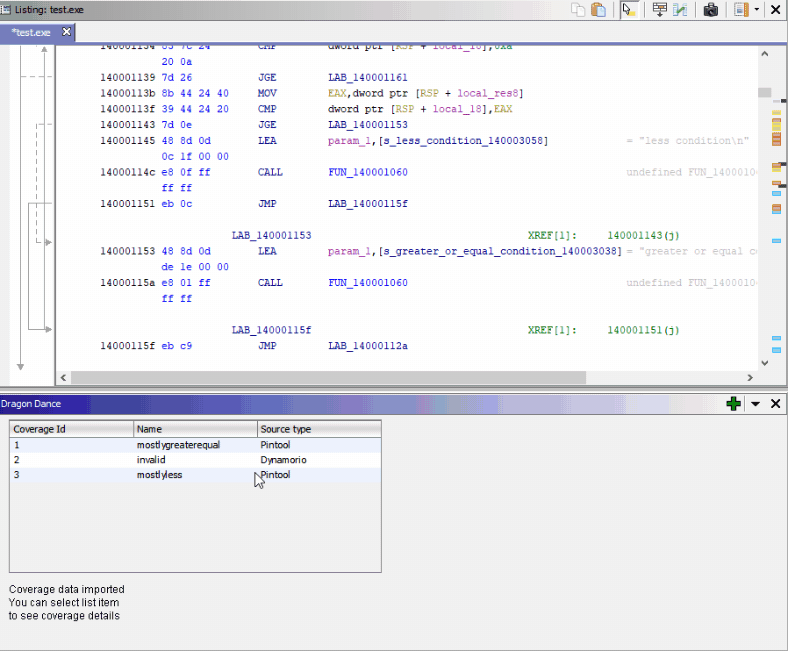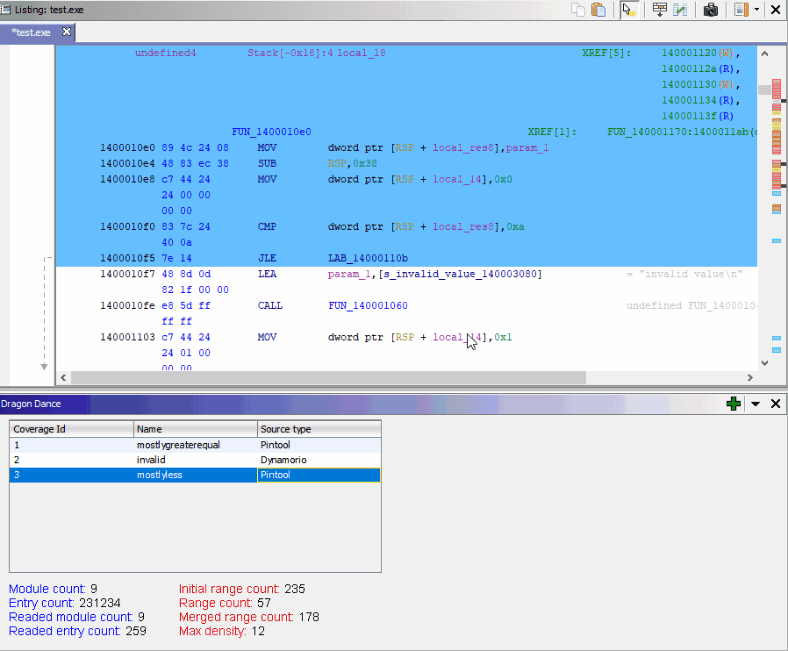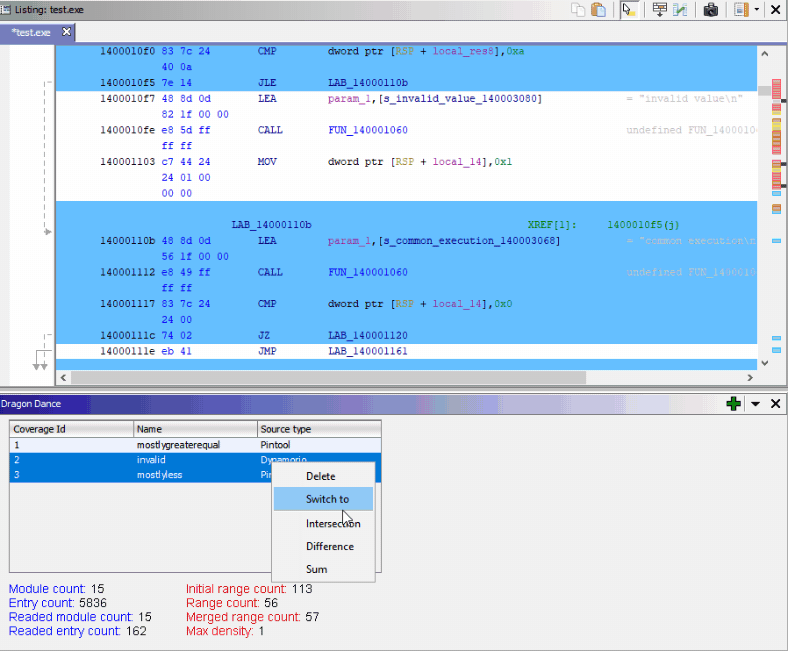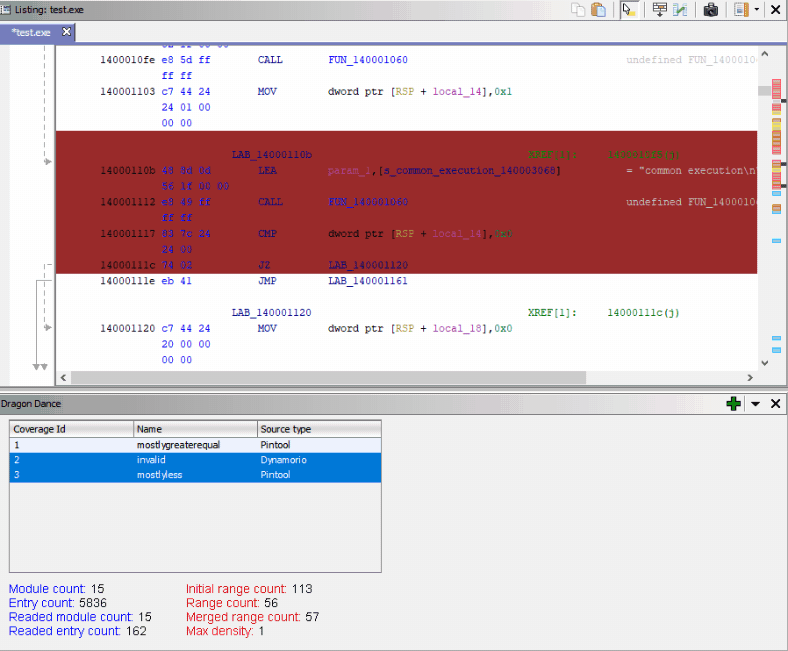
Plugin visualizador de cobertura de código binario para Ghidra

dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
300hace 5 años
Anterior1…282930…93Siguiente








