
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 20 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 19h 38m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 2h 12m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 1 día
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 1 día
angr preview#6

angr

GitHubangr/angr
9.0khace 1 día
capa preview#7

capa

GitHubmandiant/capa
6.1khace 9 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 15h 18m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 4 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 21 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1649 resultados
maat preview

maat

GitHubtrailofbits/maat

Marco de trabajo de ejecución simbólica dinámica y análisis binario con análisis de flujo de datos (taint analysis), resolución de restricciones,…

dynamic-analysis-sandboxingreverse-engineeringfuzzing+1
650hace 5 meses
binder-trace preview

binder-trace

GitHubfoundryzero/binder-trace

Binder Trace es una herramienta para interceptar y analizar mensajes de Binder de Android. Piense en ello como "Wireshark para Binder".
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
766hace 1 año
DbgShell preview

DbgShell

GitHubmicrosoft/dbgshell

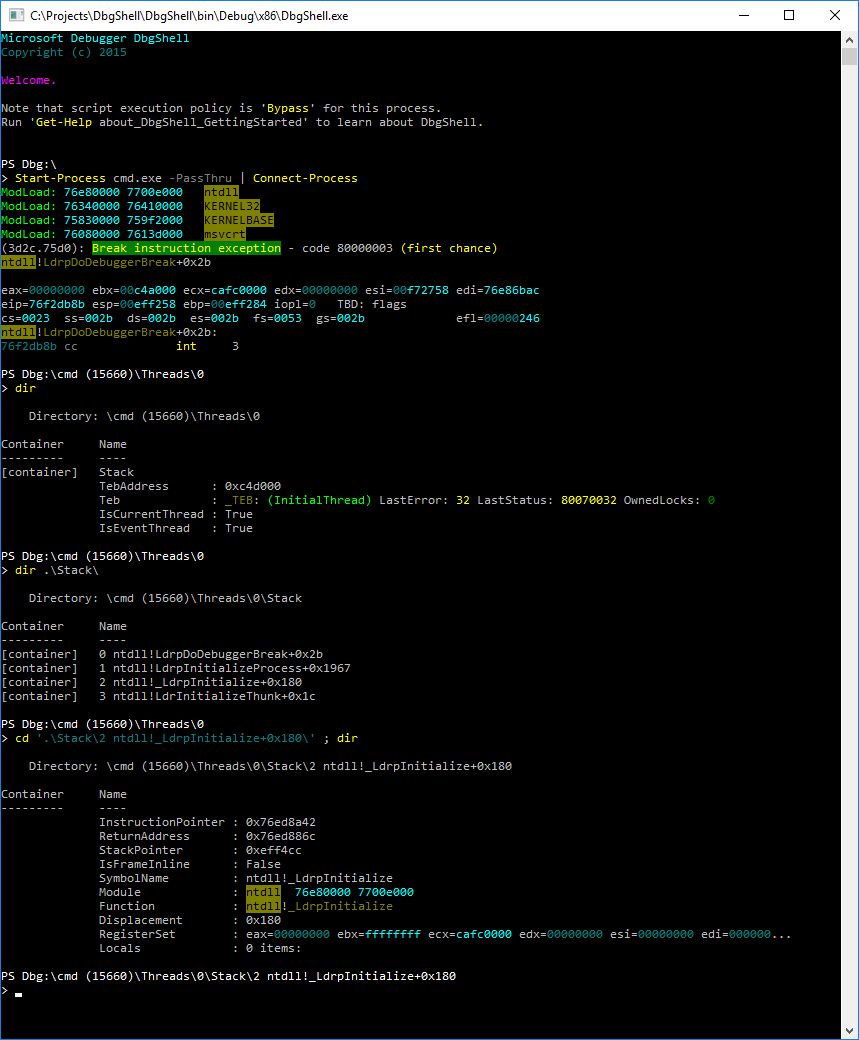
Un front-end de PowerShell para el motor del depurador de Windows.
reverse-engineeringscripting-automationdebuggers+2
698hace 2 años
idenLib preview

idenLib

GitHubsecrary/idenlib

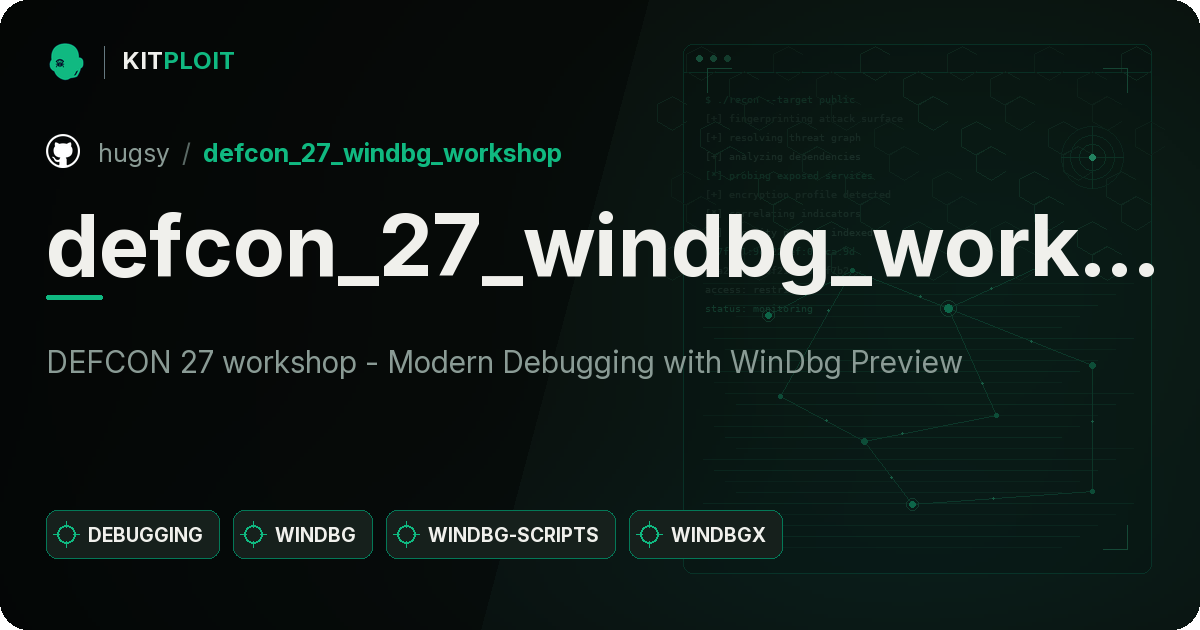
idenLib - Identificación de Funciones de Biblioteca [Este proyecto ya no se mantiene]
static-analysisreverse-engineeringdebuggers+2
394hace 7 años
defcon_27_windbg_workshop preview

defcon_27_windbg_workshop

GitHubhugsy/defcon_27_windbg_workshop

Taller DEFCON 27 - Depuración moderna con WinDbg Preview
vulnerability-analysisexploitationreverse-engineering+5
748hace 1 año
binlex preview

binlex

GitHubc3rb3ru5d3d53c/binlex

Un framework de lexer de rasgos genéticos binarios
static-analysiscode-analysishash-analysis+4
598hace 5 meses
MiniVisorPkg preview

MiniVisorPkg

GitHubtandasat/minivisorpkg

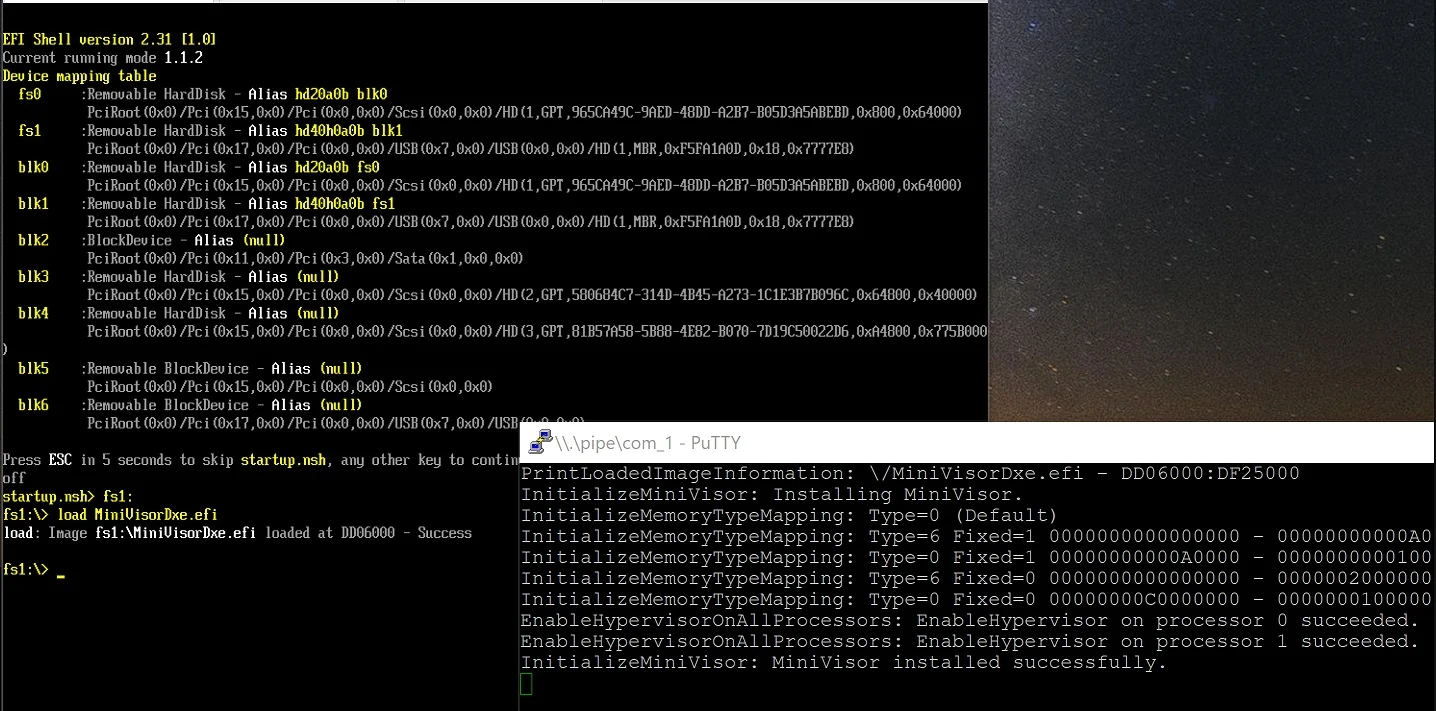
El hipervisor UEFI de investigación que admite el arranque de un sistema operativo.
defensive-toolsreverse-engineeringsecurity-virtualization+5
765hace 2 años
difuze preview

difuze

GitHubucsb-seclab/difuze

Fuzzer para controladores del kernel de Linux
android-securityvulnerability-analysisfuzzing+1
385hace 4 años
ReverseKit preview

ReverseKit

GitHubzer0condition/reversekit

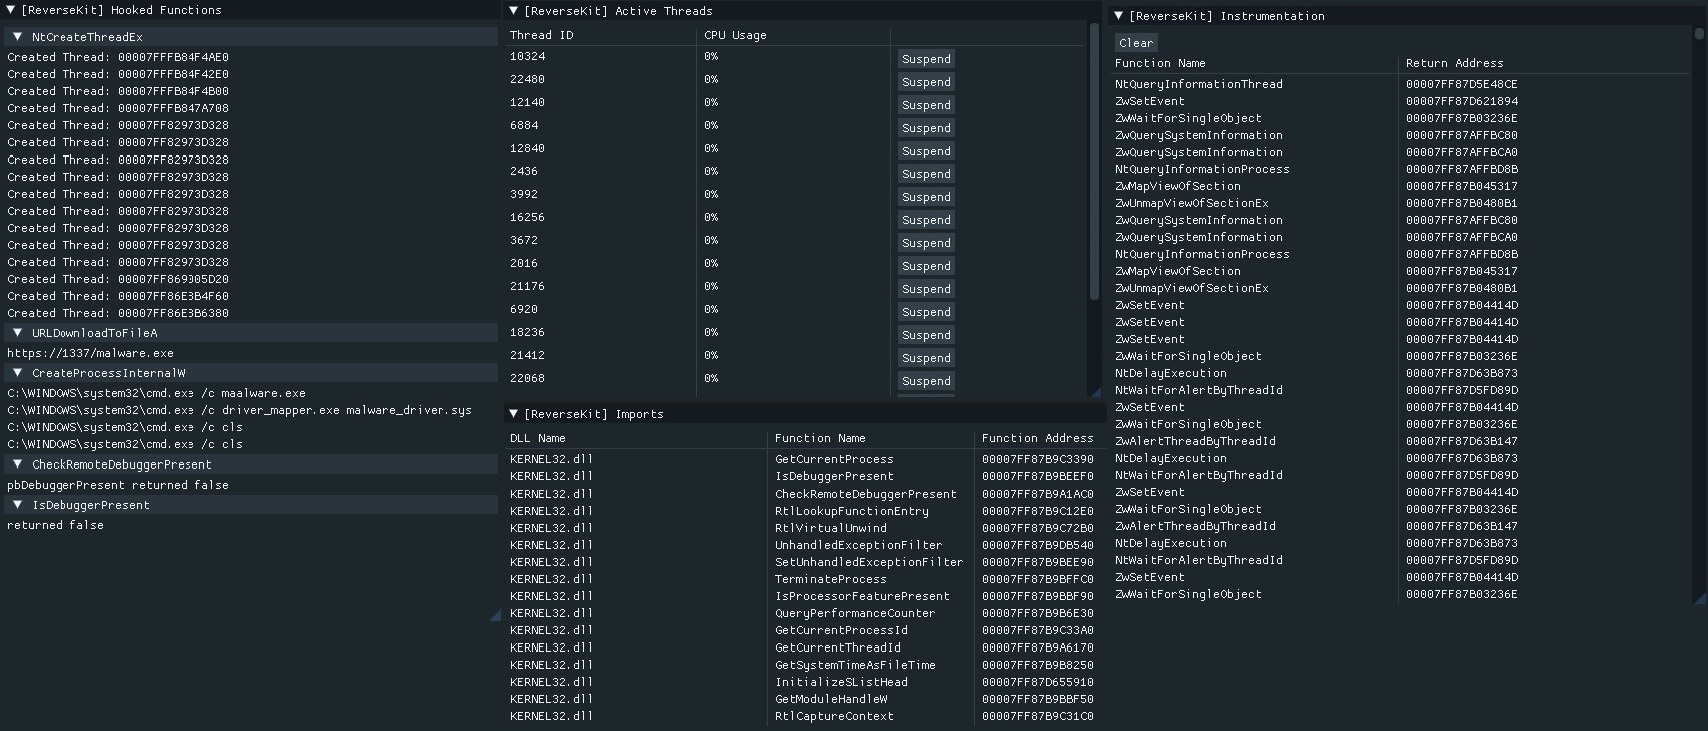
Kit de herramientas de ingeniería inversa dinámica x64
dynamic-code-analysisreverse-engineeringmalware-analysis+1
771hace 3 años
BootStomp preview

BootStomp

GitHubucsb-seclab/bootstomp

BootStomp: un buscador de vulnerabilidades de bootloader
android-securityvulnerability-analysisexploitation+3
416hace 8 años
apk-medit preview

apk-medit

GitHubsterrasec/apk-medit

herramienta de búsqueda y parcheo en memoria para APK debuggable sin root y NDK

android-securitymemory-forensicspenetration-testing+2
431hace 1 mes
pwn-hisilicon-dvr preview

pwn-hisilicon-dvr

GitHubtothi/pwn-hisilicon-dvr

Exploit de prueba de concepto y divulgación de vulnerabilidad para dispositivos DVR/NVR HiSilicon hi3520d. Demuestra RCE a través de la interfaz web,…
embedded-systems-securitypassword-crackingiot-security+8
383hace 3 años
iblessing preview

iblessing

GitHubsoulghost/iblessing

iblessing es un kit de herramientas de explotación de seguridad para iOS, que incluye principalmente recopilación de información de aplicaciones,…
static-analysisdynamic-analysis-sandboxingios-security+5
684hace 4 años
smack preview

smack

GitHubsmackers/smack

Cadena de herramientas modular de verificación de software que traduce LLVM IR al lenguaje de verificación intermedio Boogie para la verificación de…
static-analysiscode-analysisdynamic-code-analysis+1
448hace 3 meses
PELoader preview

PELoader

GitHubhagrid29/peloader

Cargador de PE con varias técnicas de inyección de shellcode
exploitationshellcodepost-exploitation+4
455hace 4 años
idasql preview

idasql

GitHuballthingsida/idasql

Ingeniería inversa de Vibe con IDA Pro: una interfaz para IDA en SQL mediante tablas virtuales en vivo. ¡No dejes que las apariencias te engañen! :)

static-analysisreverse-engineeringdebuggers+4
363hace 20 días
phantom-frida preview

phantom-frida

GitHubtheqmaks/phantom-frida

Compila el servidor Frida anti-detección desde el código fuente. ~90 parches que cubren 16 vectores de detección, compilaciones automáticas semanales…
android-securitydynamic-analysis-sandboxingpayload-generation+7
360hace 3 meses
ane preview

ane

GitHubeiln/ane

Controlador del kernel de Linux y biblioteca de espacio de usuario sometidos a ingeniería inversa para el Apple Neural Engine (ANE), que permiten el…


embedded-systems-securityreverse-engineeringhardware-security+3
541hace 2 años
Anterior1…192021…92Siguiente







