
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 noobpk/frida-ios-hook
Una herramienta que te ayuda a rastrear fácilmente clases, funciones y modificar los valores de retorno de métodos en la plataforma iOS
 equifox/ksdumper
Volcado de procesos utilizando el poder del espacio del kernel !
 gjduck/e9patch
Una potente herramienta de reescritura binaria estática
 openrce/paimei
Un framework de ingeniería inversa escrito en Python.
 symgraph/idassist
Plugin de Ingeniería Inversa Impulsado por IA para IDA Pro
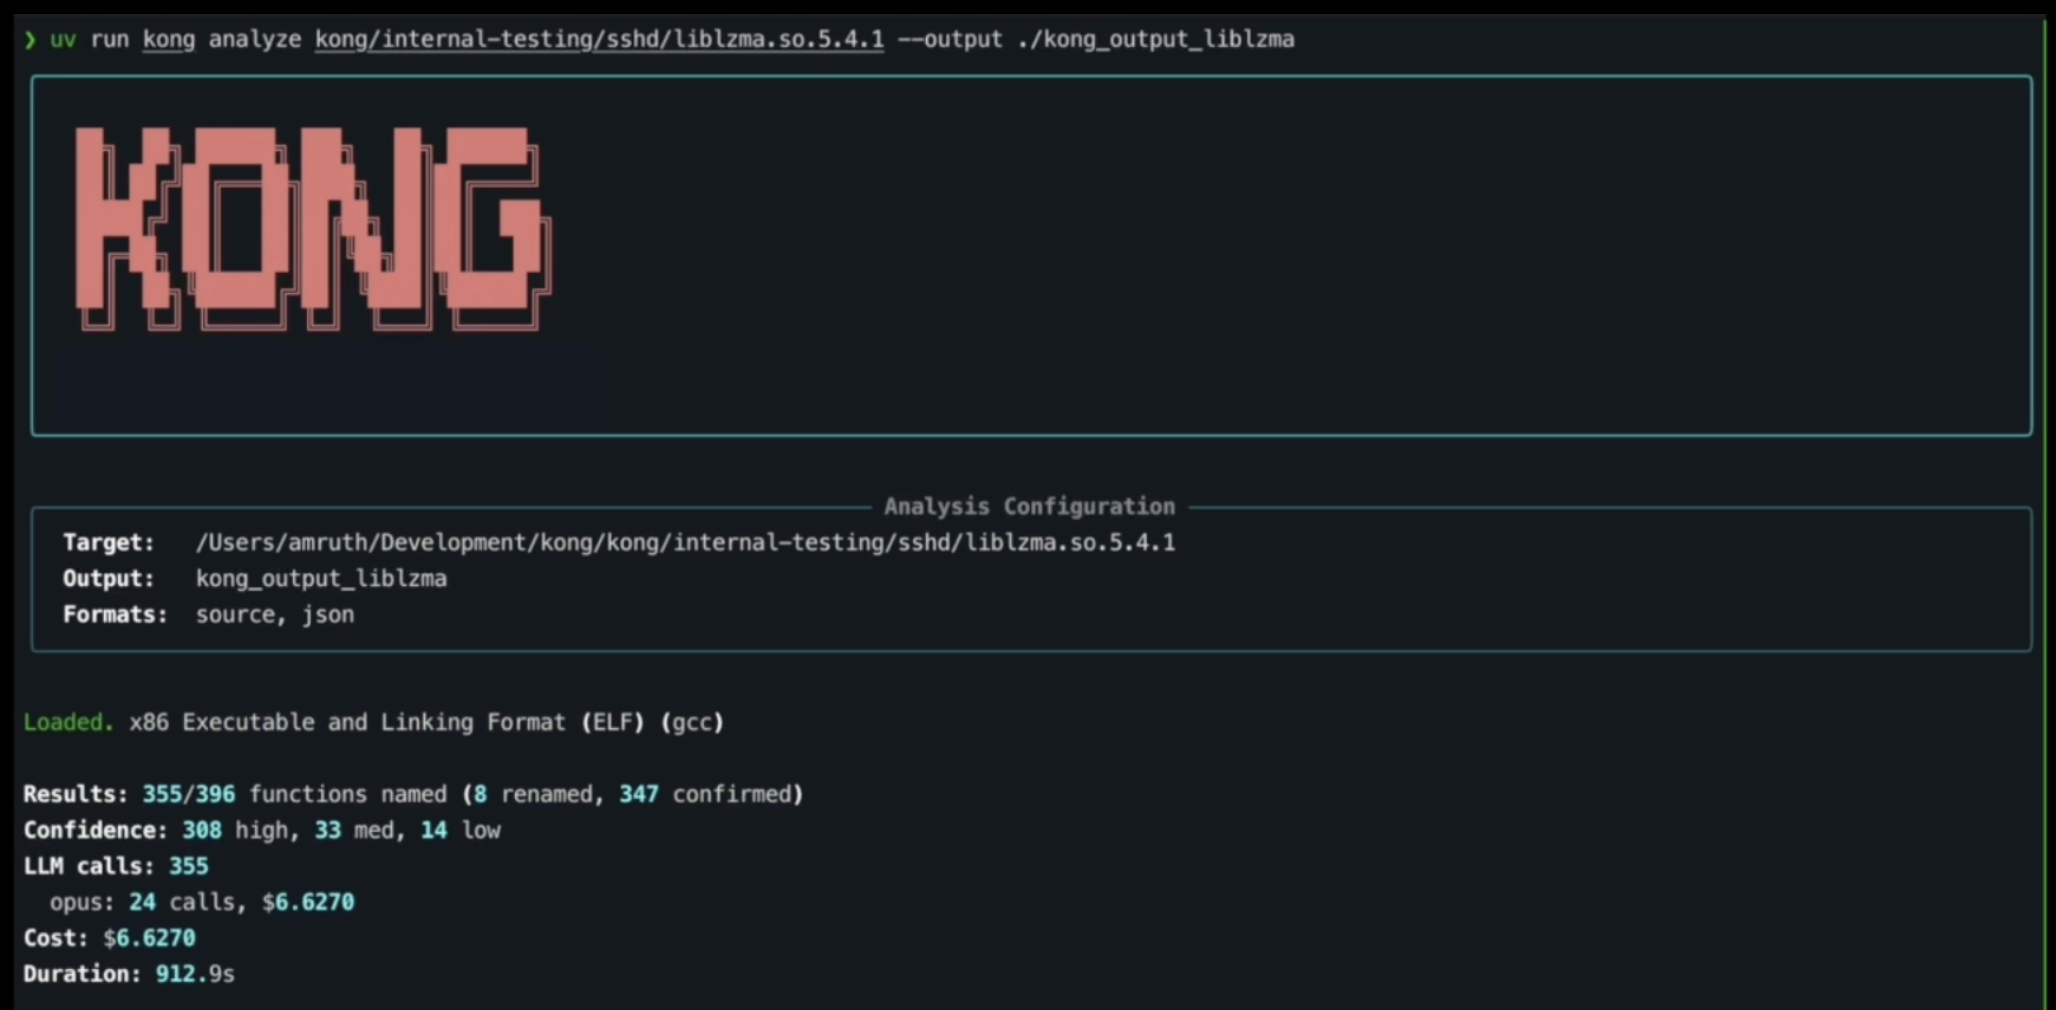 amruth-sn/kong
El primer agente de ingeniería inversa del mundo.
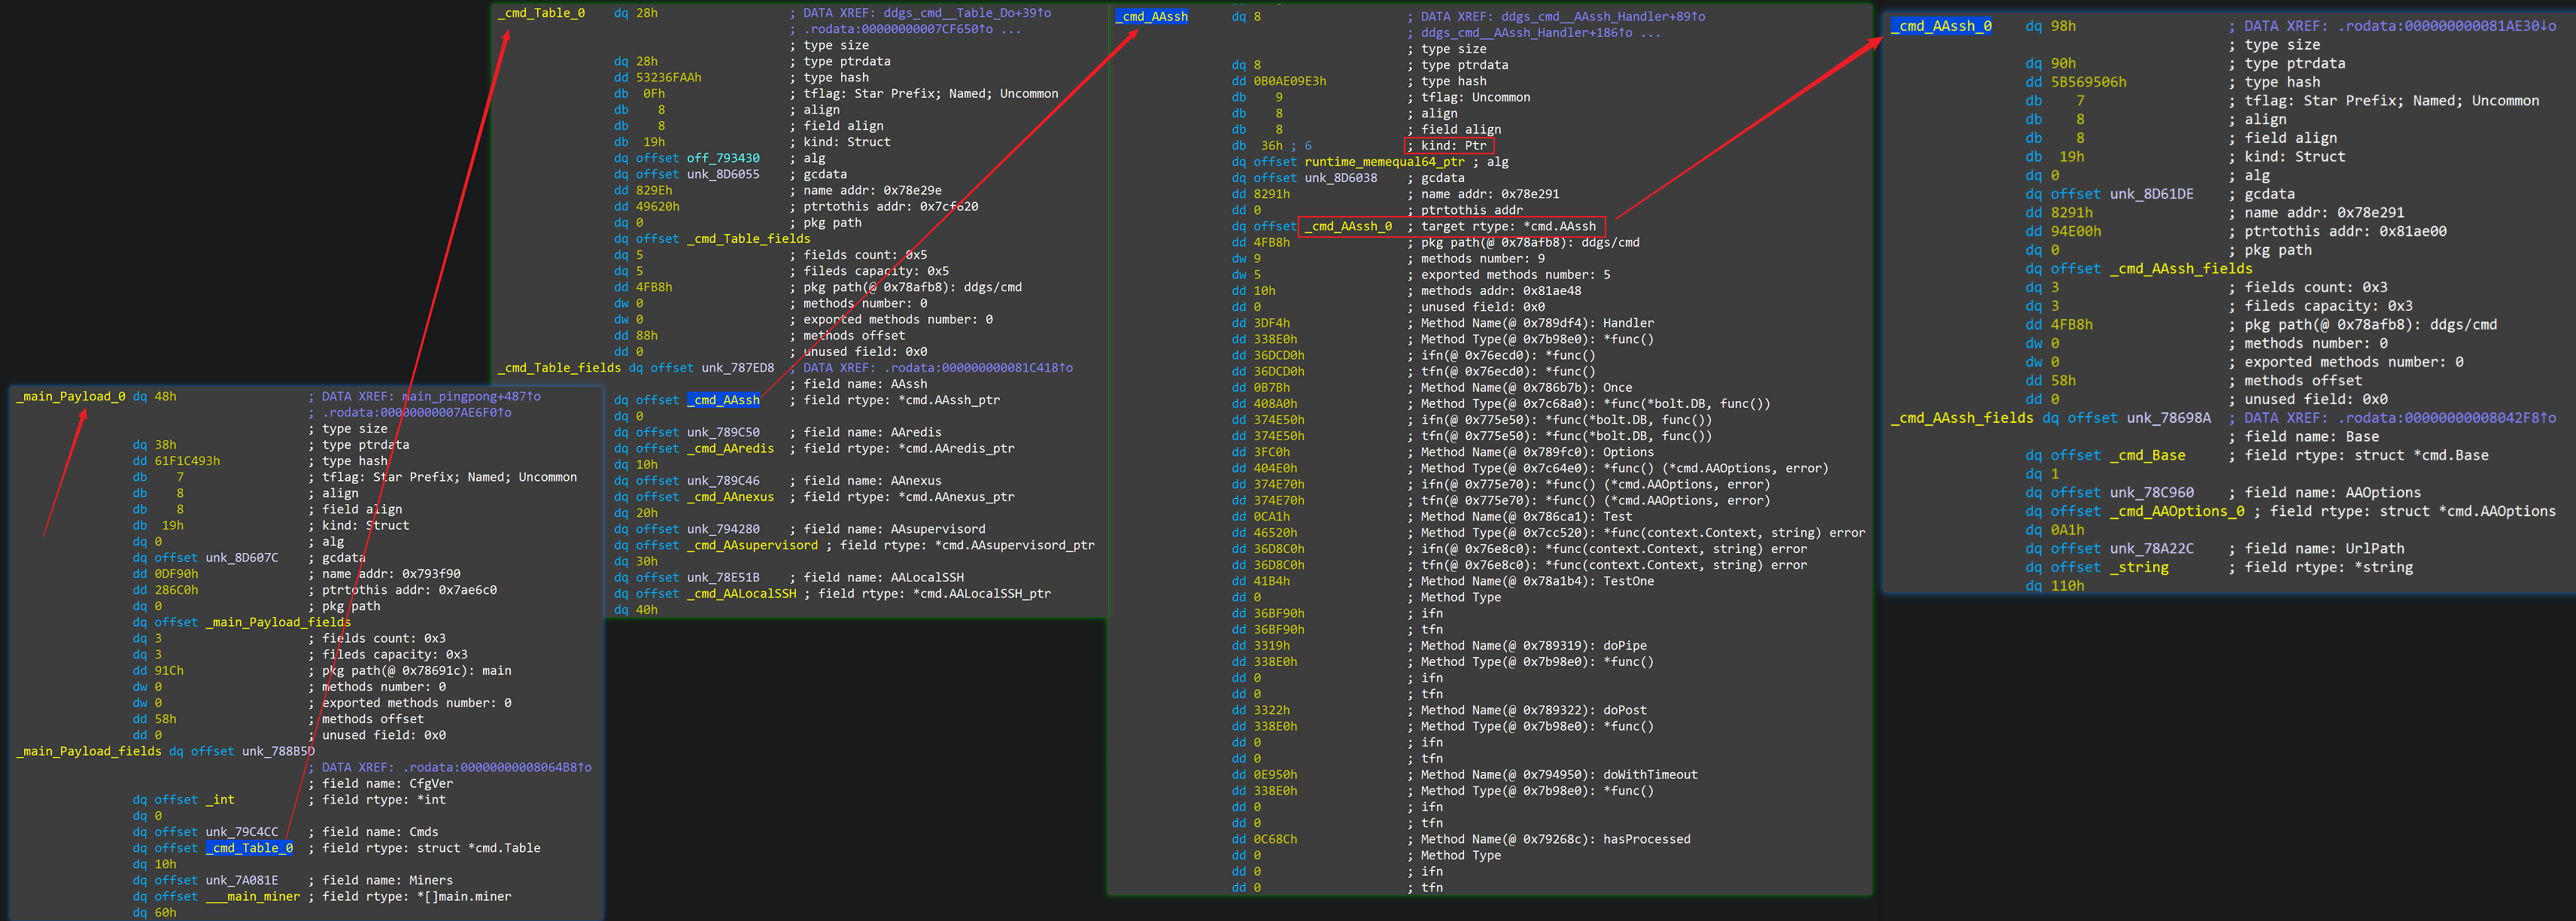 0xjiayu/go_parser
Otro analizador de binarios Golang para IDAPro
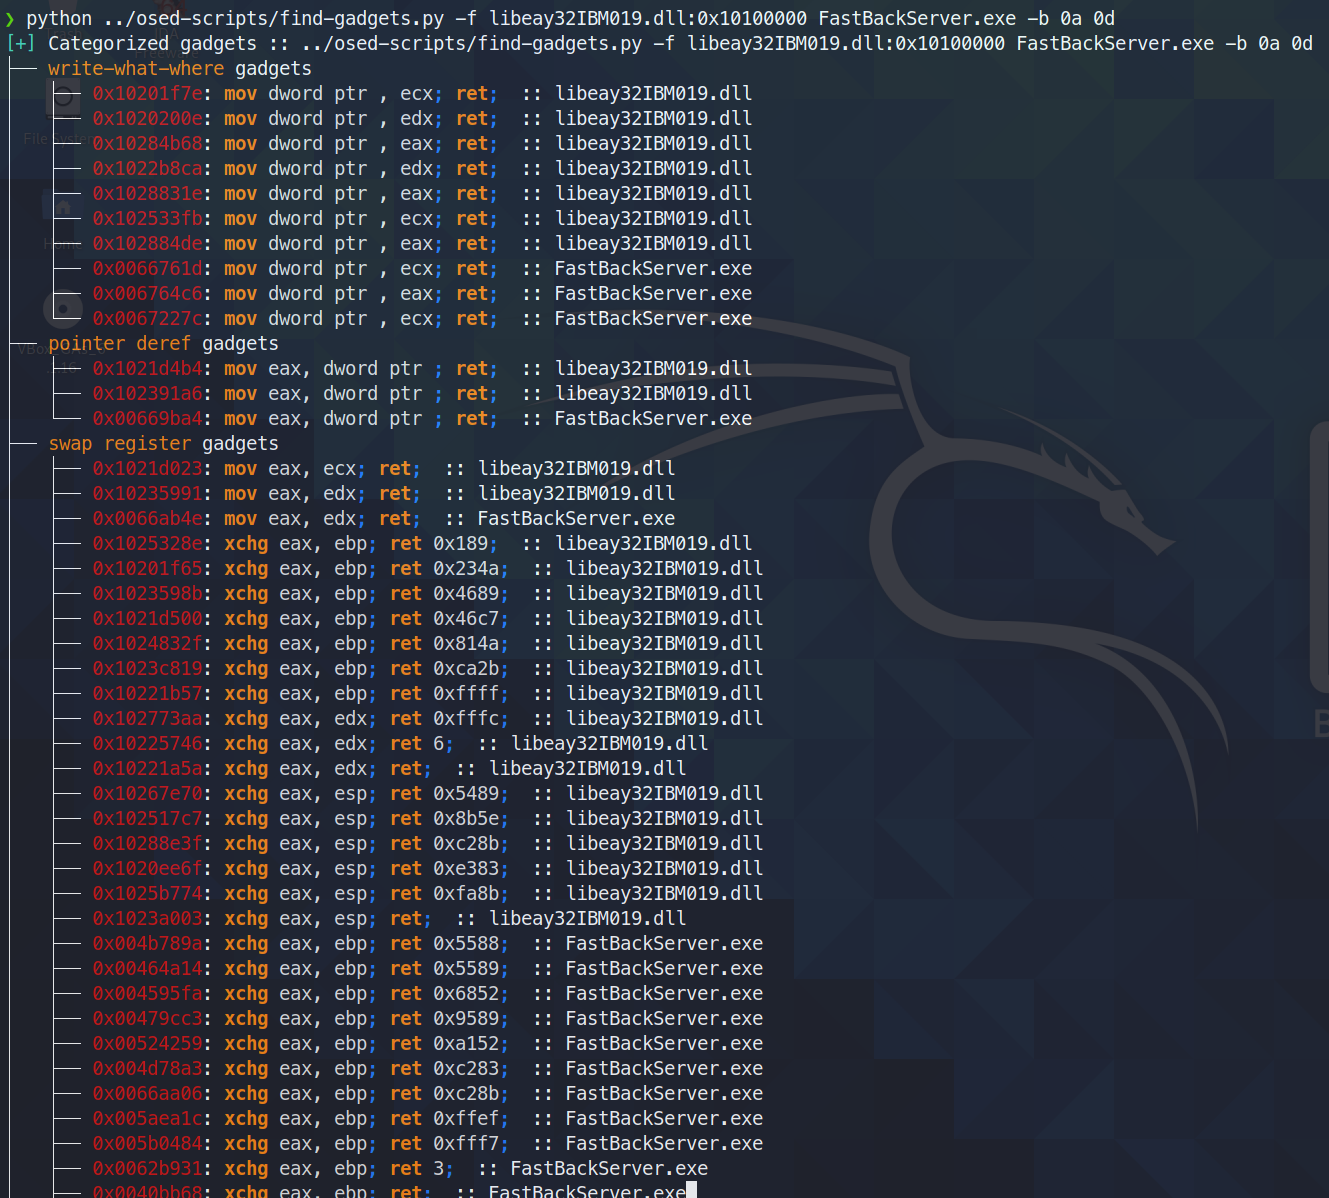 epi052/osed-scripts
herramientas personalizadas para el curso Windows Usermode Exploit Dev de Offensive Security (OSED)
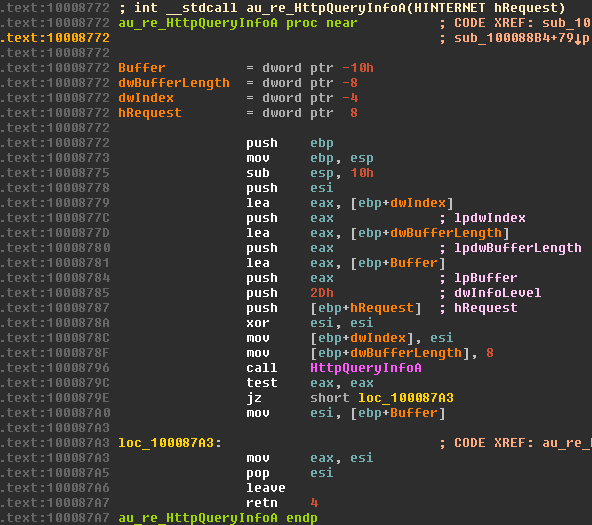 a1ext/auto_re
Plugin de renombrado automático de IDA PRO con soporte de etiquetado
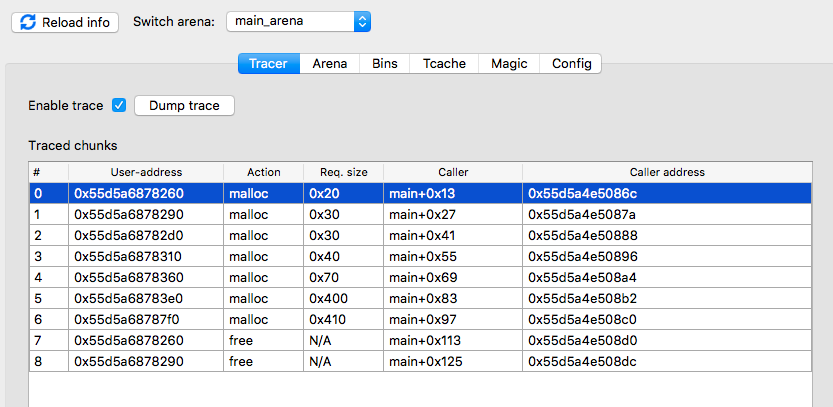 danigargu/heap-viewer
Plugin de IDA Pro para examinar el heap de glibc, enfocado en el desarrollo de exploits.
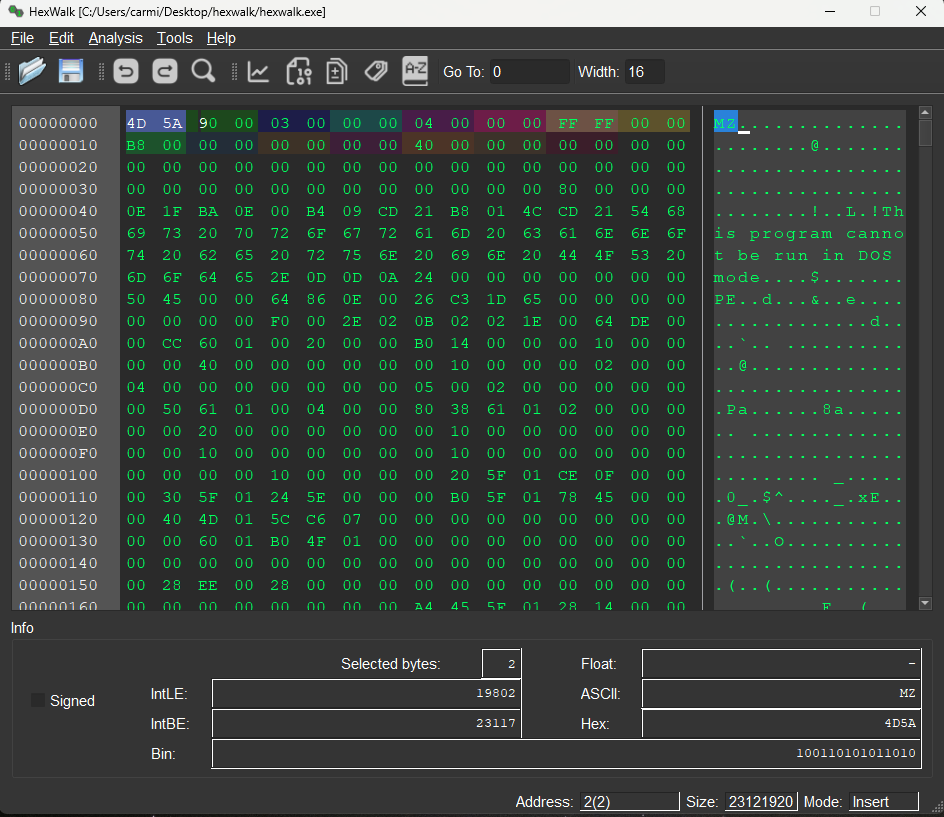 gcarmix/hexwalk
Visor/Editor/Analizador hexadecimal compatible con Linux/Windows/MacOS
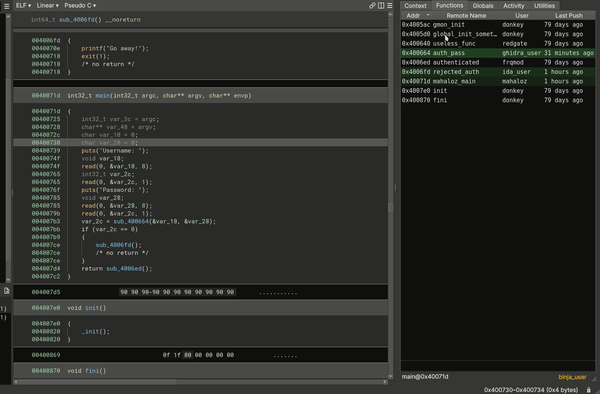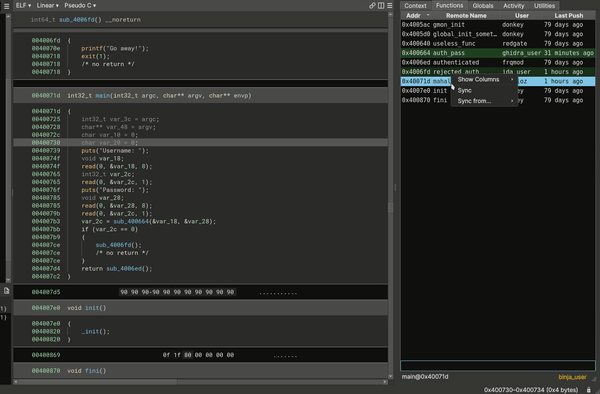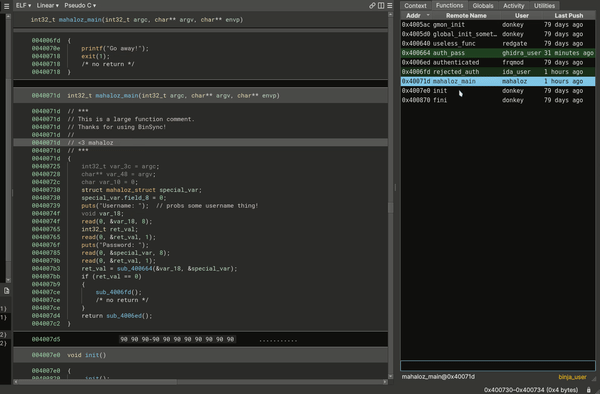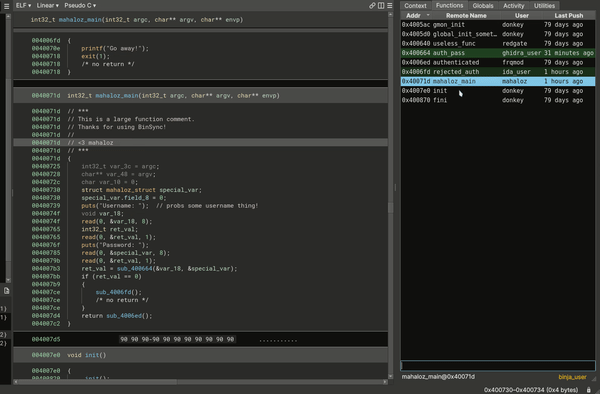 binsync/binsync
Un plugin de ingeniería inversa para la colaboración entre descompiladores, construido sobre git.
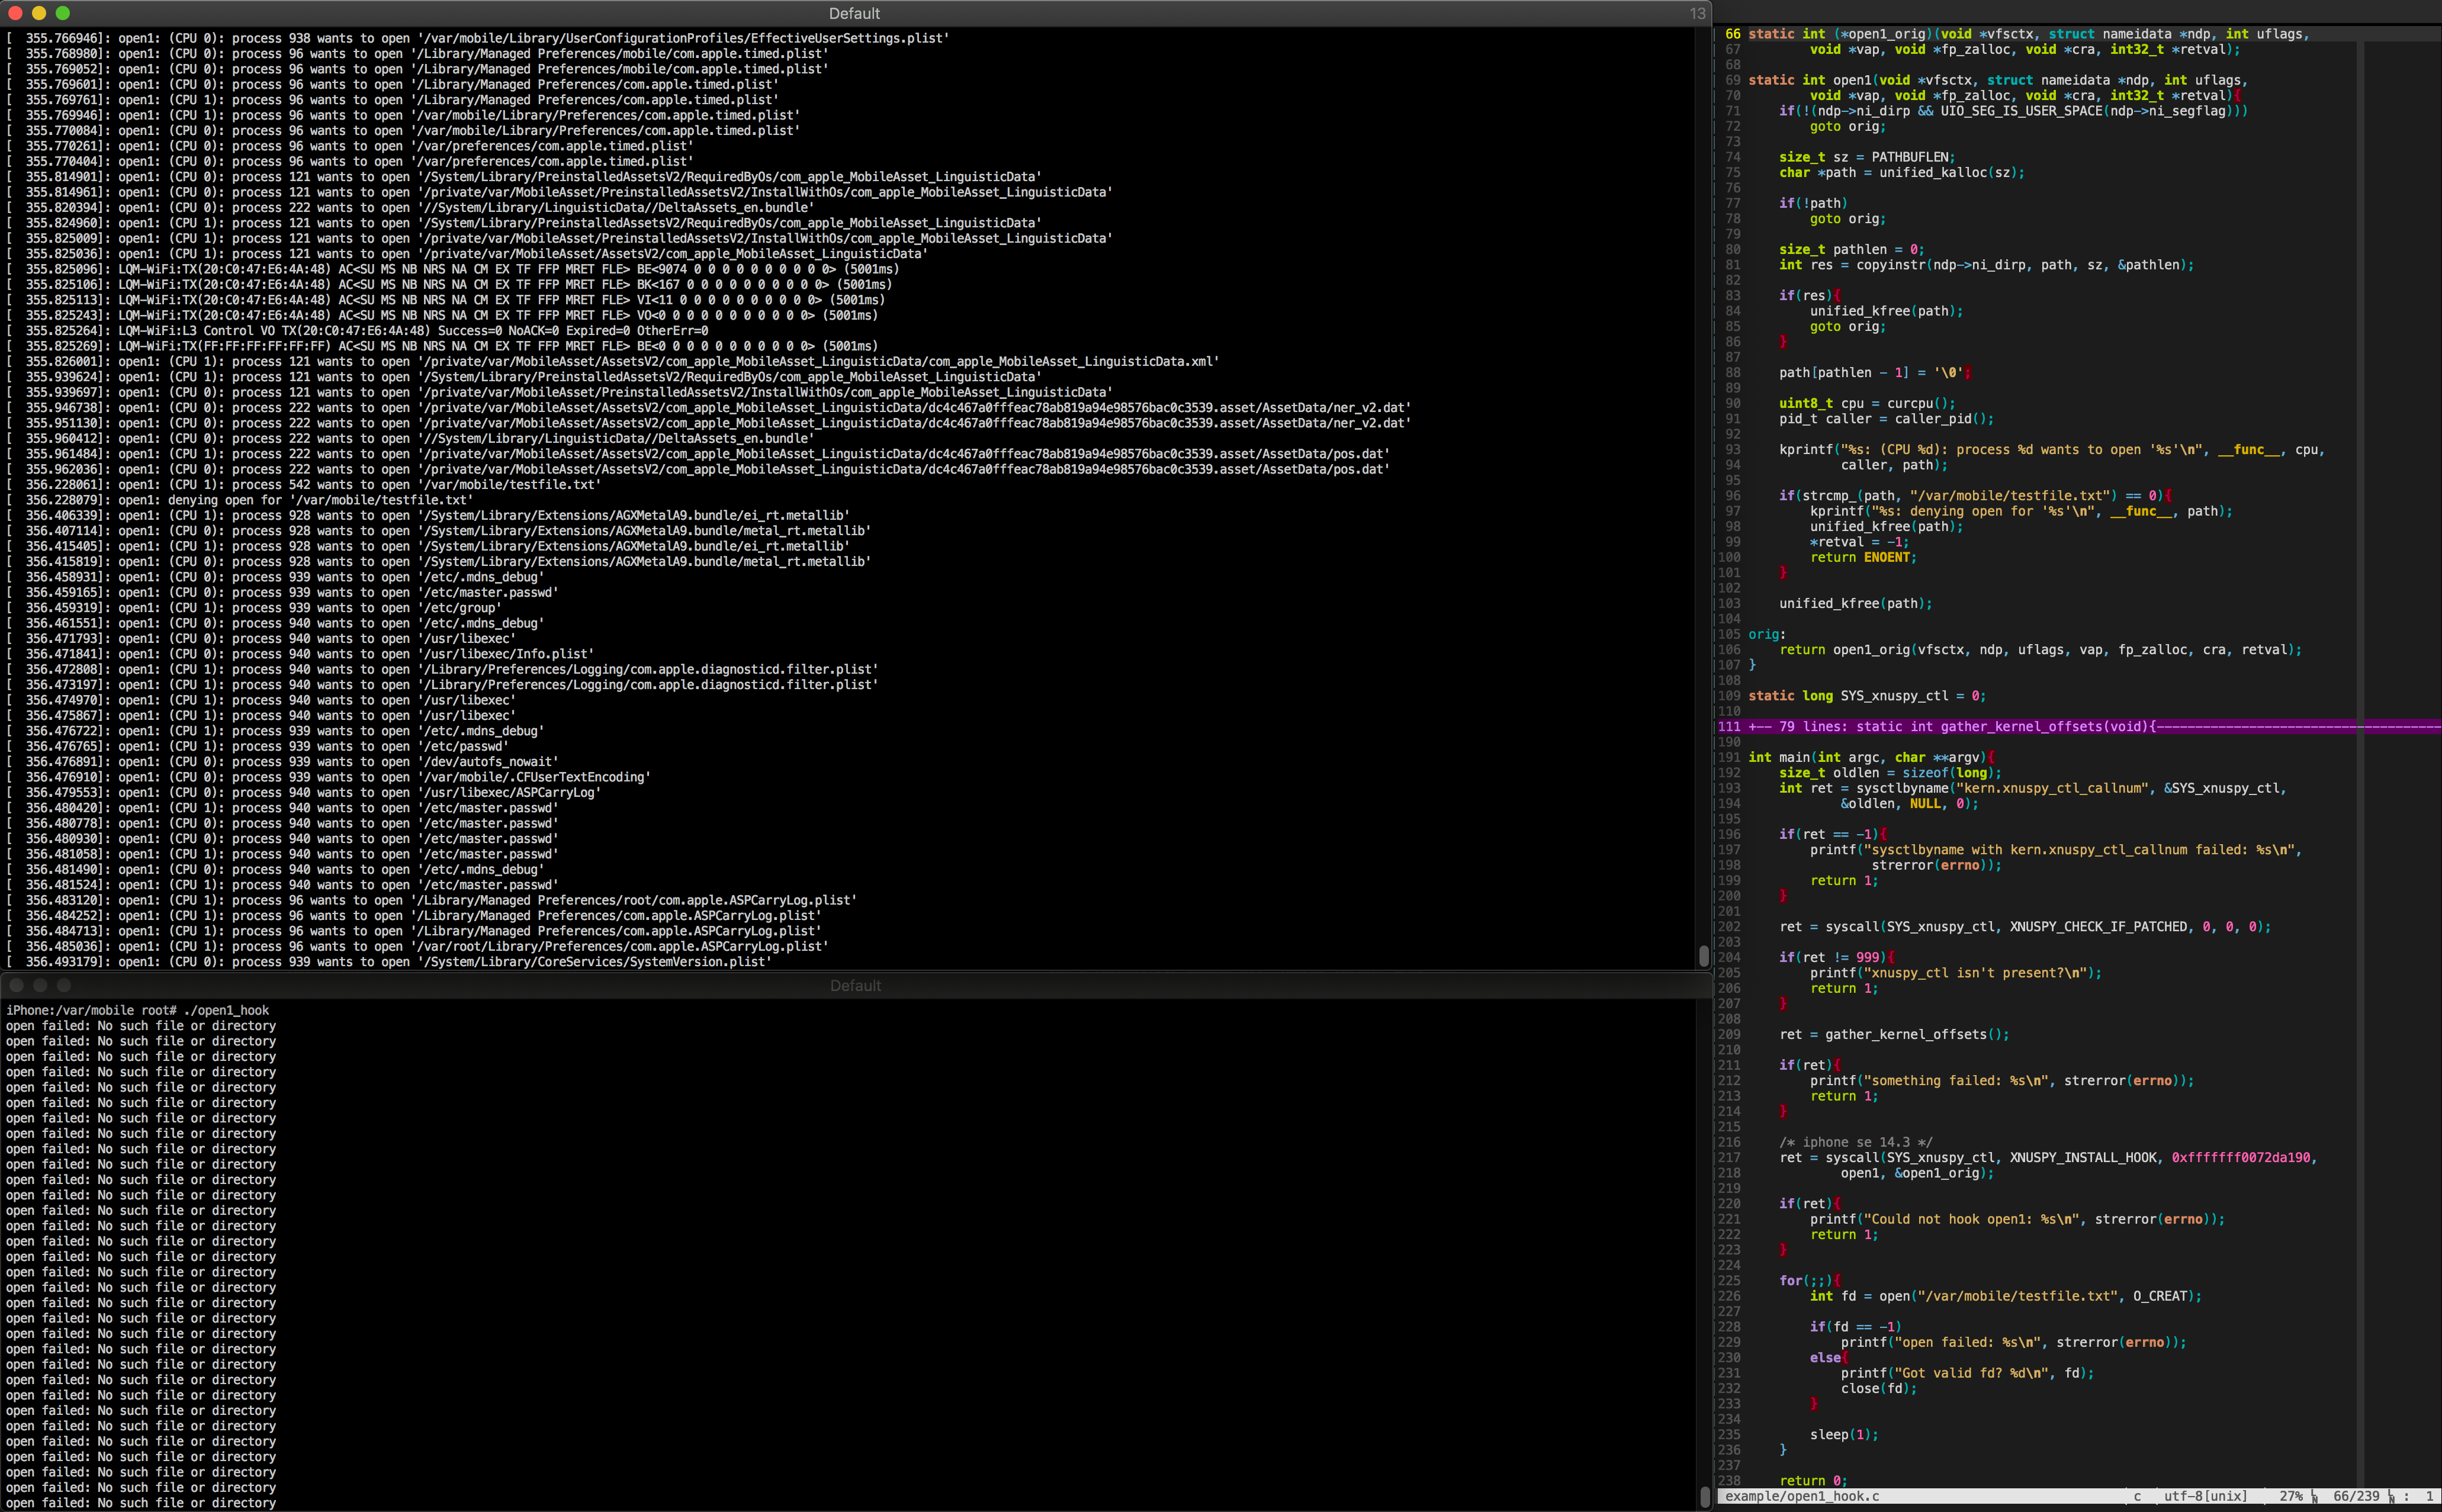 jsherman212/xnuspy
un framework de hooking de funciones del kernel de iOS para dispositivos checkra1n'able
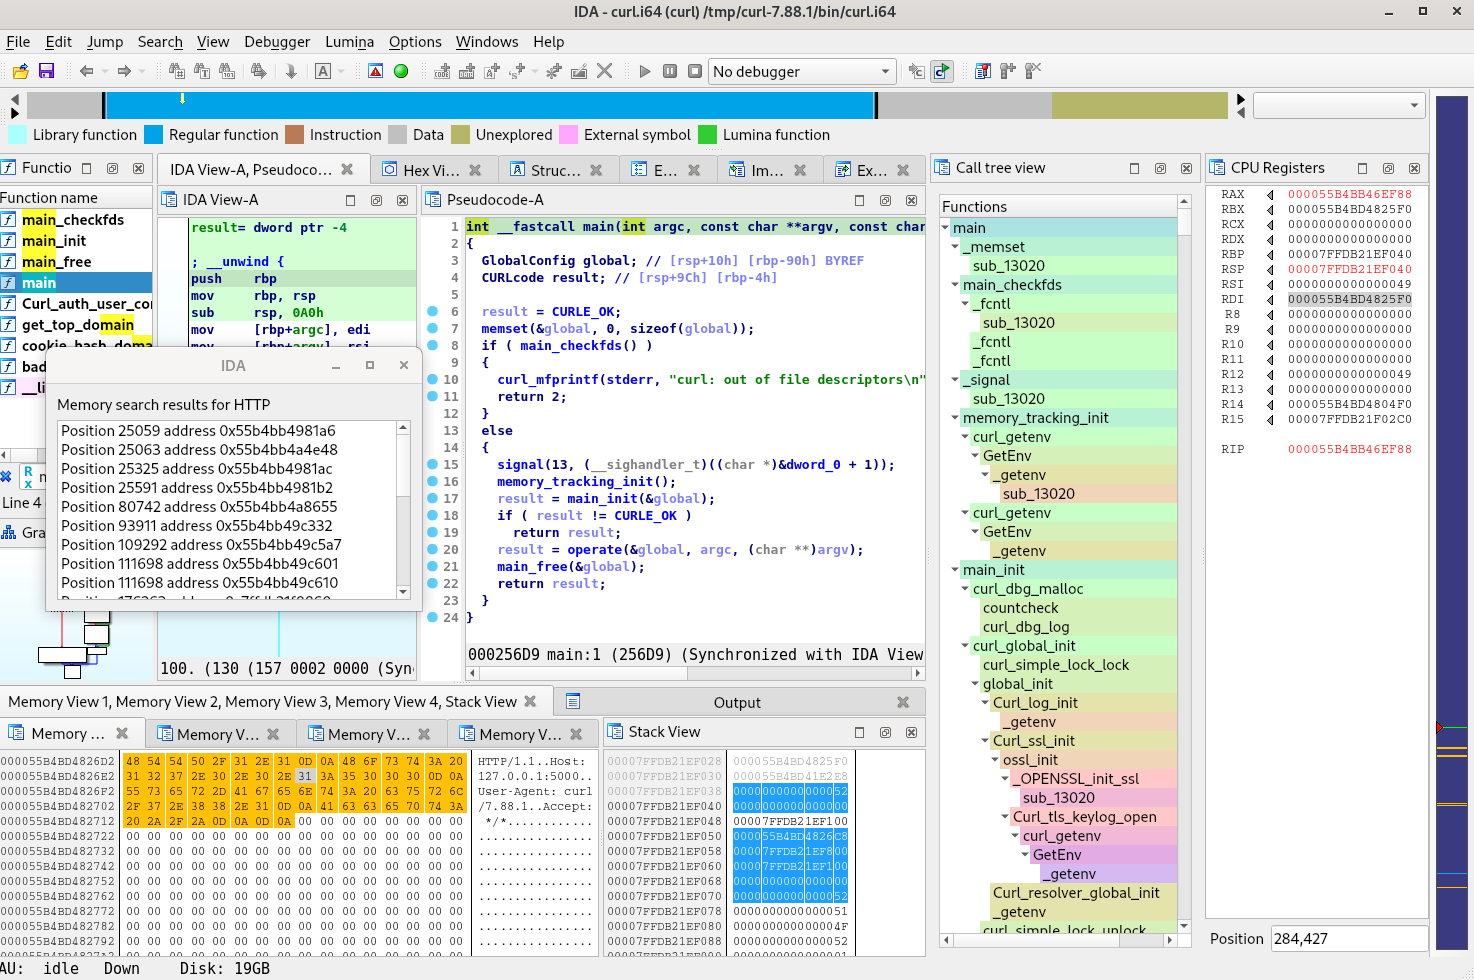 synacktiv/frinet
Tracer basado en Frida para facilitar la ingeniería inversa en Android, iOS, Linux, Windows y la mayoría de las arquitecturas relacionadas.
 steven-michaud/hookcase
Herramienta para la ingeniería inversa de macOS/OS X
 chichou/vscode-frida
Extensión no oficial de frida para VSCode
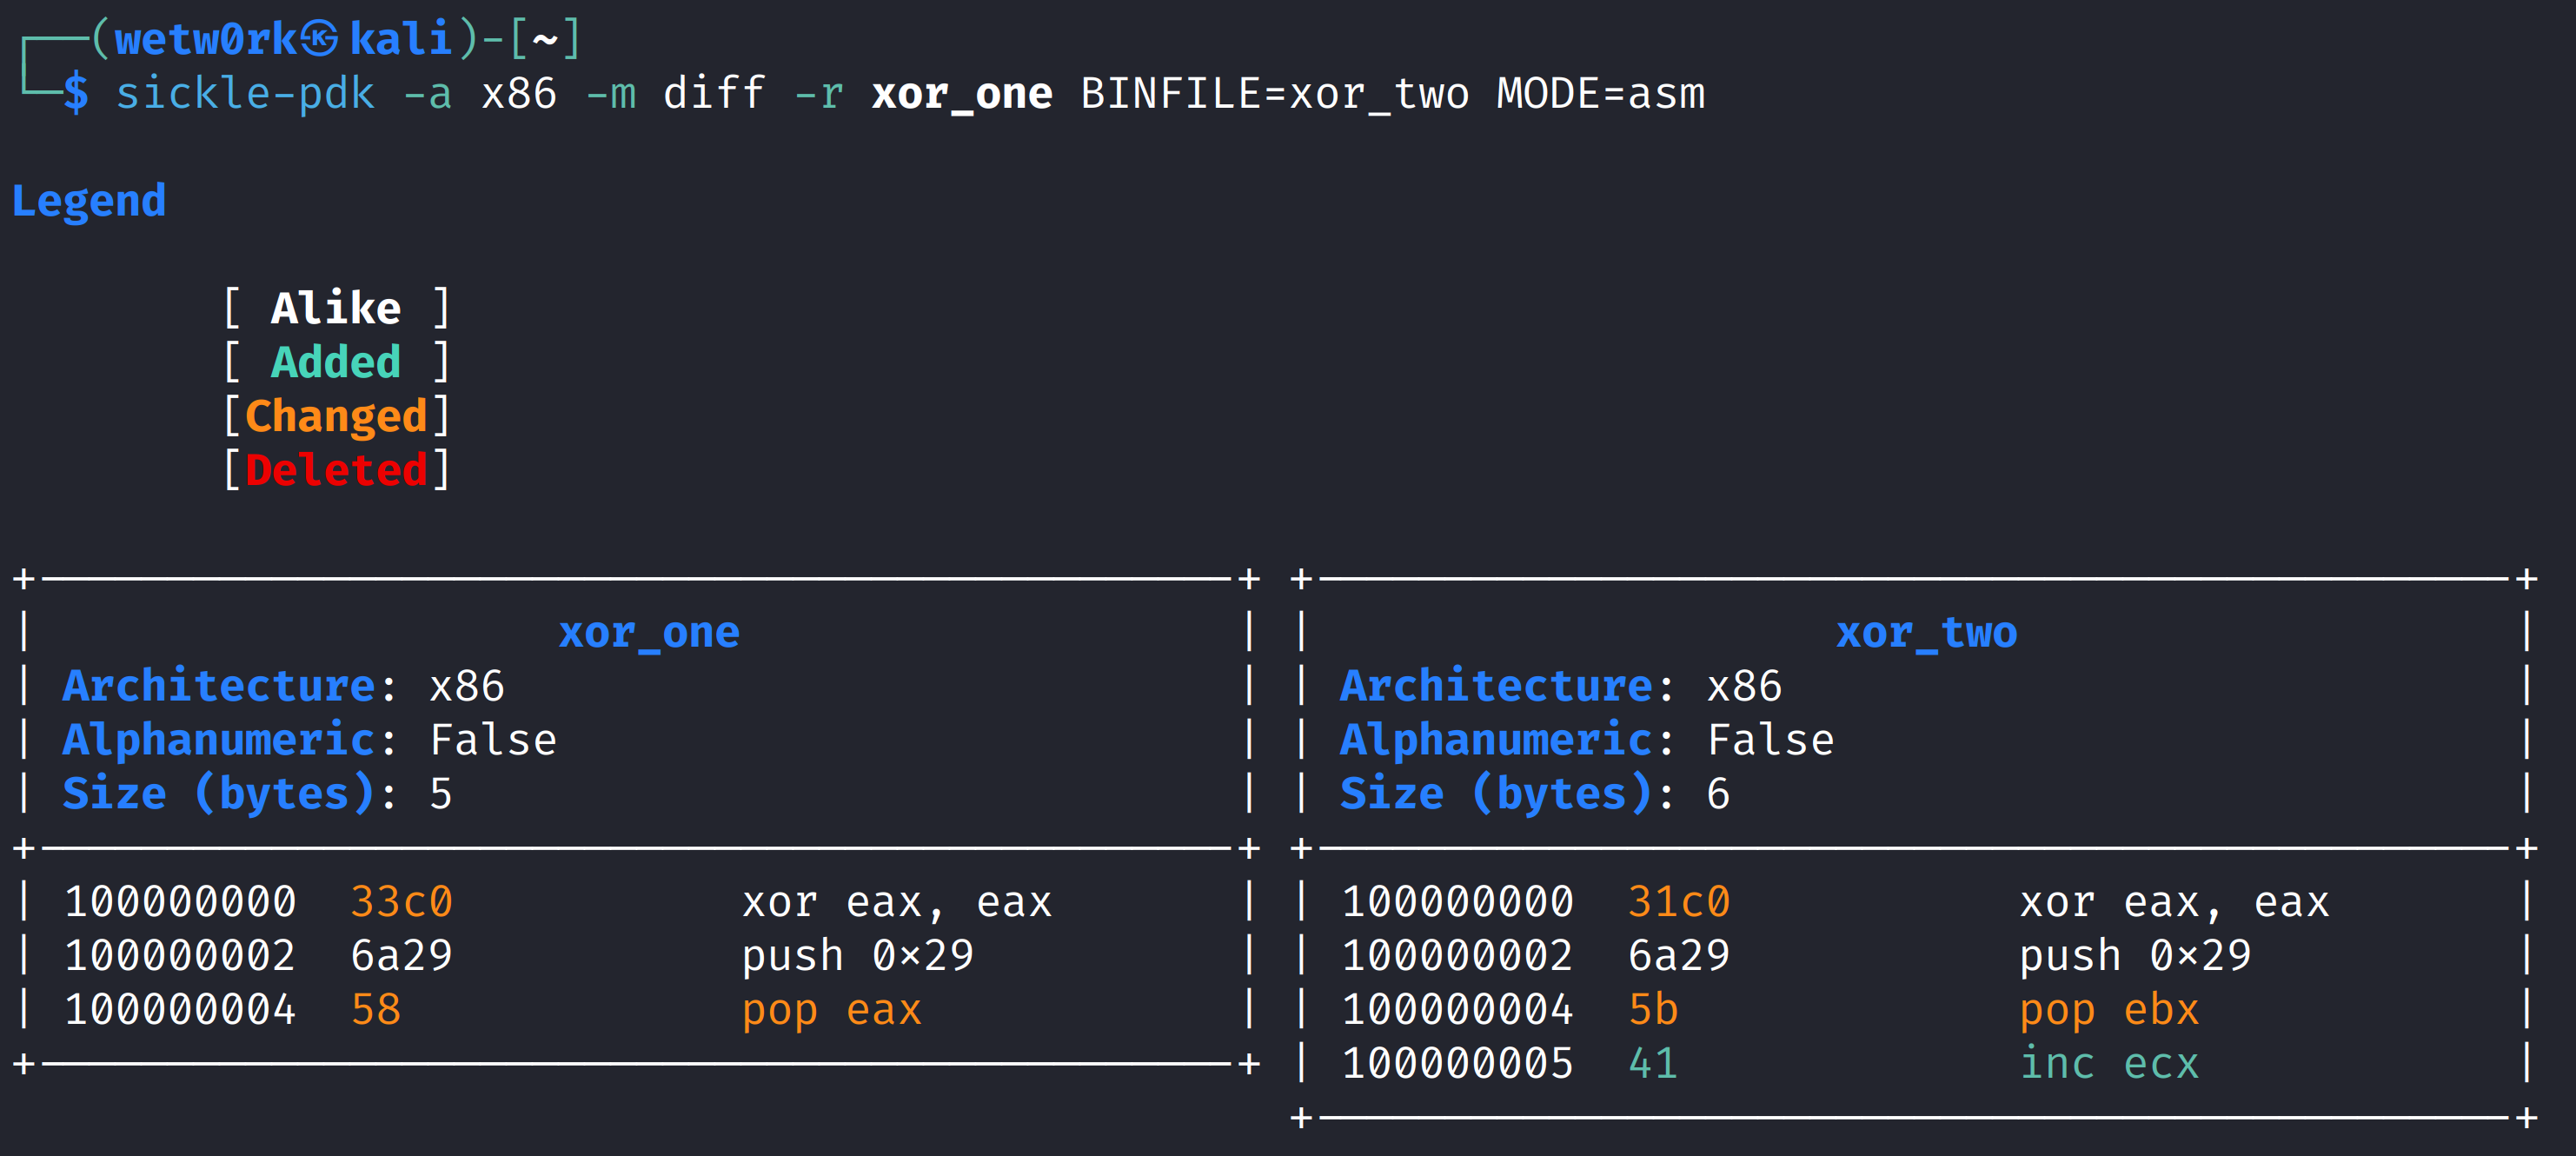 wetw0rk/sickle-pdk
Sickle - Kit de desarrollo de payloads








