
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 vitoplantamura/bugchecker
Depurador de kernel similar a SoftICE para Windows 11
 loerting/threadtear
Suite de herramientas multifuncional de desofuscación Java
 nac-l/mergen
Desofuscación mediante optimización con uso de LLVM IR y análisis de ensamblador.
 416rehman/deepzero
Encuentra vulnerabilidades de día cero mientras duermes. DeepZero es un marco automatizado de investigación de vulnerabilidades que analiza,…
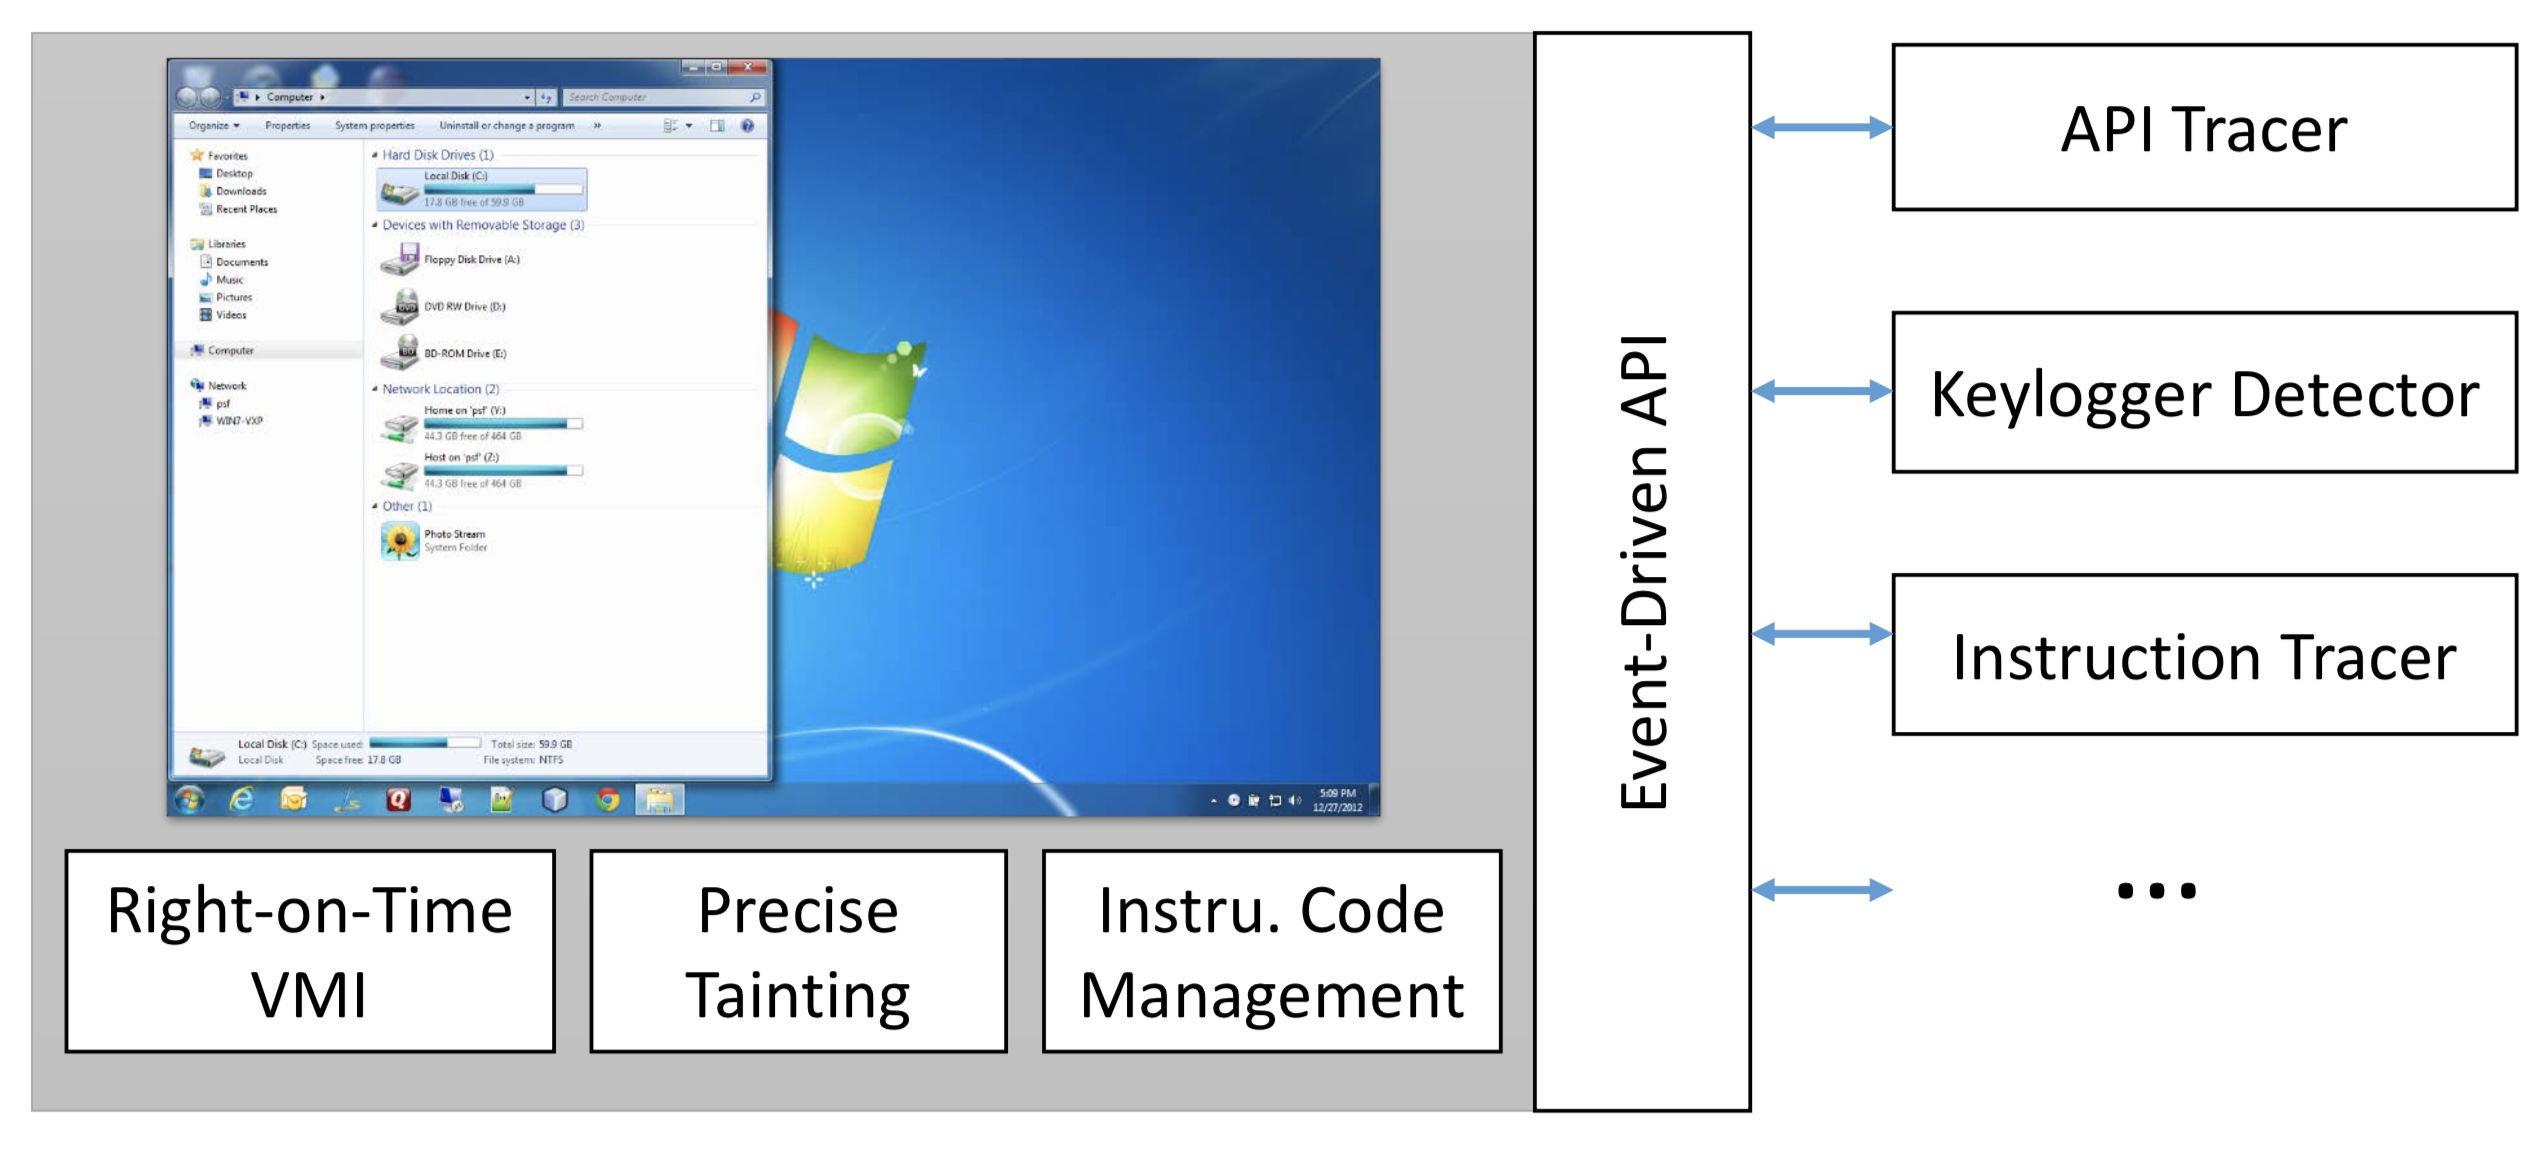 decaf-project/decaf
DECAF (abreviatura de Dynamic Executable Code Analysis Framework) es una plataforma de análisis binario basada en QEMU. Este es también el hogar de…
 clearbluejar/pyghidra-mcp
Python Ghidra MCP de línea de comandos
 lunixbochs/patchkit
parcheo binario desde Python
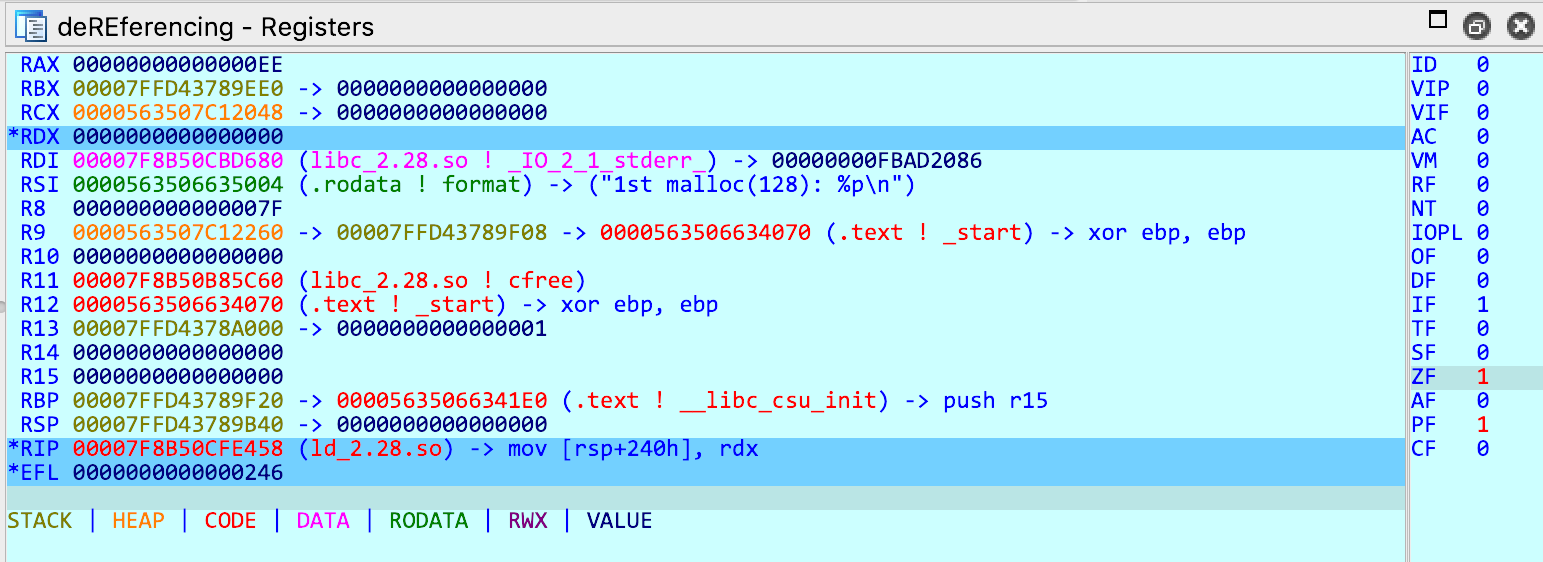 danigargu/dereferencing
Plugin de IDA Pro que implementa vistas de registro y pila más amigables para el usuario.
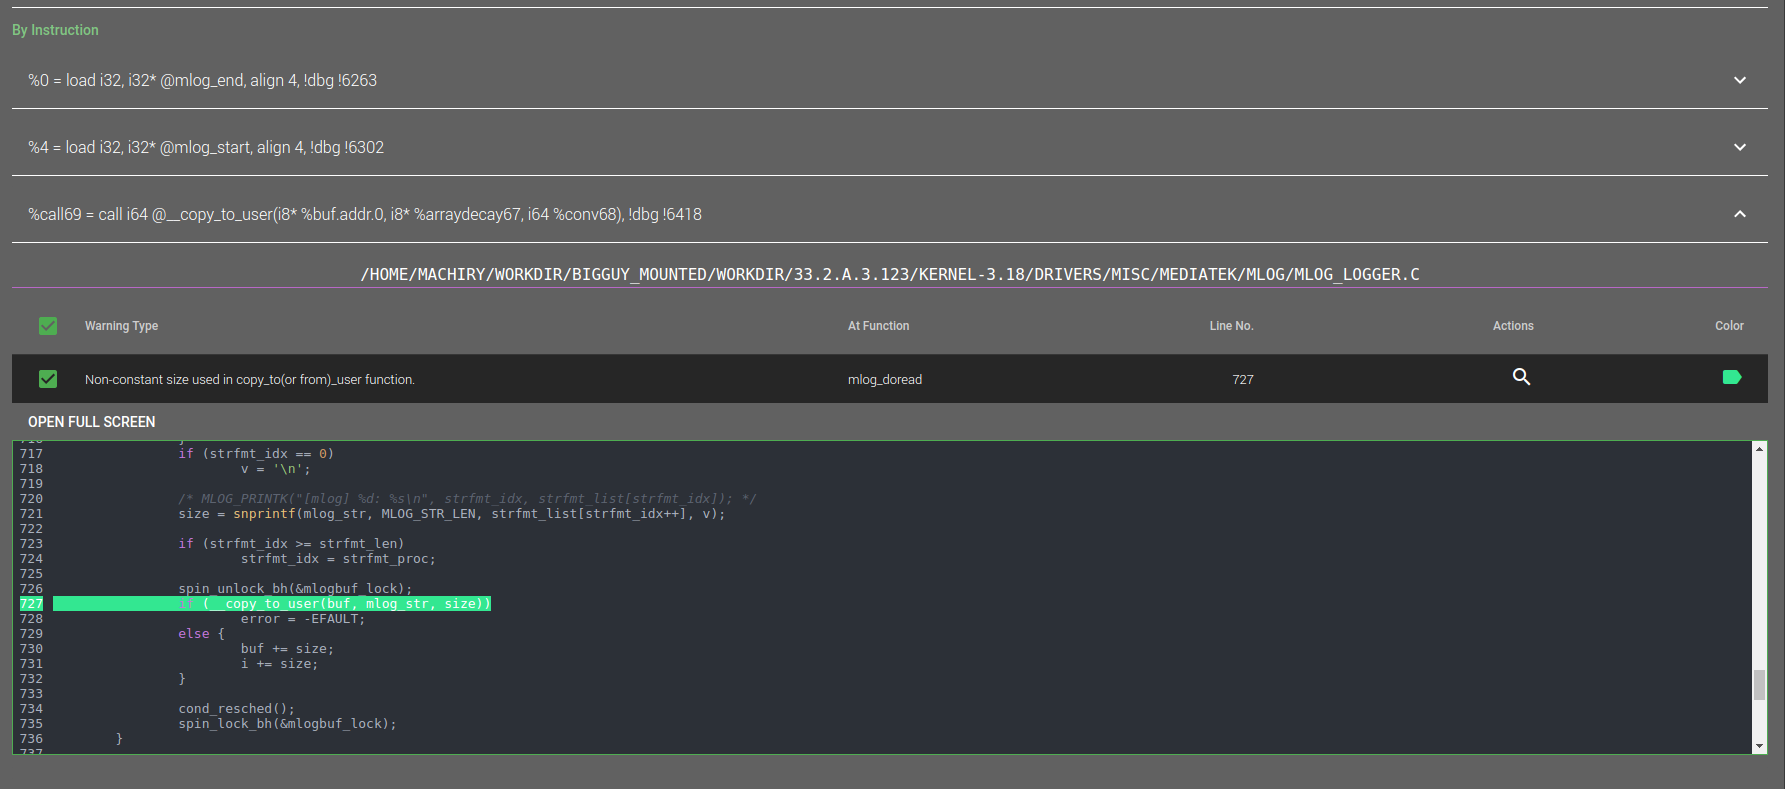 ucsb-seclab/dr_checker
DR.CHECKER : Una herramienta sólida de detección de vulnerabilidades para controladores del kernel de Linux
 panda-re/lava
LAVA: Adición Automatizada de Vulnerabilidades a Gran Escala
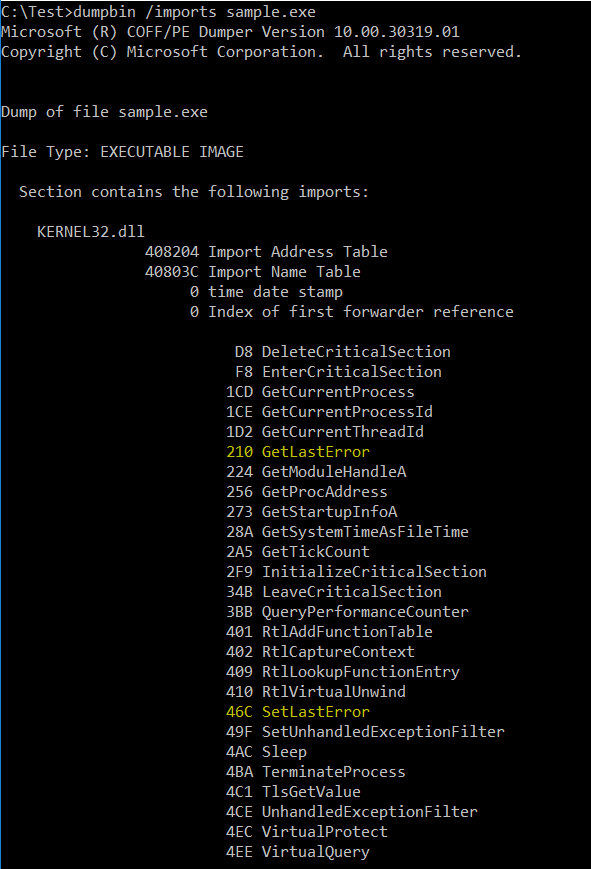 d35ha/callobfuscator
Ofuscar APIs específicas de Windows con diferentes APIs
 netzob/netzob
Kit de herramientas de código abierto para ingeniería inversa, modelado y fuzzing de protocolos de comunicación. Infiere formatos de mensajes y…
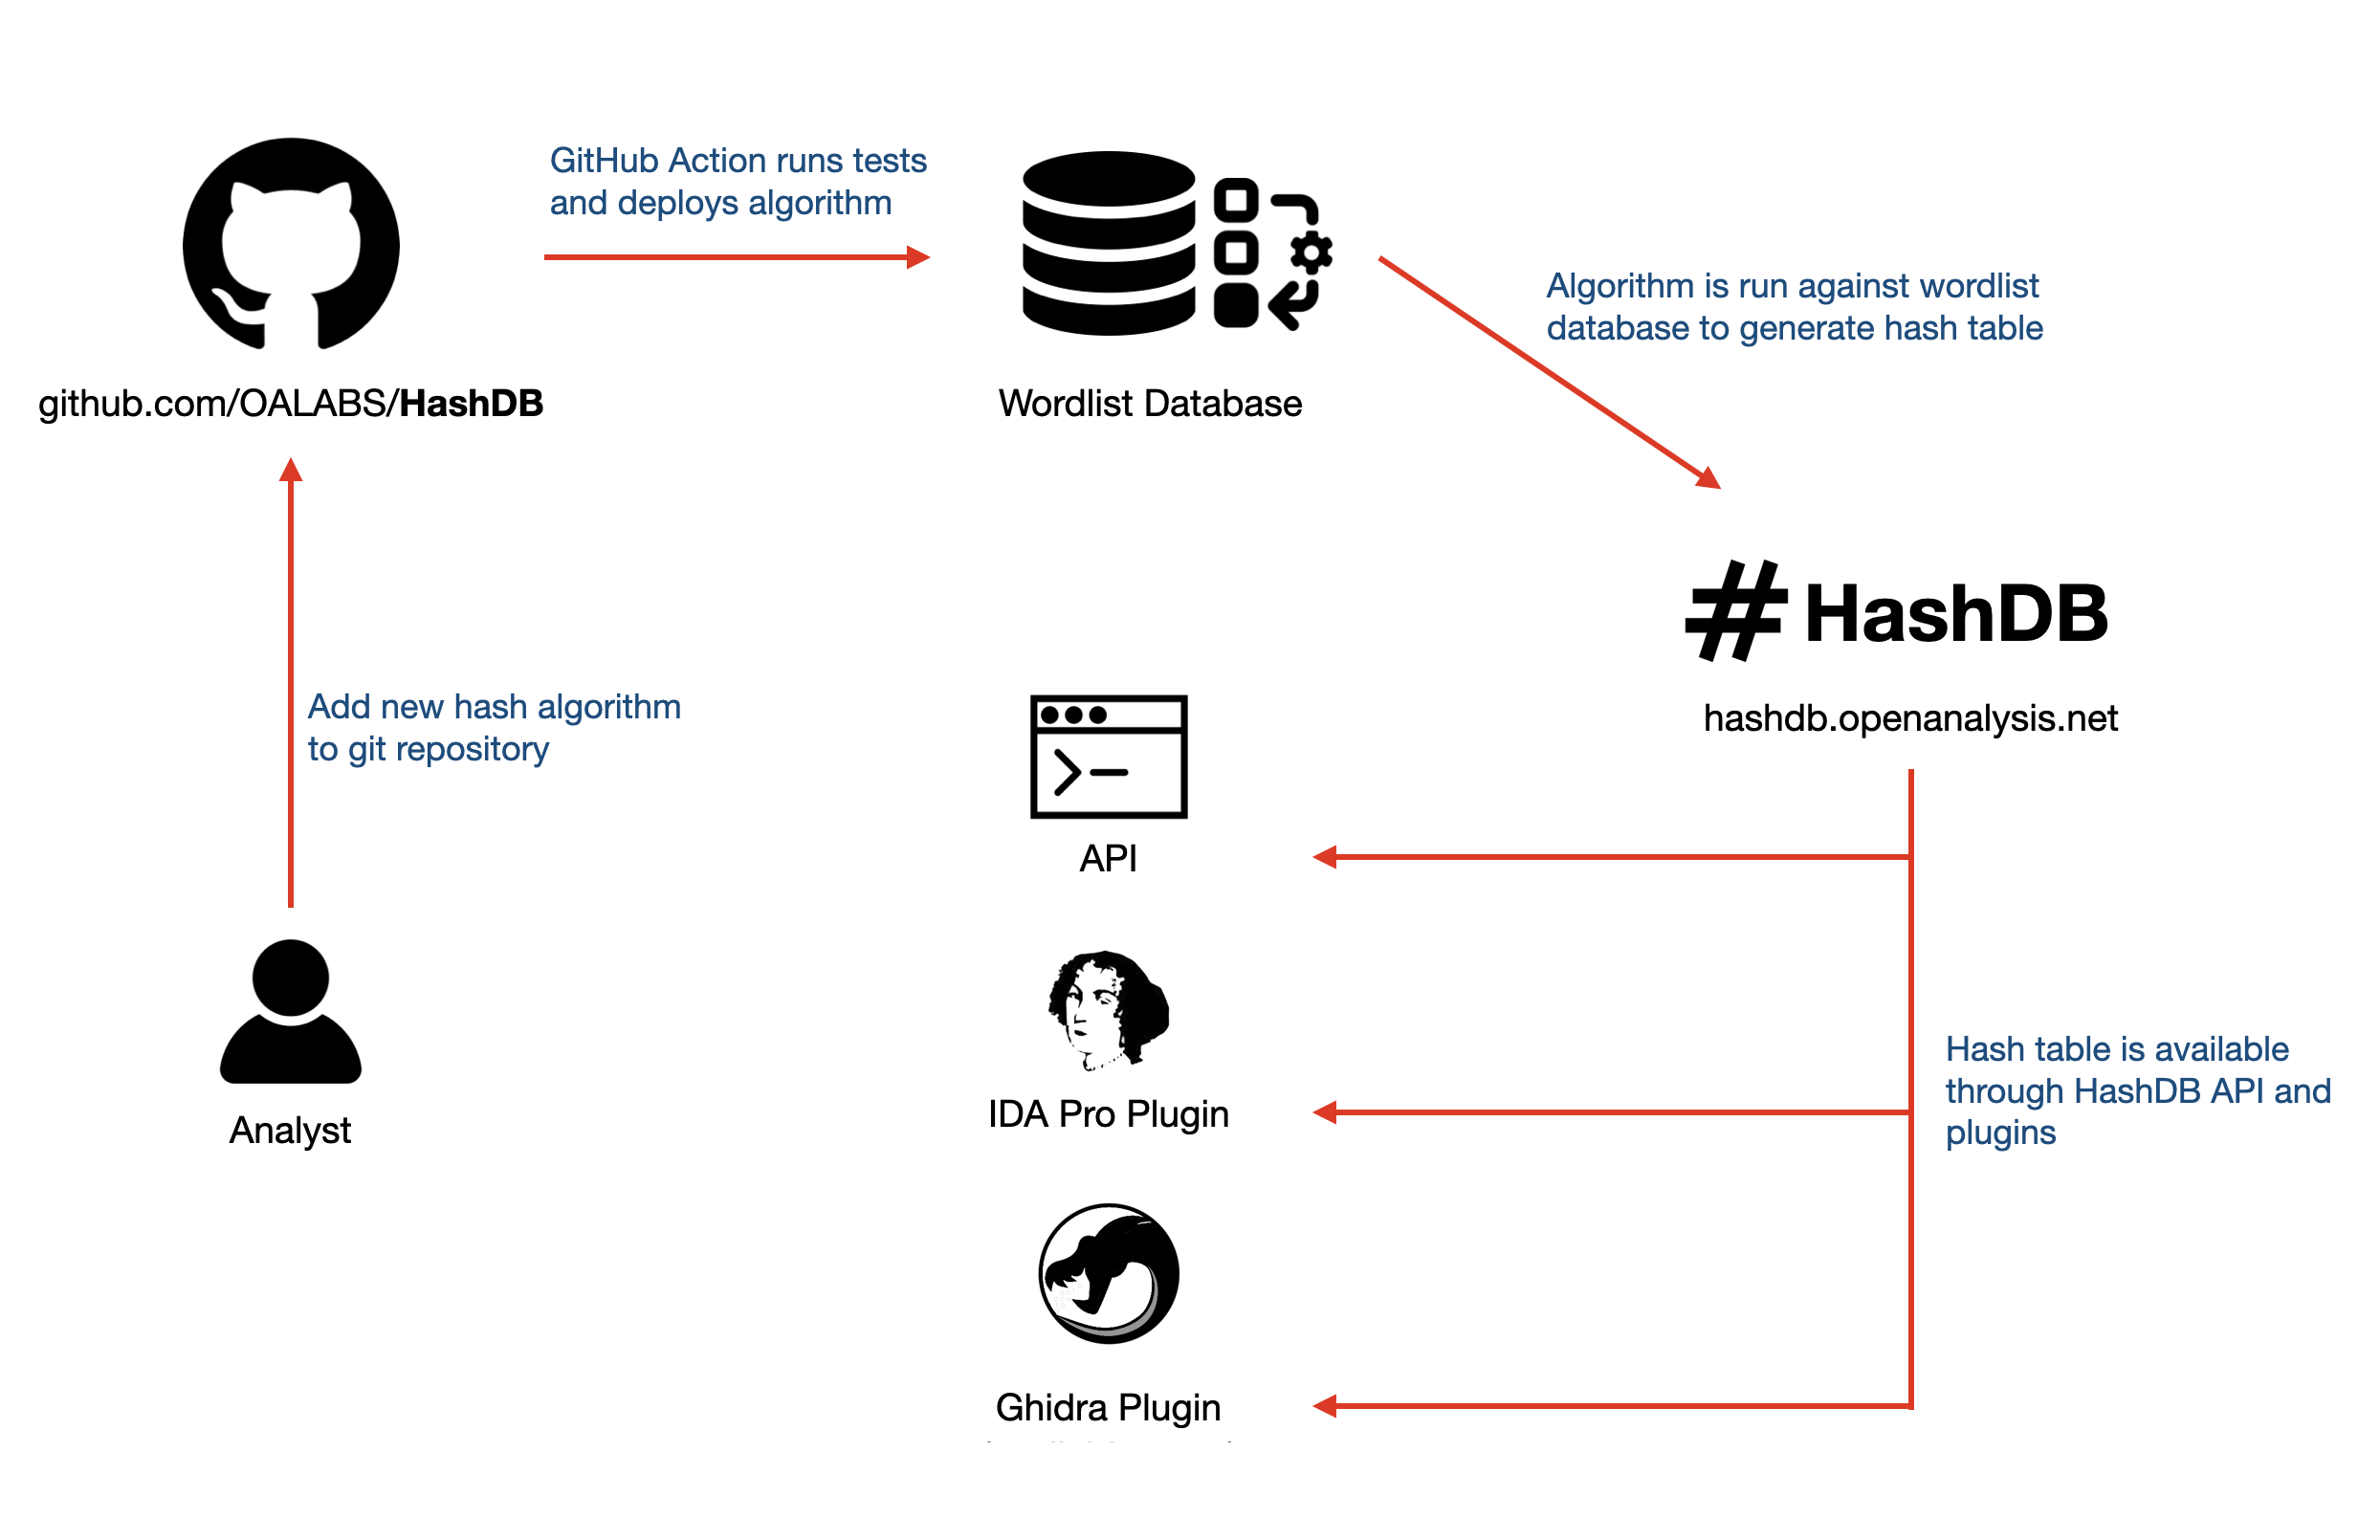 oalabs/hashdb
Conjunto de algoritmos de hash utilizados en malware
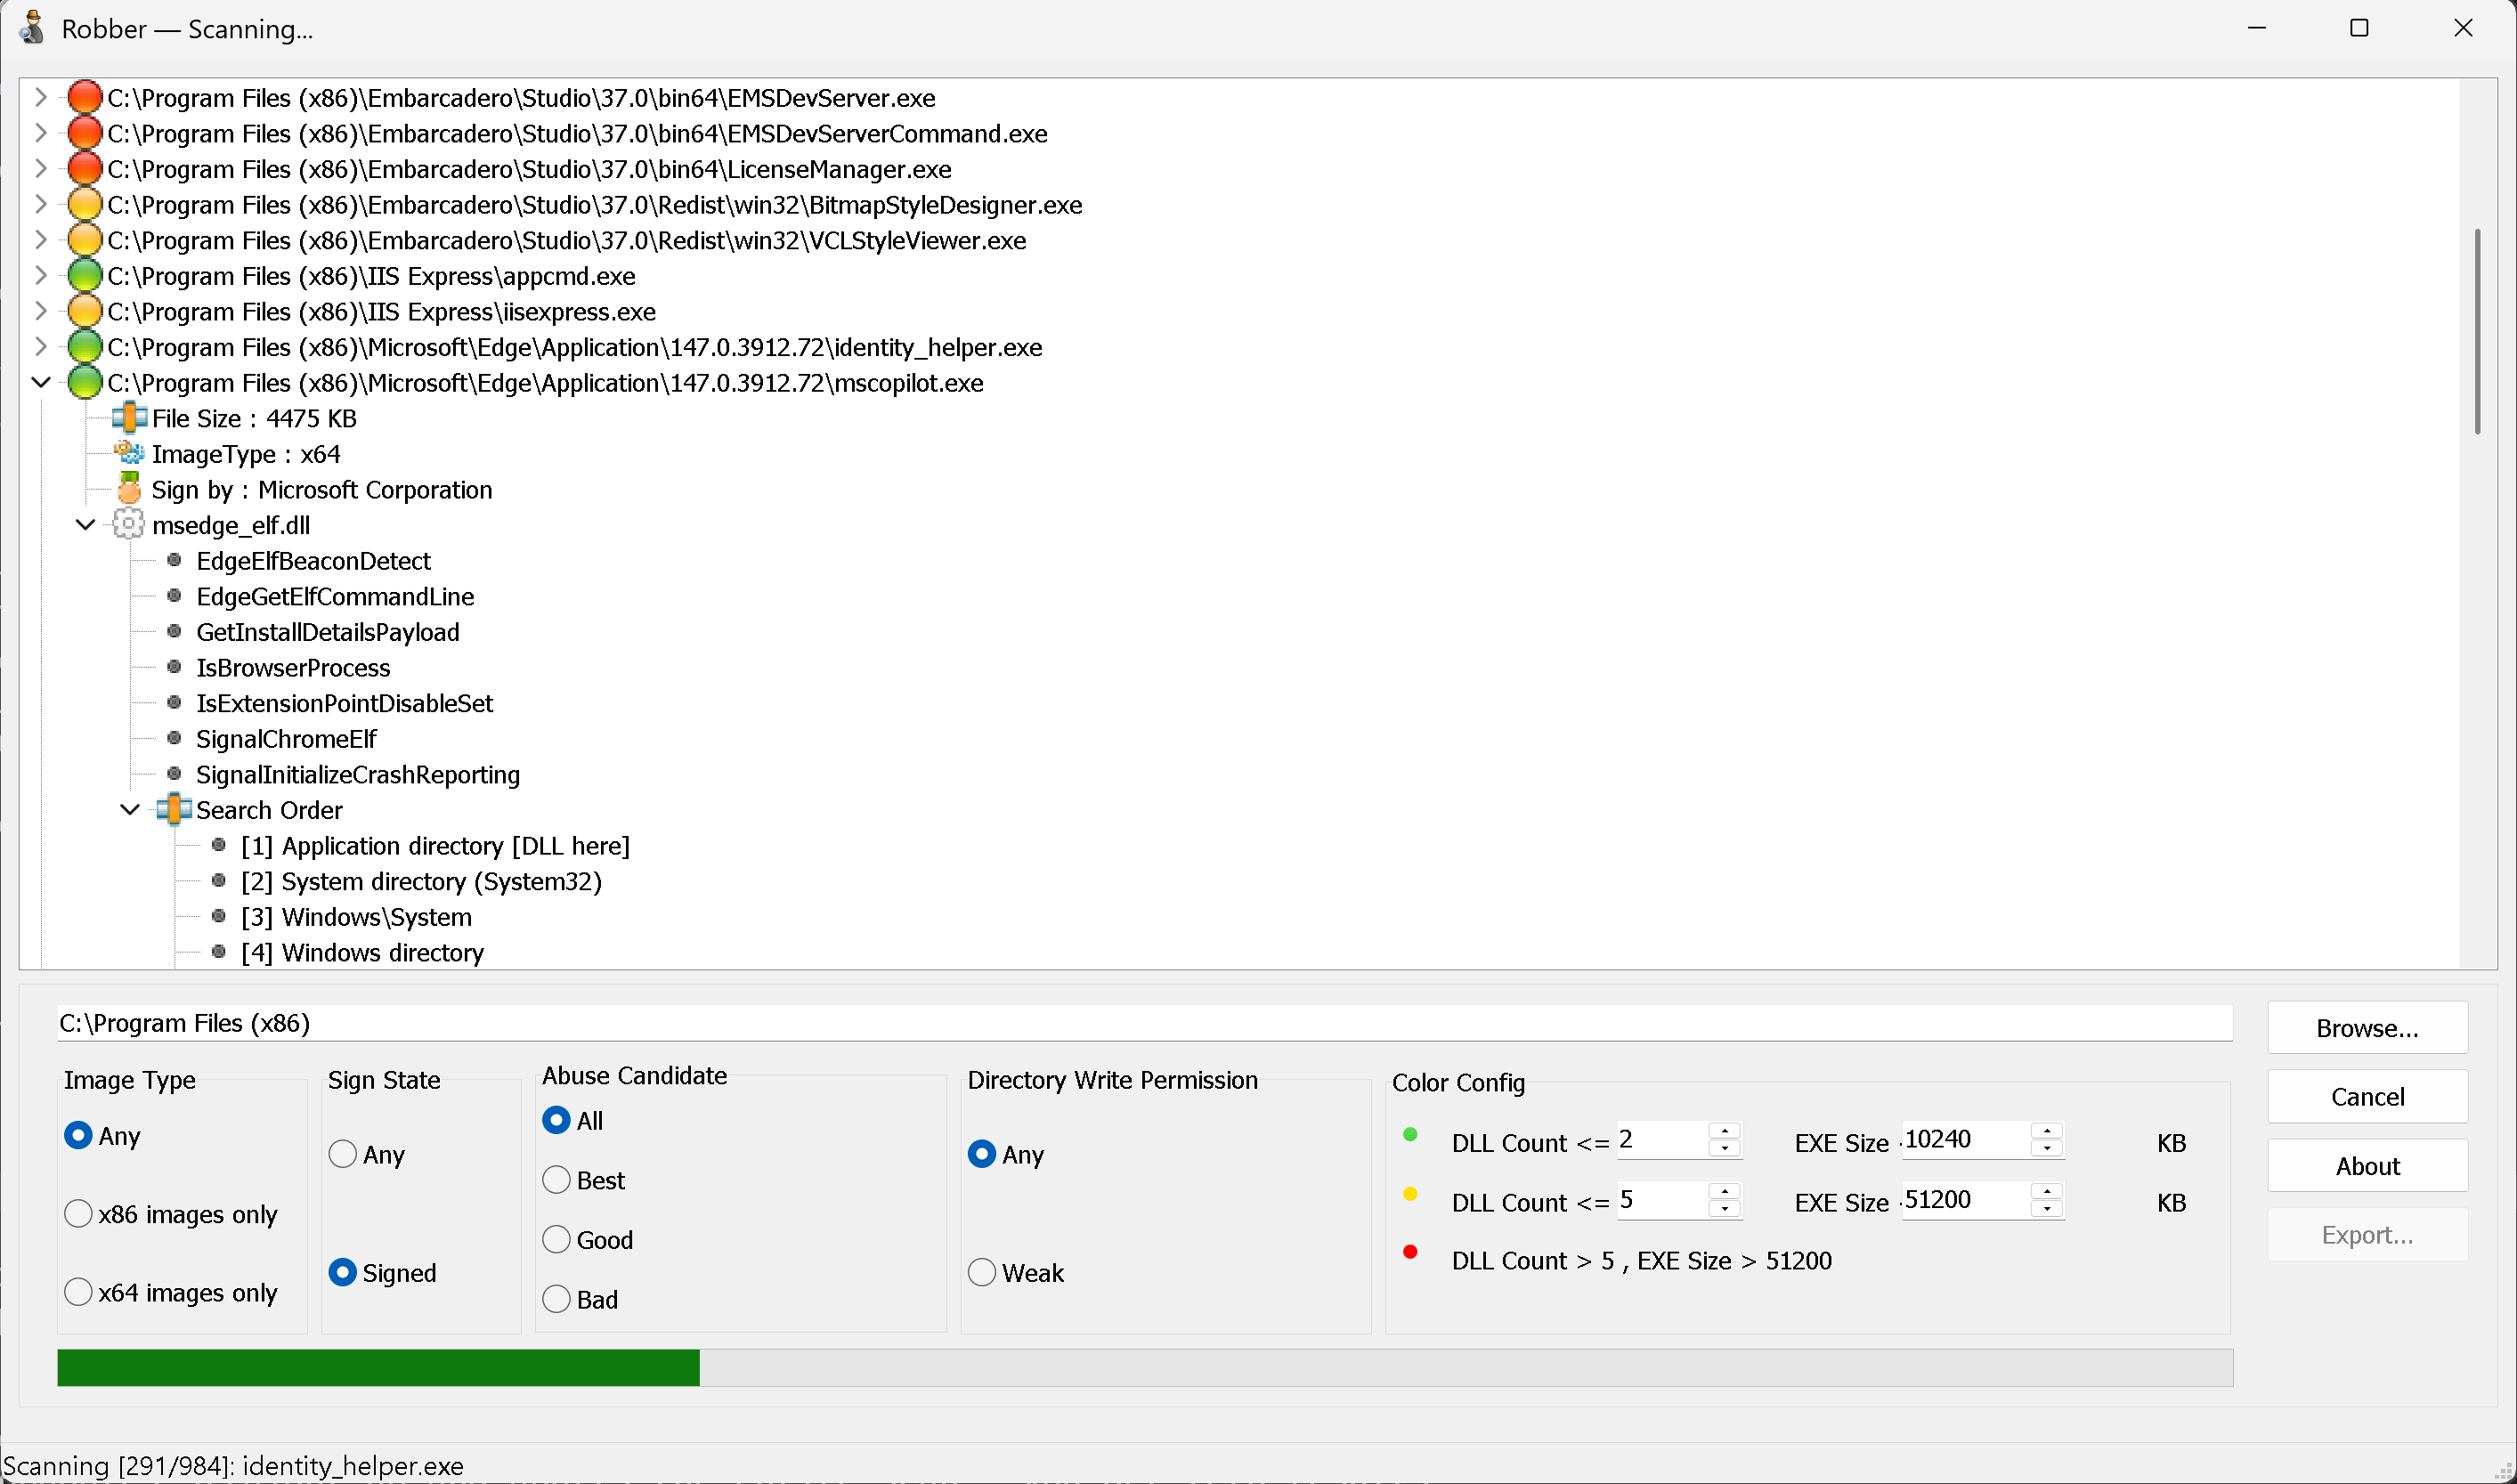 mojtabatajik/robber
Robber es una herramienta de código abierto para encontrar ejecutables propensos al secuestro de DLL.
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Realiza ataques de recuperación de claves privadas por reutilización de nonce en ECDSA y DSA para analizar vulnerabilidades de firmas y recuperar…
 radareorg/r2ai
Complemento de Radare2 con IA que utiliza LLM locales o remotos para descompilación, explicación de funciones, detección de vulnerabilidades,…
 mandiant/flare-emu
Marco de emulación binaria scriptable que integra IDA Pro/Radare2 con el motor Unicorn para el análisis automatizado de malware, descifrado de…








