

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/synacktiv/frinet
Análisis Dinámico (Sandboxing)Análisis de VulnerabilidadesIngeniería InversaDepuradoresSeguridad MóvilAnálisis de Binarios
GitHubsynacktiv/frinet

frinet

Tracer basado en Frida para facilitar la ingeniería inversa en Android, iOS, Linux, Windows y la mayoría de las arquitecturas relacionadas.

Ver Repositorio
6245738hace 5 mesesRevisado por Kitploit
Compartir

Frinet

Al combinar Frida con una versión mejorada de Tenet, Frinet facilita el estudio de programas grandes, la investigación de vulnerabilidades y el análisis de causa raíz en iOS, Android, Linux, Windows y la mayoría de arquitecturas. Entrada de blog en el sitio web de Synacktiv
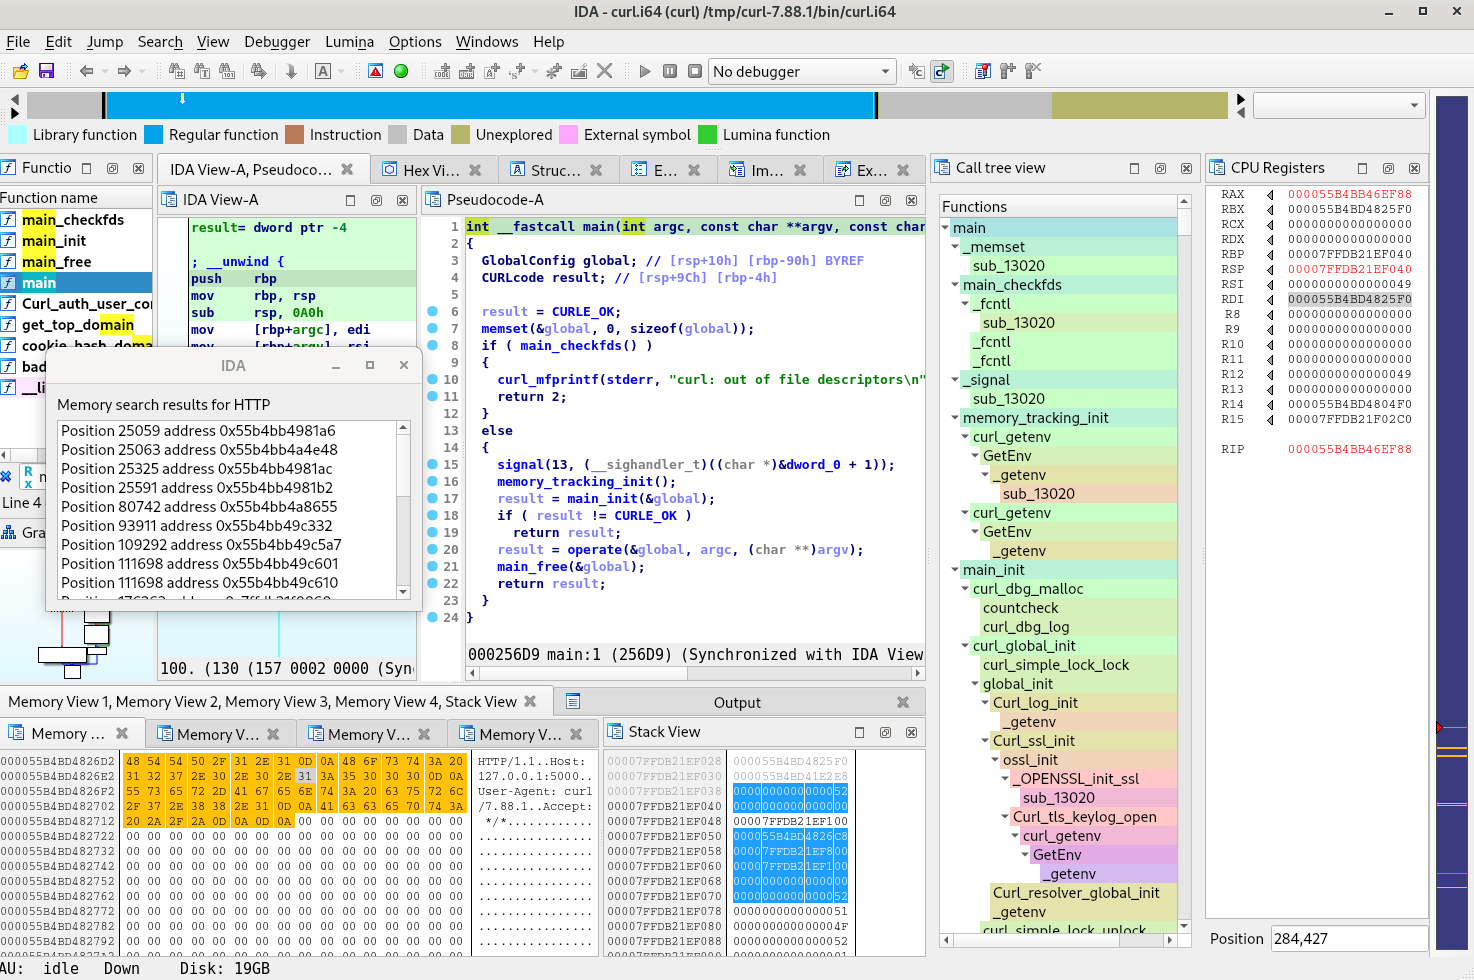
Tenet

Esta versión es una reescritura completa de synacktiv/frinet (originalmente un fork de gaasedelen/tenet). Todavía puedes encontrar la versión antigua en la rama legacy.

Este proyecto se presentó en SSTIC 2026 (en francés): vídeo/diapositivas/artículo.

La nueva arquitectura se basa en cuatro componentes:

  • Indexer: una CLI de Rust que produce un índice optimizado a partir de un archivo de traza.
  • Backend: un crate de Rust que implementa algoritmos especializados para consultar el archivo de índice optimizado.
  • Backend (Python bindings): un crate de Rust que expone una interfaz de Python.
  • IDA Plugin: una capa fina de código Python que consulta e integra datos del backend en la interfaz de IDA.

Funcionalidades

Tracer basado en Frida: Idéntico a la versión heredada de Frinet.

Indexer / Backend:

  • Indexación eficiente de trazas de hasta 2 mil millones de instrucciones (~100 GB).
  • Independiente del formato de traza (por ahora solo se admite el formato Tenet).
  • Búsqueda de memoria multihilo con soporte completo de expresiones regulares.
  • Utilizable como librería Rust independiente: crates/db.

Frontend:

  • Vistas de línea de tiempo / registros / memoria.
  • Estelas de la línea de tiempo del ensamblador (rojo/verde/azul).
  • Punto de interrupción de lectura/escritura de memoria.
  • Salto a la primera/anterior/siguiente/última ejecución.

Funcionalidades pendientes y TODOs

  • Alcanzar la paridad de funcionalidades del frontend con Frinet v1:
    • La vista de árbol de llamadas aún no está implementada.
  • Pulido de la UI.

Compilación e instalación

# Build the Python bindings shared lib
apt install python3-dev
cargo build --release
cp target/release/libfrinet_db.so frontend/frinet_db.so

# Symlink (or copy) the IDA Plugin
ln -s $PWD/frontend ~/.idapro/plugins/frinet

Uso

# 1. Trace /bin/ls with frida
python tracer/trace.py spawn /bin/ls ls 0x4c00

# 2. Build an optimised index of the trace
cargo run --bin frinet --release -- index --format tenet tracer/traces/ls_xxxx.tenet ls.db

# 3. Open the trace in IDA (File > Load File > Open Frinet DB...)

Pruebas, fuzzing y benchmark

cargo test

cargo install cargo-fuzz
cargo +nightly fuzz run --fuzz-dir crates/fuzz register_indexing

cargo install cargo-criterion
BENCH_DB=my.db cargo criterion

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





