
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
REpsych — Guerra psicológica en la ingeniería inversa | Kitploit

Herramientas/GitHubGitHub/xoreaxeaxeax/repsych
Análisis de CódigoIngeniería InversaEsteganografíaAnálisis de BinariosPapers e Investigación
GitHubxoreaxeaxeax/repsych

REpsych

Guerra psicológica en la ingeniería inversa

Ver Repositorio
1.1k7145hace 10 añosRevisado por Kitploit
Compartir

REpsych

: Guerra psicológica en la ingeniería inversa

github.com/xoreaxeaxeax/repsych // domas // @xoreaxeaxeax

Resumen

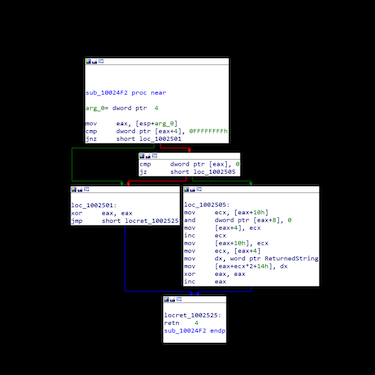
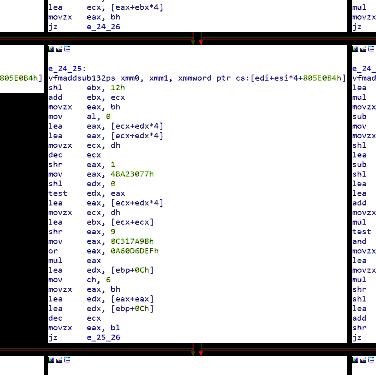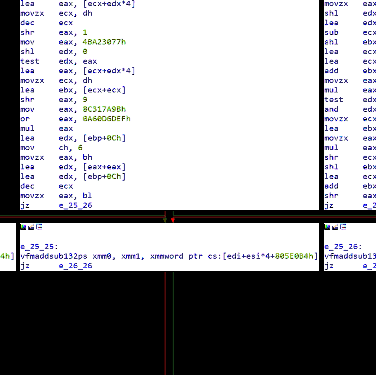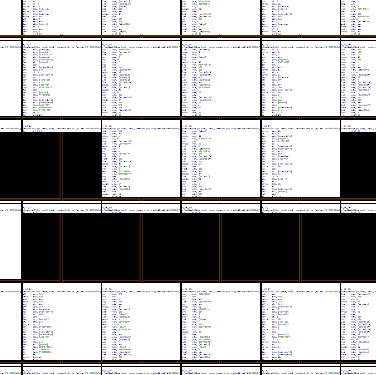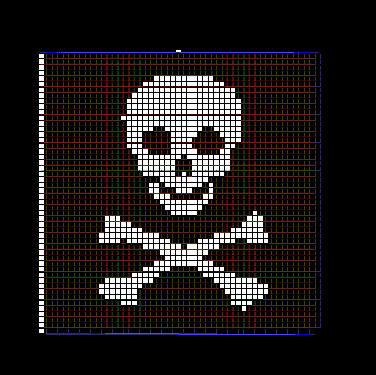
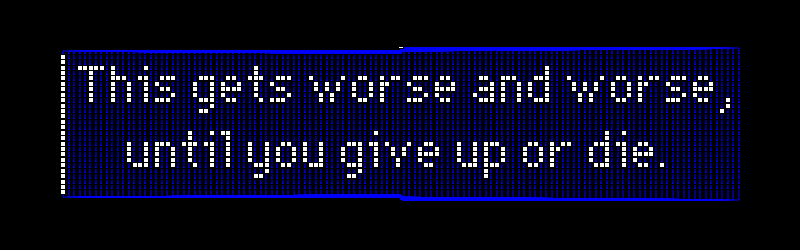
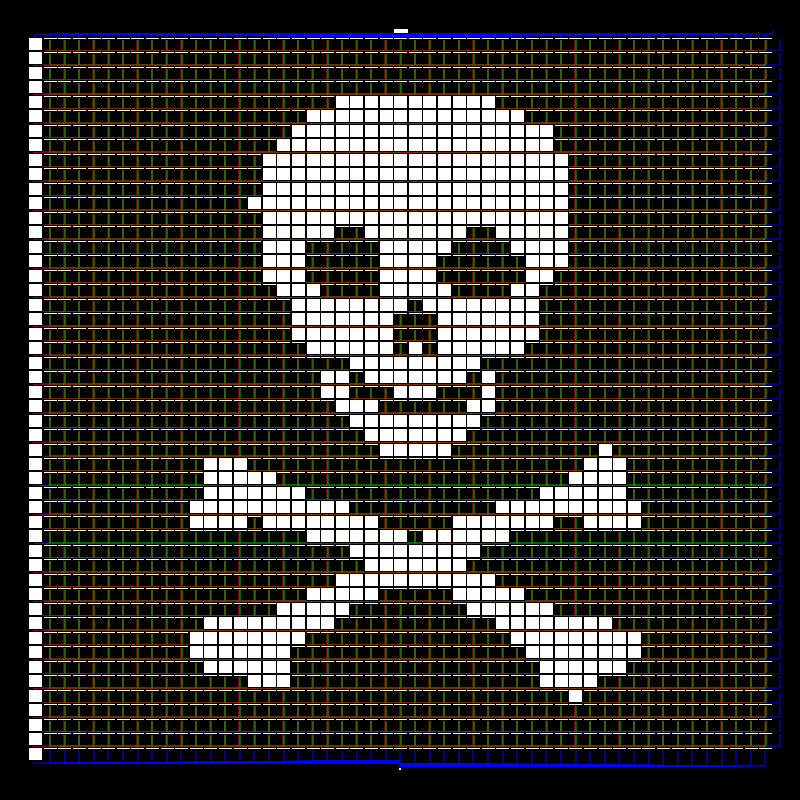
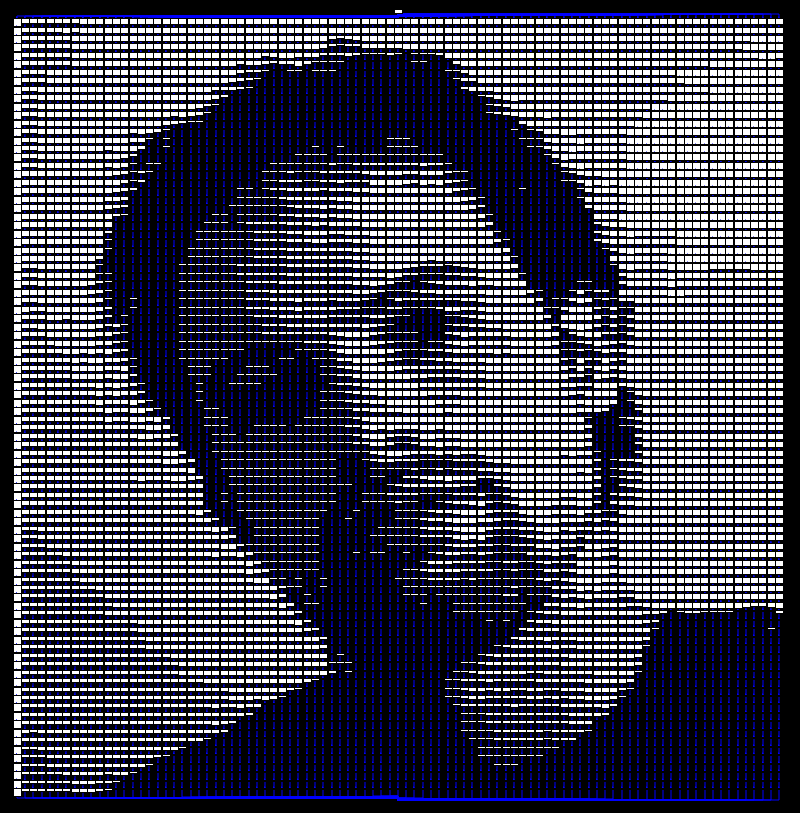
El conjunto de herramientas REpsych es una prueba de concepto que ilustra la generación de imágenes a través del grafo de control de flujo (CFG) de un programa.

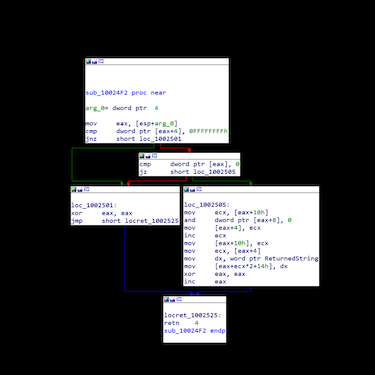
CFG de una función típicaUn CFG generado por REpsych
cfgrepsych

El proyecto no tiene un propósito específico (más allá de demostrar que se puede hacer), pero algunas aplicaciones posibles (no serias) se describen en la presentación de DEF CON.

El programa funciona de forma fiable con todas las versiones probadas de la herramienta de ingeniería inversa IDA Pro, y de forma parcialmente fiable con otros visores de CFG (Hopper, BinNavi, radare2, etc.).

Uso

El conjunto de herramientas traduce imágenes de origen en programas funcionales, de modo que el grafo de control de flujo del programa genere la imagen de origen.

Para generar un nuevo programa a partir de una imagen:

  • Guarda la imagen en la carpeta gfx/ como un mapa de bits de 24 BPP.
  • Ejecuta "make image" en el directorio raíz del proyecto, donde "image" es el nombre de tu imagen, sin la extensión.

Se crearán dos programas funcionales: repsych_v1 y repsych_v2. Cada uno utiliza una estrategia diferente para garantizar que el renderizador de CFG coloque correctamente los nodos del CFG.

Consejos

La herramienta creará un bloque básico (nodo de CFG) por cada píxel de la imagen de origen; por lo tanto, debes intentar usar imágenes de origen pequeñas (no mayores de 100x100), y puede que necesites aumentar el número de nodos permitidos en tu visor de CFG.

Al usar una imagen de texto como entrada para la herramienta, primero convierte la imagen a un mapa de bits en blanco y negro de 2 BPP y luego a un mapa de bits de 24 BPP; esto eliminará los colores que no sean blanco y negro, y dará los mejores resultados en el grafo de control de flujo.
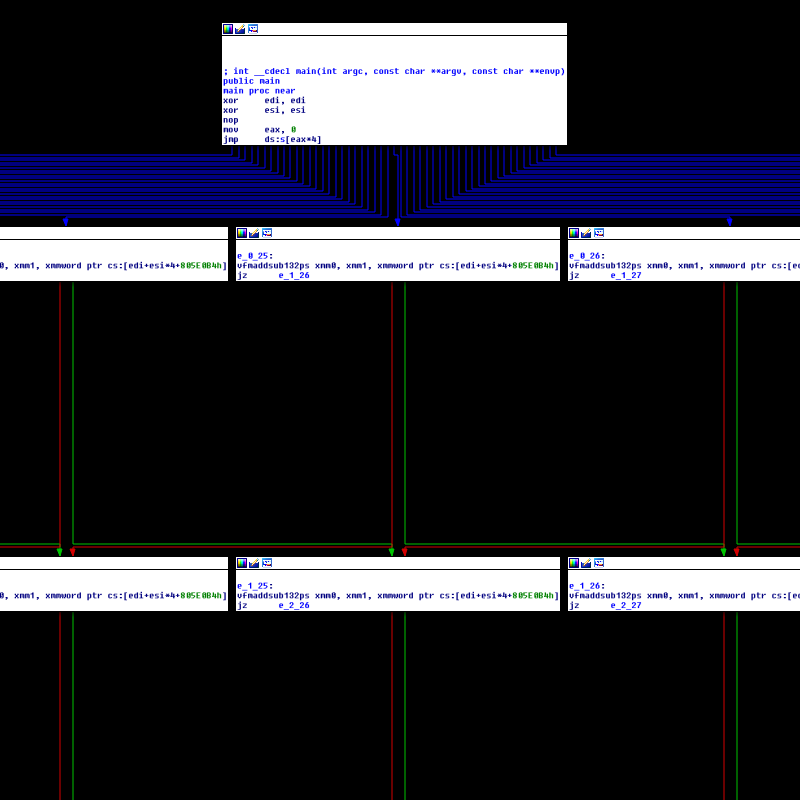
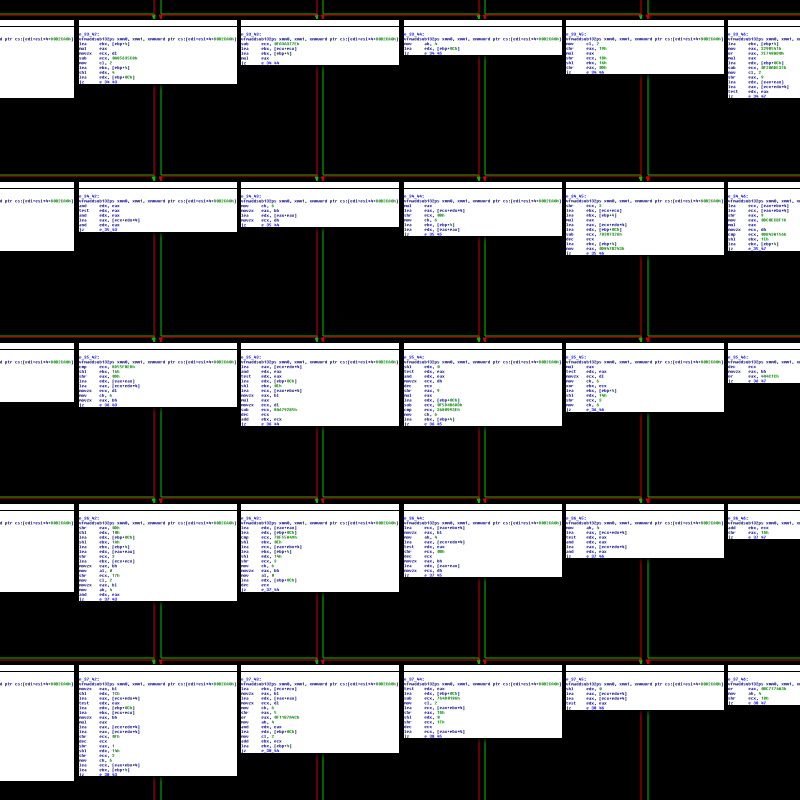
Ejemplos

Ejemplo 1

Ejemplo 4

Ejemplo 3

Ejemplo 2

Ejemplo 5

Referencias

La técnica se describe en detalle en la presentación de DEF CON.

Las diapositivas de la presentación están disponibles aquí.

Autor

REpsych es una prueba de concepto de Christopher Domas (@xoreaxeaxeax).

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →