
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 darthton/hyperbone
Hipervisor VT-x minimalista para Windows x64 que proporciona hooks en línea de syscall, MSR, IDT y kernel, además de sustitución de páginas basada en…
 emsec/hal
HAL – El Analizador de Hardware
 mandiant/flare-learning-hub
Contenido educativo gratuito sobre ingeniería inversa y análisis de malware del equipo FLARE
 federicodotta/brida
¡El nuevo puente entre Burp Suite y Frida!
 sentinel-one/cobaltstrikeparser
Analizador de Python para extraer configuraciones de CobaltStrike Beacon desde archivos PE, volcados de memoria y URLs C2 mediante descifrado XOR…
 jackofmosttrades/gadgetinspector
Un analizador de código de bytes para encontrar cadenas de gadgets de deserialización en aplicaciones Java
 bats3c/darkloadlibrary
LoadLibrary para operaciones ofensivas
 malrev/abd
Materiales del curso de Desofuscación Binaria Avanzada por NTT Secure Platform Laboratories
 honeynet/apkinspector
APKinspector es una potente herramienta GUI para que los analistas analicen las aplicaciones de Android.
 grammatech/ddisasm
Desensamblador basado en Datalog que produce ensamblador reensamblable a partir de binarios ELF/PE, con representación intermedia GTIRB para análisis…
 washi1337/asmresolver
Una librería para crear, leer y editar archivos PE y módulos .NET.
 mmozeiko/aes-finder
Utilidad para encontrar claves AES en procesos en ejecución
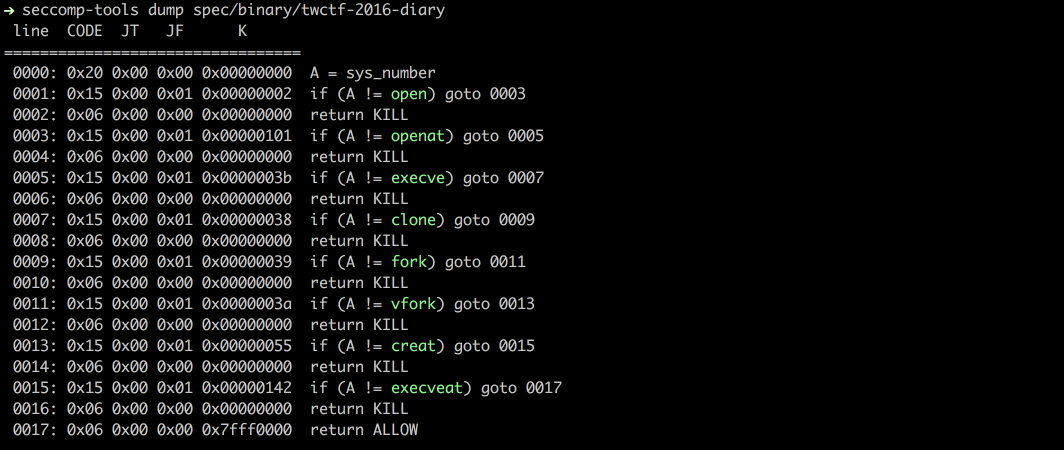 david942j/seccomp-tools
Proporcionar herramientas potentes para el análisis de seccomp
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
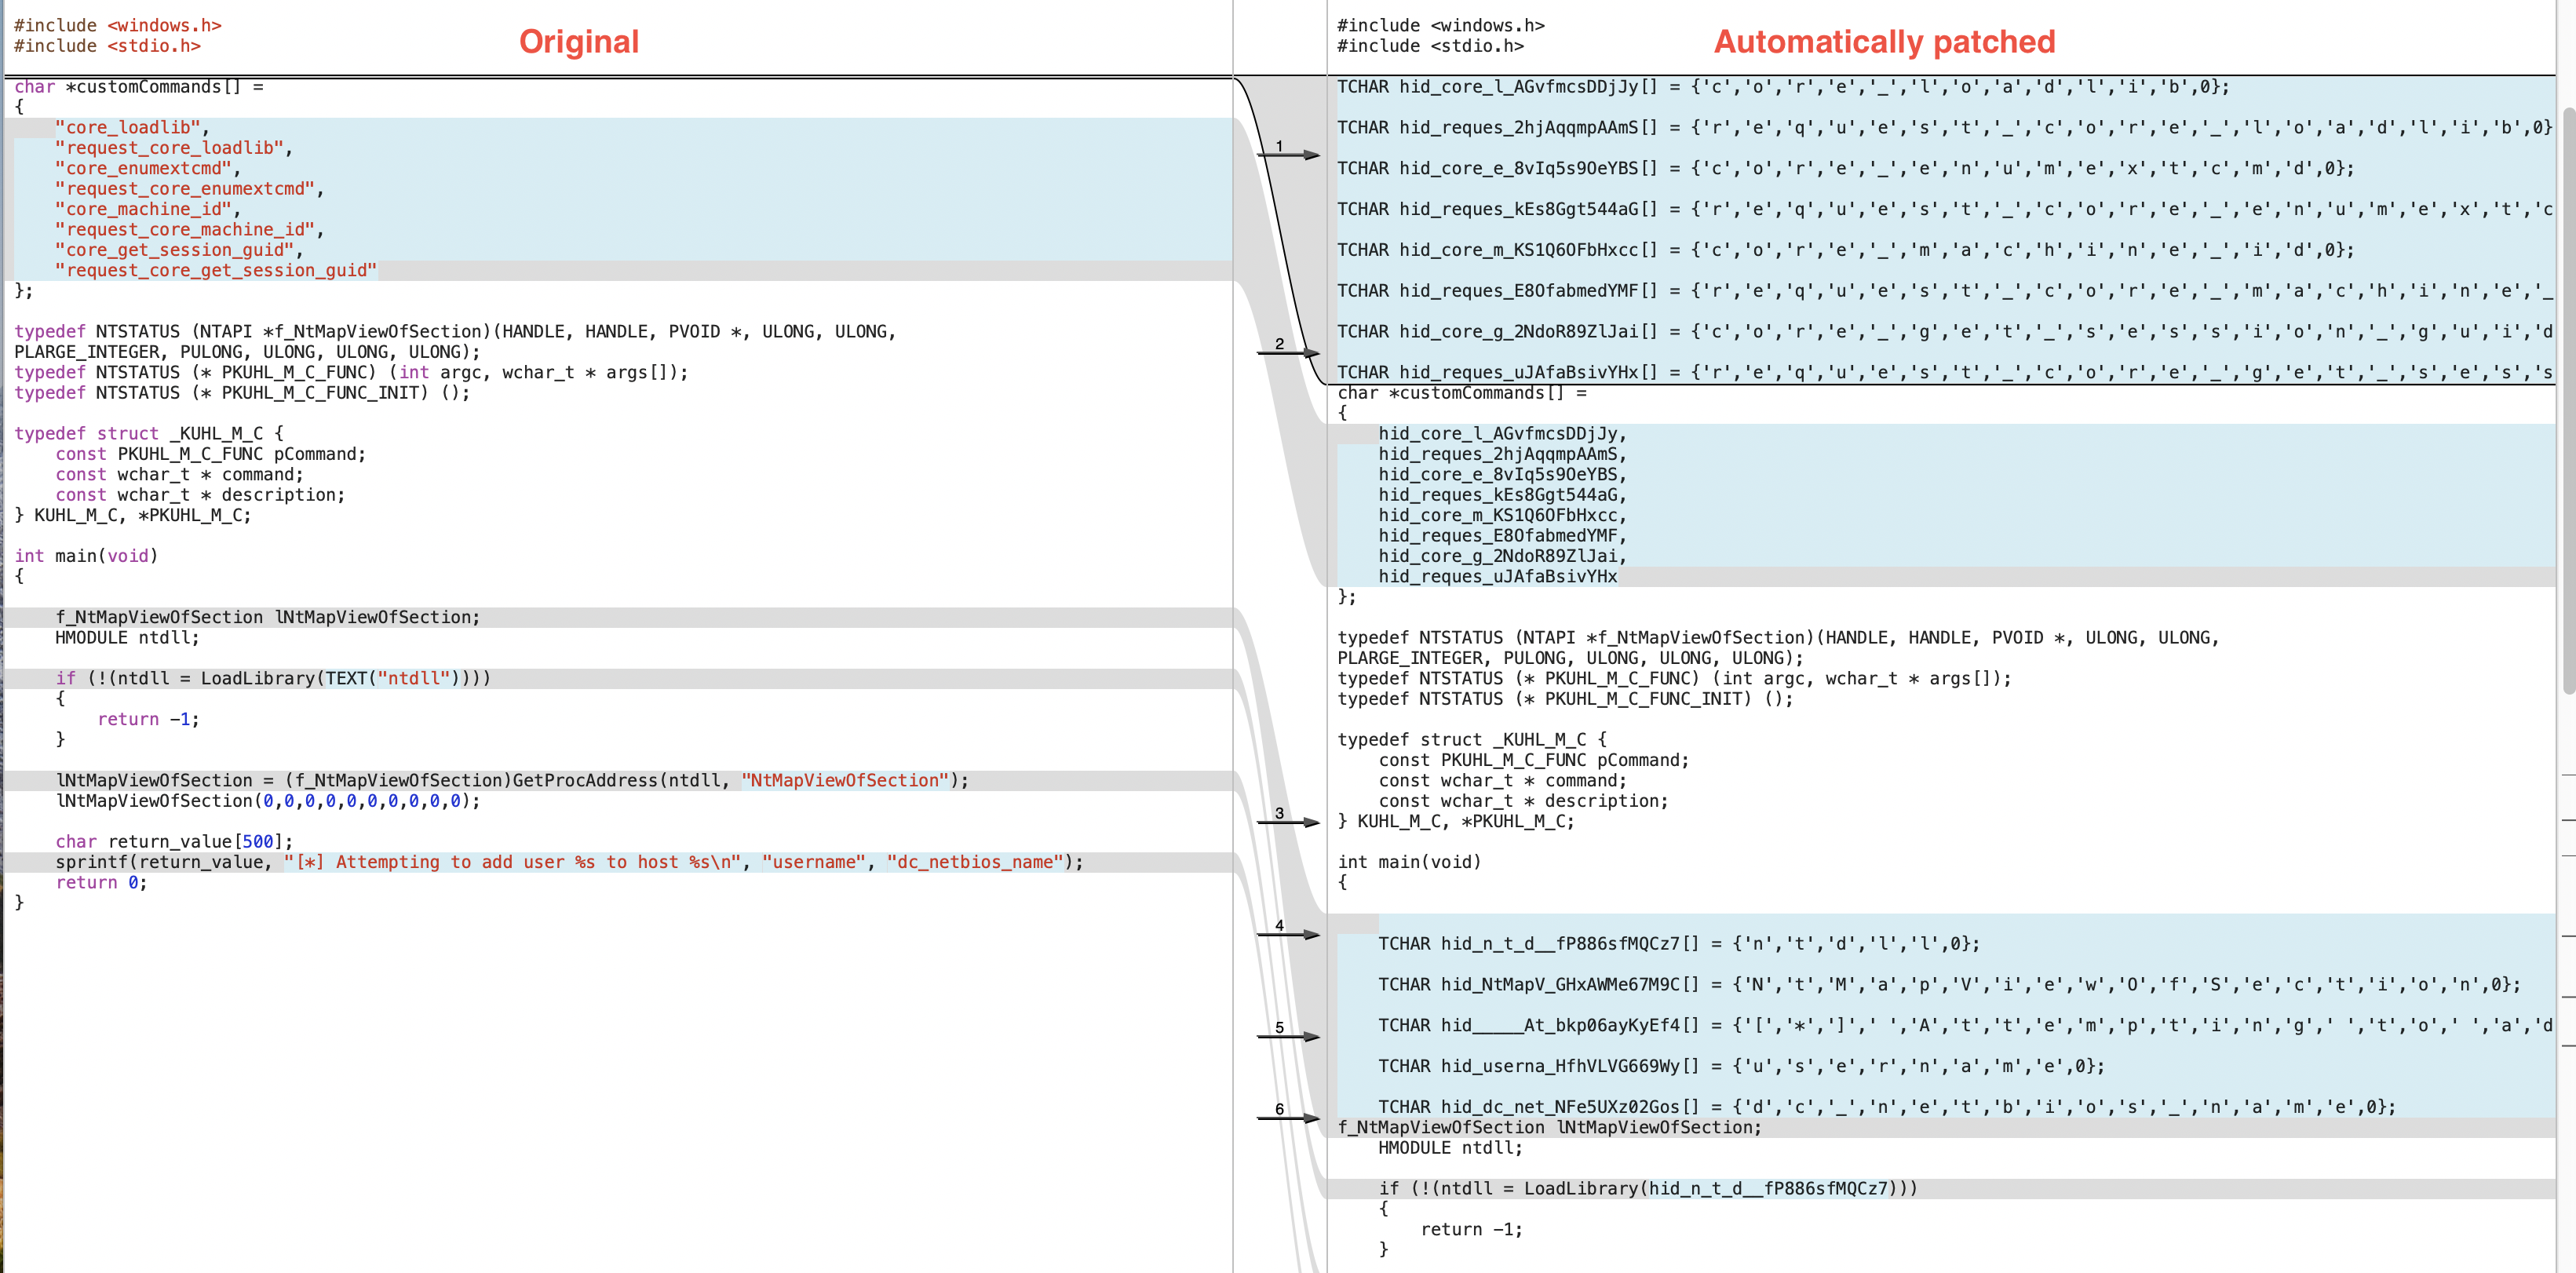 scrt/avcleaner
Ofuscador de código fuente C/C++ para evasión de antivirus
 airbus-seclab/bincat
Analizador estático de código binario, con integración con IDA. Realiza análisis de valores y taint analysis, reconstrucción de tipos, detección de…
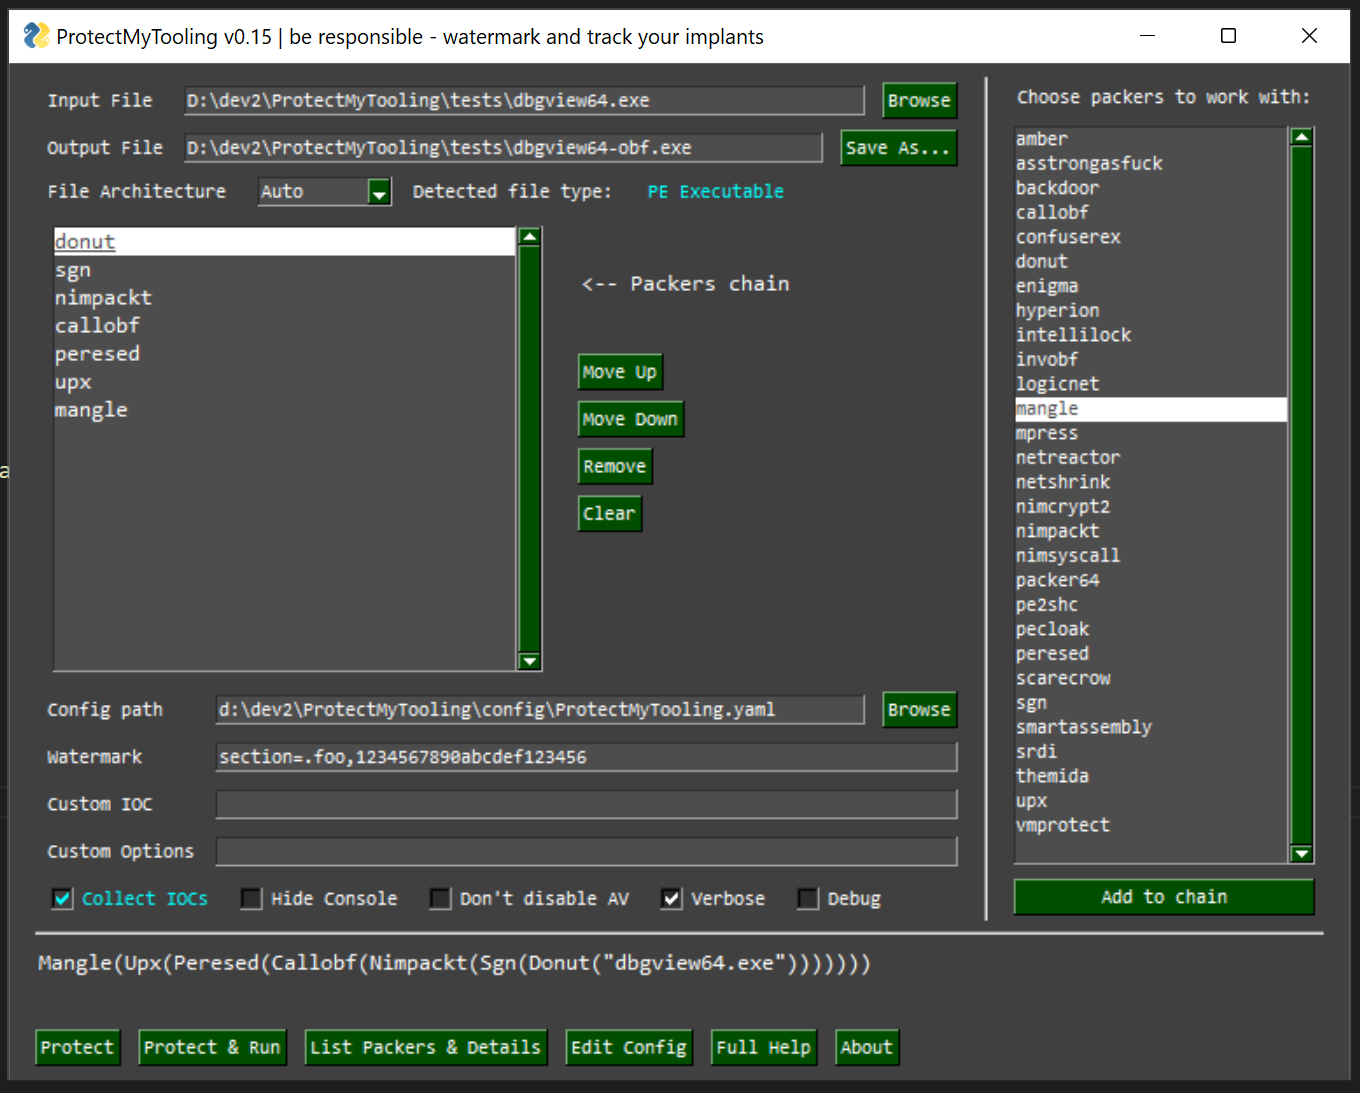 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
 uofw/uofw
El 'Official FirmWare' no oficial, un proyecto completo de ingeniería inversa del firmware más reciente de PSP








