
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
avcleaner — Ofuscador de código fuente C/C++ para evasión de antivirus | Kitploit

Herramientas/GitHubGitHub/scrt/avcleaner
Generación de PayloadsAnálisis de Binarios
GitHubscrt/avcleaner

avcleaner

Ofuscador de código fuente C/C++ para evasión de antivirus

Ver Repositorio
1.1k18866hace 4 añosRevisado por Kitploit
Compartir

avcleaner

Ofuscador de código fuente C/C++ para evasión de antivirus

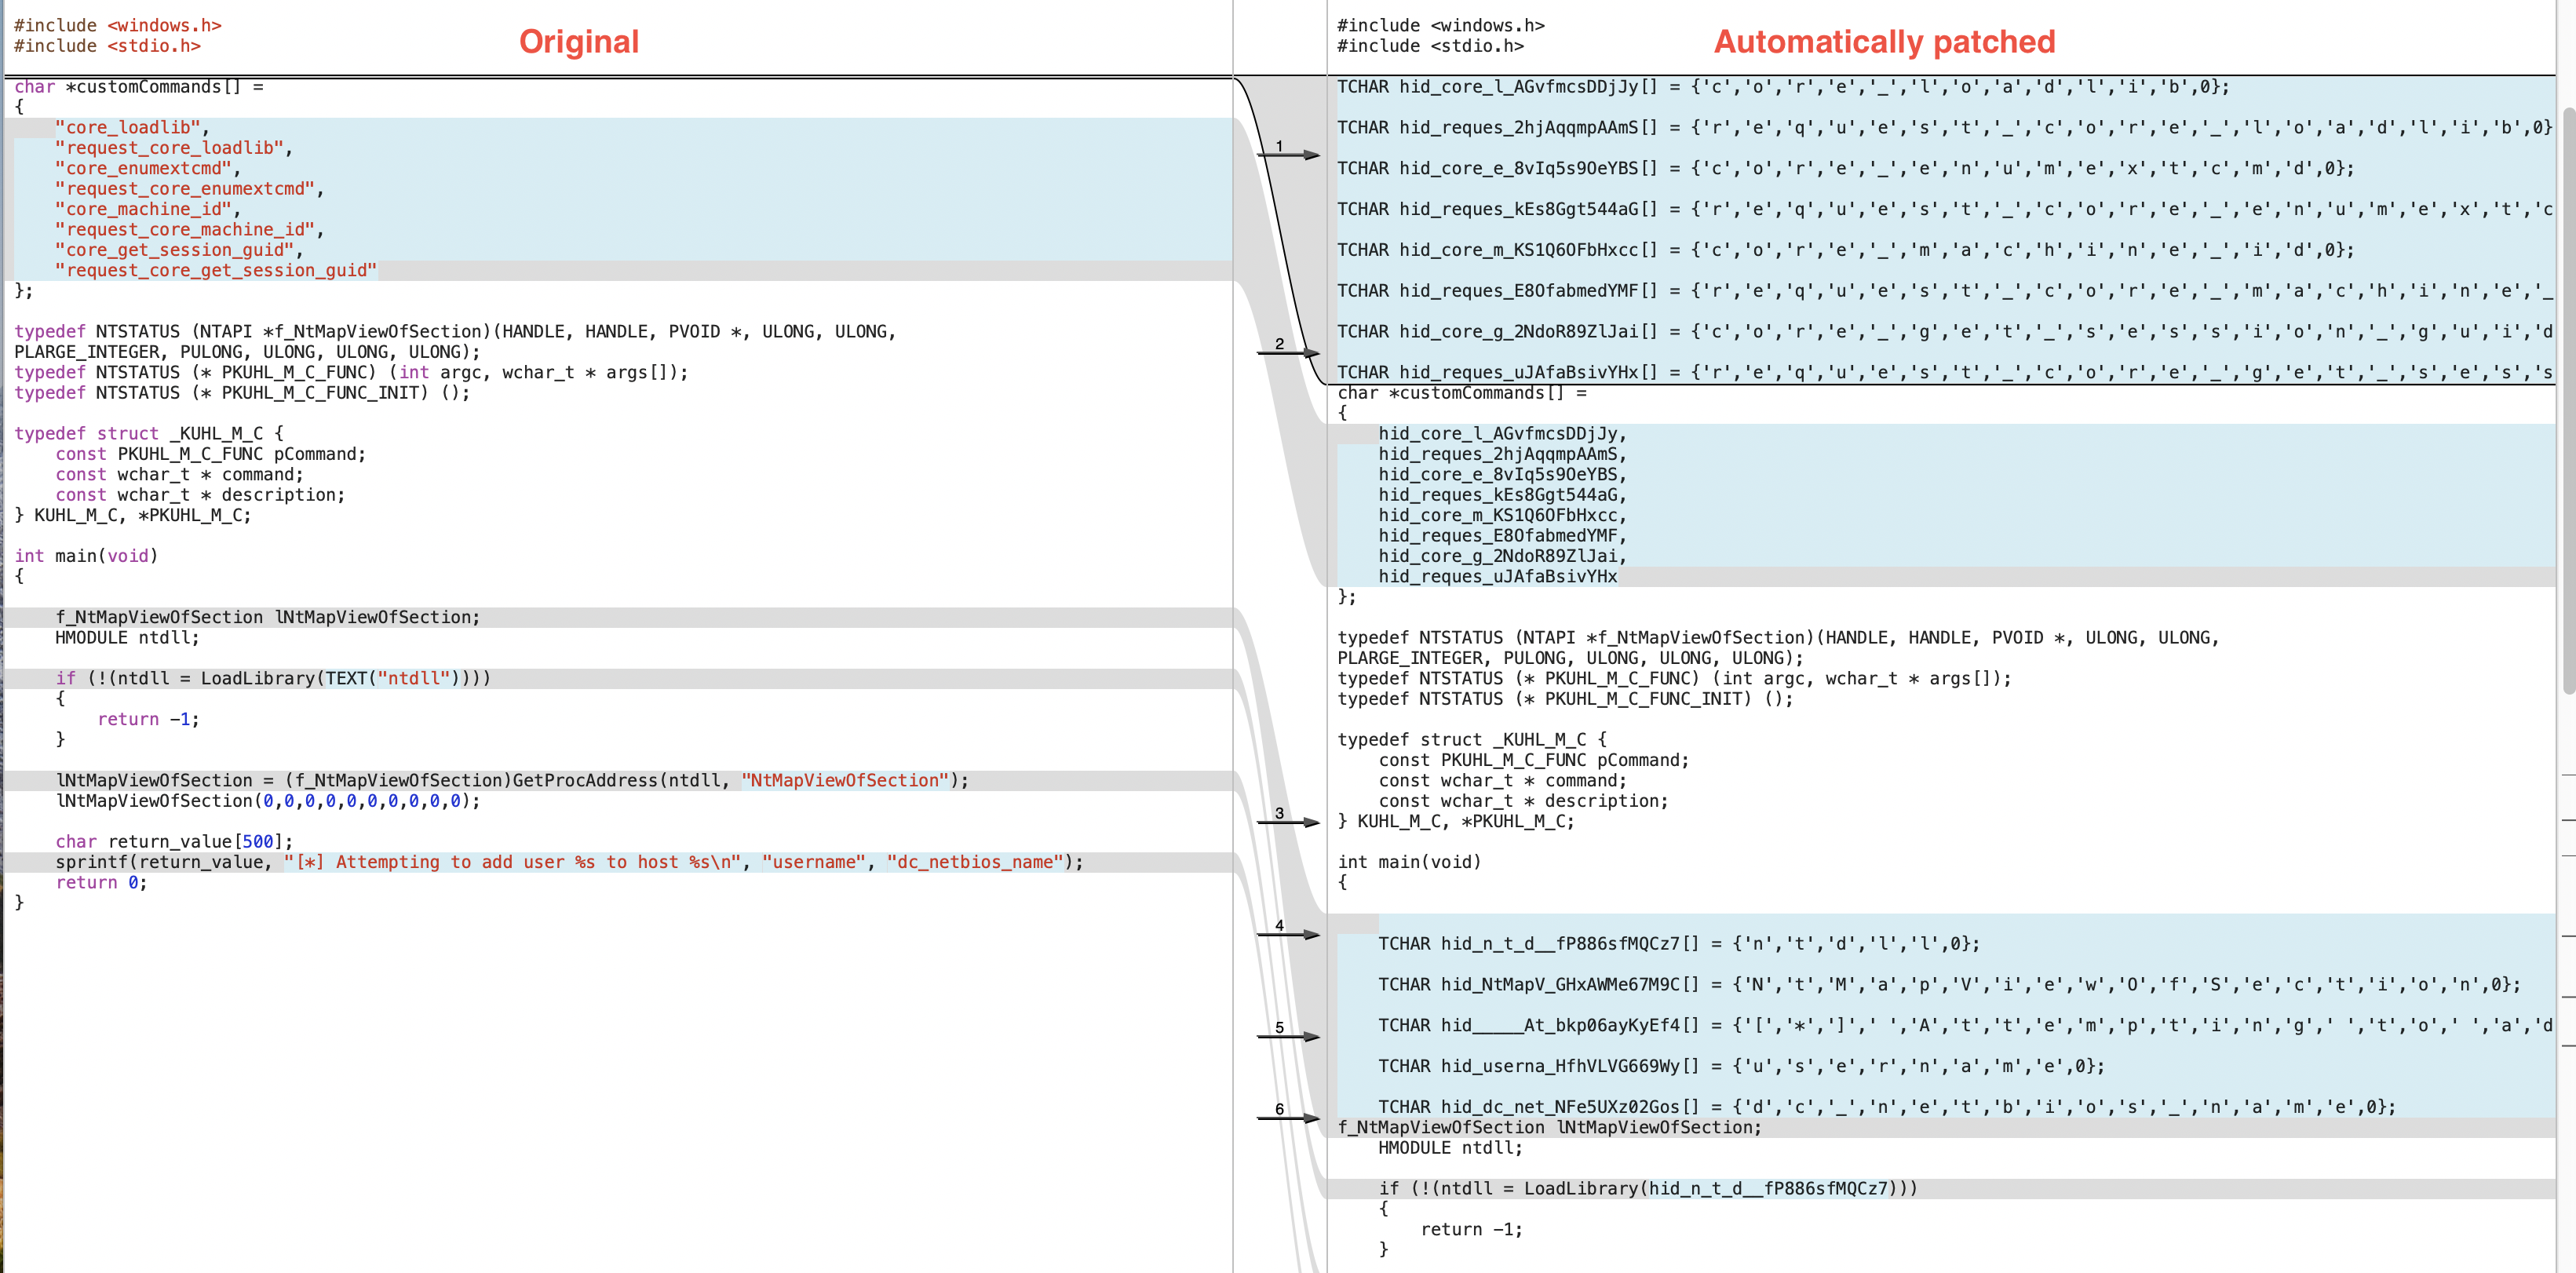
ejemplo de uso

Publicaciones del blog

La implementación es bastante compleja y este dominio del desarrollo de software rara vez se documenta en términos sencillos. Por eso existen publicaciones en el blog que detallan cada decisión de diseño y explican las peculiaridades de trabajar con la API de LLVM.

  • https://blog.scrt.ch/2020/06/19/engineering-antivirus-evasion/
  • https://blog.scrt.ch/2020/07/15/engineering-antivirus-evasion-part-ii/

Compilación

docker build . -t avcleaner
docker run -v ~/dev/scrt/avcleaner:/home/toto -it avcleaner bash #adapta ~/dev/scrt/avcleaner a la ruta donde clonaste avcleaner
sudo pacman -Syu
mkdir CMakeBuild && cd CMakeBuild
cmake ..
make -j 2
./avcleaner.bin --help

Uso

Para programas simples, es tan fácil como:

avcleaner.bin test/strings_simplest.c --strings=true --

Sin embargo, debes saber que estás usando un frontend de compilador, que solo funcionará bien si le proporcionas la ruta a TODOS los includes necesarios para compilar tu proyecto. Por ejemplo, test/string_simplest.c incluye encabezados del WinSDK, y el script run_example.sh muestra cómo manejar estos escenarios.

Errores comunes

CommandLine Error: Option 'non-global-value-max-name-size' registered more than once! LLVM ERROR: inconsistency in registered CommandLine options

En caso de que encuentres este error, usa CMakeLists_archlinux.txt en lugar de CMakeLists.txt y debería desaparecer.

Contribuidores

Gracias a @gituser5555 por las correcciones de errores.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





