
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
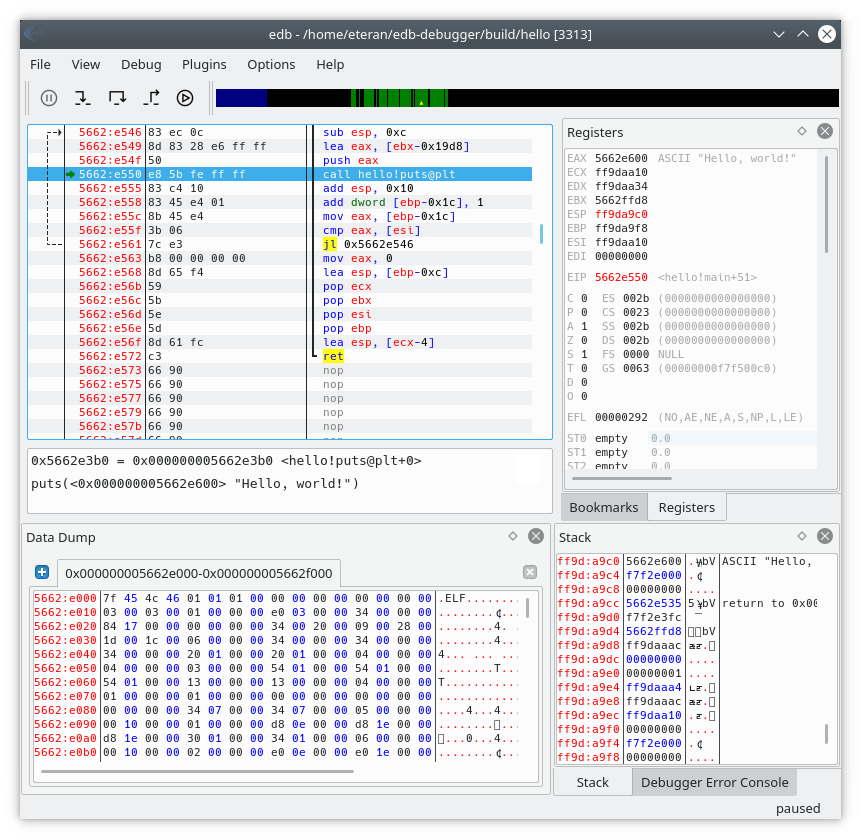
 eteran/edb-debugger
edb es un depurador multiplataforma para AArch32/x86/x86-64.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 uxmal/reko
Reko es un descompilador de binarios.
 advdebug/brovan
Emulador de binarios x86_64 en modo usuario para análisis de malware e ingeniería inversa. Soporta PE, ELF, volcados de memoria y binarios sin…
 blacktop/ipsw
Navaja suiza para investigación en iOS/macOS
 emsec/hal
HAL – El Analizador de Hardware
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 dynamorio/dynamorio
Marco de instrumentación en tiempo de ejecución para construir herramientas de análisis dinámico: rastreo, generación de perfiles, cobertura de…
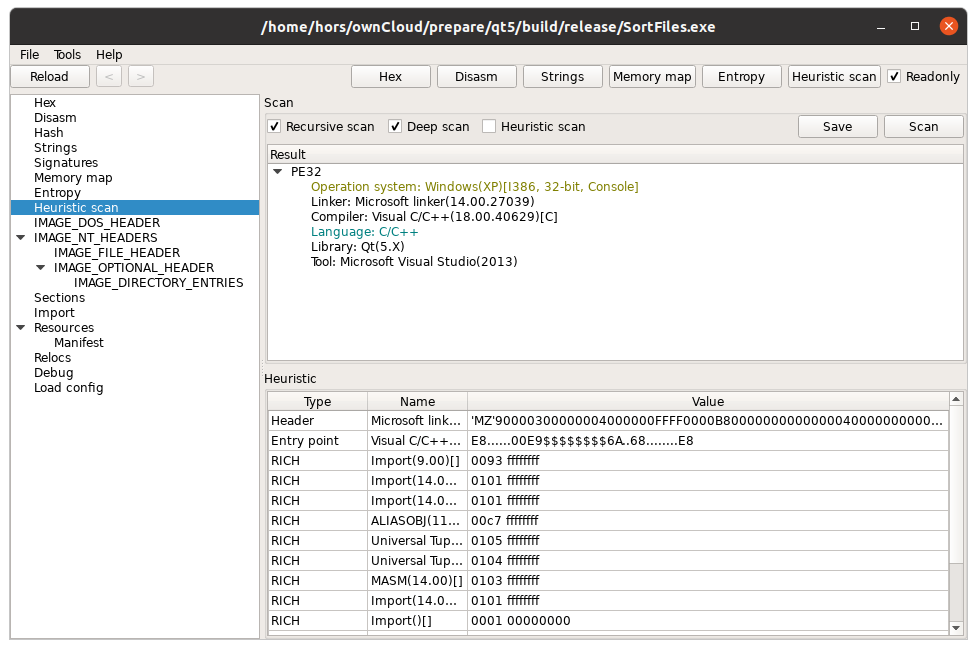 horsicq/xpeviewer
Visor/editor de archivos PE para Windows, Linux y MacOS.
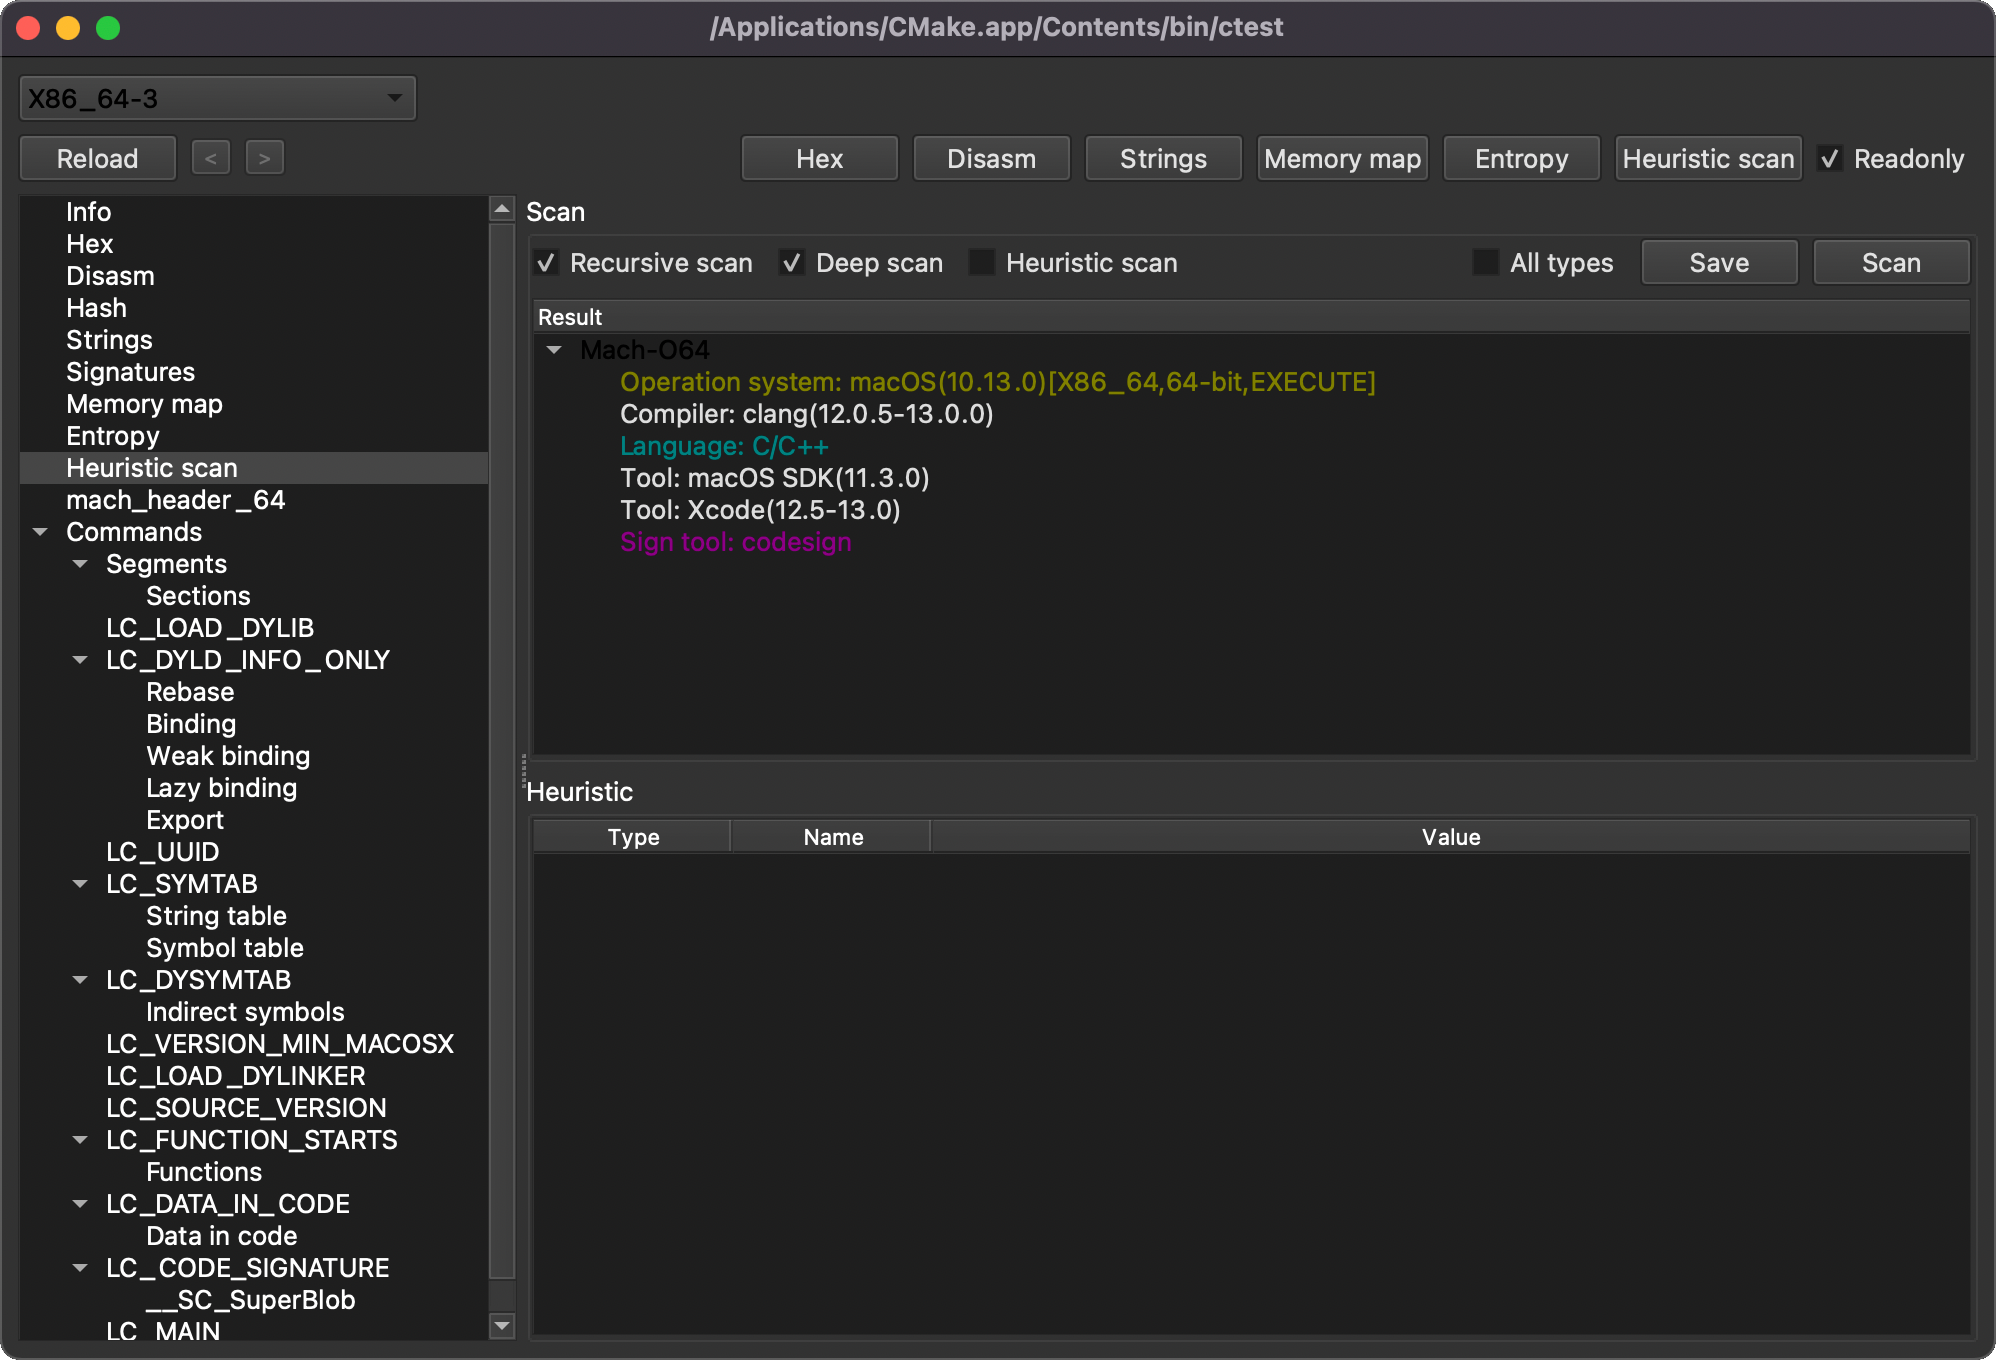 horsicq/xmachoviewer
XMachOViewer es un visor de Mach-O para Windows, Linux y MacOS
 x86rc/unthemidator
Una herramienta automatizada de desempaquetado y corrección de volcados para Themida / Code Virtualizer / WinLicense (v3.0-v4)
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 skylot/jadx
Herramienta de línea de comandos y GUI para descompilar archivos Android Dex y APK en código fuente Java legible, con capacidades de decodificación…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 icsharpcode/ilspy
Descompilador de .NET con soporte para generación de PDB, ReadyToRun, Metadata (y más) - ¡multiplataforma!
 angr/pyvex
Enlaces de Python para el IR VEX de Valgrind.
 onekey-sec/unblob
Extraer archivos de cualquier tipo de formato de contenedor
 nowsecure/r2frida
Radare2 y Frida mejor juntos.








