
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
edb-debugger — edb es un depurador multiplataforma para AArch32/x86/x86-64. | Kitploit

Herramientas/GitHubGitHub/eteran/edb-debugger
Ingeniería InversaDepuradoresAnálisis de BinariosTop en Depuradores #12
GitHubeteran/edb-debugger

edb-debugger

edb es un depurador multiplataforma para AArch32/x86/x86-64.

Ver Repositorio
3k34252hace 1h 56mRevisado por Kitploit
Compartir

C++ Qt

Build Status License Paypal

edb es un depurador multiplataforma para AArch32/x86/x86-64. Está inspirado en Ollydbg, pero tiene como objetivo funcionar en AArch32, x86 y x86-64, así como en múltiples sistemas operativos. Linux es la única plataforma oficialmente compatible en este momento, pero los ports para FreeBSD, OpenBSD, OSX y Windows están en desarrollo con distintos grados de funcionalidad.
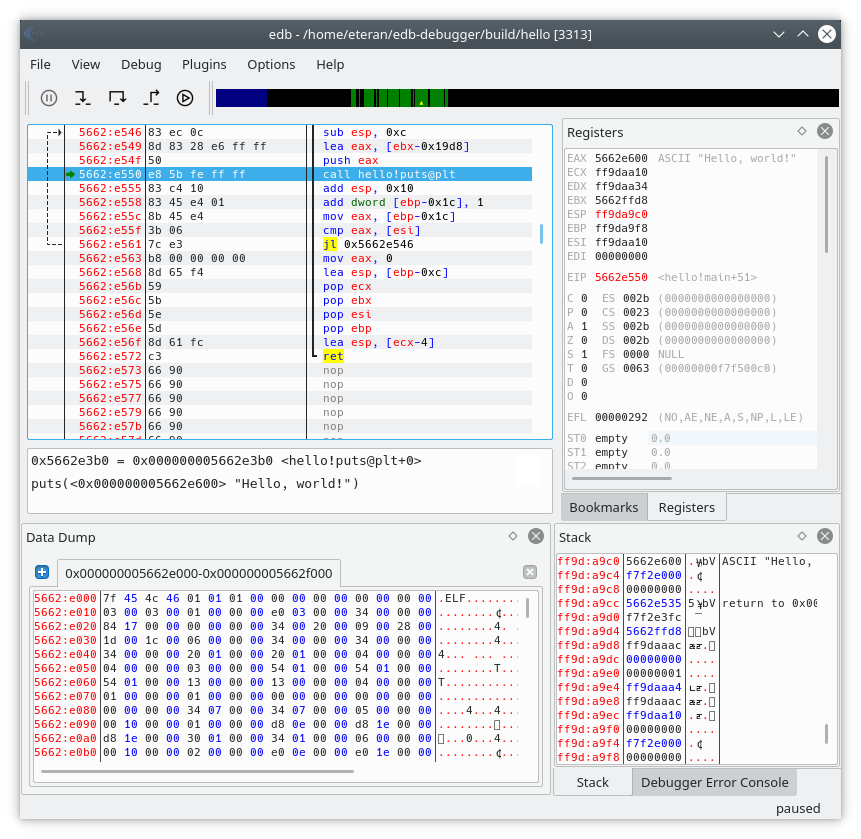
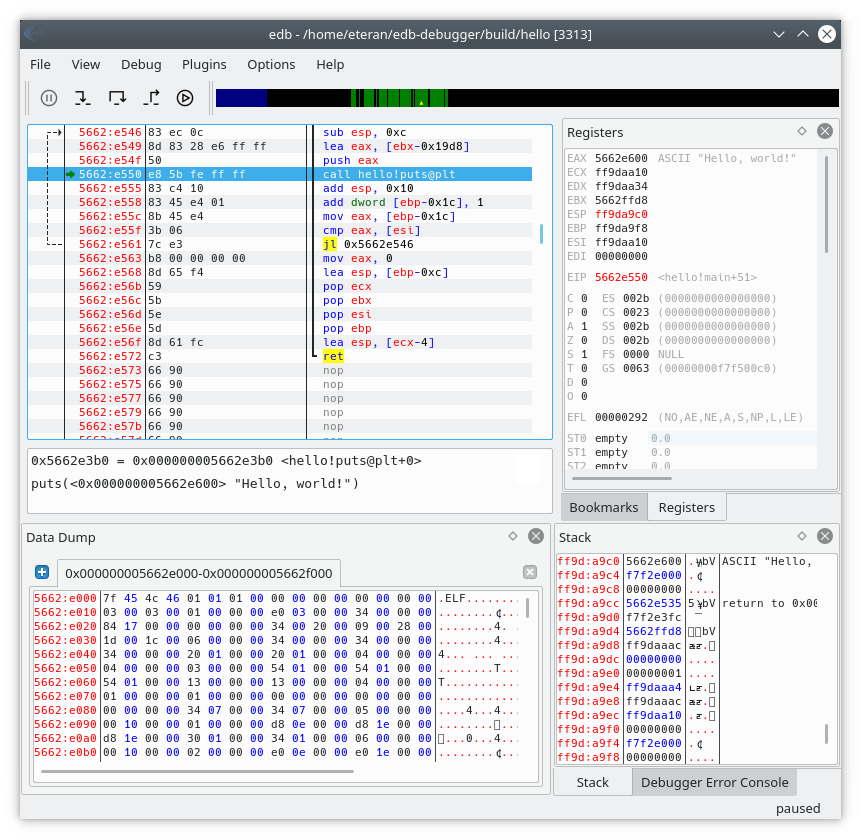
Screenshot

edb está disponible bajo la licencia GPL 2; consulte COPYING para más detalles.

NOTA: la versión 1.5.0 es la última versión que admite kernels de Linux anteriores a 3.0. El nuevo desarrollo se orientará a 3.0 y versiones posteriores, y será 2.0.0 cuando se publique.

NOTA: este README ahora solo cubre la documentación más esencial; para una documentación más completa, consulte la wiki

Clonación

Al clonar el repositorio, utilice la opción --recursive de git para asegurarse de que los submódulos se clonen correctamente y se actualicen a las versiones correctas. Aquí tiene un ejemplo:

git clone --recursive https://github.com/eteran/edb-debugger.git

Compilación

Compilar edb suele ser bastante sencillo. La última versión de edb actualmente depende de los siguientes paquetes:

DependenciaVersión requerida
GCC/ClangCompatible con C++17
Qt>= 5.15 o >= 6.8
Capstone>= 3.0
Graphviz>= 2.38.0 (Opcional)

Muchas distribuciones ya tienen paquetes que satisfacen estos requisitos. La wiki contiene ejemplos para algunas distribuciones populares:

  • https://github.com/eteran/edb-debugger/wiki/Compiling-(Fedora)
  • https://github.com/eteran/edb-debugger/wiki/Compiling-(Ubuntu)
  • https://github.com/eteran/edb-debugger/wiki/Compiling-(Debian)

Una vez que tenga instaladas las dependencias necesarias, la compilación se realiza con cmake:

CMake

Si solo planea ejecutar edb desde el directorio de compilación, es tan sencillo como esto:

$ mkdir build
$ cd build
$ cmake ..
$ make
$ ./edb

Si desea instalar edb correctamente en el sistema para todos los usuarios, es solo un poco diferente:

$ mkdir build
$ cd build
$ cmake -DCMAKE_INSTALL_PREFIX=/usr/local/ ..
$ make
$ make install
$ edb

Instalación

La instalación básica es sencilla; puede ejecutar

$ make install

En cuyo caso los plugins se instalarán en /usr/local/lib/edb y los binarios se instalarán en /usr/local/bin/.

Analytics

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






