
 momo5502/sogen
🪅 Emulador de espacio de usuario para Windows, Linux y macOS



Sogen ejecuta programas de Windows, Linux y macOS, sin un sistema operativo real: te permite ver y controlar todo lo que hacen.
En lugar de reimplementar miles de API del sistema operativo, Sogen emula binarios a nivel de CPU y syscall y ejecuta las DLLs reales del sistema, por lo que el comportamiento se aproxima mucho al del sistema operativo real.
Cada instrucción, acceso a memoria y llamada a la API puede ser interceptada, inspeccionada o reescrita, las ejecuciones son totalmente deterministas, y todo el estado del emulador puede capturarse en snapshots y restaurarse.
Construido en C++ e impulsado por el backend de CPU que elijas:
Pruébalo: sogen.dev
Únete a la comunidad: Discord

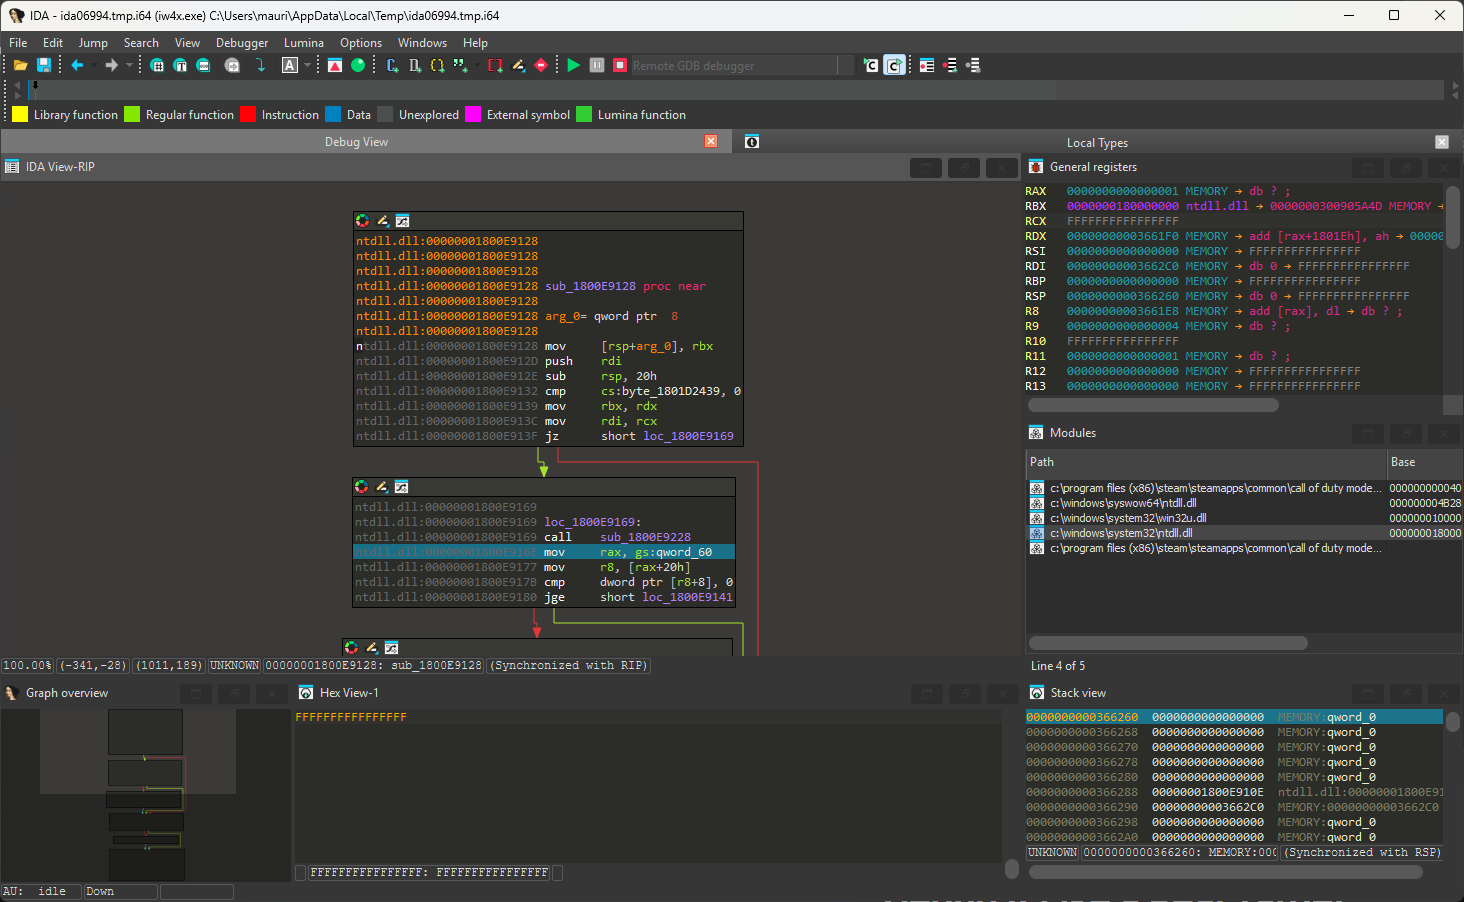
Depura con las herramientas que ya conoces, como IDA Pro o GDB, mediante el protocolo GDB, o usa el depurador integrado en el navegador.
El depurador se ejecuta a nivel del emulador, fuera del proceso, por lo que permanece invisible ante las comprobaciones anti-debug.
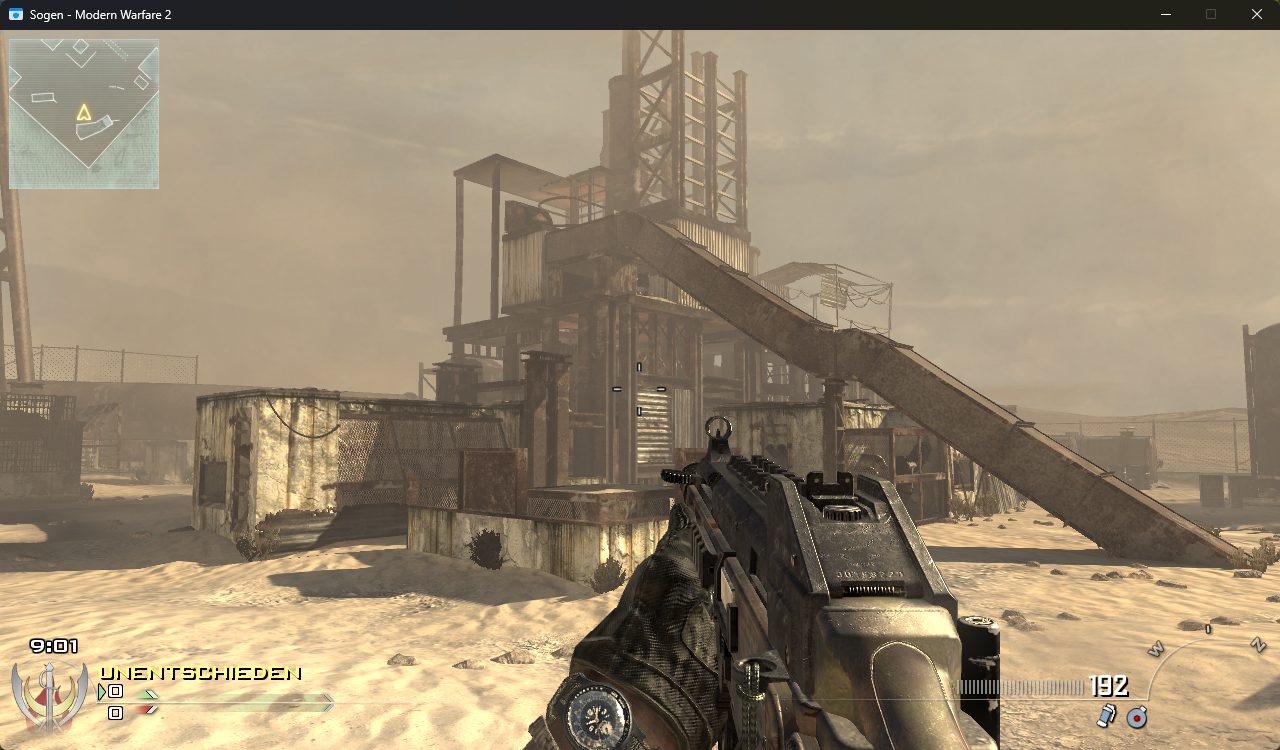
Las aplicaciones GUI nativas se ejecutan, con ventanas, diálogos y controles funcionales.
La paravirtualización de GPU habilita la aceleración 3D en tu GPU real, mientras que el backend de Hyper-V ejecuta el código de forma nativa en tu CPU. Lo suficientemente rápido para juegos.
Los títulos de Direct3D 8/9/10/11 se ejecutan a través de DXVK, que traduce Direct3D a Vulkan sobre el puente de GPU.
Haz clic aquí para ver las diapositivas.
Instala con:
pip install sogen
Los bindings de Python requieren un root de emulación. Puedes descargar un root ya preparado aquí, o crear el tuyo propio siguiendo las instrucciones de la wiki.
Ejemplo:
import sogen

emu = sogen.windows.create_application("c:/test-sample.exe", emulation_root="./root")


def on_module_load(module):
    if module.name.lower() == "test-sample.exe":
        emu.hooks.memory_execution_at(module.entry_point, lambda address: print(f"hit entry point: 0x{address:x}"))

emu.callbacks.on_module_load = on_module_load
emu.start()
print(emu.process.exit_status)
Consulta examples/python/README.md para obtener detalles de configuración y un ejemplo más amplio.
Los enlaces de Dart están disponibles en un repositorio separado.
[!TIP]
Consulta la Wiki para obtener más detalles sobre cómo compilar y ejecutar el emulador en Windows, Linux, macOS, ...
1. Descarga el código:
git clone --recurse-submodules https://github.com/momo5502/sogen.git
2. Ejecute el siguiente comando en un Símbolo del sistema para desarrolladores x64 en el directorio clonado:
cmake --preset=vs2022
3. Compila la solución que se generó en build/vs2022/sogen.sln
4. Crea un volcado del registro ejecutando grab-registry.bat como administrador y colócalo en la carpeta de artefactos junto a analyzer.exe
5. Ejecuta el programa que prefieras:
analyzer.exe C:\example.exe
Por defecto, el invitado no tiene acceso a la red del host. Los sockets del invitado usan un loopback en proceso, las consultas DNS no resuelven a ninguna dirección y el puente de Steam está deshabilitado. Para dar al invitado acceso a la red del host, añade --network live:
analyzer.exe --network live C:\example.exe
El sistema de archivos invitado es de solo lectura por defecto, y las escrituras del invitado fallan con STATUS_ACCESS_DENIED. Use
--root-mode rw para permitir que el invitado modifique la raíz de emulación, o el host controla cuando no se establece una raíz. Use
--mount HOST:GUEST[:MODE] para añadir un archivo o directorio del host en una ruta del invitado, por ejemplo
--mount .\out:C:\out:rw. Consulte docs/filesystem.md para obtener los detalles de los montajes y modos.
Los ejecutables de Windows ARM64 se ejecutan de la misma manera, desde una raíz de emulación creada con create-root.bat en una máquina Windows ARM64. Se ejecutan en WHP en Windows ARM64, en Hypervisor.framework en Apple Silicon y en Unicorn en otros entornos.
--backend anula la selección basada en el entorno. Fuera de Windows ARM64, donde el backend ARM64 de Unicorn no está compilado, EMULATOR_UNICORN=1 ejecuta invitados ARM64 en Unicorn en lugar del hipervisor.
El soporte de macOS está en una etapa temprana. Sogen ejecuta programas de línea de comandos de macOS x86-64 a través del dyld real y la caché compartida de dyld del sistema, lo cual es suficiente para herramientas simples como echo. La mayoría de los demás programas todavía se detienen en una llamada al sistema no implementada.






