
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit

 crisprss/magicnetdefs
Similar a Petitpotam, el servicio netdfs está habilitado en entornos de Windows Server y AD, y el método RPC abusado permite que los procesos…
 macmod/sopa
Un cliente práctico para ADWS en Golang.
 synacktiv/kcmdump
Volcar tickets Kerberos de la base de datos KCM de SSSD
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 giordanosconti/icloudkitextractor
Kit de herramientas forense experimental .NET/WPF para autenticación de iCloud, descarga de copias de seguridad de CloudKit/MMCS y recuperación de…
 aaravmaloo/apm
Un gestor de contraseñas local para todos
 sfewer-r7/cve-2026-0257
Script de prueba de concepto para explotar la omisión de autenticación de PAN-OS GlobalProtect CVE-2026-0257
 0katz/cve-2019-12476
PoC para CVE-2019-12476, una omisión de autenticación de Windows en ManageEngine ADSelfService Plus que proporciona un shell SYSTEM no autenticado a…
 mafifrizi/tanuki
Operador de Identidad Táctica para Linux y Active Directory Híbrido
 wrogistefan/desktop-2fa
Una aplicación de escritorio offline segura para generar y gestionar códigos TOTP de 2FA. Cuenta con almacenamiento de bóveda cifrado, criptografía…

 baiyibai/pico-usb-wifi
Firmware para Raspberry Pi Pico W que crea un adaptador Wi-Fi USB sin controlador con puenteo transparente de capa 2, autenticación WPA2/WPA3 y…
 zinja-coder/damn-vulnerable-android-components
Una aplicación Android intencionalmente vulnerable para demostrar varias vulnerabilidades que surgen en los componentes de Android.
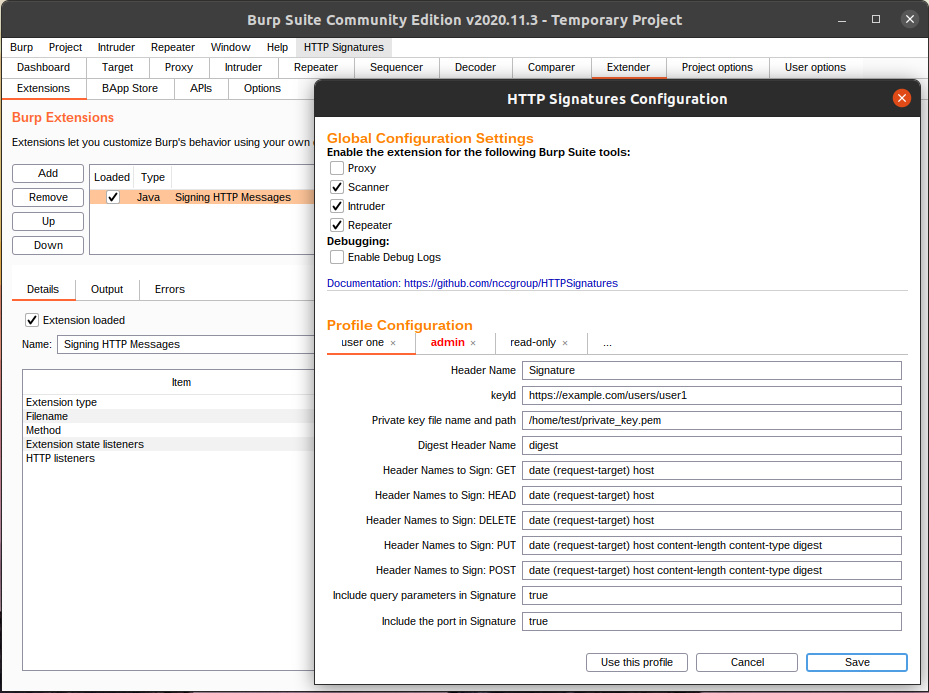 nccgroup/httpsignatures
Una extensión de Burp Suite que implementa el borrador draft-ietf-httpbis-message-signatures-01 de Signing HTTP Messages.
 inflightsec/agent-vault-proxy
Claves de API just-in-time para agentes de IA - y cualquier otro proceso que enrutes a través de ella: quien llama solo ve un marcador de posición.
 emerinohdz/facebrute
Script de fuerza bruta para Facebook
 incredibleindishell/certi-bhai
AD CS: material relacionado con la explotación va aquí
 whiteoaksecurity/goawsconsolespray
Herramienta para realizar password spraying en inicios de sesión IAM de la consola de AWS
 abraxas/keycloak-saml-redirect-param-split
Loopback PoC for a Keycloak 26.8.1 SAML broker flaw: a percent-encoded duplicate SAMLResponse name bypasses redirect signature verification, allowing…








