
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit

 omgrant/ft9201-libfprint
Controlador de libfprint para Linux para el lector de huellas digitales USB Focal-systems FT9201 (2808:93a9) — ejecuta el motor de coincidencia…
 vid4l-07/klip
Gestor de contraseñas minimalista basado en terminal
 ggolawski/cve-2020-1958
Prueba de concepto de exploit para CVE-2020-1958, una vulnerabilidad de inyección LDAP en Apache Druid 0.17.0, que permite la enumeración de usuarios…
 infrastructureservices/vsftpd
Demonio de servidor FTP centrado en la seguridad, diseñado para resistir ataques, ofreciendo alto rendimiento y escalabilidad con amplias opciones de…
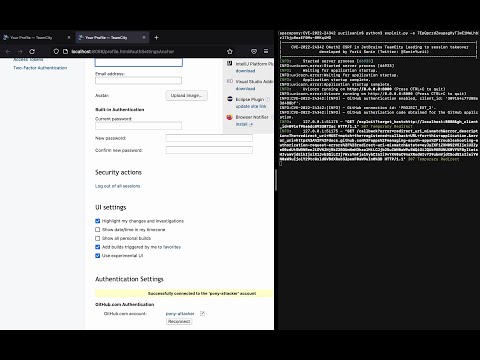 yuriisanin/cve-2022-24342
PoC para CVE-2022-24342: apropiación de cuentas mediante CSRF en la autenticación de GitHub
 logisek/huntcyberark
Auditoría de seguridad de CyberArk
 agentsid-dev/agentsid-scanner
Escáner de seguridad para servidores MCP. Evalúa autenticación, permisos, riesgos de inyección y seguridad de herramientas. El Faro de la seguridad…
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway: omisión de aserción SAML sin firmar mediante el enlace HTTP-Redirect (CTX696939): análisis de causa raíz + PoC
 kyos-public/keycloak-cve-2026-18963-hunt
Busca rastros de explotación de CVE-2026-18963 (toma de control de cuenta no autenticada en Keycloak) en la base de datos de Keycloak.
 sensepost/cve-2025-64446
Un escáner para la vulnerabilidad FortiNet CVE-2025-64446
 red-darkin/cve-2026-18963-keycloak
Exploit de prueba de concepto para CVE-2026-18963, un bypass crítico de restablecimiento de credenciales de Keycloak que permite la toma de control…
 zb3/tiandy-research
Este repositorio contiene los resultados de mi investigación de agosto de 2020 sobre el firmware IPC/NVR de Tiandy. Encontré dos vulnerabilidades que…
 portswigger/ator
Complemento de Burp Suite para la extracción y sustitución automatizadas de tokens en solicitudes HTTP, compatible con JSON, XML, cookies y…
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - Alta 8.1 - Autenticado POST /index.php - Omisión de 2FA
 ricardojoserf/axis-rce
RCE no autenticado en Axis Camera Station (encadenando CVE‑2025‑30026 y CVE‑2025‑30023)
 sinsinology/cve-2024-29855
PoC para la autenticación de Veeam Recovery Orchestrator CVE-2024-29855
 michal-pielka/punchline
Mensajero cifrado peer-to-peer en Rust con Noise IK y UDP NAT hole punching
 d0ge/xsw
Extensiones de Burp Suite para XML Signature Wrapping








