 zinja-coder/damn-vulnerable-android-components
Una aplicación Android intencionalmente vulnerable para demostrar varias vulnerabilidades que surgen en los componentes de Android.


Damn Vulnerable Android Components (DVAC) es una aplicación educativa para Android diseñada intencionalmente para exponer y demostrar vulnerabilidades relacionadas con varios componentes de Android, como Activities, Intents, Content Providers y Broadcast Receivers. Está estructurada como una aplicación de gestor de contraseñas para gestionar y almacenar contraseñas de manera segura (LOL).
Inspirado en el trabajo pionero de la aplicación Sieve, que se centraba en vulnerabilidades similares pero ahora está obsoleta e incompatible con versiones más recientes de Android, DVAC pretende llenar el vacío proporcionando una plataforma moderna y actualizada para aprender sobre seguridad en Android. DVAC ofrece una experiencia de aprendizaje práctica para principiantes en pentesting de Android y ciberseguridad, y ha sido desarrollado pensando en aquellos que encuentran dificultades para obtener un laboratorio adecuado para aprender pentesting de Android.
🇮🇳 Hecho a mano en India
Hay un total de 14 vulnerabilidades en Damn Vulnerable Android Components:
Lee el writeup oficial - https://medium.com/@zinjacoder/the-dvac-damn-vulnerable-android-components-the-sieve-apk-reborn-writeup-e096600ec27d
El desarrollo de DVAC fue inspirado por la APK Sieve, otra aplicación vulnerable centrada en vulnerabilidades de componentes de Android. Sin embargo, Sieve está desactualizada y no funciona correctamente en versiones más recientes de Android. DVAC tiene como objetivo proporcionar una funcionalidad similar mientras funciona en versiones modernas de Android.
adb install DVACv1.apk
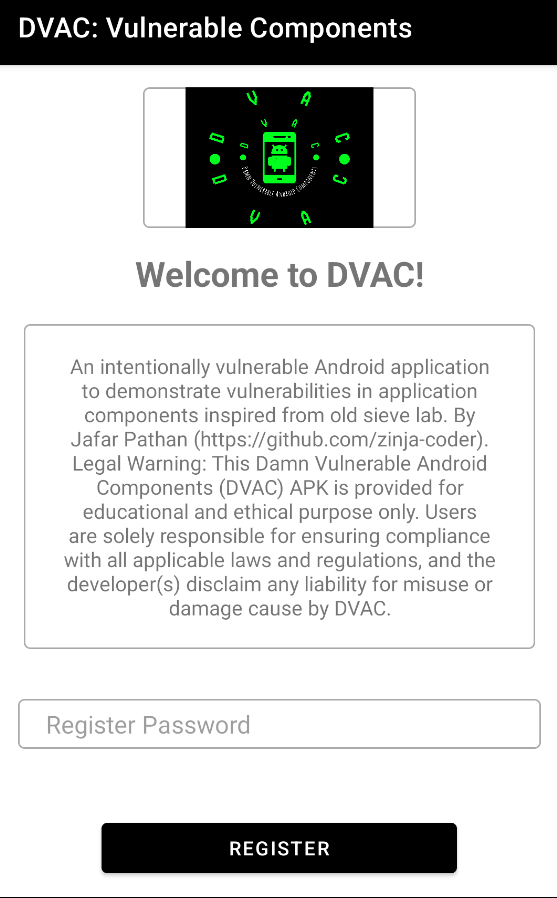
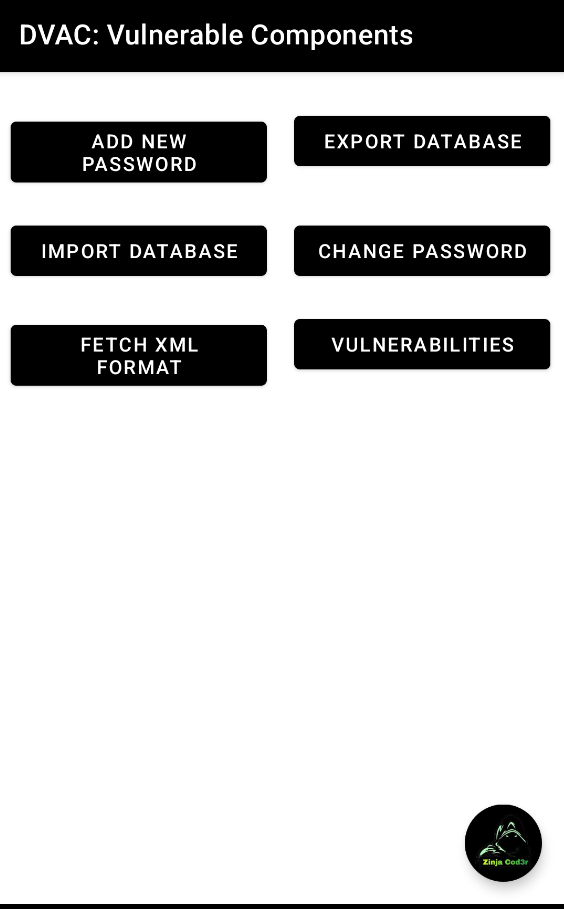

Las contribuciones a DVAC son bienvenidas y alentadas. Puedes contribuir al proyecto de las siguientes maneras:
Reportar errores: Si encuentras algún error o problema al usar DVAC, abre un issue en GitHub. Esto nos ayuda a identificar y solucionar problemas rápidamente.

Corregir issues: Si eres desarrollador, considera corregir los issues abiertos en el repositorio. Tus contribuciones pueden mejorar la calidad general de DVAC.

Mejoras: Puedes sugerir mejoras o nuevas funcionalidades creando un issue en GitHub. Valoramos tus aportes e ideas para mejorar DVAC.

Comentarios: Comparte tus comentarios y sugerencias para mejorar DVAC. Tus aportes nos ayudan a entender cómo los usuarios están usando la aplicación y cómo podemos hacerla más útil.

Corre la voz: Ayúdanos a llegar a más personas compartiendo DVAC en redes sociales, con tus amigos y colegas, y en comunidades interesadas en pentesting de Android y ciberseguridad.
Las contribuciones son extremadamente fáciles de hacer e igual de importantes. Todo lo que tienes que hacer es:
Si encuentras DVAC útil, considera darle estrella al repositorio de GitHub. Esta simple acción ayuda a aumentar la visibilidad del proyecto entre otros pentesters de Android, desarrolladores y entusiastas.
Comparte DVAC con tus amigos, colegas y en plataformas de redes sociales. Corre la voz sobre esta herramienta educativa para ayudar a más personas a aprender sobre pentesting de Android y ciberseguridad.
Los write-ups y tutoriales sobre tus experiencias con DVAC pueden ser increíblemente valiosos. Comparte tus ideas, consejos y trucos para usar la aplicación de manera efectiva. Estos recursos pueden ayudar a otros a entender mejor las vulnerabilidades y cómo mitigarlas.
Comparte DVAC en plataformas de redes sociales como Twitter, LinkedIn y otras. Usa hashtags relacionados con ciberseguridad, desarrollo de Android y pentesting para llegar a una audiencia más amplia. Tus publicaciones pueden animar a otros a explorar la aplicación y contribuir a su desarrollo.
Contribuir a DVAC es fácil y se puede hacer de muchas maneras. Tu apoyo y contribuciones son muy apreciados y ayudan a que DVAC sea un mejor recurso de aprendizaje para todos.
Esta aplicación está diseñada como una herramienta educativa y solo debe usarse con fines educativos y éticos. No está destinada a ninguna actividad maliciosa o ilegal. Los usuarios son los únicos responsables de asegurarse de que el uso de la aplicación cumpla con todas las leyes y regulaciones aplicables. El/los desarrollador(es) de esta aplicación renuncian a cualquier responsabilidad por el mal uso o los daños causados por la aplicación.
DVAC está licenciado bajo la Licencia Pública General de GNU (GPL), lo que significa que es software de código abierto y puede ser utilizado, modificado y distribuido libremente por cualquier persona. Puedes encontrar el texto completo de la licencia en el archivo LICENSE del repositorio.
Si tienes alguna pregunta, sugerencia o comentario, no dudes en contactarme a través de:
LinkedIn: jafar-pathan Twitter: @zinja_coder Threads: jafar.khan.pathan_
The Browser Bruter: La ¡PRIMERA! herramienta de pruebas de penetración de aplicaciones web basada en navegador.








