
 wrogistefan/desktop-2fa

Una aplicación de escritorio offline segura para generar y gestionar códigos TOTP de 2FA. Cuenta con almacenamiento de bóveda cifrado, criptografía moderna (Argon2 + AES‑GCM), arquitectura modular y un enfoque local‑first sin dependencias en la nube. Diseñada para ser fiable, extensible y para una futura interfaz multiplataforma.
Un gestor seguro y sin conexión de autenticación de dos factores (2FA) para entornos de escritorio. Creado con Python, con cifrado robusto y sin dependencias de la nube.
🌐 Página de inicio: desktop-2fa.org


| Característica | Descripción |
|---|---|
| 🔐 Seguridad de la bóveda | Cifrado AES-256-GCM con derivación de claves Argon2id |
| ⏱️ Generación de TOTP | Generación de códigos conforme a RFC 6238 |
| 💻 CLI completa | Interfaz de línea de comandos completa para gestionar tokens |
| 📋 Compatibilidad con el portapapeles | Copia automática de códigos TOTP al portapapeles |
| 🔓 Control de sesión | La CLI autentica cada comando; la UI reautentica las escrituras y se bloquea tras cinco minutos sin entrada |
| 🛡️ Política de contraseñas | Aplicación configurable de la fortaleza de contraseñas con zxcvbn |
| 🧪 Bien probado | Las pruebas de regresión incluyen vectores RFC 6238 y fixtures históricos de bóvedas |
| 📖 Modelo de seguridad | Documentación detallada del análisis de amenazas y del diseño criptográfico |
| 🖥️ UI Textual | Formularios de cuentas y bóvedas, cuentas atrás TOTP en vivo y acciones de portapapeles (0.11.0) |
Capturas de la CLI en terminal oscura en inglés de Desktop-2FA 0.10.0, seguidas de la UI Textual de 0.11.0. Todas las cuentas y credenciales son sintéticas. Las imágenes de terminal muestran la salida real de los comandos; las solicitudes interactivas usan un ejecutor de pruebas y Textual se ejecuta sin interfaz gráfica. Consulte las notas de captura e informe.
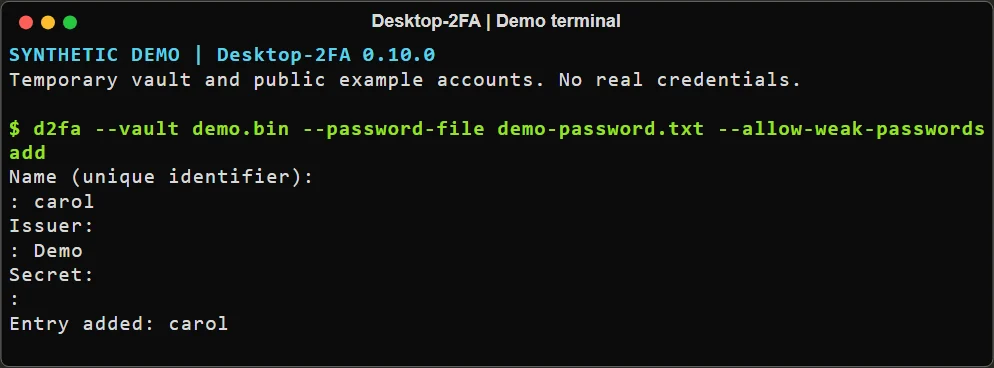 Añadir una entrada sin mostrar su secreto.
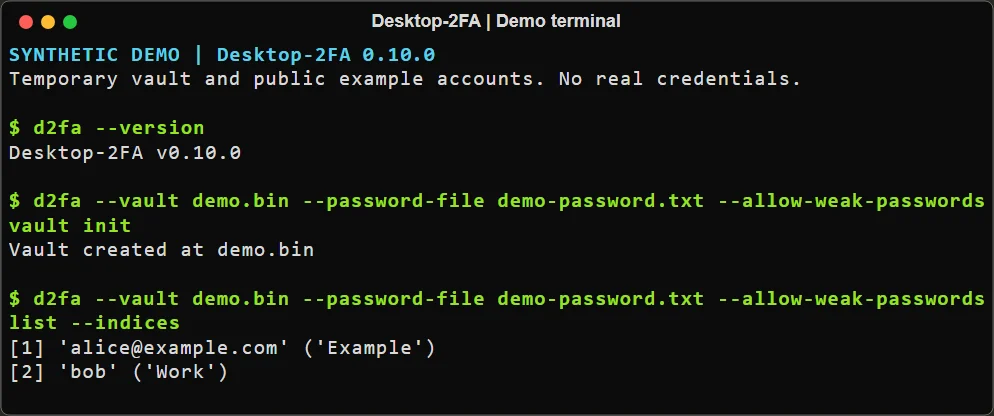 Inicializar una bóveda y listar cuentas sintéticas.
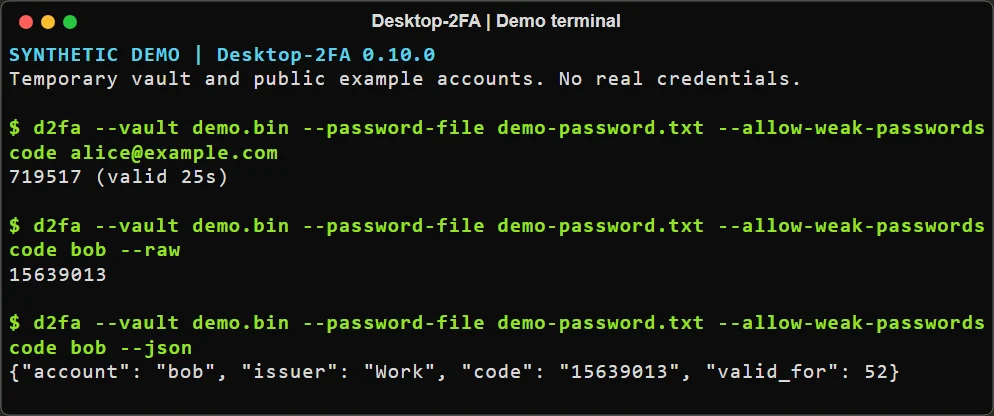 Salida de códigos legible por humanos, en bruto y en JSON.
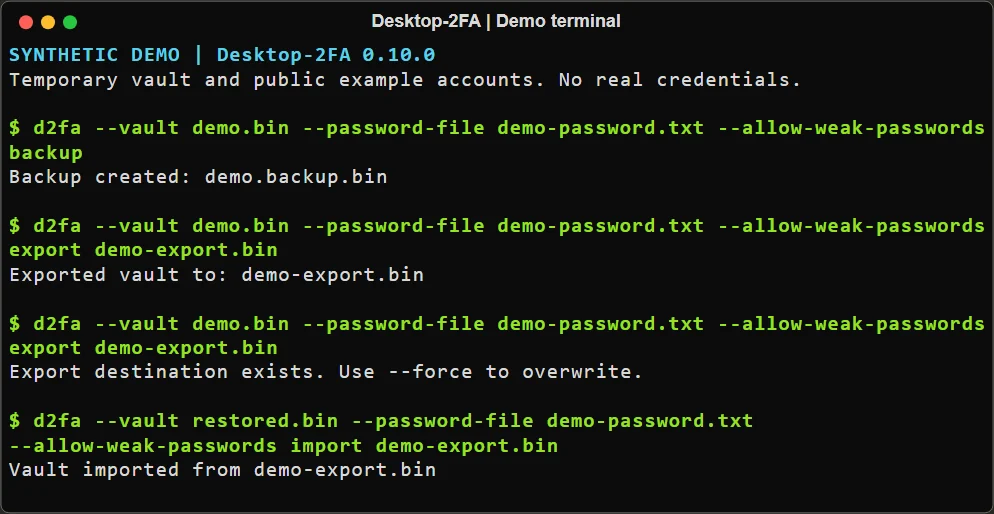 Exportación cifrada, rechazo de sobrescritura y recuperación en una bóveda separada.
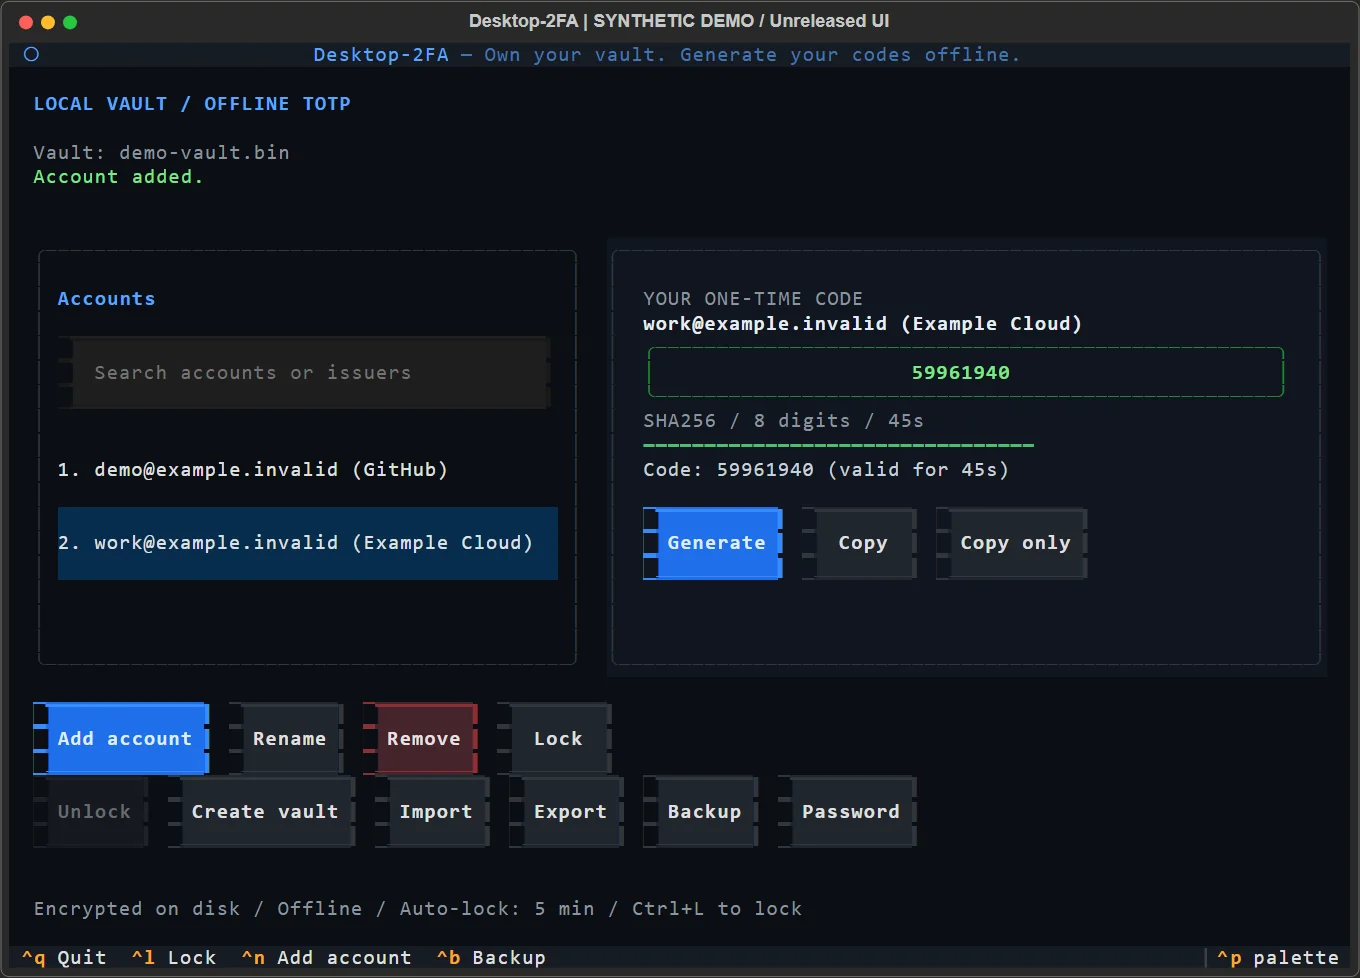 UI Textual: códigos en vivo y operaciones completas de cuentas y bóvedas. Método de captura y limitaciones.
pip install desktop-2fa
Verificar la instalación:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
El almacén se guarda por defecto en ~/.desktop-2fa/vault. Selecciona un archivo
diferente para cualquier comando con la opción global --vault, o establece
DESKTOP_2FA_VAULT para elegir uno por defecto. Un --vault explícito tiene
precedencia sobre la variable de entorno; sin ninguno de los dos, el valor por defecto sigue siendo
~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
La adición basada en URI conserva el algoritmo, los dígitos y el período; los parámetros omitidos toman por defecto SHA1, 6 dígitos y 30 segundos. Las etiquetas se decodifican en porcentaje, y un parámetro de consulta de emisor debe coincidir con cualquier prefijo de emisor. Los datos de aprovisionamiento no compatibles o contradictorios salen con estado 6 antes de acceder a la bóveda. La adición interactiva también acepta una URI en el indicador de emisor y omite el indicador de secreto separado. La etiqueta de la URI proporciona el nombre de la cuenta.
El comando interactivo add oculta la entrada en el indicador dedicado Secret; el nombre y el emisor permanecen visibles. Los secretos/URI pasados como argumentos pueden aparecer en el historial del shell o en la inspección de procesos, y una URI pegada en el indicador de emisor visible puede quedar reflejada. Prefiera un nombre de emisor simple junto con el indicador de secreto oculto para evitar esas exposiciones. Consulte interactive add.
La UI de Textual 0.11.0 admite la gestión de cuentas, la creación/desbloqueo de la bóveda, la importación/exportación/copia de seguridad cifradas y los cambios de contraseña. Los códigos se actualizan automáticamente con una cuenta atrás y una barra de validez. Comience con d2fa ui; sin credenciales proporcionadas, se abre una pantalla bloqueada. Las escrituras solicitan la contraseña de nuevo; Ctrl+L o cinco minutos de inactividad bloquean la sesión. Consulte la guía de la UI. La versión 0.10.0 contenía el prototipo anterior; actualice a 0.11.0 para estos flujos de trabajo de cuentas y bóveda.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
La bóveda es un archivo de almacenamiento cifrado ubicado por defecto en
~/.desktop-2fa/vault; use --vault o DESKTOP_2FA_VAULT para seleccionar otra
ruta. Los archivos de bóveda deben ser archivos regulares de no más de 10 MiB.
El cargador actual admite la versión 1 del formato de bóveda. No se garantiza que las versiones futuras admitan todos los formatos anteriores. Antes de actualizar, cree una copia de seguridad cifrada y guárdela de forma segura.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
